Probleem
- U hebt een verdacht bestand, een verdachte website, een mogelijk vals-positief resultaat of een mogelijke verkeerde classificatie door Ouderlijk toezicht of Webcontrole die u graag ter analyse aan ESET wilt doorgeven
- Dien monsters in via uw ESET-applicatie
- Dien een verdacht bestand / mogelijk vals-positief bestand of applicatie in voor analyse via e-mail
- Een verdachte website / een website met een mogelijk vals-positief resultaat / een website met een mogelijke verkeerde classificatie indienen
Oplossing
Dien monsters in via uw ESET-toepassing
Als u liever geen e-mail verstuurt, gebruik dan het formulier voor het indienen van monsters in uw ESET-toepassing.
-
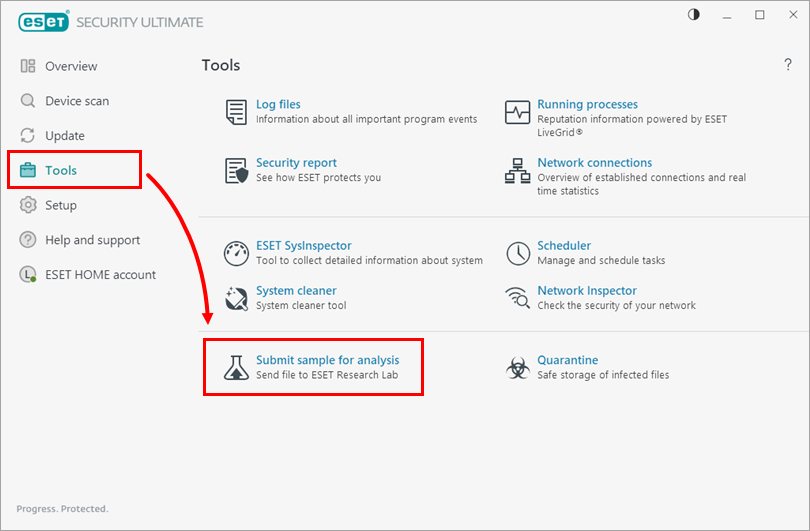
Klik op Extra → Monster indienen voor analyse.
-
U kunt vier acties uitvoeren:
Een verdacht bestand indienen
-
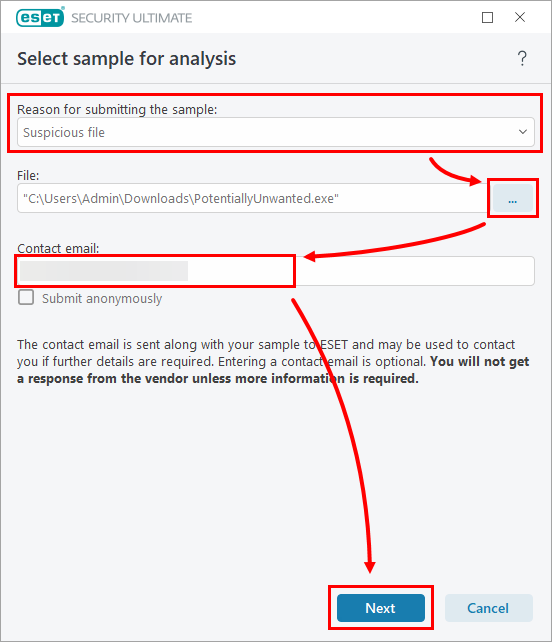
Vul in het venster 'Monster selecteren voor analyse' deze velden in en klik op 'Volgende'.
- Selecteer 'Verdacht bestand ' in het vervolgkeuzemenu 'Reden voor het indienen van het monster '.
- Klik op de knop met de drie puntjes en navigeer naar het bestand dat u wilt indienen.
- U kunt desgewenst uw e-mailadres invullen in het veld 'E-mailadres voor contact '. Houd er rekening mee dat u geen reactie ontvangt, tenzij er aanvullende informatie nodig is.
-
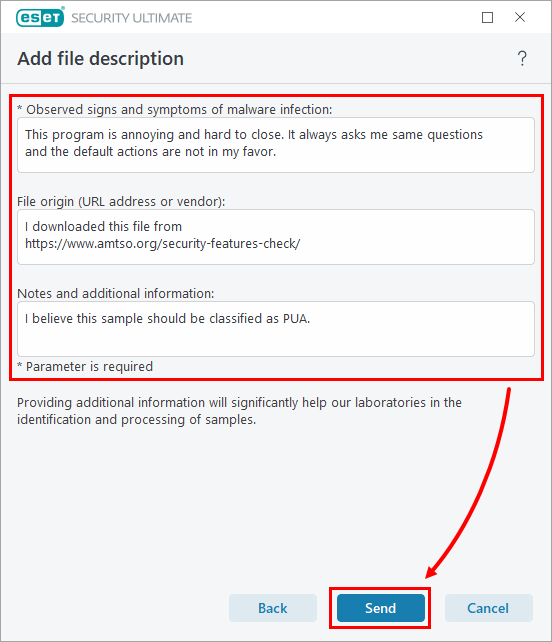
Vul in het venster 'Bestandsbeschrijving toevoegen' de volgende velden in en klik op 'Verzenden'.
- De waargenomen tekenen en symptomen die u op uw computer hebt gezien en waarvan u denkt dat ze het gevolg zijn van dit bestand. Beschrijf hoe de infectie zich manifesteerde: veelvoorkomende tekenen zijn onder andere (maar zijn niet beperkt tot) overmatig CPU-gebruik, overmatig netwerkgebruik, firewallmeldingen over onverwacht netwerkverkeer, onverwachte wijzigingen in browserinstellingen, weergegeven advertenties, bestanden die automatisch worden gekopieerd via netwerkshares/verwisselbare schijven, documenten die worden versleuteld, programma's die losgeld vragen en applicaties die moeilijk te sluiten zijn.
- De herkomst van het bestand: waar heeft u het gedownload, via welke website of op een andere manier?
- Eventuele aanvullende opmerkingen en uitleg die u kunt geven om het ESET Research Lab te helpen bij het analyseren van het bestand.
Een vals-positief bestand indienen
-
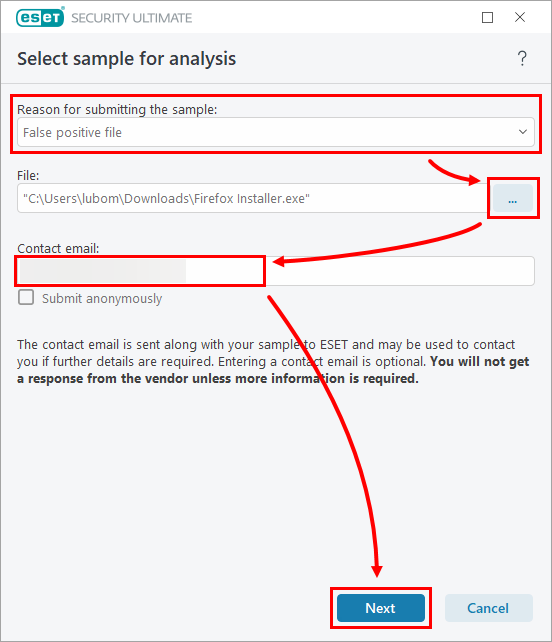
Vul in het venster 'Selecteer monster voor analyse' deze velden in en klik op 'Volgende'.
- Selecteer ‘Vals-positief bestand ’ in het vervolgkeuzemenu ‘Reden voor het indienen van het monster ’.
- Klik op de knop met de drie puntjes en navigeer naar het bestand dat u wilt indienen.
- U kunt desgewenst uw e-mailadres invullen in het veld 'E-mailadres voor contact '. Houd er rekening mee dat u geen reactie ontvangt, tenzij er aanvullende informatie nodig is.
-
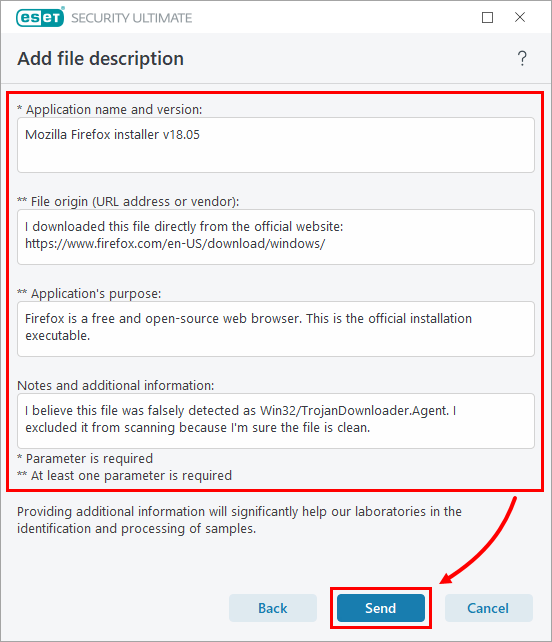
Vul in het venster 'Bestandsbeschrijving toevoegen' de volgende velden in en klik op 'Verzenden'.
- De bestandsnaam en versie (indien beschikbaar).
- De herkomst van het bestand: waar hebt u het gedownload, via welke website of op een andere manier?
- Het doel van het bestand: wat doet het en waarom denkt u dat het een vals-positief is?
- Eventuele aanvullende opmerkingen en uitleg die u kunt geven om het ESET Research Lab te helpen bij het analyseren van het bestand.
Een verdachte website doorgeven
-
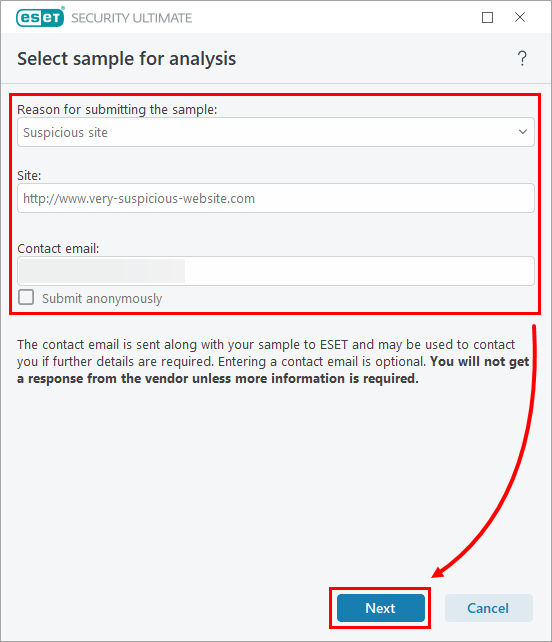
Vul in het venster 'Monster selecteren voor analyse' deze velden in en klik op 'Volgende'.
- Selecteer 'Verdachte website ' in het vervolgkeuzemenu 'Reden voor het indienen van het voorbeeld '.
- Voer de URL van de website in.
- U kunt desgewenst uw e-mailadres invullen in het veld 'E-mailadres voor contact '. Houd er rekening mee dat u geen reactie ontvangt, tenzij er aanvullende informatie nodig is.
-
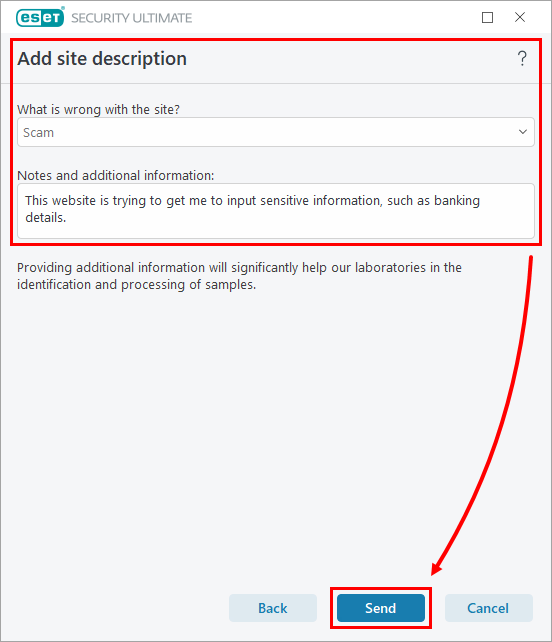
Vul in het venster 'Beschrijving van de website toevoegen' de volgende velden in en klik op 'Verzenden'.
- Selecteer in het vervolgkeuzemenu het gedrag dat u op de site hebt waargenomen.
- Eventuele aanvullende opmerkingen en uitleg die u kunt geven om het ESET Research Lab te helpen bij het analyseren van de site.
Een site met een vals-positief resultaat indienen
-
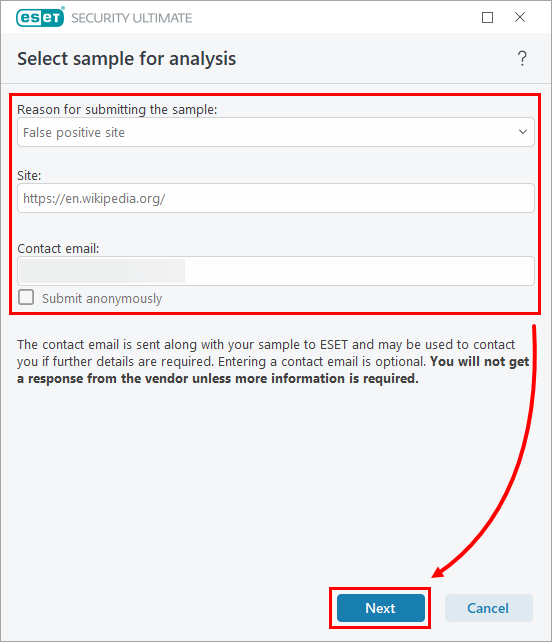
Vul in het venster 'Selecteer voorbeeld voor analyse' deze velden in en klik op 'Volgende'.
- Selecteer 'Vals-positieve site ' in het vervolgkeuzemenu 'Reden voor het indienen van het voorbeeld '.
- Voer de URL van de website in.
- U kunt desgewenst uw e-mailadres invullen in het veld 'E-mailadres voor contact '. Houd er rekening mee dat u geen reactie ontvangt, tenzij er aanvullende informatie nodig is.
-
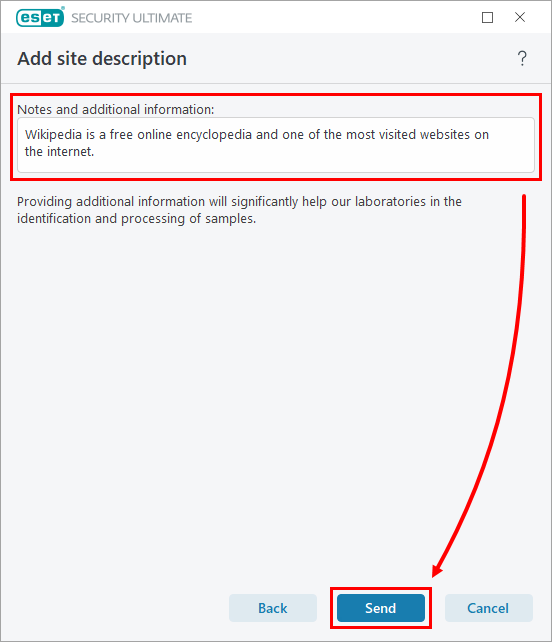
Vul in het venster 'Beschrijving van de site toevoegen' in waarom u denkt dat dit een vals-positief is en voeg eventuele opmerkingen en uitleg toe om het ESET Research Lab te helpen bij het analyseren van de site.
-
Dien een verdacht bestand / mogelijk vals-positief bestand of programma in voor analyse via e-mail
Een verdacht of mogelijk vals-positief bestand indienen
-
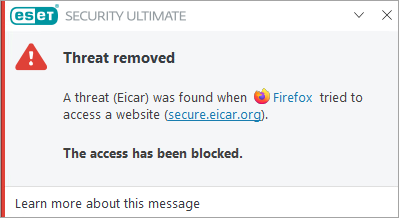
Maak schermafbeeldingen van de melding over de detectie van een bedreiging die u ontvangt van uw ESET-toepassing of van eventuele foutmeldingen of verdacht gedrag dat uw computer vertoont.
-
Comprimeer de bestanden tot een
.zip-of.rar-archiefen beveilig het met het wachtwoord "infected". -
Stel een e-mail op en verstuur deze met de volgende informatie:
-
In de onderwerpregel: Geef aan of het bijgevoegde bestand een vermoedelijke infectie of een vals-positief bevat (gebruik bijvoorbeeld het onderwerp
‘Vermoedelijke infectie’ of het onderwerp‘Vals-positief’). -
In de tekst van de e-mail: noteer het wachtwoord dat u in stap 2 hebt ingesteld en voeg het
.zip-of.rar-archieftoe, evenals eventuele schermafbeeldingen. Vermeld ook achtergrondinformatie over waar u het voorbeeld hebt gevonden en, indien van toepassing, het casenummer van de technische ondersteuning van ESET. -
Mocht de computer al geïnfecteerd zijn, voeg dan de logbestanden toe die zijn verzameld door ESET Log Collector.
-
Stuur de e-mail naar: samples@eset.com.
-
U bent een softwareleverancier en ESET detecteert uw app als een potentieel ongewenste toepassing (PUA)
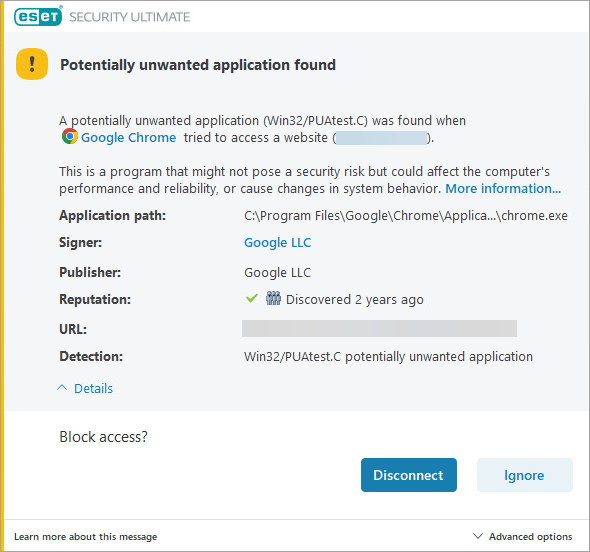
Sommige detecties van het type „Bedreiging gevonden“ of „Bedreiging verwijderd“ worden geclassificeerd als PUA. Als u denkt dat een app ten onrechte als PUA is gedetecteerd, volg dan de onderstaande stappen:
-
Maak schermafbeeldingen van de melding over de bedreigingsdetectie die u ontvangt van uw ESET-applicatie.
-
Comprimeer de bestanden van uw applicatie tot een
.zip-of.rar-archiefen beveilig dit met het wachtwoord "infected". -
Maak een e-mail op en verstuur deze met de volgende informatie:
-
In de onderwerpregel: Geef aan dat het bijgevoegde bestand een vals-positief bevat (gebruik bijvoorbeeld het onderwerp „PUA – Vals-positief”).
-
In de tekst van de e-mail: noteer het wachtwoord dat u in stap 2 hebt ingesteld en voeg het .zip- of .rar-archief en eventuele schermafbeeldingen toe. Vermeld eventuele achtergrondinformatie over de herkomst van het voorbeeld en, indien van toepassing, het casenummer van de technische ondersteuning van ESET.
- Stuur de e-mail naar: samples@eset.com.
-
Het probleem is niet binnen drie dagen opgelost en de kwestie is urgent
Stuur dan een vervolg-e-mail met de volgende informatie:
- De onderwerpregel van de e-mail die u naar samples@eset.com hebt gestuurd.
- Datum en tijdstip van de e-mail.
- Het e-mailadres van waaruit u de e-mail hebt verzonden.
Meld een verdachte website / een website die mogelijk ten onrechte als verdacht is aangemerkt / een website die mogelijk verkeerd is gecategoriseerd
Volg de onderstaande instructies die van toepassing zijn op het soort probleem dat u wilt melden:
Meld een verdachte website of een website met een vals-positief resultaat via e-mail
Stel een e-mail op en verstuur deze met de volgende informatie:
- In de onderwerpregel: Als u een geblokkeerde website meldt die mogelijk potentieel gevaarlijke inhoud bevat, vermeld dan
'Domein-whitelist'gevolgd door het geblokkeerde domein (bijvoorbeeld www.blockeddomain.com). - In de tekst van de e-mail: Vermeld de URL’s die worden geblokkeerd of die u verdacht vond.
- Waarom denkt u dat het om een vals-positieve melding gaat? Geef zoveel mogelijk informatie over de herkomst van de software, inclusief de naam van de ontwikkelaar, de naam en de versie van de applicatie.
- Als u een geblokkeerde website meldt, geef dan de volledige URL op die is geblokkeerd. Het wordt aanbevolen om een screenshot van de melding over de blokkering bij te voegen.
- Stuur de e-mail naar: samples@eset.com.
Als het probleem niet binnen drie dagen is opgelost en de kwestie dringend is, stuur dan een vervolg-e-mail met de volgende informatie:
- De onderwerpregel van de e-mail die u naar samples@eset.com hebt gestuurd.
- Datum en tijdstip van de e-mail.
- Het e-mailadres van waaruit u de e-mail hebt verzonden.
Meld spam of valse spammeldingen
- E-mail die ten onrechte als spam is gemarkeerd: Als u een e-mailbericht hebt ontvangen dat door uw ESET-toepassing als spam is geclassificeerd, en u herkent het niet als spam, stuur dan een e-mail naar nospam@eset.com met het oorspronkelijke bericht als bijlage in
.eml-of.msg-formaat. - Niet-gedetecteerde spam: Als u een e-mailbericht hebt ontvangen dat u als spam beschouwt, maar uw ESET-toepassing heeft het niet als spam aangemerkt, stuur dan een e-mail naar spam@eset.com met het oorspronkelijke bericht als bijlage in
.eml-of.msg-formaat.
Als u ESET Cloud Office Security gebruikt , gebruik dan de speciale e-mailadressen nospam_ecos@eset.com en spam_ecos@eset.com om valse positieven (FP) en valse negatieven (FN) bij spamdetectie te melden. Raadpleeg de online Help van ESET Cloud Office Security voor gedetailleerde instructies.
U kunt ook een voorbeeld indienen vanuit uw ESET-toepassing.
Een foutieve classificatie van een website door de module Ouderlijk toezicht of Webcontrole melden
Meld hier een verkeerd gecategoriseerde URL of website.
Als u dit al hebt gemeld en de website nog steeds verkeerd is gecategoriseerd, neem dan contact op met uw lokale ESET-partner voor technische ondersteuning.
- Klik hier voor meer informatie over ESET Ouderlijk toezicht in de ESET-toepassingen voor Windows-thuisgebruik.
- Klik hier voor meer informatie over Webbeheer in de ESET-toepassingen voor Windows-eindpunten.
Meld een frauduleuze pagina (phishing)
Als u denkt dat u opzettelijk en op bedrieglijke wijze een pagina hebt ontdekt die lijkt op een andere, vul dan dit formulier in om ons hiervan op de hoogte te stellen.


