Problema
- Si è in presenza di un file sospetto, un sito web sospetto, un potenziale falso positivo o una potenziale errata classificazione da parte del Controllo parentale o del Controllo web che si desidera inviare a ESET per l'analisi
- Invia i campioni utilizzando la tua applicazione ESET
- Invia un file sospetto / un file o un'applicazione potenzialmente classificata erroneamente per l'analisi tramite e-mail
- Invia un sito web sospetto / un sito web potenzialmente falso positivo / un sito web potenzialmente classificato in modo errato
Soluzione
Invia i campioni utilizzando la tua applicazione ESET
Se preferisci non inviare un’e-mail, utilizza il modulo di invio dei campioni presente nella tua applicazione ESET.
-
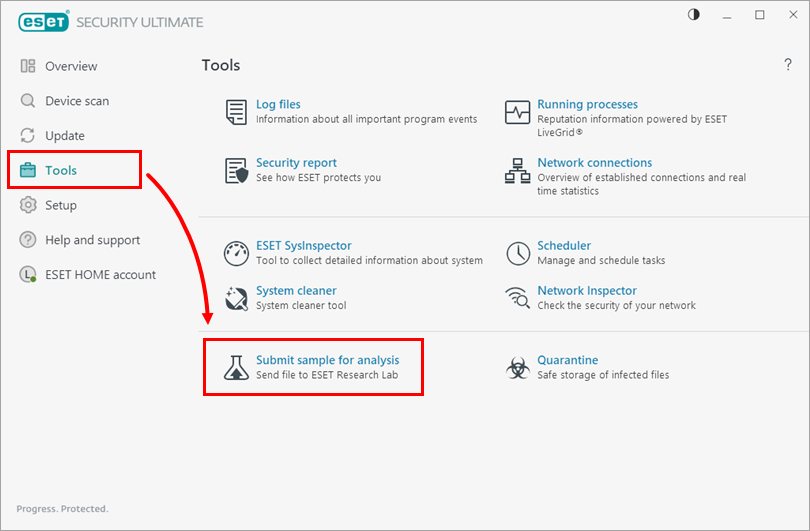
Apri la finestra principale del programma della tua applicazione ESET per Windows.
-
Fare clic su Strumenti → Invia campione per l’analisi.
-
Sono disponibili quattro opzioni:
Invia un file sospetto
-
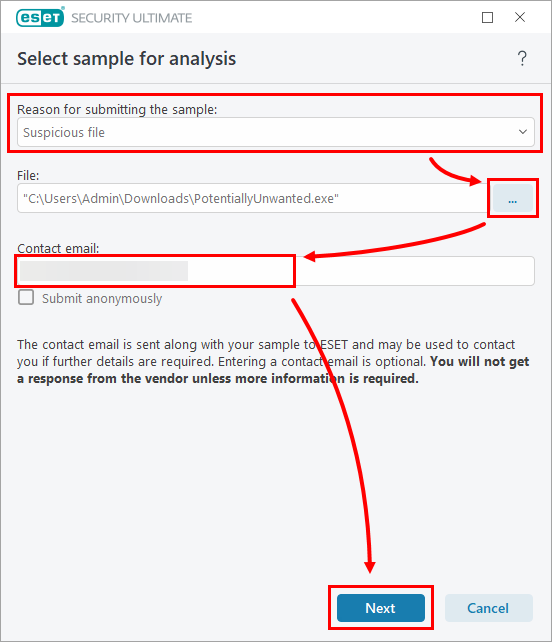
Nella finestra Seleziona campione per l’analisi, compila questi campi e fai clic su Avanti.
- Selezionare " File sospetto " nel menu a discesa " Motivo dell'invio del campione ".
- Fare clic sul pulsante con i tre puntini e selezionare il file che si desidera inviare.
- Facoltativamente, inserisci il tuo indirizzo e-mail nel campo " E-mail di contatto ". Tieni presente che non riceverai una risposta a meno che non siano richieste ulteriori informazioni.
-
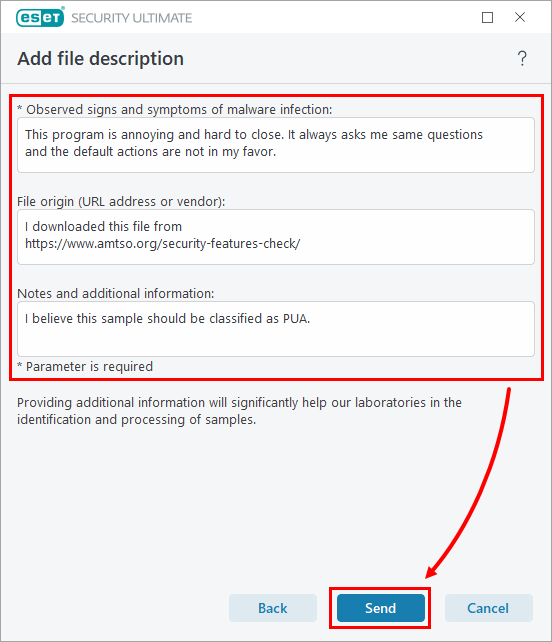
Nella finestra " Aggiungi descrizione del file", compila questi campi e clicca su " Invia".
- I segni e i sintomi osservati sul tuo computer che ritieni siano il risultato di questo file. Descrivi come si è manifestata l’infezione: i segni comuni includono (ma non si limitano a) uso eccessivo della CPU, uso eccessivo della rete, segnalazione da parte del firewall di traffico di rete inatteso, modifiche inattese alle impostazioni del browser, visualizzazione di annunci pubblicitari, file copiati automaticamente tramite condivisioni di rete/unità rimovibili, documenti che vengono crittografati, programmi che chiedono un riscatto e applicazioni difficili da chiudere.
- L’origine del file: da dove l’hai scaricato, da quale sito web o tramite altri mezzi.
- Eventuali note e spiegazioni aggiuntive che puoi fornire per aiutare il Laboratorio di Ricerca ESET ad analizzare il file.
Invia un file con falso positivo
-
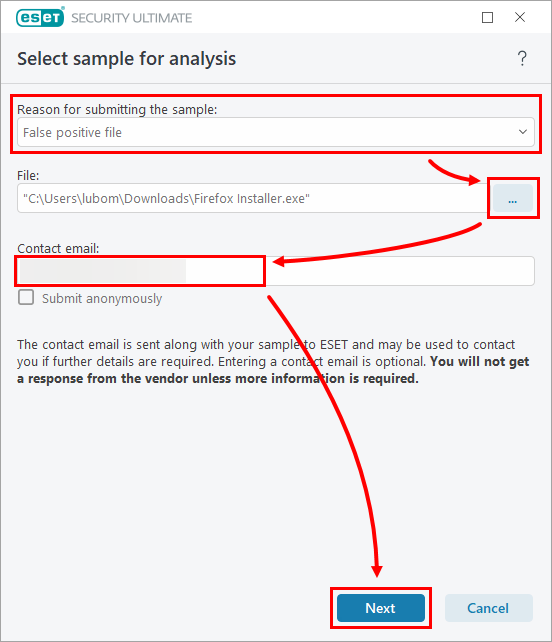
Nella finestra " Seleziona campione per l’analisi", compila questi campi e fai clic su Avanti.
- Seleziona " File falso positivo " nel menu a tendina " Motivo dell’invio del campione ".
- Fai clic sul pulsante con i tre puntini e individua il file che desideri inviare.
- Facoltativamente, inserisci il tuo indirizzo e-mail nel campo " E-mail di contatto ". Tieni presente che non riceverai una risposta a meno che non siano richieste ulteriori informazioni.
-
Nella finestra " Aggiungi descrizione del file", compila questi campi e fai clic su " Invia".
- Il nome del file e la versione (se disponibile).
- L'origine del file: da dove è stato scaricato, da quale sito web o tramite altri mezzi.
- Lo scopo del file: cosa fa e perché ritieni che si tratti di un falso positivo.
- Eventuali note e spiegazioni aggiuntive che puoi fornire per aiutare il Laboratorio di ricerca ESET ad analizzare il file.
Segnala un sito sospetto
-
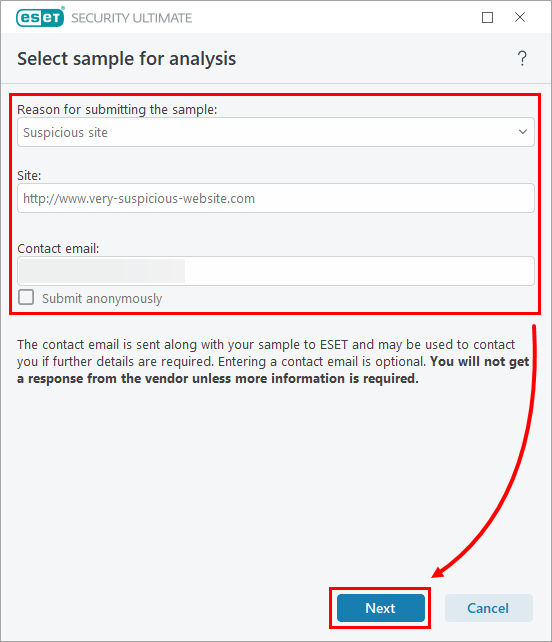
Nella finestra “Seleziona campione per l’analisi”, compila questi campi e fai clic su Avanti.
- Selezionare " Sito sospetto " nel menu a discesa " Motivo della segnalazione del campione ".
- Inserisci l’URL del sito web.
- Facoltativamente, inserisci il tuo indirizzo e-mail nel campo " E-mail di contatto ". Tieni presente che non riceverai una risposta a meno che non siano richieste ulteriori informazioni.
-
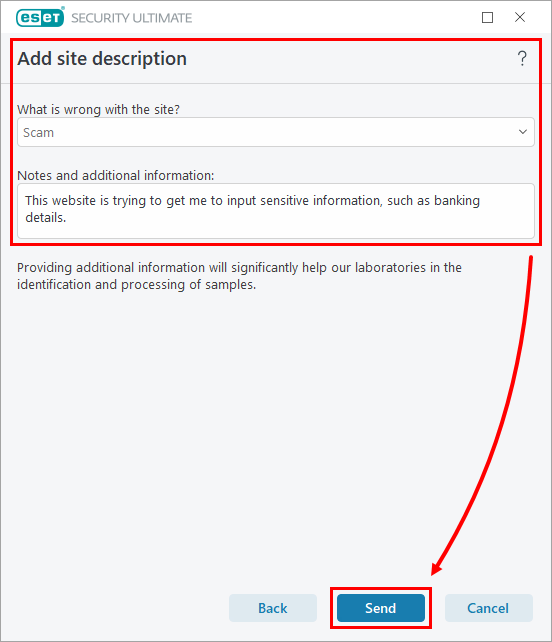
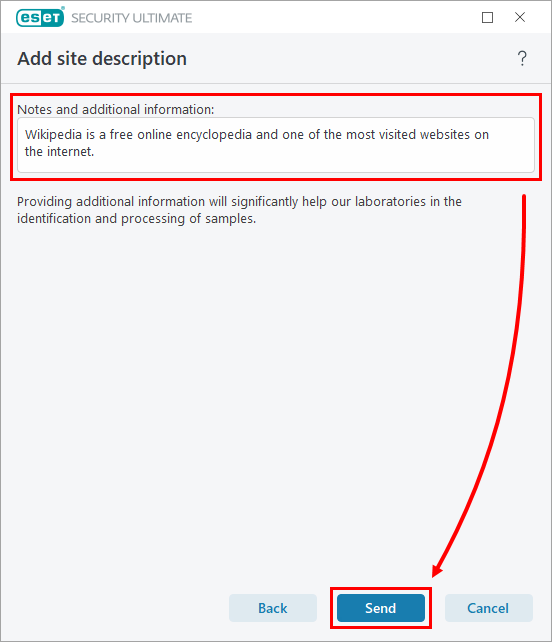
Nella finestra "Aggiungi descrizione del sito", compila questi campi e fai clic su " Invia".
- Nel menu a discesa, seleziona il comportamento che hai riscontrato sul sito.
- Qualsiasi nota o spiegazione aggiuntiva possa fornire per aiutare il Laboratorio di ricerca ESET ad analizzare il sito.
Segnalare un sito con falso positivo
-
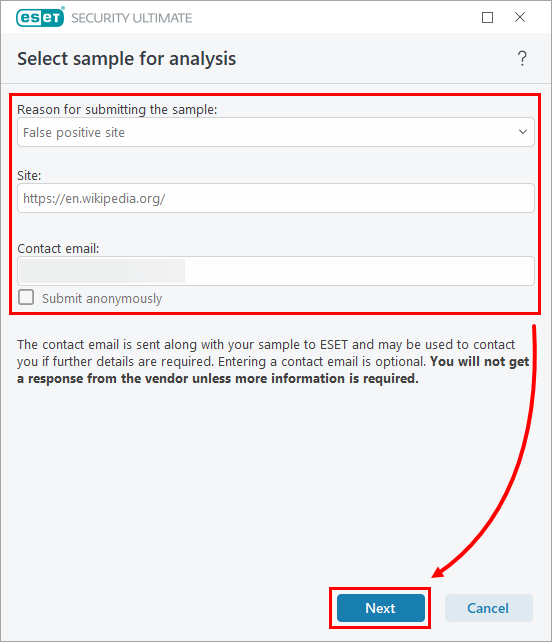
Nella finestra " Seleziona campione per l’analisi", compila questi campi e fai clic su " Avanti".
- Seleziona " Sito con falso positivo " nel menu a tendina " Motivo della segnalazione del campione ".
- Inserisci l’URL del sito web.
- Facoltativamente, inserisci il tuo indirizzo e-mail nel campo " E-mail di contatto ". Tieni presente che non riceverai una risposta a meno che non siano richieste ulteriori informazioni.
-
Nella finestra "Aggiungi descrizione del sito ", spiega perché ritieni che si tratti di un falso positivo e inserisci eventuali note e spiegazioni che possano aiutare il Laboratorio di ricerca ESET ad analizzare il sito.
-
Invia un file sospetto / un file o un'applicazione potenzialmente falso positivo per l'analisi tramite e-mail
Invia un file sospetto o potenzialmente falso positivo
-
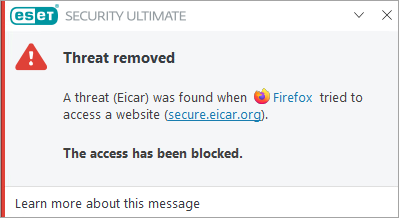
Acquisisci screenshot della notifica di rilevamento della minaccia ricevuta dall’applicazione ESET o di eventuali messaggi di errore o comportamenti sospetti che il computer sta manifestando.
-
Comprimete i file in un archivio
.zipo.rare proteggetelo con la password "infected". -
Crea e invia un’e-mail contenente le seguenti informazioni:
-
Nella riga dell’oggetto: indicare se il file allegato contiene una sospetta infezione o un falso positivo (ad esempio, utilizzare l’oggetto
“Sospetta infezione”o“Falso positivo”). -
Nel corpo dell’e-mail: annota la password impostata al punto 2 e allega l’archivio
.zipo.rar, oltre a eventuali screenshot. Includi eventuali informazioni di contesto relative a dove hai trovato il campione e, se applicabile, il numero di caso del Supporto tecnico ESET. -
Nel caso in cui il computer sia già infetto, includere i log raccolti da ESET Log Collector.
-
Invia l’e-mail a: samples@eset.com.
-
Sei un fornitore di software ed ESET rileva la tua app come applicazione potenzialmente indesiderata (PUA)
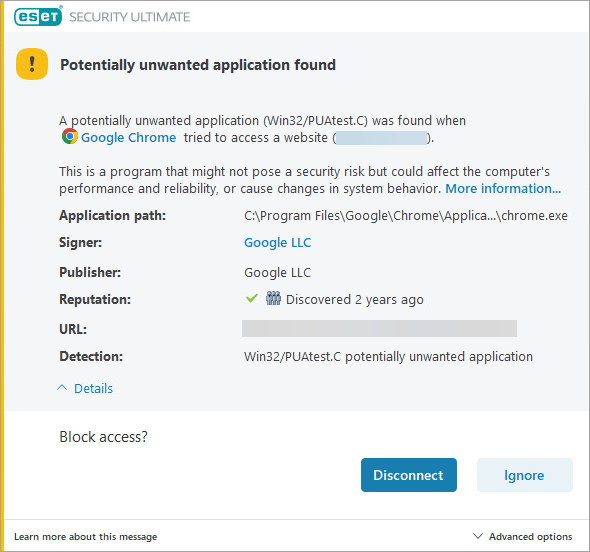
Alcuni rilevamenti di tipo "Minaccia rilevata" o "Minaccia rimossa" vengono classificati come PUA. Se ritieni che un'app sia stata erroneamente rilevata come PUA, segui i passaggi riportati di seguito:
-
Crea screenshot della notifica di rilevamento della minaccia ricevuta dall’applicazione ESET.
-
Comprimete i file dell’applicazione in un archivio
.zipo.rare proteggetelo con la password “infected”. -
Crea e invia un’e-mail contenente le seguenti informazioni:
-
Nella riga dell’oggetto: indicare che il file allegato contiene un falso positivo (ad esempio, utilizzare l’oggetto “PUA - Falso positivo”).
-
Nel corpo dell’e-mail: annotare la password impostata al punto 2 e allegare l’archivio .zip o .rar, nonché eventuali screenshot. Includere eventuali informazioni di contesto relative alla disponibilità del campione e, se del caso, il numero di caso del Supporto tecnico ESET.
- Invia l’e-mail a: samples@eset.com.
-
Il problema non viene risolto entro tre giorni e la questione è urgente
Invia un’e-mail di follow-up con le seguenti informazioni:
- L’oggetto dell’e-mail inviata a samples@eset.com.
- Data e ora dell'e-mail.
- L'indirizzo e-mail da cui l'hai inviata.
Segnalare un sito web sospetto / un sito web potenzialmente falso positivo / un sito web potenzialmente classificato in modo errato
Segui le istruzioni appropriate riportate di seguito, a seconda del tipo di problema che desideri segnalare:
Segnalare un sito web sospetto o un sito web con falso positivo tramite e-mail
Crea e invia un'e-mail contenente le seguenti informazioni:
- Nella riga dell'oggetto: se stai segnalando un sito web bloccato che potrebbe contenere contenuti potenzialmente pericolosi, includi
"Lista bianca dei domini" seguita dal dominio bloccato (ad esempio www.blockeddomain.com). - Nel corpo dell’e-mail: includere gli URL bloccati o che si ritengono sospetti.
- Perché ritieni che si tratti di un falso positivo? Fornisci quante più informazioni possibili sulla fonte del software, compreso il nome dello sviluppatore, il nome e la versione dell’applicazione.
- Se stai segnalando un sito web bloccato, fornisci l’URL completo del sito bloccato. Si consiglia di allegare uno screenshot della notifica relativa al blocco.
- Invia l’e-mail a: samples@eset.com.
Se il problema non viene risolto entro tre giorni e la questione è urgente, invia un'e-mail di follow-up con le seguenti informazioni:
- L’oggetto dell’e-mail inviata a samples@eset.com.
- Data e ora dell'e-mail.
- L'indirizzo e-mail da cui l'hai inviata.
Segnalare spam o falsi positivi
- Email erroneamente contrassegnata come spam: se hai ricevuto un messaggio e-mail classificato come spam dalla tua applicazione ESET e non lo riconosci come spam, invia un’e-mail a nospam@eset.com allegando il messaggio originale in formato
.emlo.msg. - Spam non rilevato: se hai ricevuto un messaggio e-mail che ritieni essere spam, ma la tua applicazione ESET non lo ha classificato come tale, invia un’e-mail all’indirizzo spam@eset.com allegando il messaggio originale in formato
.emlo.msg.
Se utilizzi ESET Cloud Office Security, utilizza gli indirizzi e-mail dedicati nospam_ecos@eset.com e spam_ecos@eset.com per segnalare i falsi positivi (FP) e i falsi negativi (FN) relativi allo spam. Per istruzioni dettagliate, consulta la Guida in linea di ESET Cloud Office Security.
È inoltre possibile inviare un campione direttamente dall’interno dell’applicazione ESET.
Segnalare un errore di classificazione di un sito web da parte del modulo Controllo genitori o Controllo web
Segnala qui un URL o un sito web classificato erroneamente.
Se l'hai già segnalato e il sito web è ancora classificato in modo errato, contatta il tuo partner ESET locale per lassistenza.
- Fai clic qui per saperne di più sul Controllo parentale ESET nelle applicazioni ESET per endpoint Windows.
- Fai clic qui per saperne di più sul Controllo Web nelle applicazioni ESET per endpoint Windows.
Segnala una pagina fraudolenta (phishing)
Se ritieni di aver individuato, in modo intenzionale e ingannevole, una pagina simile a un'altra, compila questo modulo per segnalarcelo.


