Problem
- Sie haben eine verdächtige Datei, eine verdächtige Website, einen möglichen Fehlalarm oder eine mögliche Fehlkategorisierung durch die Kindersicherung oder die Webkontrolle, die Sie ESET zur Analyse melden möchten
- Reichen Sie Proben über Ihre ESET-Anwendung ein
- Senden Sie eine verdächtige Datei bzw. eine Datei oder Anwendung mit einem möglichen Fehlalarm per E-Mail zur Analyse ein
- Reichen Sie eine verdächtige Website / eine Website mit einem möglichen Fehlalarm / eine Website mit einer möglichen Fehlkategorisierung ein
Lösung
Reichen Sie Proben über Ihre ESET-Anwendung ein
Wenn Sie keine E-Mail senden möchten, nutzen Sie das Formular zur Einreichung von Proben in Ihrer ESET-Anwendung.
-
Öffnen Sie das Hauptprogrammfenster Ihrer ESET-Windows-Anwendung.
-
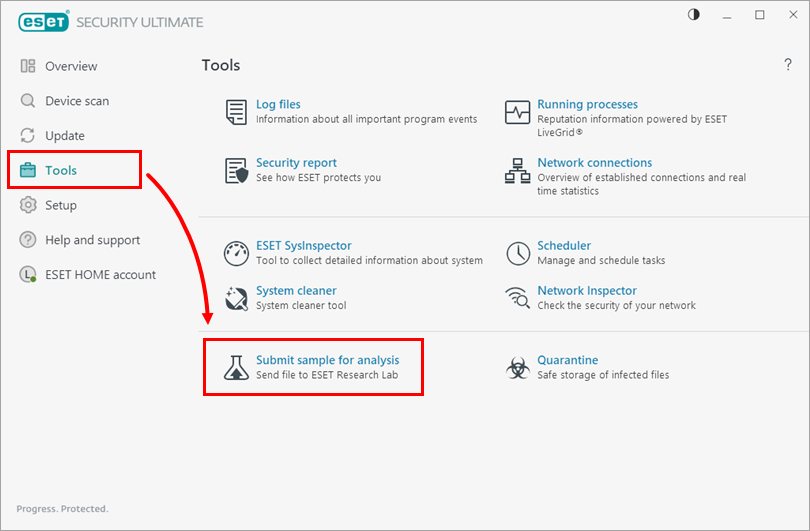
Klicken Sie auf „Extras“ → „Probe zur Analyse einreichen“.
-
Es stehen Ihnen vier Möglichkeiten zur Verfügung:
Eine verdächtige Datei einreichen
-
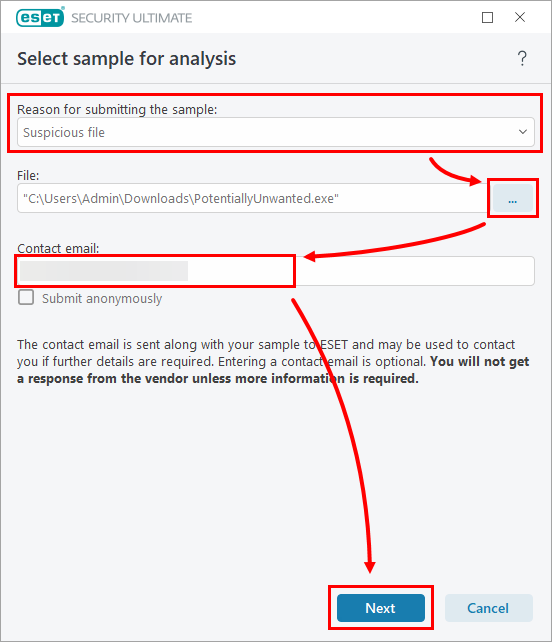
Füllen Sie im Fenster „Probe zur Analyse auswählen“ diese Felder aus und klicken Sie auf „Weiter“.
- Wählen Sie im Dropdown-Menü „Grund für die Einreichung der Probe“ die Option „Verdächtige Datei“ aus.
- Klicken Sie auf die Schaltfläche mit den drei Punkten und navigieren Sie zu der Datei, die Sie einreichen möchten.
- Optional können Sie Ihre E-Mail-Adresse in das Feld „Kontakt-E-Mail“ eingeben. Beachten Sie, dass Sie keine Antwort erhalten, es sei denn, es werden weitere Informationen benötigt.
-
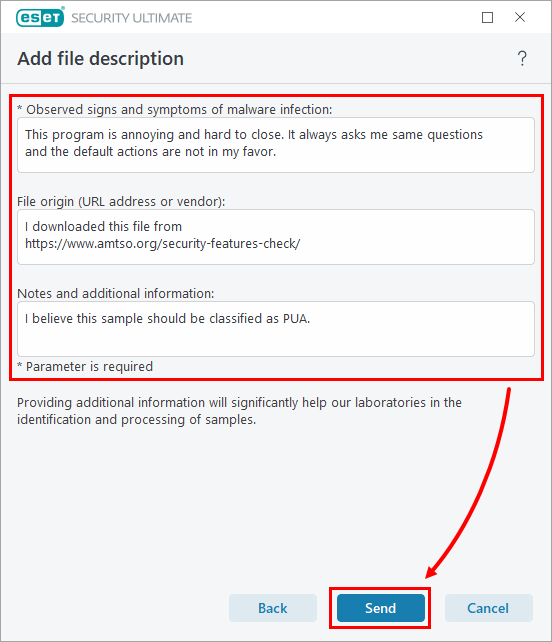
Füllen Sie im Fenster „Dateibeschreibung hinzufügen“ diese Felder aus und klicken Sie auf „Senden“.
- Die Anzeichen und Symptome, die Sie auf Ihrem Computer beobachtet haben und von denen Sie glauben, dass sie auf diese Datei zurückzuführen sind. Beschreiben Sie, wie sich die Infektion manifestiert hat: Zu den üblichen Anzeichen gehören (unter anderem) übermäßige CPU-Auslastung, übermäßige Netzwerknutzung, von der Firewall gemeldeter unerwarteter Netzwerkverkehr, unerwartete Änderungen der Browsereinstellungen, angezeigte Werbung, Dateien, die automatisch über Netzwerkfreigaben/Wechseldatenträger kopiert werden, verschlüsselte Dokumente, Programme, die Lösegeld fordern, und Anwendungen, die sich nur schwer schließen lassen.
- Die Herkunft der Datei: Wo haben Sie sie heruntergeladen, von welcher Website oder auf anderem Wege?
- Alle weiteren Anmerkungen und Erläuterungen, die Sie bereitstellen können, um dem ESET Research Lab bei der Analyse der Datei zu helfen.
Eine Datei mit einem Fehlalarm einreichen
-
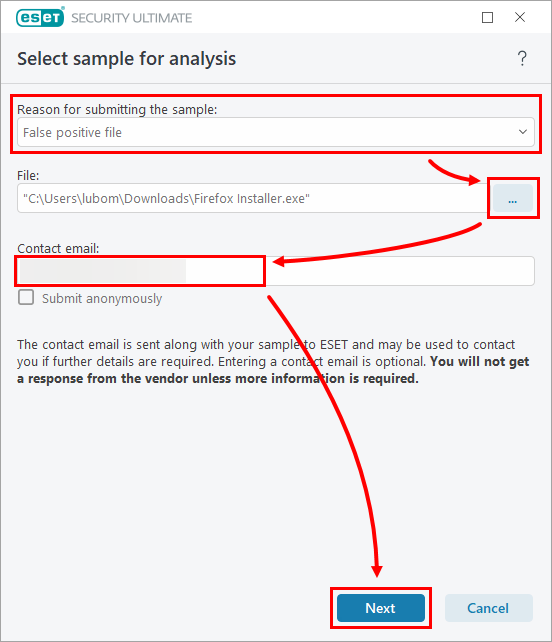
Füllen Sie im Fenster „Probe zur Analyse auswählen“ diese Felder aus und klicken Sie auf „Weiter“.
- Wählen Sie im Dropdown-Menü „Grund für die Einreichung der Probe“ die Option „Falschpositive Datei“ aus.
- Klicken Sie auf die Schaltfläche mit den drei Punkten und navigieren Sie zu der Datei, die Sie einreichen möchten.
- Optional können Sie Ihre E-Mail-Adresse in das Feld „Kontakt-E-Mail“ eingeben. Beachten Sie, dass Sie keine Antwort erhalten, es sei denn, es werden weitere Informationen benötigt.
-
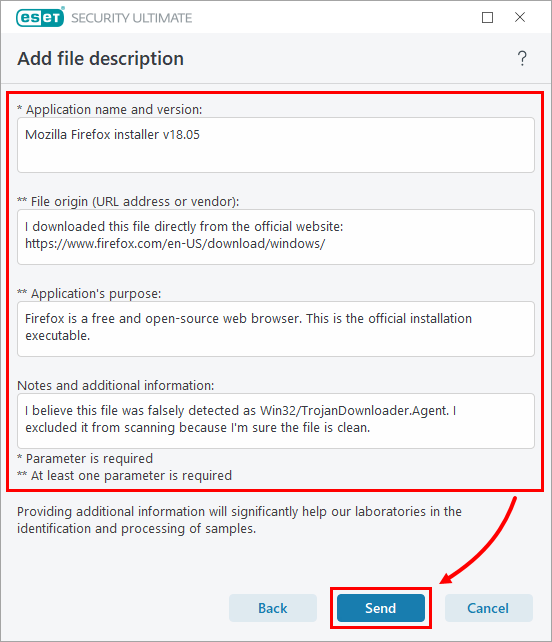
Füllen Sie im Fenster „Dateibeschreibung hinzufügen“ diese Felder aus und klicken Sie auf „Senden“.
- Der Dateiname und die Version (falls verfügbar).
- Die Herkunft der Datei: Wo haben Sie sie heruntergeladen – von welcher Website oder auf andere Weise?
- Der Zweck der Datei: Was macht sie und warum glauben Sie, dass es sich um einen Fehlalarm handelt?
- Alle weiteren Anmerkungen und Erläuterungen, die Sie bereitstellen können, um dem ESET Research Lab bei der Analyse der Datei zu helfen.
Eine verdächtige Website melden
-
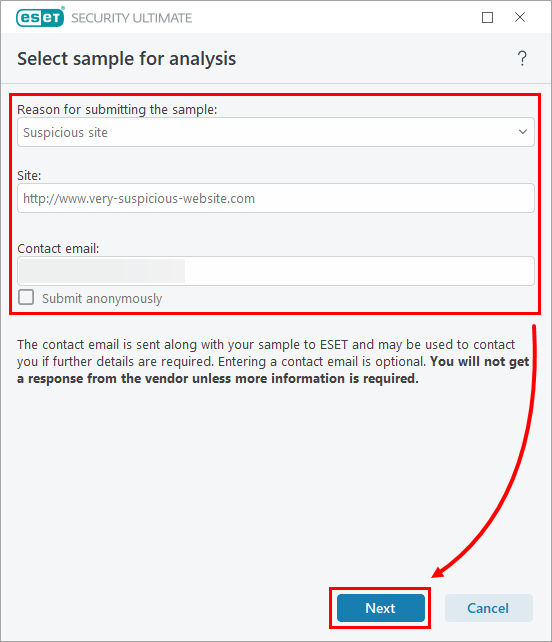
Füllen Sie im Fenster „Beispiel zur Analyse auswählen“ diese Felder aus und klicken Sie auf „Weiter“.
- Wählen Sie im Dropdown-Menü „Grund für die Einreichung der Probe“ die Option „Verdächtige Website “ aus.
- Geben Sie die URL der Website ein.
- Optional können Sie Ihre E-Mail-Adresse in das Feld „Kontakt-E-Mail“ eingeben. Bitte beachten Sie, dass Sie keine Antwort erhalten, es sei denn, es werden weitere Informationen benötigt.
-
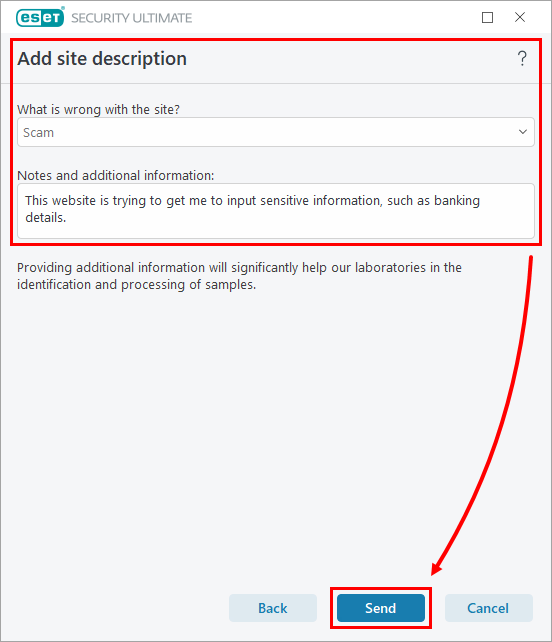
Füllen Sie im Fenster „Beschreibung der Website hinzufügen“ die folgenden Felder aus und klicken Sie auf „Senden“.
- Wählen Sie im Dropdown-Menü das Verhalten aus, das Sie auf der Website beobachtet haben.
- Geben Sie gegebenenfalls zusätzliche Anmerkungen und Erläuterungen ein, die dem ESET Research Lab bei der Analyse der Website helfen können.
Eine Website mit einem Fehlalarm melden
-
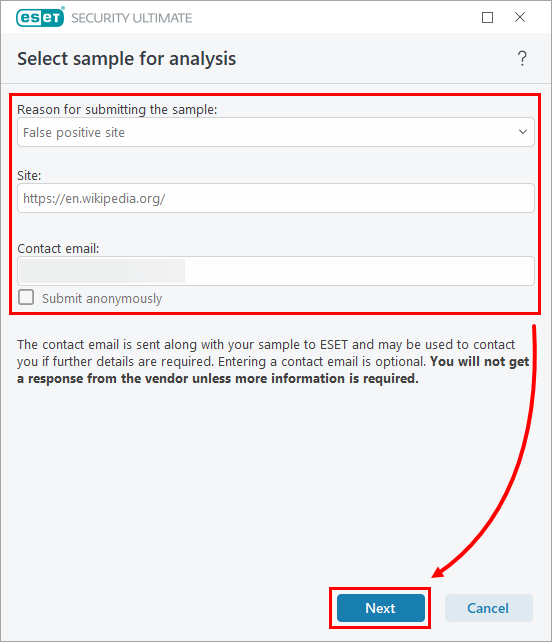
Füllen Sie im Fenster „Beispiel zur Analyse auswählen“ diese Felder aus und klicken Sie auf „Weiter“.
- Wählen Sie im Dropdown-Menü „Grund für die Einreichung der Probe“ die Option „Website mit Fehlalarm“ aus.
- Geben Sie die URL der Website ein.
- Optional können Sie Ihre E-Mail-Adresse in das Feld „Kontakt-E-Mail“ eingeben. Bitte beachten Sie, dass Sie keine Antwort erhalten, es sei denn, es werden weitere Informationen benötigt.
-
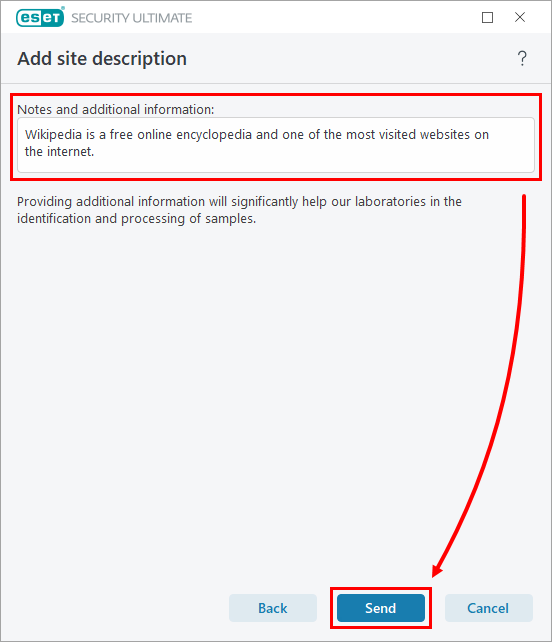
Geben Sie im Fenster „Beschreibung der Website hinzufügen“ an, warum Sie glauben, dass es sich um ein falsch-positives Ergebnis handelt, und fügen Sie gegebenenfalls Anmerkungen und Erläuterungen hinzu, die dem ESET Research Lab bei der Analyse der Website helfen können.
-
Senden Sie eine verdächtige Datei bzw. eine Datei oder Anwendung, bei der es sich möglicherweise um ein Fehlalarm handelt, per E-Mail zur Analyse ein
Reichen Sie eine verdächtige Datei oder eine Datei mit potenziell falschem Positivbefund ein
-
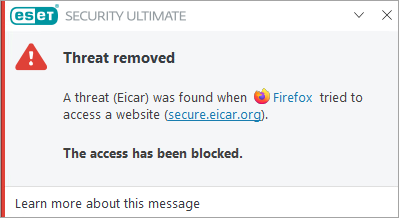
Machen Sie Screenshots der Benachrichtigung über die Erkennung einer Bedrohung, die Sie von Ihrer ESET-Anwendung erhalten haben, sowie von etwaigen Fehlermeldungen oder verdächtigem Verhalten Ihres Computers.
-
Komprimieren Sie die Dateien in ein
.zip-oder.rar-Archiv und schützen Sie es mit dem Passwort „infected“. -
Erstellen Sie eine E-Mail mit den folgenden Informationen und senden Sie diese ab:
-
In der Betreffzeile: Geben Sie an, ob die angehängte Datei eine vermutete Infektion oder ein Fehlalarm enthält (verwenden Sie beispielsweise den Betreff
„Vermutete Infektion“oder„Fehlalarm“). -
Im Text der E-Mail: Notieren Sie das in Schritt 2 festgelegte Passwort und fügen Sie das
ZIP-oderRAR-Archivsowie etwaige Screenshots als Anhang bei. Geben Sie Hintergrundinformationen dazu an, wo Sie die Probe gefunden haben, und geben Sie gegebenenfalls die Fallnummer des ESET-Technischen Supports an. -
Falls der Computer bereits infiziert ist, fügen Sie bitte die von ESET Log Collector erfassten Protokolle bei.
-
Senden Sie die E-Mail an: samples@eset.com.
-
Sie sind ein Softwareanbieter, und ESET erkennt Ihre App als potenziell unerwünschte Anwendung (PUA)
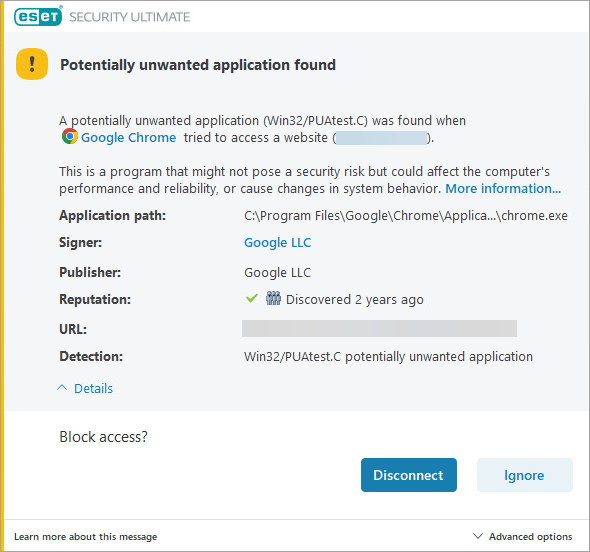
Einige Erkennungen mit der Meldung „Bedrohung gefunden“ oder „Bedrohung entfernt“ werden als PUA klassifiziert. Wenn Sie der Meinung sind, dass eine App fälschlicherweise als PUA erkannt wurde, befolgen Sie die folgenden Schritte:
-
Screenshots erstellen der Benachrichtigung über die Bedrohungserkennung, die Sie von Ihrer ESET-Anwendung erhalten.
-
Komprimieren Sie Ihre Anwendungsdateien in ein
ZIP-oderRAR-Archiv und schützen Sie dieses mit dem Passwort „infected“. -
Erstellen Sie eine E-Mail mit den folgenden Informationen und senden Sie diese ab:
-
In der Betreffzeile: Geben Sie an, dass die angehängte Datei ein Fehlalarm enthält (verwenden Sie beispielsweise den Betreff „PUA – Fehlalarm“).
-
Im Text der E-Mail: Notieren Sie das in Schritt 2 festgelegte Passwort und fügen Sie das ZIP- oder RAR-Archiv sowie etwaige Screenshots als Anhang bei. Geben Sie Hintergrundinformationen zur Herkunft der Probe an und, falls zutreffend, die Fallnummer des ESET-Technischen Supports.
- Senden Sie die E-Mail an: samples@eset.com.
-
Das Problem ist innerhalb von drei Tagen nicht behoben und die Angelegenheit ist dringend
Senden Sie eine Folge-E-Mail mit den folgenden Informationen:
- Die Betreffzeile der E-Mail, die Sie an samples@eset.com gesendet haben.
- Datum und Uhrzeit der E-Mail.
- Die E-Mail-Adresse, von der aus Sie die E-Mail gesendet haben.
Melden Sie eine verdächtige Website / eine Website mit möglichem Fehlalarm / eine Website mit möglicher Fehlkategorisierung
Befolgen Sie die entsprechenden Anweisungen unten, je nachdem, welche Art von Problem Sie melden möchten:
Eine verdächtige Website oder eine Website mit einem Fehlalarm per E-Mail melden
Erstellen und senden Sie eine E-Mail mit den folgenden Informationen:
- In der Betreffzeile: Wenn Sie eine blockierte Website melden, die möglicherweise potenziell gefährliche Inhalte enthält, geben Sie
„Domain-Whitelist“gefolgt von der blockierten Domain an (z. B. www.blockeddomain.com). - Im Text der E-Mail: Geben Sie die URLs an, die blockiert werden oder die Sie als verdächtig empfinden.
- Warum glauben Sie, dass es sich um eine Fehlmeldung handelt? Geben Sie so viele Informationen wie möglich über die Herkunft der Software an, einschließlich des Namens des Entwicklers, des Namens und der Anwendungsversion.
- Wenn Sie eine blockierte Website melden, geben Sie die vollständige URL der blockierten Seite an. Es wird empfohlen, einen Screenshot der Benachrichtigung über die Blockierung beizufügen.
- Senden Sie die E-Mail an: samples@eset.com.
Sollte das Problem nicht innerhalb von drei Tagen behoben sein und die Angelegenheit dringend sein, senden Sie bitte eine Folge-E-Mail mit den folgenden Informationen:
- Die Betreffzeile der E-Mail, die Sie an samples@eset.com gesendet haben.
- Datum und Uhrzeit der E-Mail.
- Die E-Mail-Adresse, von der aus Sie die E-Mail gesendet haben.
Spam oder falsche Spam-Meldungen melden
- Fälschlicherweise als Spam markierte E-Mail: Wenn Sie eine E-Mail erhalten haben, die von Ihrer ESET-Anwendung als Spam eingestuft wurde, Sie diese jedoch nicht als Spam erkennen, senden Sie eine E-Mail an nospam@eset.com mit der Originalnachricht als Anhang im
.eml-oder.msg-Format. - Nicht erkannter Spam: Wenn Sie eine E-Mail erhalten haben, die Sie als Spam einstufen, Ihre ESET-Anwendung diese jedoch nicht als Spam erkannt hat, senden Sie eine E-Mail an spam@eset.com mit der Originalnachricht als Anhang im
.eml-oder.msg-Format.
Wenn Sie ESET Cloud Office Security verwenden , nutzen Sie die dafür vorgesehenen E-Mail-Adressen nospam_ecos@eset.com und spam_ecos@eset.com, um Fehlalarme (FP) bzw. Fehlentscheidungen (FN) bei der Spam-Erkennung zu melden. Ausführliche Anweisungen finden Sie in der Online-Hilfe zu ESET Cloud Office Security.
Sie können ein Beispiel auch direkt aus Ihrer ESET-Anwendung heraus einreichen.
Eine Fehlkategorisierung einer Website durch das Modul „Kindersicherung“ oder „Webkontrolle“ melden
Melden Sie hier eine falsch eingestufte URL oder Website.
Falls Sie dies bereits gemeldet haben und die Website weiterhin falsch kategorisiert ist, wenden Sie sich bitte an Ihren lokalen ESET-Partner für technischen Support.
- Klicken Sie hier, um mehr über die ESET-Kindersicherung zu erfahren in den ESET-Anwendungen für Windows-Endgeräte.
- Klicken Sie hier, um mehr über die Webkontrolle in den ESET-Endpunktanwendungen für Windows zu erfahren.
Eine betrügerische Seite melden (Phishing)
Wenn Sie glauben, absichtlich und in betrügerischer Absicht eine Seite entdeckt zu haben, die einer anderen ähnelt, füllen Sie bitte dieses Formular aus, um uns darüber zu informieren.


