Problemă
- Aveți un fișier suspect, un site web suspect, un potențial fals pozitiv sau o potențială clasificare eronată de către Controlul parental sau Controlul web pe care doriți să le trimiteți către ESET pentru analiză
- Trimiteți eșantioane folosind aplicația ESET
- Trimiteți un fișier suspect / un fișier sau o aplicație care ar putea fi un fals pozitiv pentru analiză prin e-mail
- Trimiteți un site web suspect / un site web cu un potențial fals pozitiv / un site web cu o potențială clasificare eronată
Soluție
Trimiteți eșantioane folosind aplicația ESET
Dacă preferați să nu trimiteți un e-mail, utilizați formularul de trimitere a probelor din aplicația ESET.
-
Deschideți fereastra principală a aplicației ESET pentru Windows.
-
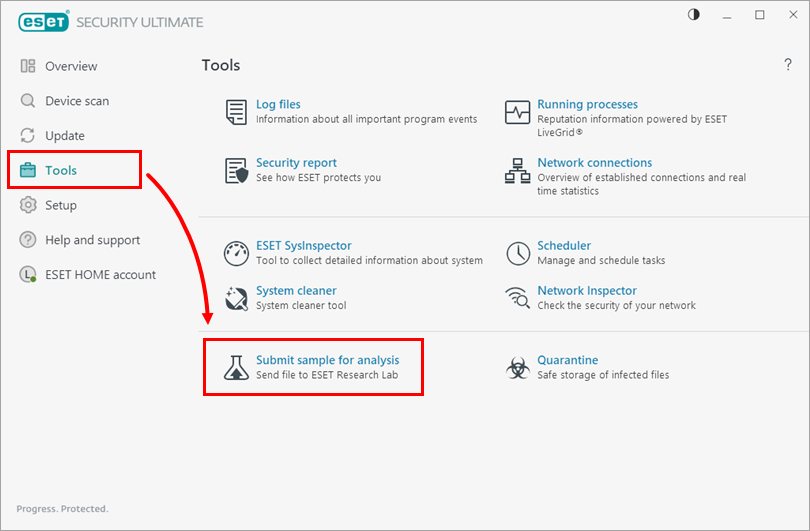
Faceți clic pe Instrumente → Trimiteți eșantionul pentru analiză.
-
Există patru acțiuni pe care le puteți întreprinde:
Trimiteți un fișier suspect
-
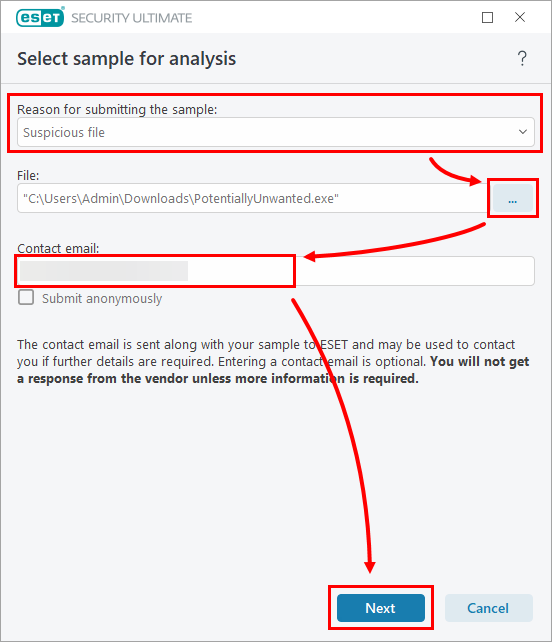
În fereastra Selectați eșantionul pentru analiză, completați aceste câmpuri și faceți clic pe Următorul.
- Selectați „Fișier suspect ” din meniul derulant „Motivul trimiterii eșantionului ”.
- Faceți clic pe butonul cu trei puncte și navigați la fișierul pe care doriți să îl trimiteți.
- Opțional, completați adresa dvs. de e-mail în câmpul „E-mail de contact ”. Rețineți că nu veți primi un răspuns decât dacă sunt necesare informații suplimentare.
-
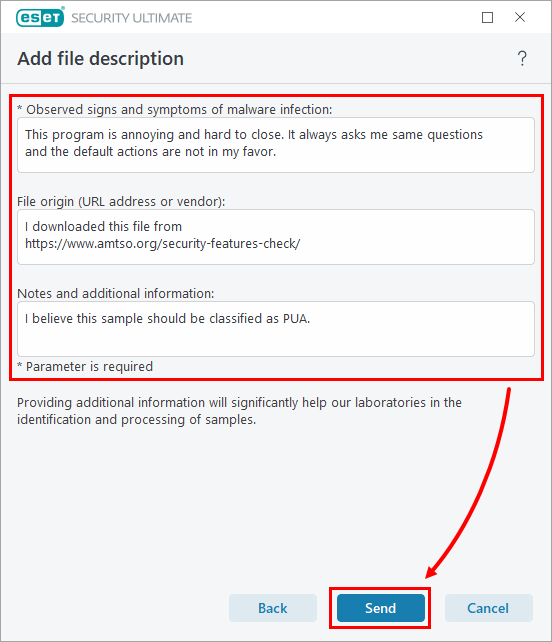
În fereastra „Adăugați descrierea fișierului”, completați aceste câmpuri și faceți clic pe „Trimiteți”.
- Semnele și simptomele observate pe computerul dvs. și despre care credeți că sunt cauzate de acest fișier. Descrieți modul în care s-a manifestat infecția: semnele comune includ (dar nu se limitează la) utilizarea excesivă a procesorului, utilizarea excesivă a rețelei, raportarea de către firewall a unui trafic de rețea neașteptat, modificări neașteptate ale setărilor browserului, afișarea de reclame, copierea automată a fișierelor prin partajări de rețea/unități amovibile, criptarea documentelor, programele care solicită o răscumpărare și aplicațiile care sunt greu de închis.
- Originea fișierului: de unde l-ați descărcat, de pe ce site web sau prin alte mijloace.
- Orice note și explicații suplimentare pe care le puteți oferi pentru a ajuta Laboratorul de Cercetare ESET să analizeze fișierul.
Trimiteți un fișier cu fals pozitiv
-
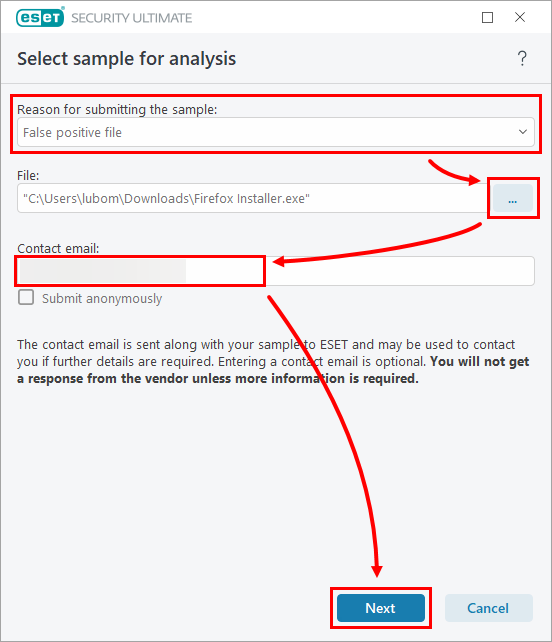
În fereastra Selectați eșantionul pentru analiză, completați aceste câmpuri și faceți clic pe Următorul.
- Selectați „Fișier cu rezultat fals pozitiv ” din meniul derulant „Motivul trimiterii eșantionului ”.
- Faceți clic pe butonul cu trei puncte și navigați la fișierul pe care doriți să îl trimiteți.
- Opțional, completați adresa de e-mail în câmpul „E-mail de contact ”. Rețineți că nu veți primi un răspuns decât dacă sunt necesare informații suplimentare.
-
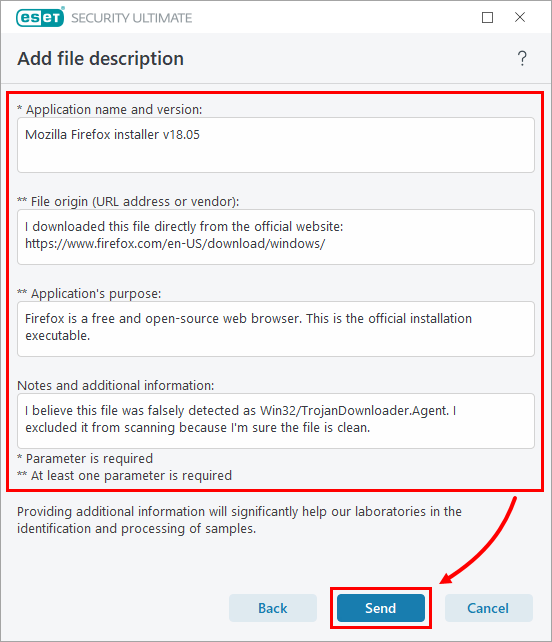
În fereastra „Adăugați descrierea fișierului”, completați aceste câmpuri și faceți clic pe „Trimiteți”.
- Numele fișierului și versiunea (dacă este disponibilă).
- Originea fișierului: de unde l-ați descărcat, de pe ce site web sau prin alte mijloace.
- Scopul fișierului: ce face acesta și de ce considerați că este un fals pozitiv.
- Orice note și explicații suplimentare pe care le puteți oferi pentru a ajuta Laboratorul de Cercetare ESET să analizeze fișierul.
Raportați un site suspect
-
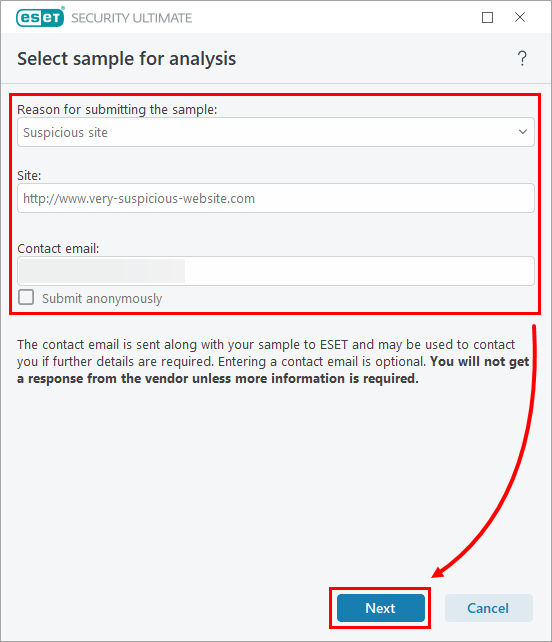
În fereastra Selectați eșantionul pentru analiză, completați aceste câmpuri și faceți clic pe Următorul.
- Selectați „Site suspect ” din meniul derulant „Motivul trimiterii eșantionului ”.
- Introduceți adresa URL a site-ului web.
- Opțional, completați adresa dvs. de e-mail în câmpul „E-mail de contact ”. Rețineți că nu veți primi un răspuns decât dacă sunt necesare informații suplimentare.
-
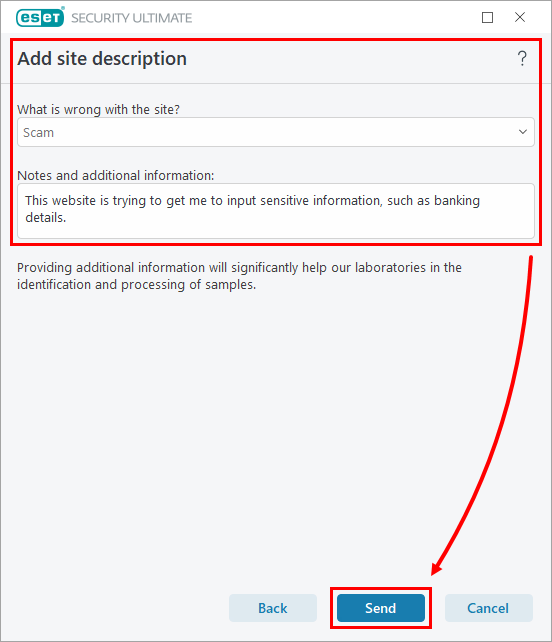
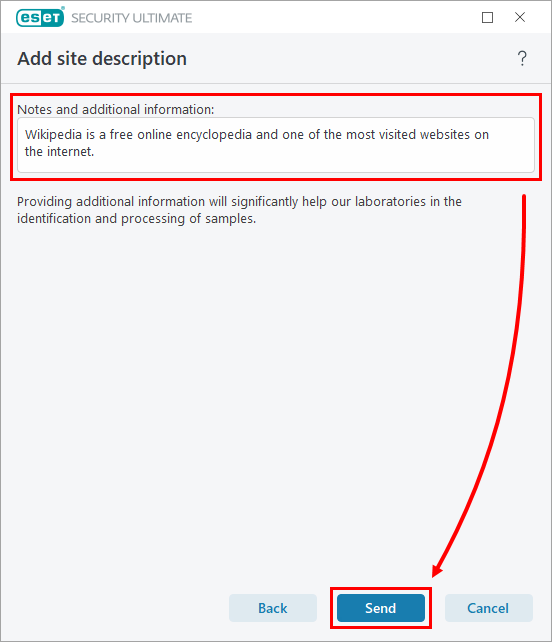
În fereastra „Adăugați descrierea site-ului”, completați aceste câmpuri și faceți clic pe „Trimiteți”.
- În meniul derulant, selectați comportamentul pe care l-ați observat pe site.
- Orice note și explicații suplimentare pe care le puteți oferi pentru a ajuta Laboratorul de Cercetare ESET să analizeze site-ul.
Trimiteți un site cu fals pozitiv
-
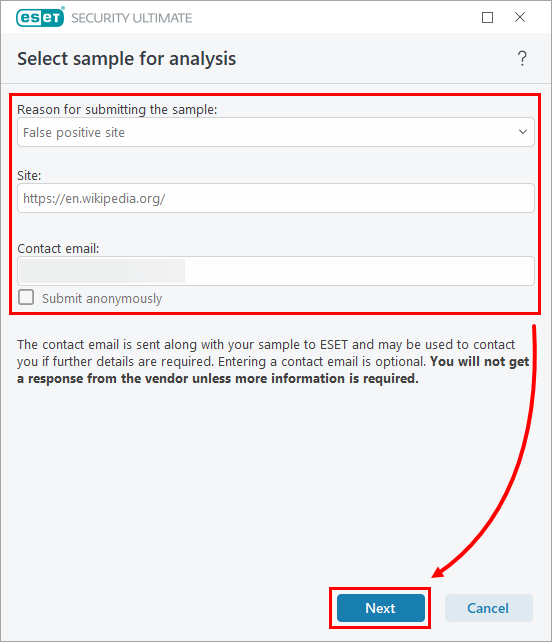
În fereastra „Selectați eșantionul pentru analiză”, completați aceste câmpuri și faceți clic pe „Următorul”.
- Selectați „Site cu fals pozitiv ” din meniul derulant „Motivul trimiterii eșantionului ”.
- Introduceți adresa URL a site-ului web.
- Opțional, completați adresa dvs. de e-mail în câmpul „E-mail de contact ”. Rețineți că nu veți primi un răspuns decât dacă sunt necesare informații suplimentare.
-
În fereastra „Adăugați descrierea site-ului”, explicați de ce considerați că este vorba de un fals pozitiv și adăugați orice note și explicații care ar putea ajuta Laboratorul de Cercetare ESET să analizeze site-ul.
-
Trimiteți un fișier suspect / un fișier sau o aplicație cu potențial de fals pozitiv pentru analiză prin e-mail
Trimiteți un fișier suspect sau un fișier cu potențial fals pozitiv
-
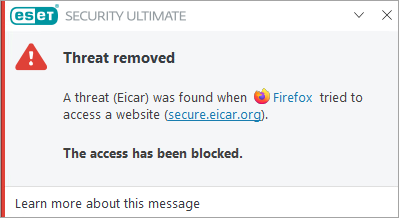
Faceți capturi de ecran ale notificării de detectare a amenințării pe care o primiți de la aplicația ESET sau ale oricăror mesaje de eroare sau comportamente suspecte pe care le prezintă computerul dumneavoastră.
-
Comprimați fișierele într-o arhivă
.zipsau.rarși protejați-o cu parola „infected”. -
Creați și trimiteți un e-mail cu următoarele informații:
-
În câmpul „Subiect”: indicați dacă fișierul atașat conține o infecție suspectă sau un fals pozitiv (de exemplu, utilizați subiectul
„Infecție suspectă” sau„Fals pozitiv”). -
În corpul e-mailului: notați parola pe care ați setat-o la pasul 2 și atașați arhiva
.zipsau.rar, precum și orice capturi de ecran. Includeți orice informații de context privind locul în care ați găsit eșantionul și, dacă este cazul, numărul de caz al Serviciului de asistență tehnică ESET. -
În cazul în care computerul este deja infectat, includeți jurnalele colectate de ESET Log Collector.
-
Trimiteți e-mailul la: samples@eset.com.
-
Sunteți furnizor de software, iar ESET detectează aplicația dvs. ca fiind o aplicație potențial nedorită (PUA)
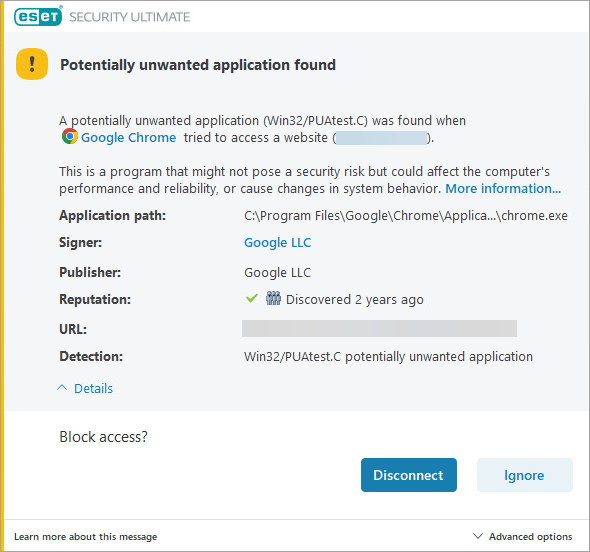
Unele detectări de tipul „Amenințare găsită” sau „Amenințare eliminată” sunt clasificate ca PUA. Dacă considerați că o aplicație a fost detectată în mod eronat ca PUA, urmați pașii de mai jos:
-
Faceți capturi de ecran a notificării de detectare a amenințării pe care o primiți din aplicația ESET.
-
Comprimați fișierele aplicației într-o arhivă
.zipsau.rarși protejați-o cu parola „infected”. -
Creați și trimiteți un e-mail cu următoarele informații:
-
În câmpul „Subiect”: precizați că fișierul atașat conține un fals pozitiv (de exemplu, utilizați subiectul „PUA – Fals pozitiv”).
-
În corpul e-mailului: notați parola pe care ați setat-o la pasul 2 și atașați arhiva .zip sau .rar, precum și eventualele capturi de ecran. Includeți orice informații de context privind locul de unde provine eșantionul și, dacă este cazul, numărul de caz al Serviciului de asistență tehnică ESET.
- Trimiteți e-mailul la: samples@eset.com.
-
Problema nu este rezolvată în termen de trei zile, iar situația este urgentă
Trimiteți un e-mail de urmărire cu următoarele informații:
- Subiectul e-mailului pe care l-ați trimis la samples@eset.com.
- Data și ora e-mailului.
- Adresa de e-mail de la care l-ați trimis.
Raportați un site web suspect / un site web cu potențial fals pozitiv / o posibilă clasificare eronată a unui site web
Urmați instrucțiunile corespunzătoare de mai jos, în funcție de tipul de problemă pe care doriți să o semnalați:
Raportați un site web suspect sau un site web cu fals pozitiv prin e-mail
Creați și trimiteți un e-mail cu următoarele informații:
- În câmpul „Subiect”: Dacă raportați un site web blocat care ar putea conține conținut potențial periculos, includeți
„Lista albă a domeniilor”urmată de domeniul blocat (de exemplu, www.blockeddomain.com). - În corpul e-mailului: includeți adresele URL blocate sau pe care le considerați suspecte.
- De ce considerați că este vorba de o raportare fals pozitivă? Furnizați cât mai multe informații posibil despre sursa software-ului, inclusiv numele dezvoltatorului, denumirea și versiunea aplicației.
- Dacă raportați un site web blocat, furnizați adresa URL completă a acestuia. Se recomandă atașarea unei capturi de ecran a notificării privind blocarea.
- Trimiteți e-mailul la: samples@eset.com.
Dacă problema nu se rezolvă în termen de trei zile și este urgentă, trimiteți un e-mail de urmărire cu următoarele informații:
- Subiectul e-mailului pe care l-ați trimis la samples@eset.com.
- Data și ora e-mailului.
- Adresa de e-mail de la care l-ați trimis.
Raportați spamul sau falsele pozitive de spam
- E-mail marcat incorect ca spam: Dacă ați primit un mesaj de e-mail clasificat ca spam de către aplicația ESET și nu îl recunoașteți ca fiind spam, trimiteți un e-mail la nospam@eset.com cu mesajul original atașat în format
.emlsau.msg. - Spam nedetectat: Dacă ați primit un mesaj de e-mail pe care îl clasificați drept spam, dar aplicația ESET nu l-a clasificat astfel, trimiteți un e-mail la spam@eset.com cu mesajul original atașat în format
.emlsau.msg.
Dacă utilizați ESET Cloud Office Security, folosiți adresele de e-mail dedicate nospam_ecos@eset.com și spam_ecos@eset.com pentru a raporta detectările de tip fals pozitiv (FP) / fals negativ (FN) pentru spam. Pentru instrucțiuni detaliate, consultați Ajutorul online ESET Cloud Office Security.
De asemenea, puteți trimite un eșantion direct din aplicația ESET.
Raportați o clasificare eronată a unui site web de către modulul Control parental sau Control web
Raportați aici o clasificare eronată a unei adrese URL sau a unui site web.
Dacă ați raportat deja problema și site-ul web este în continuare clasificat incorect, contactați partenerul dvs. local ESET pentru asistență tehnică.
- Faceți clic aici pentru a afla mai multe despre Controlul parental ESET în aplicațiile ESET pentru Windows destinate utilizatorilor casnici.
- Faceți clic aici pentru a afla mai multe despre Controlul web în aplicațiile ESET pentru dispozitive Windows.
Raportați o pagină frauduloasă (phishing)
Dacă credeți că ați descoperit în mod deliberat și înșelător o pagină similară cu alta, completați acest formular pentru a ne anunța.


