Problem
- Du har en mistænkelig fil, et mistænkeligt websted, en potentiel falsk positiv eller en potentiel fejlkategorisering af Forældrekontrol eller Webkontrol, som du gerne vil sende til ESET til analyse
- Indsend en mistænkelig fil / potentiel falsk positiv fil til analyse via e-mail
- Indsend et mistænkeligt websted / et potentielt falsk positivt websted / en potentiel fejlkategorisering af et websted
- Indsend spam eller falsk positiv spam via e-mail
- Indsend en fejlkategorisering af et websted via forældrekontrol- eller webkontrolmodulet
- Indsend en bedragerisk side (phishing)
- Indsend prøver ved hjælp af dit ESET-produkt
Løsning
Indsend en mistænkelig fil / potentiel falsk positiv fil til analyse via e-mail
-
Tag skærmbilleder af den meddelelse om trusselsregistrering, du modtager fra dit ESET-produkt, eller eventuelle fejlmeddelelser eller mistænkelig adfærd, som din computer udviser.
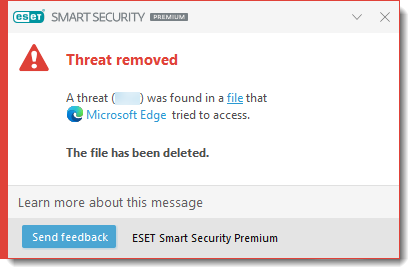
Klik på billedet for at se det større i et nyt vindue
-
Komprimér filerne til et
.zip-eller.rar-arkiv, og beskyt det med adgangskoden "infected". -
Opret og send en e-mail med følgende oplysninger:
-
I emnefeltet: Angiv, om den vedhæftede fil indeholder en mistænkt infektion eller en falsk positiv (brug f.eks. emnet
Mistænkt infektioneller emnetFalsk positiv). -
I e-mailens brødtekst: Notér den adgangskode, du indstillede i trin 1, og vedhæft
.zip-eller.rar-arkivetsamt eventuelle skærmbilleder. Medtag baggrundsoplysninger om, hvor du fandt prøven, og, hvis det er relevant, sagsnummeret til teknisk support. -
Hvis computeren allerede er inficeret, skal du inkludere logfiler indsamlet af ESET Log Collector.
-
Send e-mailen til: samples@eset.com.
-
Du er en softwareleverandør, og ESET registrerer din app som en potentielt uønsket applikation (PUA)
Nogle "Threat found"- eller "Threat removed"-opdagelser klassificeres som PUA. Hvis du mener, at en app fejlagtigt er blevet registreret som PUA, skal du følge nedenstående trin:
Klik på billedet for at se det større i et nyt vindue
-
Take screenshots of the threat detection notification you receive from your ESET product.
-
Komprimér dine programfiler til et
.zip-eller.rar-arkiv, og beskyt det med adgangskoden "infected". -
Opret og send en e-mail med følgende oplysninger:
- I emnefeltet: Angiv, at den vedhæftede fil indeholder en falsk positiv (brug f.eks. emnet "PUA - False positive").
- Ie-mailens brødtekst: Notér den adgangskode, du indstillede i trin 2, og vedhæft .zip- eller .rar-arkivet samt eventuelle skærmbilleder. Inkluder eventuelle baggrundsoplysninger om, hvor prøven er tilgængelig, og, hvis det er relevant, sagsnummeret for teknisk support.
- Send e-mailen til: samples@eset.com.
Problemet er ikke løst inden for tre dage, og sagen haster
Send en opfølgende e-mail med følgende oplysninger:
- Emnelinjen i den e-mail, du sendte til samples@eset.com.
- Dato og tidspunkt for e-mailen.
- Den e-mailadresse, du sendte den fra.
Indsend et mistænkeligt website / et potentielt falsk-positivt website / en potentiel fejlkategorisering af et website
Følg de relevante instruktioner nedenfor, afhængigt af hvilken type problem du vil indsende:
Rapporter et mistænkeligt website eller et falsk-positivt website via e-mail
Opret og send en e-mail med følgende oplysninger:
- I emnefeltet: Hvis du rapporterer en blokeret hjemmeside, der kan indeholde potentielt farligt indhold, skal du inkludere
Domain whitelistefterfulgt af det blokerede domæne (som f.eks. www.blockeddomain.com). - I e-mailens brødtekst: Inkluder de URL'er, der er blokeret, eller som du fandt mistænkelige
- Hvorfor tror du, at det er en falsk positiv rapport? Giv så mange oplysninger som muligt om kilden til softwaren, herunder navnet på udvikleren, navnet og programversionen.
- Hvis du rapporterer et blokeret websted, skal du angive den komplette URL, der er blokeret. Det anbefales at vedlægge et skærmbillede af meddelelsen om blokeringen.
- Send e-mailen til: samples@eset.com.
Hvis problemet ikke er løst inden for tre dage, og sagen haster, skal du sende en opfølgende e-mail med følgende oplysninger:
- Emnelinjen i den e-mail, du sendte til samples@eset.com.
- Dato og tidspunkt for e-mailen.
- Den e-mailadresse, du sendte den fra.
Indsend spam eller falske positiver for spam
- E-mail fejlagtigt markeret som spam: Hvis du har modtaget en e-mail, der er klassificeret som spam af dit ESET-produkt, og du ikke genkender den som spam, skal du sende en e-mail til nospam@eset.com med den oprindelige besked som en vedhæftet fil i .eml- eller .msg-format.
- Uopdaget spam: Hvis du har modtaget en e-mail, som du klassificerer som spam, men dit ESET-produkt ikke klassificerede den som spam, skal du sende en e-mail til spam@eset.com med den oprindelige besked som en vedhæftet fil i
.eml- eller.msg-format.
Indsend en fejlkategorisering af et websted via forældrekontrol- eller webkontrolmodulet
Rapporter en fejlkategoriseret URL eller hjemmeside her.
Hvis du allerede har rapporteret det, og webstedet stadig er fejlkategoriseret, skal du kontakte din lokale ESET-partner for teknisk support.
- Klik her for at få mere at vide om ESET Forældrekontrol.
- Klik her for at fåmere atvide om webkontrol i ESET Windows endpoint-produkter.
Indsend en bedragerisk side (phishing)
Hvis du mener, at du bevidst og svigagtigt har opdaget en side, der ligner en anden, skal du udfylde denne formular for at give os besked.
Indsend prøver med dit ESET-produkt
Hvis du foretrækker ikke at sende en e-mail, kan du bruge formularen til indsendelse af prøver i dit ESET-produkt. Processen kan variere afhængigt af dit ESET-produkts GUI.
-
Klik på Værktøjer → Karantæne, højreklik på prøven, og klik på Send prøve til analyse.
-
Følg guiden i produktet for at fuldføre indsendelsen.


