Problem
- Du har en mistenkelig fil, et mistenkelig nettsted, et potensielt falskt positivt resultat eller en potensiell feilkategorisering fra Foreldrekontroll eller Nettkontroll som du ønsker å sende til ESET for analyse
- Send inn eksempler ved hjelp av ESET-programmet ditt
- Send inn en mistenkelig fil / en fil eller et program som kan være et falskt positivt resultat, for analyse via e-post
- Send inn et mistenkelig nettsted / et nettsted med potensielt falskt positivt resultat / et nettsted med potensiell feilkategorisering
Løsning
Send inn prøver ved hjelp av ESET-programmet ditt
Hvis du ikke ønsker å sende en e-post, kan du bruke skjemaet for innsending av prøver i ESET-programmet ditt.
-
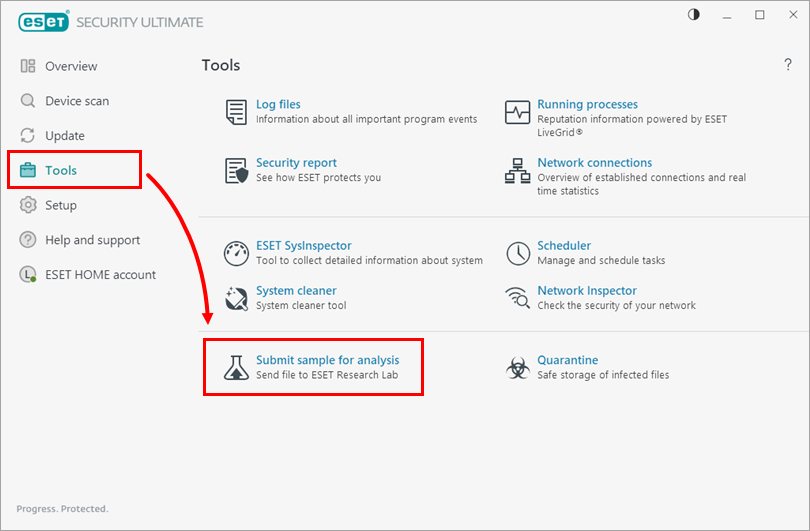
Klikk på Verktøy → Send inn prøve for analyse.
-
Det er fire handlinger du kan utføre:
Send inn en mistenkelig fil
-
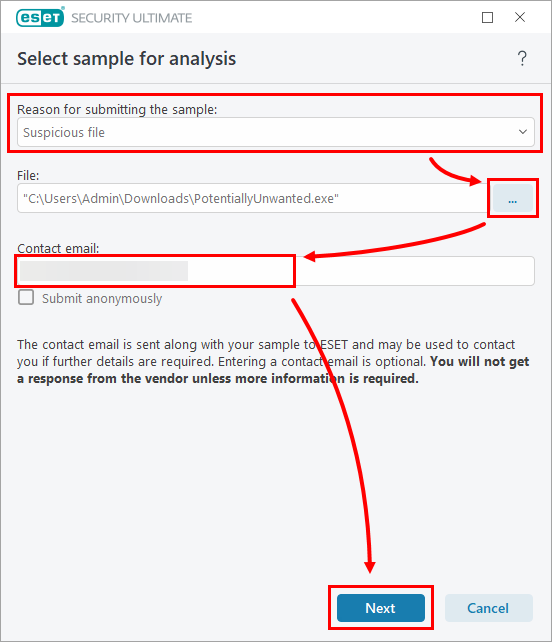
I vinduet Velg prøve for analyse fyller du ut disse feltene og klikker på Neste.
- Velg «Mistenkelig fil » i rullegardinmenyen «Årsak til innsending av prøven ».
- Klikk på knappen med tre prikker og naviger til filen du ønsker å sende inn.
- Du kan eventuelt fylle ut e-postadressen din i feltet «Kontakt-e-post ». Vær oppmerksom på at du ikke vil motta et svar med mindre det kreves ytterligere informasjon.
-
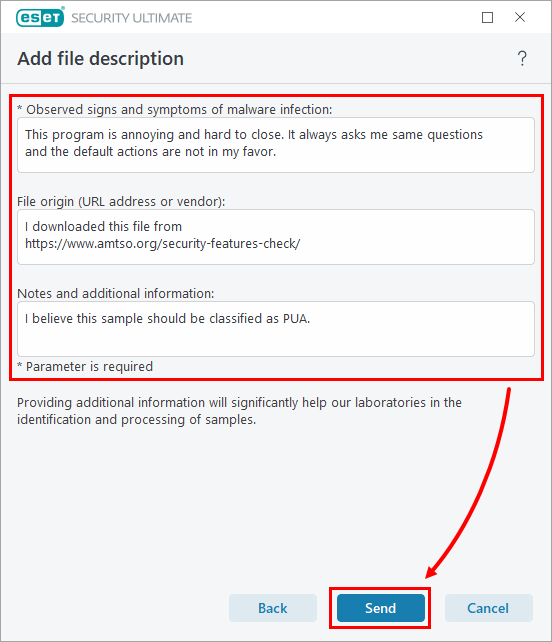
I vinduet «Legg til filbeskrivelse» fyller du ut disse feltene og klikker på «Send».
- De observerte tegnene og symptomene du har sett på datamaskinen din, og som du mener er et resultat av denne filen. Beskriv hvordan infeksjonen manifesterte seg: vanlige tegn inkluderer (men er ikke begrenset til) overdreven CPU-bruk, overdreven nettverksbruk, brannmur som rapporterer uventet nettverkstrafikk, uventede endringer i nettleserinnstillinger, annonser som vises, filer som kopieres automatisk via nettverksdeler/flyttbare stasjoner, dokumenter som krypteres, programmer som ber om løsepenger og applikasjoner som er vanskelige å lukke.
- Filens opprinnelse: hvor lastet du den ned fra, hvilket nettsted eller på annen måte.
- Eventuelle tilleggsmerknader og forklaringer du kan gi for å hjelpe ESET Research Lab med å analysere filen.
Send inn en fil med falsk positiv
-
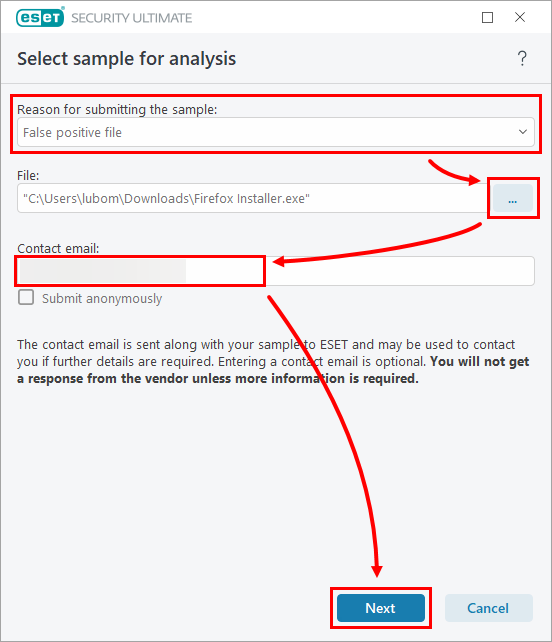
I vinduet Velg eksempel for analyse fyller du ut disse feltene og klikker på Neste.
- Velg «Falsk positiv fil » i rullegardinmenyen «Årsak til innsending av prøven ».
- Klikk på knappen med tre prikker og naviger til filen du ønsker å sende inn.
- Du kan eventuelt fylle ut e-postadressen din i feltet Kontakt-e-post. Husk at du ikke vil motta noe svar med mindre det kreves ytterligere informasjon.
-
I vinduet «Legg til filbeskrivelse» fyller du ut disse feltene og klikker på «Send».
- Filnavn og versjon (hvis tilgjengelig).
- Filens opprinnelse: hvor lastet du den ned fra, hvilket nettsted eller på annen måte.
- Formålet med filen: hva gjør den, og hvorfor mener du at det er et falskt positivt resultat?
- Eventuelle tilleggsmerknader og forklaringer du kan gi for å hjelpe ESET Research Lab med å analysere filen.
Rapporter et mistenkelig nettsted
-
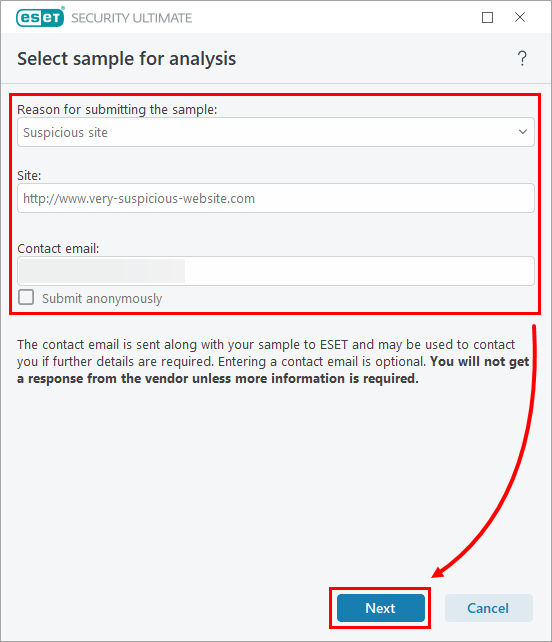
I vinduet Velg eksempel for analyse fyller du ut disse feltene og klikker på Neste.
- Velg «Mistenkelig nettsted » i rullegardinmenyen «Årsak til innsending av prøven ».
- Skriv inn nettadressen til nettstedet.
- Du kan eventuelt fylle ut e-postadressen din i feltet «Kontakt-e-post ». Vær oppmerksom på at du ikke vil motta noe svar, med mindre det er behov for ytterligere informasjon.
-
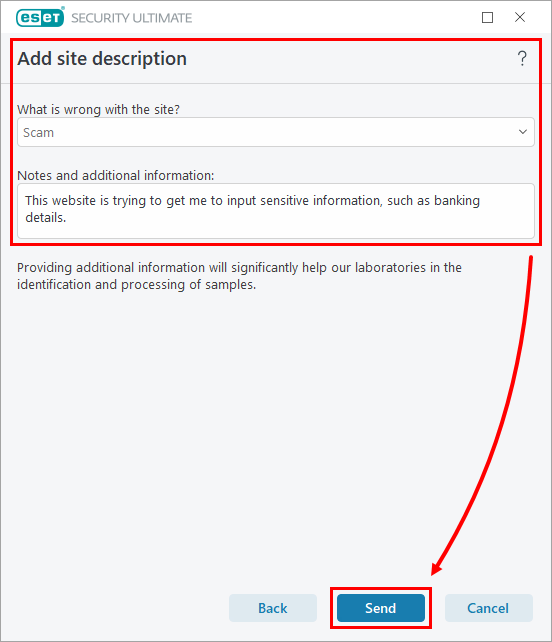
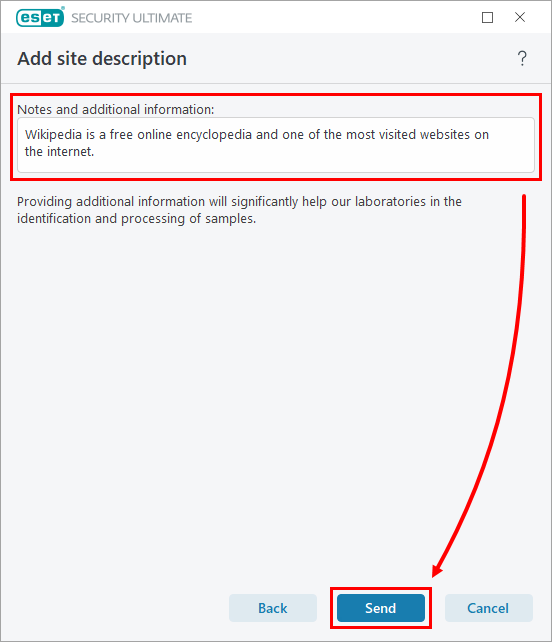
I vinduet «Legg til beskrivelse av nettstedet» fyller du ut disse feltene og klikker på «Send».
- I rullegardinmenyen velger du den oppførselen du har observert på nettstedet.
- Eventuelle tilleggsmerknader og forklaringer du kan gi for å hjelpe ESET Research Lab med å analysere nettstedet.
Send inn et nettsted med falskt positivt resultat
-
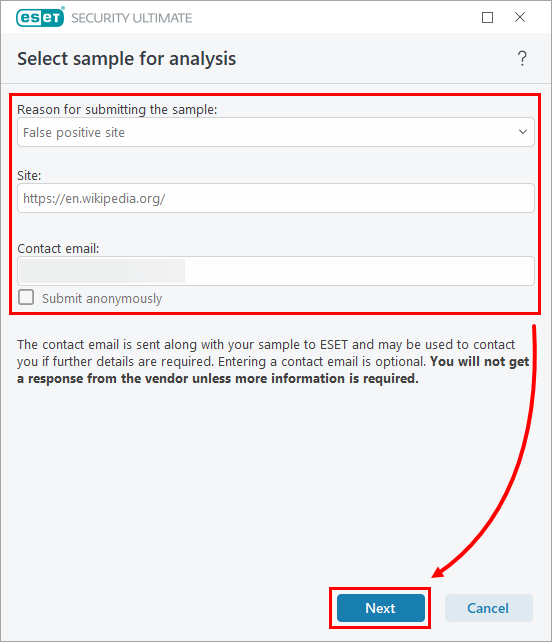
I vinduet «Velg eksempel for analyse» fyller du ut disse feltene og klikker på «Neste».
- Velg «Nettsted med falsk positiv » i rullegardinmenyen «Årsak til innsending av prøven ».
- Skriv inn nettadressen til nettstedet.
- Du kan eventuelt fylle ut e-postadressen din i feltet «Kontakt-e-post ». Vær oppmerksom på at du ikke vil motta et svar med mindre det er behov for ytterligere informasjon.
-
I vinduet «Legg til beskrivelse av nettstedet» fyller du ut hvorfor du mener dette er et falskt positivt resultat, samt eventuelle merknader og forklaringer som kan hjelpe ESET Research Lab med å analysere nettstedet.
-
Send inn en mistenkelig fil / en fil eller et program som kan være et falskt positivt resultat, for analyse via e-post
Send inn en mistenkelig fil eller en fil som potensielt er et falskt positivt resultat
-
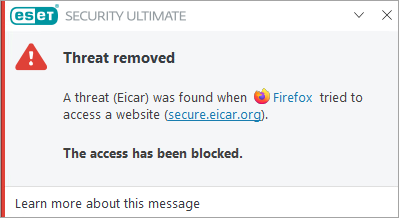
Ta skjermbilder av varselet om trusseloppdagelse du mottar fra ESET-programmet ditt, eller eventuelle feilmeldinger eller mistenkelig oppførsel som datamaskinen din viser.
-
Komprimer filene til et
.zip-eller.rar-arkiv og passordbeskytt det med passordet «infected». -
Opprett og send en e-post med følgende informasjon:
-
I emnelinjen: Angi om den vedlagte filen inneholder en mistenkt infeksjon eller et falskt positivt resultat (bruk for eksempel emnet
«Mistenkt infeksjon» eller«Falskt positivtresultat»). -
I e-postteksten: Noter passordet du angav i trinn 2, og legg ved
.zip-eller.rar-arkivetsamt eventuelle skjermbilder. Oppgi bakgrunnsinformasjon om hvor du fant prøven, og, hvis aktuelt, saksnummeret fra ESETs tekniske support. -
Hvis datamaskinen allerede er infisert, må du legge ved logger som er samlet inn av ESET Log Collector.
-
Send e-posten til: samples@eset.com.
-
Du er programvareleverandør, og ESET oppdager appen din som et potensielt uønsket program (PUA)
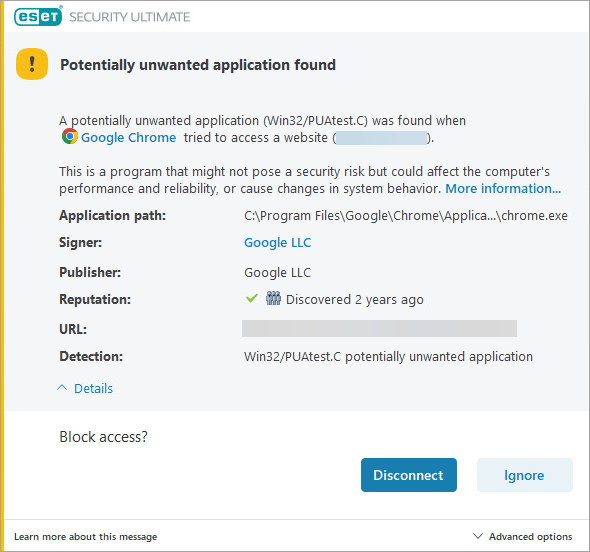
Noen registreringer av typen «Trussel funnet» eller «Trussel fjernet» klassifiseres som PUA. Hvis du mener at en app feilaktig er blitt registrert som PUA, følg trinnene nedenfor:
-
Ta skjermbilder av varselet om trusseloppdagelse du mottar fra ESET-applikasjonen din.
-
Komprimer programfilene dine til et
.zip-eller.rar-arkiv og passordbeskytt det med passordet «infected». -
Opprett og send en e-post med følgende informasjon:
-
I emnelinjen: Angi at den vedlagte filen inneholder et falskt positivt resultat (bruk for eksempel emnet «PUA – Falskt positivt»).
-
I e-postteksten: Noter passordet du angav i trinn 2, og legg ved .zip- eller .rar-arkivet samt eventuelle skjermbilder. Oppgi eventuell bakgrunnsinformasjon om hvor prøven er hentet fra, og, hvis aktuelt, saksnummeret fra ESETs tekniske support.
- Send e-posten til: samples@eset.com.
-
Problemet er ikke løst innen tre dager, og saken haster
Send en oppfølgings-e-post med følgende informasjon:
- Emnelinjen i e-posten du sendte til samples@eset.com.
- Dato og klokkeslett for e-posten.
- E-postadressen du sendte den fra.
Rapporter et mistenkelig nettsted / et nettsted som kan være et falskt positivt resultat / et nettsted som kan være feilkategorisert
Følg de aktuelle instruksjonene nedenfor, avhengig av hvilken type problem du ønsker å rapportere:
Rapporter et mistenkelig nettsted eller et nettsted med falsk positiv via e-post
Opprett og send en e-post med følgende informasjon:
- I emnelinjen: Hvis du rapporterer et blokkert nettsted som kan inneholde potensielt farlig innhold, må du inkludere
«Domenehvitliste»etterfulgt av det blokkerte domenet (for eksempel www.blockeddomain.com). - I e-postteksten: Oppgi URL-adressene som er blokkert eller som du synes virker mistenkelige.
- Hvorfor mener du at dette er en falsk positiv rapport? Gi så mye informasjon som mulig om kilden til programvaren, inkludert navnet på utvikleren, navnet og versjonen av applikasjonen.
- Hvis du rapporterer et blokkert nettsted, oppgi den fullstendige URL-adressen som er blokkert. Det anbefales å legge ved et skjermbilde av varselet om blokkeringen.
- Send e-posten til: samples@eset.com.
Hvis problemet ikke er løst innen tre dager og saken haster, send en oppfølgings-e-post med følgende informasjon:
- Emnelinjen i e-posten du sendte til samples@eset.com.
- Dato og klokkeslett for e-posten.
- E-postadressen du sendte den fra.
Rapporter spam eller falske spam-varsler
- E-post feilaktig merket som spam: Hvis du har mottatt en e-postmelding som er klassifisert som spam av ESET-programmet ditt, og du ikke anser den som spam, må du sende en e-post til nospam@eset.com med den opprinnelige meldingen som vedlegg i
.eml-eller.msg-format. - Uoppdaget spam: Hvis du har mottatt en e-postmelding som du anser som spam, men ESET-programmet ikke har klassifisert den som spam, kan du sende en e-post til spam@eset.com med den opprinnelige meldingen som vedlegg i
.eml-eller.msg-format.
Hvis du bruker ESET Cloud Office Security, må du bruke de dedikerte e-postadressene nospam_ecos@eset.com og spam_ecos@eset.com for å rapportere falske positive (FP) / falske negative (FN) registreringer av spam. For detaljerte instruksjoner, se ESET Cloud Office Securitys nettbaserte hjelp.
Du kan også sende inn et eksempel direkte fra ESET-programmet.
Rapporter feilkategorisering av et nettsted av modulen for foreldrekontroll eller nettkontroll
Rapporter en feilkategorisert URL eller nettside her.
Hvis du allerede har rapportert det og nettstedet fremdeles er feilkategorisert, kan du kontakte din lokale ESET-partner for teknisk støtte.
- Klikk her for å lære mer om ESET Foreldrekontroll i ESETs Windows-applikasjoner for hjemmebruk.
- Klikk her for å lære mer om nettkontroll i ESETs Windows-applikasjoner for endepunkter.
Rapporter en svindelside (phishing)
Hvis du mener at du ved en tilfeldighet og uten å vite det har oppdaget en side som ligner på en annen, kan du fylle ut dette skjemaet for å varsle oss.


