Problème
- Vous avez un fichier suspect, un site Web suspect, un faux positif potentiel ou une classification erronée potentielle détectée par le contrôle parental ou le contrôle Web que vous souhaitez soumettre à ESET pour analyse
- Envoyez vos échantillons via votre application ESET
- Envoyez un fichier suspect / un fichier ou une application susceptible d'être un faux positif pour analyse par e-mail
- Signalez un site Web suspect, un site Web susceptible d'être un faux positif ou un site Web dont la classification est potentiellement erronée
Solution
Soumettez des échantillons à l’aide de votre application ESET
Si vous préférez ne pas envoyer d'e-mail, utilisez le formulaire de soumission d'échantillons disponible dans votre application ESET.
-
Ouvrez la fenêtre principale de votre application ESET pour Windows.
-
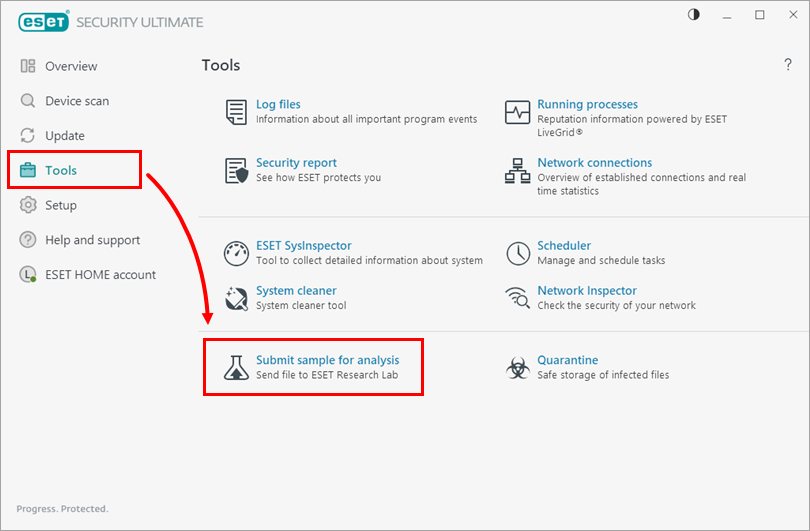
Cliquez sur Outils → Envoyer un échantillon pour analyse.
-
Vous pouvez effectuer quatre actions :
Envoyer un fichier suspect
-
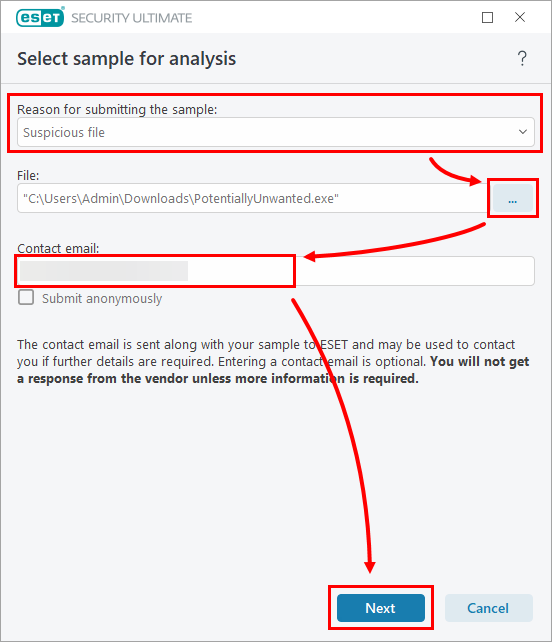
Dans la fenêtre Sélectionner un échantillon pour analyse, remplissez ces champs et cliquez sur Suivant.
- Sélectionnez « Fichier suspect » dans le menu déroulant « Motif de l'envoi de l'échantillon ».
- Cliquez sur le bouton avec les trois points et accédez au fichier que vous souhaitez envoyer.
- Vous pouvez également indiquer votre adresse e-mail dans le champ « E-mail de contact ». Notez que vous ne recevrez pas de réponse, sauf si des informations complémentaires sont nécessaires.
-
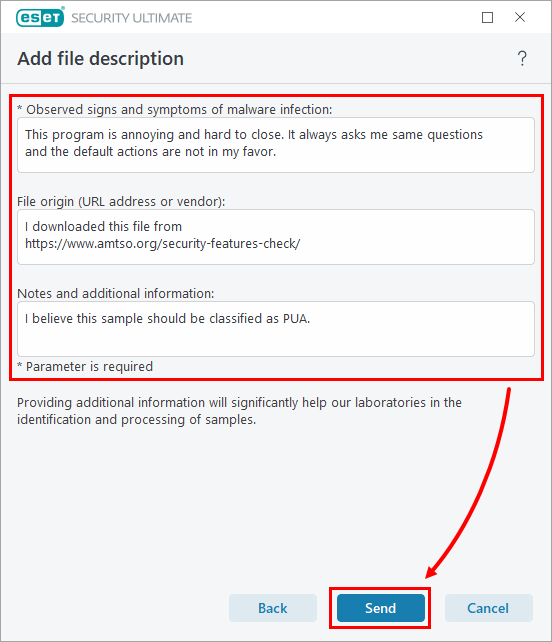
Dans la fenêtre « Ajouter une description du fichier », remplissez ces champs et cliquez sur « Envoyer ».
- Les signes et symptômes que vous avez observés sur votre ordinateur et qui, selon vous, sont dus à ce fichier. Décrivez comment l’infection s’est manifestée : les signes courants incluent (sans s’y limiter) une utilisation excessive du processeur, une utilisation excessive du réseau, un pare-feu signalant un trafic réseau inattendu, des modifications inattendues des paramètres du navigateur, l’affichage de publicités, des fichiers copiés automatiquement via des partages réseau ou des supports amovibles, le chiffrement de documents, des programmes demandant une rançon et des applications difficiles à fermer.
- L’origine du fichier : d’où l’avez-vous téléchargé, sur quel site web ou par quel autre moyen ?
- Toute remarque ou explication supplémentaire susceptible d’aider le laboratoire de recherche ESET à analyser le fichier.
Signaler un faux positif
-
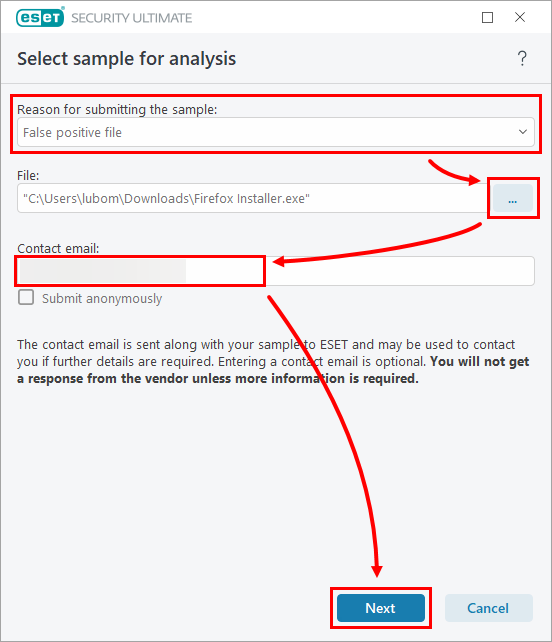
Dans la fenêtre « Sélectionner un échantillon pour analyse », remplissez ces champs et cliquez sur Suivant.
- Sélectionnez « Faux positif » dans le menu déroulant « Motif de l'envoi de l'échantillon ».
- Cliquez sur le bouton avec les trois points et accédez au fichier que vous souhaitez envoyer.
- Vous pouvez, si vous le souhaitez, indiquer votre adresse e-mail dans le champ « E-mail de contact ». Notez que vous ne recevrez pas de réponse, sauf si des informations complémentaires sont nécessaires.
-
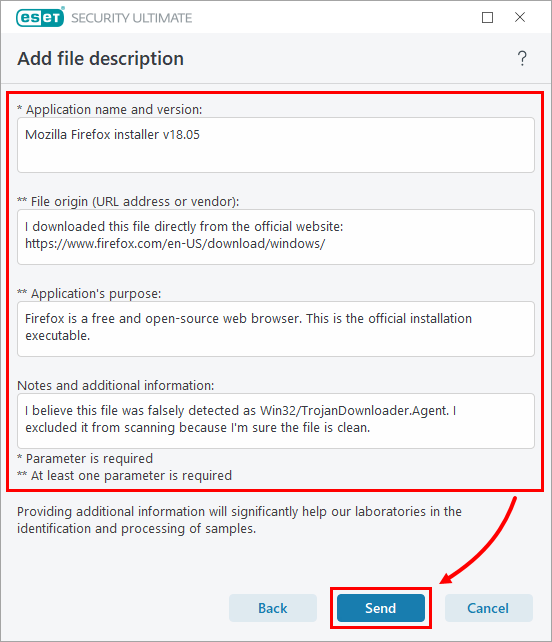
Dans la fenêtre « Ajouter une description du fichier », remplissez ces champs et cliquez sur « Envoyer ».
- Le nom du fichier et sa version (si disponible).
- L'origine du fichier : d'où l'avez-vous téléchargé, sur quel site web ou par quel autre moyen ?
- L'objectif du fichier : ce qu'il fait et pourquoi vous pensez qu'il s'agit d'un faux positif.
- Toute remarque ou explication supplémentaire susceptible d’aider le laboratoire de recherche ESET à analyser le fichier.
Signaler un site suspect
-
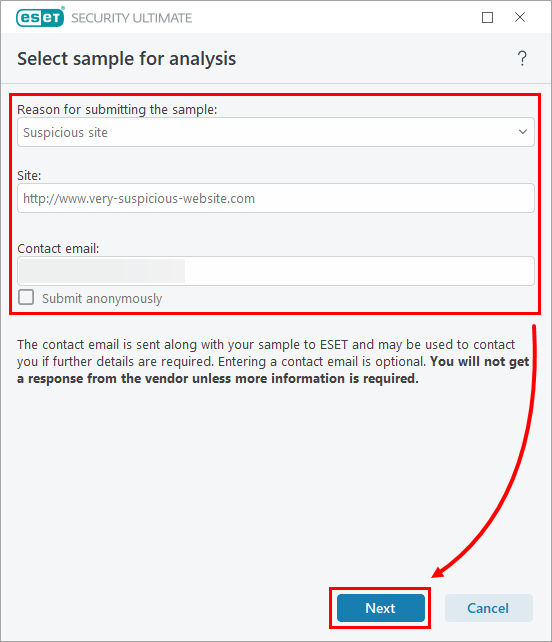
Dans la fenêtre « Sélectionner un échantillon pour analyse », remplissez ces champs puis cliquez sur Suivant.
- Sélectionnez « Site suspect » dans le menu déroulant « Motif de l'envoi de l'échantillon ».
- Saisissez l'URL du site web.
- Vous pouvez, si vous le souhaitez, indiquer votre adresse e-mail dans le champ « E-mail de contact ». Notez que vous ne recevrez pas de réponse, sauf si des informations complémentaires sont nécessaires.
-
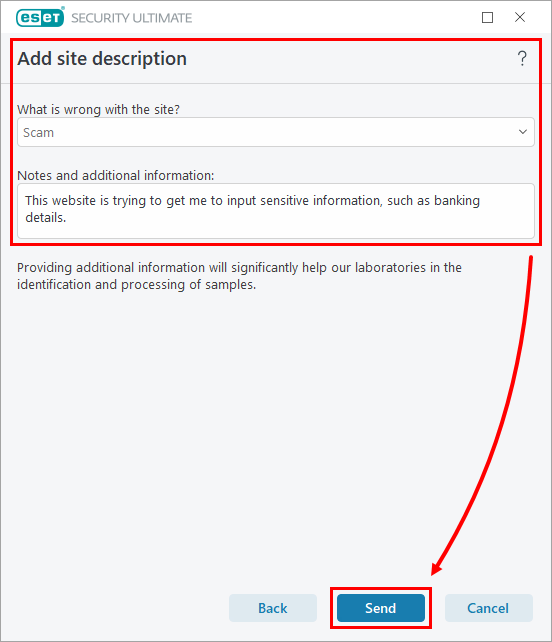
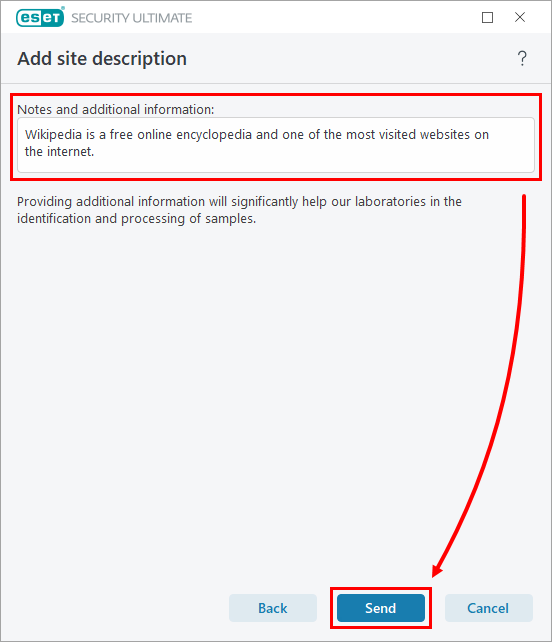
Dans la fenêtre « Ajouter une description du site », remplissez ces champs et cliquez sur « Envoyer ».
- Dans le menu déroulant, sélectionnez le comportement que vous avez observé sur le site.
- Vous pouvez ajouter toute remarque ou explication supplémentaire susceptible d’aider le laboratoire de recherche ESET à analyser le site.
Signaler un site classé à tort comme malveillant
-
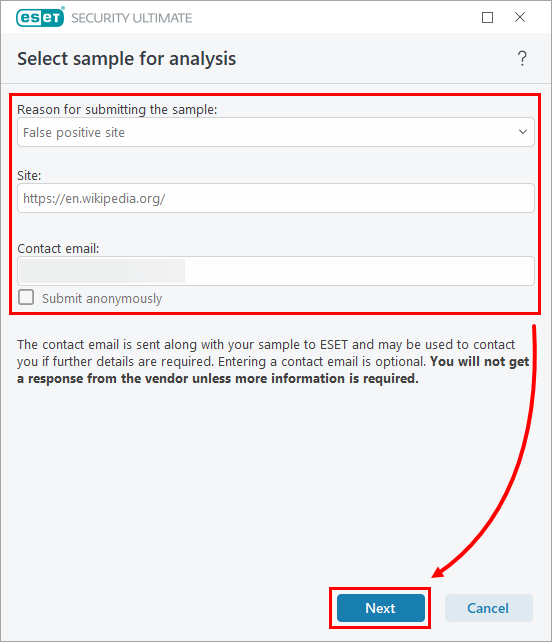
Dans la fenêtre « Sélectionner un échantillon pour analyse », remplissez ces champs et cliquez sur « Suivant ».
- Sélectionnez « Site faux positif » dans le menu déroulant « Motif de l'envoi de l'échantillon ».
- Saisissez l'URL du site web.
- Vous pouvez, si vous le souhaitez, indiquer votre adresse e-mail dans le champ « E-mail de contact ». Veuillez noter que vous ne recevrez pas de réponse, sauf si des informations complémentaires sont nécessaires.
-
Dans la fenêtre « Ajouter une description du site », expliquez pourquoi vous pensez qu’il s’agit d’un faux positif et ajoutez toute remarque ou explication susceptible d’aider le laboratoire de recherche ESET à analyser le site.
-
Soumettez un fichier suspect / un fichier ou une application potentiellement concerné(e) par un faux positif pour analyse par e-mail
Envoyer un fichier suspect ou susceptible d’être un faux positif
-
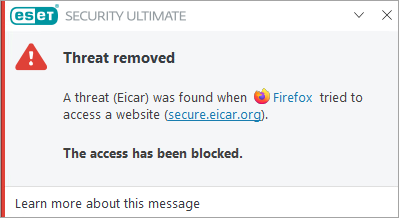
Prenez des captures décran focus de la notification de détection de menace que vous recevez de votre application ESET, ainsi que de tout message d'erreur ou comportement suspect observé sur votre ordinateur.
-
Compressez les fichiers dans une archive
.zipou.raret protégez-la par le mot de passe « infected ». -
Créez et envoyez un e-mail contenant les informations suivantes :
-
Dans la ligne d’objet: indiquez si le fichier joint contient une infection présumée ou un faux positif (par exemple, utilisez l’objet «
Infection présumée» ou «Faux positif»). -
Dans le corps de l’e-mail: notez le mot de passe que vous avez défini à l’étape 2 et joignez l’archive
.zipou.rarainsi que d’éventuelles captures d’écran. Indiquez toutes les informations contextuelles concernant l’endroit où vous avez trouvé l’échantillon et, le cas échéant, le numéro de dossier du support technique ESET. -
Si l'ordinateur est déjà infecté, joignez les journaux collectés par ESET Log Collector.
-
Envoyez l'e-mail à: samples@eset.com.
-
Vous êtes un éditeur de logiciels et ESET détecte votre application comme une application potentiellement indésirable (PUA)
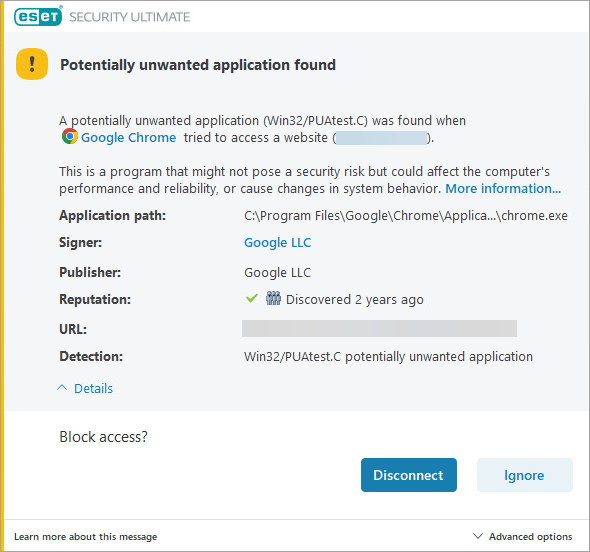
Certaines détections de type « Menace détectée » ou « Menace supprimée » sont classées comme PUA. Si vous pensez qu’une application a été détectée à tort comme PUA, suivez les étapes ci-dessous :
-
Prendre des captures décran focus de la notification de détection de menace que vous recevez de votre application ESET.
-
Compressez les fichiers de votre application dans une archive
.zipou.raret protégez-la par le mot de passe « infected ». -
Créez et envoyez un e-mail contenant les informations suivantes :
-
Dans la ligne d’objet: indiquez que le fichier joint contient un faux positif (par exemple, utilisez l’objet « PUA - Faux positif »).
-
Dans le corps de l’e-mail: notez le mot de passe que vous avez défini à l’étape 2 et joignez l’archive .zip ou .rar ainsi que les captures d’écran. Indiquez toute information contextuelle concernant la provenance de l’échantillon et, le cas échéant, le numéro de dossier du support technique ESET.
- Envoyez l'e-mail à: samples@eset.com.
-
Le problème n’est pas résolu dans les trois jours et la situation est urgente
Envoyez un e-mail de suivi contenant les informations suivantes :
- L'objet de l'e-mail que vous avez envoyé à samples@eset.com.
- La date et l'heure de l'e-mail.
- L'adresse e-mail à partir de laquelle vous l'avez envoyé.
Signaler un site web suspect / un site web susceptible d'être un faux positif / un site web susceptible d'avoir été classé dans la mauvaise catégorie
Suivez les instructions appropriées ci-dessous, en fonction du type de problème que vous souhaitez signaler :
Signaler un site web suspect ou un site web susceptible d'être un faux positif par e-mail
Rédigez et envoyez un e-mail contenant les informations suivantes :
- Dans la ligne d'objet : si vous signalez un site web bloqué susceptible de contenir contenu potentiellement dangereux, indiquez «
Liste blanche des domaines» suivi du domaine bloqué (par exemple www.blockeddomain.com). - Dans le corps de l’e-mail : indiquez les URL bloquées ou que vous jugez suspectes.
- Pourquoi pensez-vous qu'il s'agit d'un faux positif ? Fournissez autant d'informations que possible sur la source du logiciel, notamment le nom du développeur, le nom et la version de l'application.
- Si vous signalez un site web bloqué, indiquez l’URL complète du site concerné. Il est recommandé de joindre une capture d’écran de la notification relative au blocage.
- Envoyez l'e-mail à : samples@eset.com.
Si le problème n'est pas résolu dans les trois jours et que la situation est urgente, envoyez un e-mail de suivi contenant les informations suivantes :
- L'objet de l'e-mail que vous avez envoyé à samples@eset.com.
- La date et l'heure de l'e-mail.
- L'adresse e-mail à partir de laquelle vous l'avez envoyé.
Signaler un spam ou un faux positif
- E-mail incorrectement marqué comme spam : si vous avez reçu un e-mail classé comme spam par votre application ESET et que vous ne le considérez pas comme tel, envoyez un e-mail à nospam@eset.com en joignant le message d'origine au format
.emlou.msg. - Spam non détecté : si vous avez reçu un e-mail que vous considérez comme du spam, mais que votre application ESET ne l'a pas classé comme tel, envoyez un e-mail à spam@eset.com en joignant le message d'origine au format
.emlou.msg.
Si vous utilisez ESET Cloud Office Security, utilisez les adresses e-mail dédiées nospam_ecos@eset.com et spam_ecos@eset.com pour signaler les détections de spam de type faux positif (FP) ou faux négatif (FN). Pour obtenir des instructions détaillées, consultez l’aide en ligne d’ESET Cloud Office Security.
Vous pouvez également envoyer un échantillon depuis votre application ESET.
Signaler une erreur de classification d'un site web par le module de contrôle parental ou de contrôle Web
Signalez ici une erreur de classification d'une URL ou d'un site web.
Si vous l'avez déjà signalé et que le site Web est toujours mal classé, contactez votre partenaire ESET local pour obtenir une assistance technique.
- Cliquez ici pour en savoir plus sur le contrôle parental ESET dans les applications ESET pour Windows destinées aux particuliers.
- Cliquez ici pour en savoir plus sur le contrôle Web dans les applications ESET pour terminaux Windows.
Signaler une page frauduleuse (hameçonnage)
Si vous pensez avoir découvert, de manière délibérée et trompeuse, une page similaire à une autre, remplissez ce formulaire pour nous en informer.


