Problem
- Du har en misstänkt fil, en misstänkt webbplats, ett potentiellt falskt positivt resultat eller en potentiell felkategorisering av föräldrakontroll eller webbkontroll som du vill skicka till ESET för analys
- Skicka in en misstänkt fil / potentiellt falskt positiv fil för analys via e-post
- Skicka in en misstänkt webbplats / potentiellt falskt positiv webbplats / potentiell felkategorisering av webbplats
- Skicka in skräppost eller falsk positiv skräppost via e-post
- Skicka in en felaktig kategorisering av en webbplats av föräldrakontroll- eller webbkontrollmodulen
- Skicka in en bedräglig sida (nätfiske)
- Skicka in prover med hjälp av din ESET-produkt
Lösning
Skicka in en misstänkt fil / potentiell falsk positiv fil för analys via e-post
-
Ta skärmdumpar av meddelandet om hotdetektering som du får från din ESET-produkt eller eventuella felmeddelanden eller misstänkt beteende som din dator uppvisar.
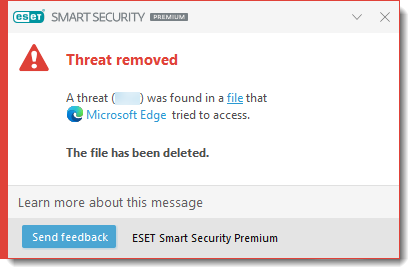
Klicka på bilden för att visa den i större format i ett nytt fönster
-
Komprimera filerna till ett
.zip-eller.rar-arkivoch lösenordsskydda det med lösenordet "infected". -
Skapa och skicka ett e-postmeddelande med följande information:
-
I ämnesraden: Ange om den bifogade filen innehåller en misstänkt infektion eller ett falskt positivt resultat (använd t.ex. ämnet
Misstänkt infektioneller ämnetFalskt positivtresultat). -
I e-postmeddelandets brödtext: Anteckna lösenordet som du angav i steg 1 och bifoga
.zip-eller.rar-arkivetsamt eventuella skärmdumpar. Inkludera eventuell bakgrundsinformation om var du hittade provet och, om tillämpligt, ärendenumret för teknisk support. -
Om datorn redan är infekterad ska du inkludera loggar som samlats in av ESET Log Collector.
-
Skicka e-postmeddelandet till: samples@eset.com.
-
Du är en programvaruleverantör och ESET upptäcker att din app är en potentiellt oönskad applikation (PUA)
Vissa upptäckter av "Hot hittat" eller "Hot borttaget" klassificeras som PUA. Följ stegen nedan om du tror att en app felaktigt har upptäckts som PUA:
Klicka på bilden för att se den i större format i ett nytt fönster
-
Ta skärmdumpar av meddelandet om hotdetektering som du får från din ESET-produkt.
-
Komprimera dina programfiler till ett
.zip-eller.rar-arkivoch lösenordsskydda det med lösenordet "infected". -
Skapa och skicka ett e-postmeddelande med följande information:
- I ämnesraden: Ange att den bifogade filen innehåller ett falskt positivt resultat (använd till exempel ämnet "PUA - Falskt positivt resultat").
- Ie-postmeddelandets brödtext: Anteckna lösenordet som du angav i steg 2 och bifoga .zip- eller .rar-arkivet samt eventuella skärmdumpar. Inkludera eventuell bakgrundsinformation om var provet finns tillgängligt och, om tillämpligt, ärendenumret för teknisk support.
- Skicka e-postmeddelandet till: samples@eset.com.
Problemet har inte lösts inom tre dagar och ärendet är brådskande
Skicka ett uppföljande e-postmeddelande med följande information:
- Ämnesraden i e-postmeddelandet som du skickade till samples@eset.com.
- Datum och tid för e-postmeddelandet.
- E-postadressen du skickade det från.
Skicka in en misstänkt webbplats / potentiell falskpositiv webbplats / potentiell felkategorisering av webbplats
Följ anvisningarna nedan beroende på vilken typ av ärende du vill skicka in:
Rapportera en misstänkt webbplats eller en falskpositiv webbplats via e-post
Skapa och skicka ett e-postmeddelande med följande information:
- I ämnesraden: Om du rapporterar en blockerad webbplats som kan innehålla potentiellt farligt innehåll, inkludera
Domain whitelistföljt av den blockerade domänen (t.ex. www.blockeddomain.com). - I e-postmeddelandets brödtext: Inkludera de webbadresser som blockeras eller som du tyckte var misstänkta
- Varför tror du att det är en falsk positiv rapport? Ge så mycket information som möjligt om källan till programvaran, inklusive namnet på utvecklaren, namnet och programversionen.
- Om du rapporterar en blockerad webbplats ska du ange hela den blockerade URL:en. Vi rekommenderar att du bifogar en skärmdump av meddelandet om blockeringen.
- Skicka e-postmeddelandet till: samples@eset.com.
Om problemet inte har lösts inom tre dagar och ärendet är brådskande, skicka ett uppföljande e-postmeddelande med följande information:
- Ämnesraden i e-postmeddelandet som du skickade till samples@eset.com.
- Datum och tid för e-postmeddelandet.
- E-postadressen som du skickade det från.
Skicka skräppost eller falskt positiva skräppostmeddelanden
- E-post felaktigt markerad som skräppost: Om du har fått ett e-postmeddelande som klassificerats som skräppost av din ESET-produkt och du inte känner igen det som skräppost, skicka ett e-postmeddelande till nospam@eset.com med det ursprungliga meddelandet som en bifogad fil i .eml- eller .msg-format.
- Oupptäckt skräppost: Om du har fått ett e-postmeddelande som du klassificerar som skräppost, men din ESET-produkt inte klassificerade det som skräppost, skickar du ett e-postmeddelande till spam@eset.com med originalmeddelandet som en bilaga i
.eml- eller.msg-format.
Skicka in en felkategorisering av en webbplats med modulen Föräldrakontroll eller Webbkontroll
Rapportera en felkategoriserad URL eller webbplats här.
Om du redan har rapporterat det och webbplatsen fortfarande är felkategoriserad kan du kontakta din lokala ESET-partner för teknisk support.
- Klicka här för att läsa mer om ESET Parental control.
- Klicka här om du vill vetamer om webbkontroll i ESET Windows endpoint-produkter.
Skicka en bedräglig sida (phishing)
Om du tror att du avsiktligt och bedrägligt har upptäckt en sida som liknar en annan, fyll i det här formuläret för att meddela oss.
Skicka in prover med din ESET-produkt
Om du föredrar att inte skicka ett e-postmeddelande kan du använda formuläret för inlämning av prov i din ESET-produkt. Processen kan skilja sig åt beroende på din ESET-produkts GUI.
-
Klicka på Verktyg → Karantän, högerklicka på provet och klicka på Skicka provet för analys.
-
Följ guiden i produkten för att slutföra inlämningen.


