Problema
- Tienes un archivo sospechoso, un sitio web sospechoso, un posible falso positivo o una posible clasificación errónea por parte del Control parental o el Control web que te gustaría enviar a ESET para su análisis
- Envía muestras utilizando tu aplicación de ESET
- Envía un archivo sospechoso, un archivo o una aplicación que pueda ser un falso positivo, para su análisis por correo electrónico
- Envía un sitio web sospechoso, un sitio web que pueda ser un falso positivo o un sitio web que pueda estar mal clasificado
Solución
Envía muestras utilizando tu aplicación de ESET
Si prefiere no enviar un correo electrónico, utilice el formulario de envío de muestras de su aplicación ESET.
-
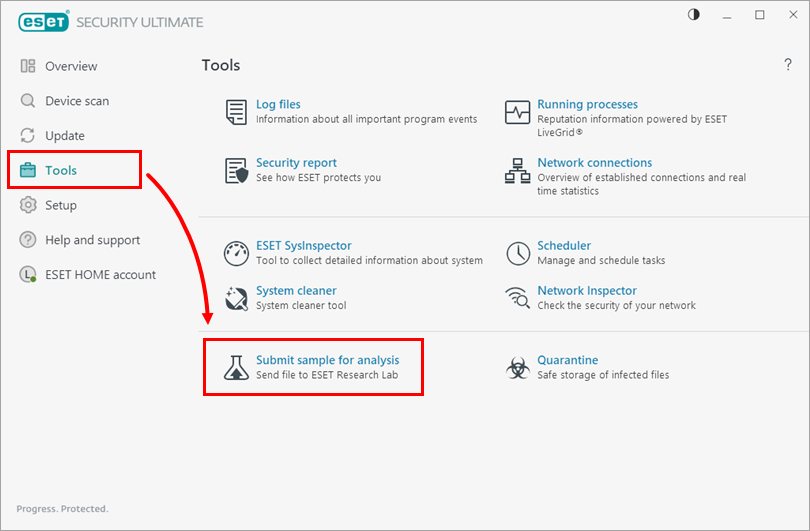
Abre la ventana principal de tu aplicación ESET para Windows.
-
Haga clic en Herramientas → Enviar muestra para su análisis.
-
Hay cuatro acciones que puede realizar:
Enviar un archivo sospechoso
-
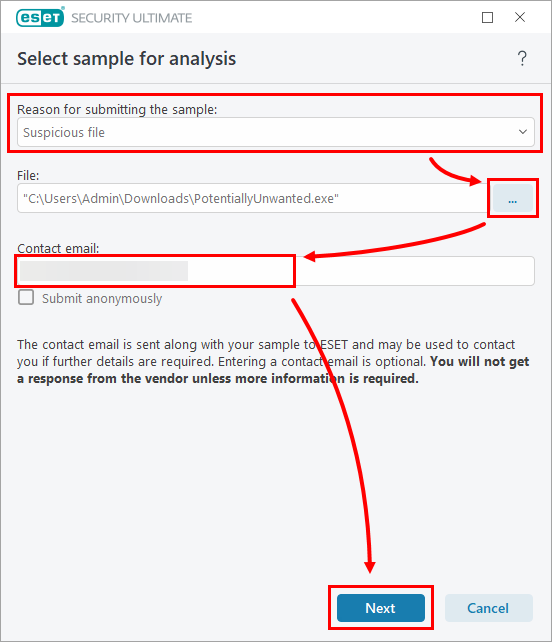
En la ventana «Seleccionar muestra para análisis», rellena estos campos y haz clic en «Siguiente».
- Selecciona «Archivo sospechoso » en el menú desplegable «Motivo para enviar la muestra ».
- Haz clic en el botón con los tres puntos y busca el archivo que deseas enviar.
- Si lo desea, introduzca su dirección de correo electrónico en el campo «Correo electrónico de contacto ». Tenga en cuenta que no recibirá ninguna respuesta a menos que se requiera más información.
-
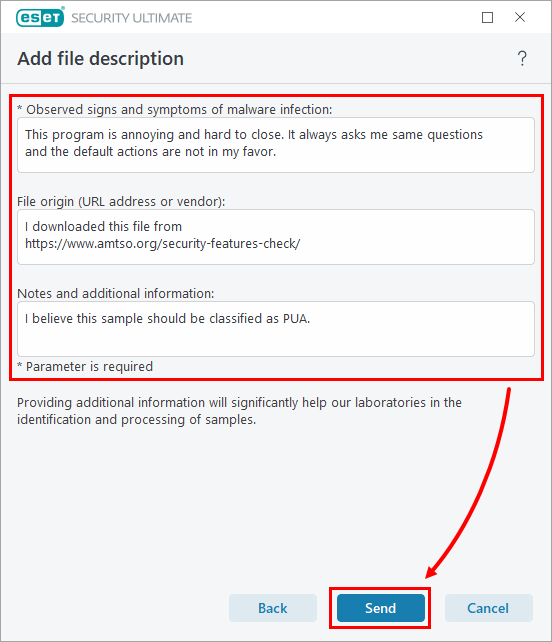
En la ventana «Añadir descripción del archivo», rellena estos campos y haz clic en «Enviar».
- Los signos y síntomas que has observado en tu ordenador y que crees que son consecuencia de este archivo. Describe cómo se manifestó la infección: los signos habituales incluyen (entre otros) un uso excesivo de la CPU, un uso excesivo de la red, alertas del cortafuegos sobre tráfico de red inesperado, cambios inesperados en la configuración del navegador, aparición de anuncios, archivos copiados automáticamente a través de recursos compartidos de red o unidades extraíbles, cifrado de documentos, programas que solicitan un rescate y aplicaciones que resultan difíciles de cerrar.
- El origen del archivo: de dónde lo descargaste, qué sitio web u otros medios.
- Cualquier nota o explicación adicional que pueda aportar para ayudar al Laboratorio de Investigación de ESET a analizar el archivo.
Enviar un archivo de falso positivo
-
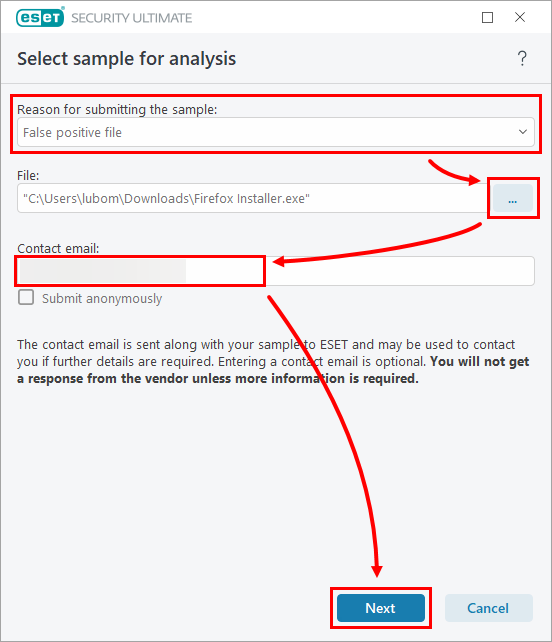
En la ventana «Seleccionar muestra para análisis», rellene estos campos y haga clic en «Siguiente».
- Selecciona «Archivo de falso positivo » en el menú desplegable «Motivo para enviar la muestra ».
- Haga clic en el botón con los tres puntos y busque el archivo que desea enviar.
- Si lo desea, introduzca su dirección de correo electrónico en el campo «Correo electrónico de contacto ». Tenga en cuenta que no recibirá respuesta a menos que se requiera información adicional.
-
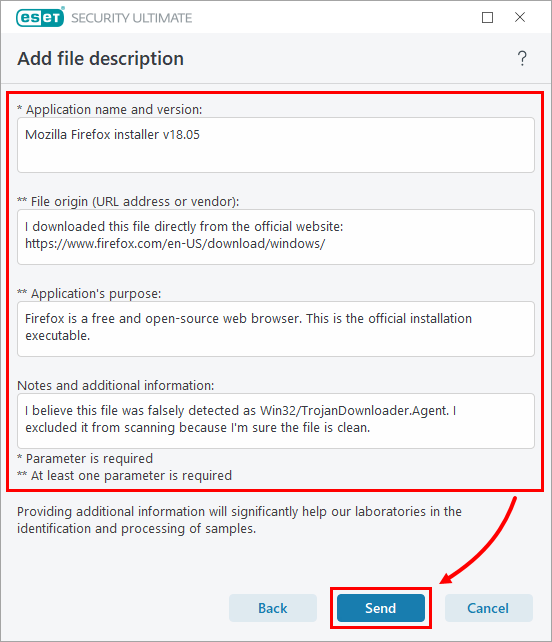
En la ventana «Añadir descripción del archivo», rellena estos campos y haz clic en «Enviar».
- El nombre del archivo y la versión (si está disponible).
- El origen del archivo: de dónde lo descargaste, qué sitio web u otros medios.
- La finalidad del archivo: qué hace y por qué crees que se trata de un falso positivo.
- Cualquier nota o explicación adicional que puedas aportar para ayudar al Laboratorio de Investigación de ESET a analizar el archivo.
Enviar un sitio sospechoso
-
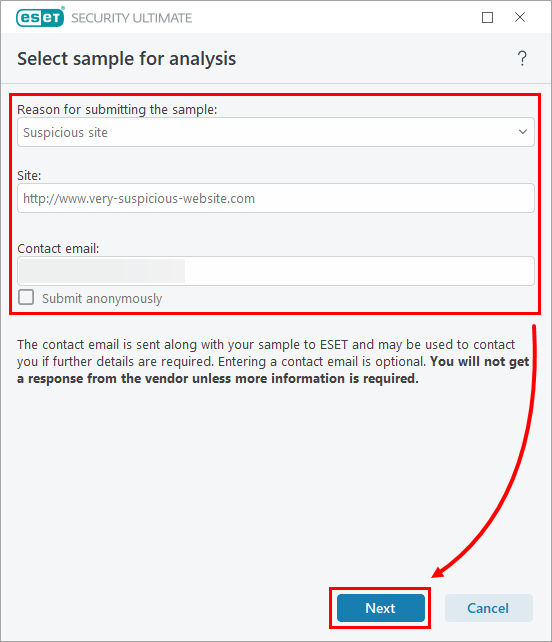
En la ventana «Seleccionar muestra para análisis», rellena estos campos y haz clic en «Siguiente».
- Selecciona «Sitio sospechoso » en el menú desplegable «Motivo para enviar la muestra ».
- Introduce la URL del sitio web.
- Si lo desea, introduzca su dirección de correo electrónico en el campo «Correo electrónico de contacto ». Tenga en cuenta que no recibirá respuesta a menos que se requiera más información.
-
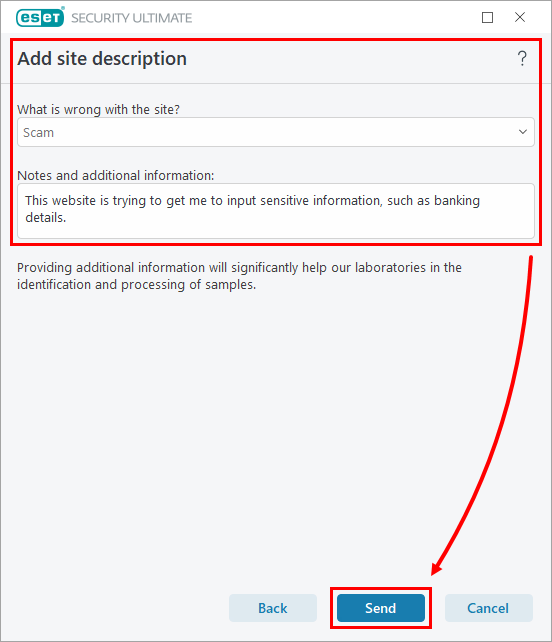
En la ventana «Añadir descripción del sitio», rellena estos campos y haz clic en «Enviar».
- En el menú desplegable, selecciona el comportamiento que has observado en el sitio web.
- Cualquier nota o explicación adicional que puedas aportar para ayudar al Laboratorio de Investigación de ESET a analizar el sitio.
Enviar un sitio con falso positivo
-
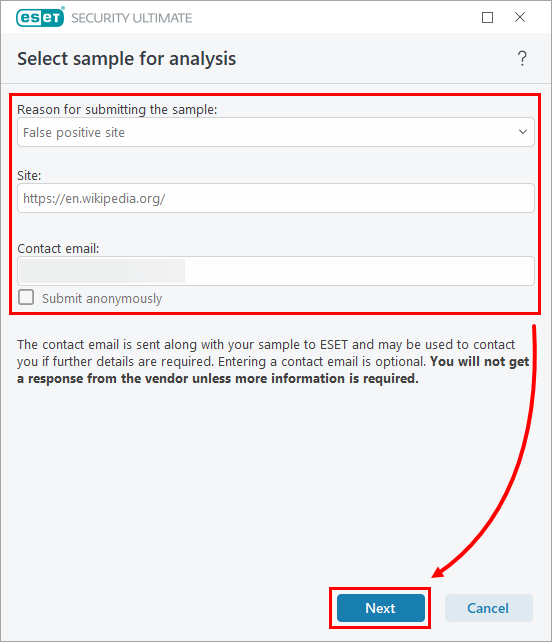
En la ventana «Seleccionar muestra para análisis», rellena estos campos y haz clic en «Siguiente».
- Selecciona «Sitio con falso positivo » en el menú desplegable «Motivo para enviar la muestra ».
- Introduce la URL del sitio web.
- Si lo deseas, introduce tu dirección de correo electrónico en el campo «Correo electrónico de contacto ». Ten en cuenta que no recibirás respuesta a menos que se requiera más información.
-
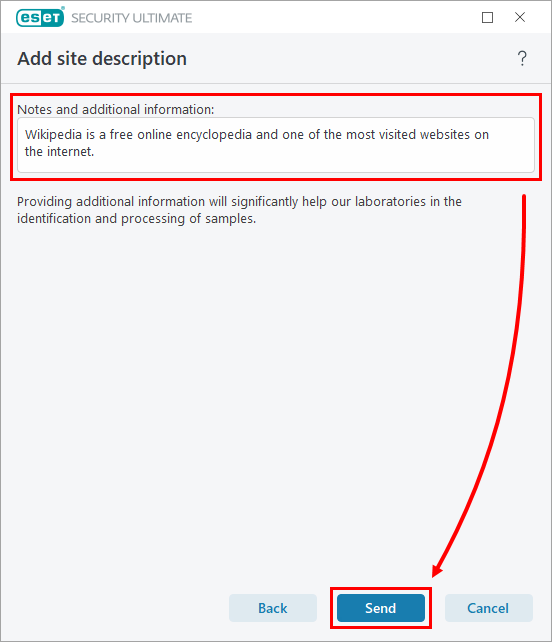
En la ventana «Añadir descripción del sitio», explica por qué crees que se trata de un falso positivo e incluye cualquier nota o explicación que puedas aportar para ayudar al Laboratorio de Investigación de ESET a analizar el sitio.
-
Envía un archivo sospechoso o un archivo o aplicación que pueda ser un falso positivo para su análisis por correo electrónico
Envía un archivo sospechoso o que pueda ser un falso positivo
-
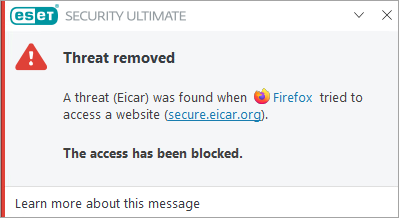
Haz capturas de pantalla de la notificación de detección de amenazas que recibas de tu aplicación ESET, así como de cualquier mensaje de error o comportamiento sospechoso que presente tu ordenador.
-
Comprime los archivos en un archivo
.zipo.rary protégelo con la contraseña «infected». -
Crea y envía un correo electrónico con la siguiente información:
-
En el asunto: indica si el archivo adjunto contiene una posible infección o un falso positivo (por ejemplo, utiliza el asunto
«Posible infección» o«Falso positivo»). -
En el cuerpo del correo electrónico: Anota la contraseña que has establecido en el paso 2 y adjunta el archivo
.zipo.rar, así como cualquier captura de pantalla. Incluye cualquier información adicional sobre dónde has encontrado la muestra y, si procede, el número de caso del servicio de asistencia técnica de ESET. -
En caso de que el ordenador ya esté infectado, incluya los registros recopilados por ESET Log Collector.
-
Envía el correo electrónico a: samples@eset.com.
-
Eres un proveedor de software y ESET detecta tu aplicación como una aplicación potencialmente no deseada (PUA)
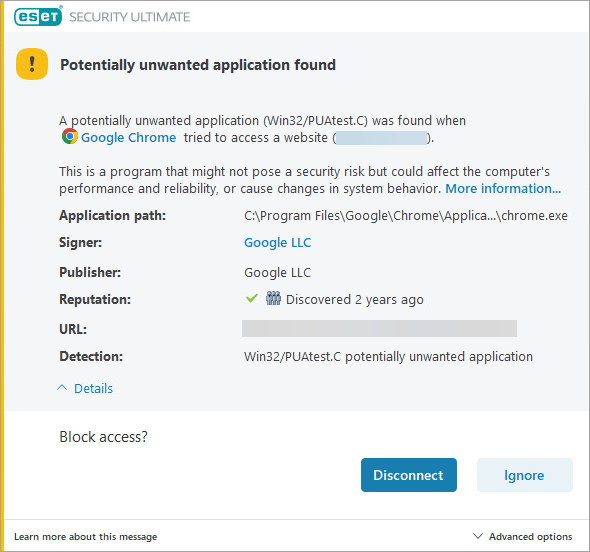
Algunas detecciones del tipo «Se ha encontrado una amenaza» o «Se ha eliminado una amenaza» se clasifican como PUA. Si cree que una aplicación se ha detectado erróneamente como PUA, siga los pasos que se indican a continuación:
-
Hacer capturas de pantalla de la notificación de detección de amenazas que recibas de tu aplicación ESET.
-
Comprime los archivos de la aplicación en un archivo
.zipo.rary protégelo con la contraseña «infected». -
Crea y envía un correo electrónico con la siguiente información:
-
En el asunto: indica que el archivo adjunto contiene un falso positivo (por ejemplo, utiliza el asunto «PUA - Falso positivo»).
-
En el cuerpo del correo electrónico: Anota la contraseña que has establecido en el paso 2 y adjunta el archivo .zip o .rar, así como las capturas de pantalla. Incluye cualquier información adicional sobre la procedencia de la muestra y, si procede, el número de caso del servicio de asistencia técnica de ESET.
- Envía el correo electrónico a: samples@eset.com.
-
El problema no se ha resuelto en un plazo de tres días y el asunto es urgente
Envía un correo electrónico de seguimiento con la siguiente información:
- El asunto del correo electrónico que envió a samples@eset.com.
- Fecha y hora del correo electrónico.
- La dirección de correo electrónico desde la que lo enviaste.
Notificar un sitio web sospechoso / un sitio web que pueda ser un falso positivo / un sitio web que pueda estar mal clasificado
Sigue las instrucciones correspondientes que figuran a continuación, en función del tipo de problema que desees notificar:
Notificar un sitio web sospechoso o un sitio web con un falso positivo por correo electrónico
Crea y envía un correo electrónico con la siguiente información:
- En el asunto: si vas a informar de un sitio web bloqueado que pueda contener contenido potencialmente peligroso, incluye
«Lista blanca de dominios»seguido del dominio bloqueado (por ejemplo, www.blockeddomain.com). - En el cuerpo del correo electrónico: incluye las URL que están bloqueadas o que te parecen sospechosas.
- ¿Por qué crees que se trata de un falso positivo? Proporciona toda la información posible sobre el origen del software, incluyendo el nombre del desarrollador, el nombre y la versión de la aplicación.
- Si estás informando sobre un sitio web bloqueado, proporciona la URL completa que está bloqueada. Se recomienda adjuntar una captura de pantalla de la notificación sobre el bloqueo.
- Envía el correo electrónico a: samples@eset.com.
Si el problema no se resuelve en un plazo de tres días y el asunto es urgente, envía un correo electrónico de seguimiento con la siguiente información:
- El asunto del correo electrónico que envió a samples@eset.com.
- Fecha y hora del correo electrónico.
- La dirección de correo electrónico desde la que lo enviaste.
Informar de spam o falsos positivos de spam
- Correo electrónico marcado erróneamente como spam: si has recibido un mensaje de correo electrónico clasificado como spam por tu aplicación de ESET y no lo reconoces como tal, envía un correo electrónico a nospam@eset.com con el mensaje original como archivo adjunto en formato
.emlo.msg. - Spam no detectado: si has recibido un mensaje de correo electrónico que consideras spam, pero tu aplicación ESET no lo ha clasificado como tal, envía un correo electrónico a spam@eset.com con el mensaje original adjunto en formato
.emlo.msg.
Si utiliza ESET Cloud Office Security, utilice las direcciones de correo electrónico específicas nospam_ecos@eset.com y spam_ecos@eset.com para informar de detecciones de falsos positivos (FP) o falsos negativos (FN) en el spam. Para obtener instrucciones detalladas, consulte la Ayuda en línea de ESET Cloud Office Security.
También puede enviar una muestra desde su propia aplicación de ESET.
Notificar una clasificación errónea de un sitio web por parte del módulo de Control parental o de Control web
Denuncia aquí una URL o un sitio web clasificado erróneamente.
Si ya lo ha notificado y el sitio web sigue estando mal clasificado, póngase en contacto con su socio local de ESET para obtener asistencia técnica.
- Haz clic aquí para obtener más información sobre el control parental de ESET en las aplicaciones de ESET para Windows destinadas a particulares.
- Haz clic aquí para obtener más información sobre el control web en las aplicaciones de ESET para dispositivos Windows.
Enviar una página fraudulenta (phishing)
Si cree que ha detectado, de forma deliberada y engañosa, una página similar a otra, rellene este formulario para notificárnoslo.


