Problema
- ESET PROTECT On-Prem
- ESET PROTECT
- ESET „Cloud Workload Protection“
- ESET pažeidžiamumų ir pataisų valdymas
- „ESET Endpoint Security“ ir „ESET Endpoint Antivirus“ skirtos „Windows“
- „ESET Endpoint Antivirus“ skirtas „Linux“
- „ESET Mail Security“ skirtas „Microsoft Exchange Server“
- „ESET PROTECT Hub“
- ESET verslo paskyra
- „ESET MSP Administrator“
- „ESET Inspect On-Prem“ ir „ESET Inspect“
- „ESET Secure Authentication On-Prem“
- ESET Secure Authentication
- ESET galutinių įrenginių šifravimas
- „ESET Endpoint Security“ „Android“ sistemai
- „ESET Endpoint Security“ ir „ESET Endpoint Antivirus“ skirtos „macOS“
- „ESET Server Security“ skirtas „Linux“
- ESET „Direct Endpoint Management“ papildinys, skirtas „ConnectWise Automate“
- „ESET Direct Endpoint Management“ papildinys, skirtas „N-able N-central“
- „ESET Direct Endpoint Management“ papildinys, skirtas „NinjaOne“
- „ESET Direct Endpoint Management“ papildinys, skirtas „DattoRMM“
Sprendimas
„ESET PROTECT On-Prem“
- PDF ataskaitų generavimas neveikia, jei „ESET PROTECT On-Prem 13.0“ įdiegta „Red Hat 10“ sistemoje (šis klausimas išspręstas „ESET PROTECT 13.1“ ir vėlesnėse versijose).
- Kuriant diegimo programas „ESET PROTECT On-Prem“ 13.0 versijoje, esant didelei apkrovai prenumerata gali būti neįrašyta automatiškai. Tokiais atvejais prenumeratą reikia pasirinkti rankiniu būdu.
- 11.0 ir ankstesnėse versijose PDF ataskaitų generavimas neveikia, jei „ESET PROTECT On-Prem“ įdiegta „Red Hat Enterprise Linux Server 8“ sistemoje. Norėdami išspręsti šią problemą, galite įsigyti ir įdiegti trečiosios šalies „QtWebKit4“ paketą. Ši problema išspręsta 11.1 ir vėlesnėse versijose.
- Hebrajų kalba parašyti kompiuterių pavadinimai tampa neskaitomi po ataskaitos eksporto. Norėdami išspręsti šią problemą, „Windows“ serverių naudotojai gali įjungti kalbos palaikymą. „Windows“ serveryje eikite į „Valdymo skydas“ → „Laikrodis, kalba ir regionas“ → „Regionas“ → „Administravimas“ → „Pakeisti sistemos lokalę“ ir pažymėkite langelį šalia „Naudoti Unicode UTF-8 pasaulinei kalbų paramai“. „Linux“ vartotojai turi įdiegti papildomus šriftus, suderinamus su rašymo kryptimi iš kairės į dešinę (LTR).
- „macOS Ventura“ (13) įrenginys rodomas kaip užšifruotas naudojant trečiosios šalies programinę įrangą, net jei jis nėra užšifruotas (ir nesiūlomos jokios „ESET Full Disk Encryption“ parinktys). Laikinas sprendimas: naudokite užduotį „Programinės įrangos įdiegimas“ (turėdami „ESET Full Disk Encryption“ prenumeratą), kad įdiegtumėte „ESET Full Disk Encryption“.
- Konfigūruojant slaptažodžiu apsaugotus nustatymus diegimo programoje su „ESET Endpoint Antivirus/Security“ 9.0 arba 9.1 versija, skirta „Windows“, nustatymai gali būti pritaikyti netinkamai. Rekomenduojame konfigūruoti slaptažodžiu apsaugotus nustatymus tiesiogiai „ESET PROTECT“ internetinėje konsolėje, sukuriant politiką ir priskirdami ją konkrečioms kompiuterių grupėms, kad nustatymai būtų taikomi tiksliai ir nuosekliai.
- Atnaujinus į aukštesnį apsaugos lygį (pavyzdžiui, iš „ESET PROTECT Advanced“ į „ESET PROTECT Complete“), esamos užduotys ir anksčiau sukurti diegimo paketai nebeveiks. Norint, kad jie veiktų su aukštesniu apsaugos lygiu, juos reikia sukurti iš naujo.
- „Rogue Detection Sensor“ konfigūracijos negalima valdyti per konsolės politikas.
„ESET PROTECT
- „macOS Ventura“ (13) įrenginys pranešamas kaip užšifruotas naudojant trečiosios šalies programinę įrangą, net jei jis nėra užšifruotas (ir nesiūlomos jokios EFDE šifravimo parinktys).
- Aplinkkelis: naudokite užduotį „Programinės įrangos įdiegimas“ (turėdami „ESET Full Disk Encryption“ prenumeratą), kad įdiegtumėte „ESET Full Disk Encryption“.
- MSP administratoriai, naudojantys „ESET Cloud Office Security“, negali filtruoti MSP klientų „ESET Cloud Office Security“ valdymo pulte.
- „Linux“ galinių įrenginių vartotojai, naudojantys 11.x ir naujesnes versijas, gali aktyvuoti „Vulnerability & Patch Management“ (Pažeidžiamumų ir pataisų valdymą); tačiau aktyvacija apsiriboja palaikomomis distribucijomis. Todėl „V&PM“ negalima aktyvuoti visuose „Linux“ galiniuose įrenginiuose, o bandymai aktyvuoti nepalaikomose distribucijose žlugs (net jei „ESET PROTECT“ klaidingai nurodo, kad jos atitinka reikalavimus).
- „ESET PROTECT“ rodomi galimi pataisymai gali nenurodyti visų susijusių priklausomybių, skirtų „Linux“ galutinių įrenginių ir serverių programoms v12.0, veikiančioms „RHEL“, „Amazon Linux“, „Oracle Linux“, „AlmaLinux“ arba „Rocky Linux“ sistemose. Įdiegus šiuos pataisymus, automatiškai atnaujinamos ir sąraše nenurodytos priklausomybės.
- Atnaujinus į aukštesnį apsaugos lygį (pavyzdžiui, iš „ESET PROTECT Advanced“ į „ESET PROTECT Complete“), esamos užduotys ir anksčiau sukurti diegimo failai nustoja veikti. Norint, kad jie veiktų su aukštesniu apsaugos lygiu, juos reikia sukurti iš naujo.
- „Rogue Detection Sensor“ konfigūracijos negalima valdyti per konsolės politikas.
- Vienkartinis prisijungimas su „Microsoft Entra ID“ nepalaiko veiksmų, kuriems reikalingas dviejų veiksnių autentifikavimas (2FA) „ESET Inspect Terminal “ ir užduoties „Run Command “ programoje „ESET PROTECT“. Žiūrėkite rekomenduojamą problemos sprendimą.
- Nesėkmingas pakeitimų išsaugojimas meniu „Konfigūracija“ > „Pagrindiniai nustatymai“ > „ESET Detection & Response“ > „Savarankiškai valdomas aptikimas ir reagavimas“ su klaida „Nepavyko pritaikyti nustatymų: INVALID_ARGUMENT: MDR negalima išjungti“, dėl ko atnaujinti nustatymai netaikomi. Ši problema aktualia tik tiems klientams, kurie naudoja aktyvią MDR (valdomo aptikimo ir reagavimo) paslaugą.
„ESET Cloud Workload Protection“
- Debesų VM tapatybė gali pasikeisti po gyvavimo ciklo operacijų (pavyzdžiui, perinstaliavimo, atkūrimo iš momentinės kopijos, mastelio keitimo ar klonavimo), dėl ko konsolėje gali atsirasti dubliuojamų išteklių, „našlaičių“ agentų arba nenuoseklios apsaugos būklės.
Kitos problemos ir būtinos sąlygos
-
- Kai kurių sinchronizuotų „Linux“ VM negalima apsaugoti, nes „Secure Boot“ blokuoja saugumo programos įdiegimą.
- „Entra“/„Azure“/„GCP“ integracijų atveju, jei vartotojas neturi pakankamų teisių sukurti išteklių, reikalingų CWP integracijų veikimui, integracijos kūrimas nepavyksta.
- Norėdami iš dalies sušvelninti šią problemą, nustatymo vedlio metu patikrinkite, ar vartotojas turi teisių sukurti išteklių grupę ir „Event Hub“ pasirinktame „Azure“ prenumeratoje.
- „GCP“ atveju patikrinkite, ar vartotojas turi teisių sukurti projektą savo organizacijoje.
- „AWS“ atveju ištekliai kuriami naudojant „CloudFormation“ šabloną.
- Norėdami iš dalies sušvelninti šią problemą, nustatymo vedlio metu patikrinkite, ar vartotojas turi teisių sukurti išteklių grupę ir „Event Hub“ pasirinktame „Azure“ prenumeratoje.
„ESET“ pažeidžiamumų ir pataisų valdymas
- Atlikus pažeidžiamumų skenavimą „MS Windows Server“ sistemoje, ataskaitoje nerodomi jokie operacinės sistemos pažeidžiamumai.
- „Linux“ galinių įrenginių 11.x ir naujesnių versijų naudotojai gali aktyvuoti pažeidžiamumų ir pataisų valdymą; tačiau aktyvacija apsiriboja palaikomomis distribucijomis. Todėl V&PM negalima aktyvuoti visuose „Linux“ galiniuose įrenginiuose, o bandymai aktyvuoti nepalaikomose distribucijose bus nesėkmingi (net jei „ESET PROTECT“ klaidingai nurodo, kad jos atitinka reikalavimus).
- „ESET PROTECT“ rodomuose galimuose pataisymuose gali būti nenurodytos visos susijusios priklausomybės, skirtos „Linux“ galutiniams įrenginiams ir serverių programoms v12.0, veikiančioms „RHEL“, „Amazon Linux“, „Oracle Linux“, „AlmaLinux“ arba „Rocky Linux“ sistemose. Įdiegus šiuos pataisymus, automatiškai atnaujinamos ir sąraše nenurodytos priklausomybės.
„ESET Endpoint Security“ ir „ESET Endpoint Antivirus“ skirtos „Windows“
- Kompiuterio tikrinimo taisyklėse gali kilti problemų atpažįstant „ESET Endpoint 13.1“ ugniasienę „Palo Alto GlobalProtect“ VPN tinkle; daugiau informacijos rasite „ESET“ žinių bazės straipsnyje.
- MSI atnaujinimas iš v10.1.2065.X į v13.1.2036.0, kai automatinis atnaujinimas laukia kompiuterio perkrovimo, gali nepavykti.
- Atnaujinimas gali nepavykti, paliekant sistemą neapsaugotą, kai „ESET Endpoint Security“ / „ESET Endpoint Antivirus“ 12.1.2076.0 versija atnaujinama naudojant pilną diegimo programą. Daugiau informacijos apie šią problemą rasite ESET klientų patarime: Privalomi „ESET“ saugumo programų automatiniai atnaujinimai „Windows“ platformai.
- „Įdiegta operacinė sistema yra pasenusi.“ – tokia programos būsena rodoma „ESET Endpoint Antivirus“ ir „ESET Endpoint Security“ v11.0 bei vėlesnėse versijose praėjus kelioms dienoms po operacinės sistemos atnaujinimo į „Windows 11“. Programos būsena automatiškai išnyks po 7 dienų.
- „Įdiegta operacinė sistema yra pasenusi“ – šis programos būsenos pranešimas rodomas „Windows 10“ LTSB/LTSC versijose.
- Atliekant priverstinį diegimą į tinklo klientų kompiuterius, gali pasirodyti klaidos pranešimas „Nuotolinio registro atidarymas (ESET saugumo programos informacija). Rezultato kodas: 5 (Prieiga uždrausta.)“. Tai reiškia teisių konfliktą.
- Kad „Ransomware Remediation“ aplanko išimtys veiktų, kiekvieną įrašą reikia rankiniu būdu redaguoti – reikia pridėti žvaigždutę.
- Įdiegus programą per „Windows RDP“, „ESET“ veiksmai neatsiranda „Windows 11“ kontekstiniame meniu.
Patikrinkite konkretaus vartotojo teises
-
Spustelėkite mygtuką „Pradėti“, įveskite „regedit“ ir spustelėkite registro redaktoriaus piktogramą kairiajame meniu arba paspauskite klavišą „Enter “.
-
Dešiniuoju pelės mygtuku spustelėkite „HKEY_LOCAL_MACHINE“ ir meniu pasirinkite „Teisės “.
-
Lange „HKEY_LOCAL_MACHINE leidimai“ spustelėkite „Išplėstiniai“.
-
Patikrinkite, ar mygtuke nurodyta „Išjungti paveldėjimą“, ir pažymėkite langelį šalia „Pakeisti visus vaiko objekto leidimų įrašus į paveldimus leidimų įrašus iš šio objekto“. Spustelėkite „OK“.
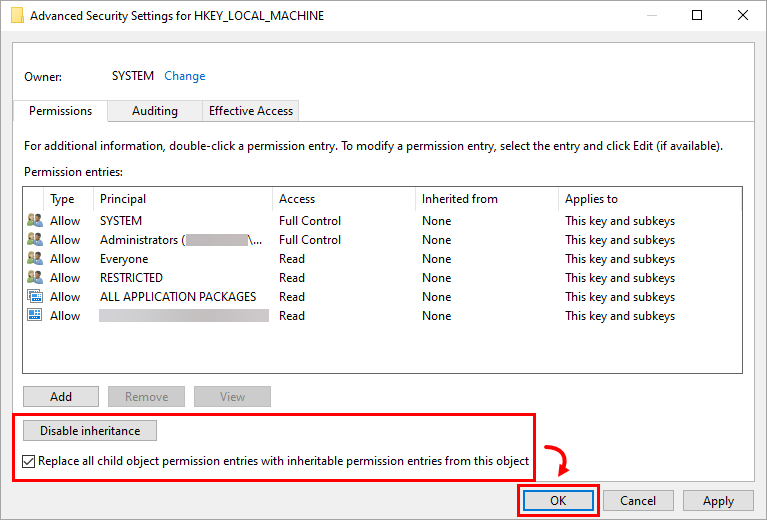
-
Spustelėkite „OK“, kad uždarytumėte langą „Leidimai “.
„ESET Endpoint Antivirus“ Linux sistemai
- „Snap“ aplinkoje įdiegtos programos (pvz., „Firefox“) gali būti neskenuojamos dėl žinomų pažeidžiamumų, todėl jų pažeidžiamumai gali būti nepateikti sąraše.
„ESET Mail Security“ skirtas „Microsoft Exchange“
-
Šiuo metu nėra žinomų problemų.
„ESET Business Account“
-
Esami vartotojai, turintys jau aktyvuotas paskyras, bandydami prisijungti prie „ESET Business Account“, gali pamatyti pranešimą „Paskyra neaktyvuota. Jūsų paskyra dar neaktyvuota.“
- Norint išspręsti šią problemą, rekomenduojama atlikti „Pamiršau slaptažodį“ procedūrą. Nustačius naują slaptažodį, prieiga prie paskyros turėtų būti atkurta.
- ESA vartotojų skaičius gali viršyti nurodytą ribą.
- Aktyvuoti EFSU ir „ESET Full Disk Encryption“ įrenginiai po aktyvacijos gali neatsirasti su neprisijungusio abonemento failu.
- „ESET Cloud Office Security“ pakartotinis aktyvinimas gali sukelti problemų.
- Kelių prenumeratų pašalinimas gali baigtis netikėta klaida.
- Perkelus prenumeratą iš „ESET License Administrator“ į „ESET Business Account“, gali pasirodyti dubliuoti aktyvuoti įrenginiai.
- Prietaisų skaičius, rodomas valdymo pulte, gali neatspindėti tikrojo programos naudojimo.
- Prenumeratos perėjimas prie „Home“ programos gali būti netaikomas „ESET Business Account“ paskyrai.
- Galite deaktyvuoti prenumeratas, turinčias ne daugiau kaip 200 vietų.
- Filtravimas pagal „LastSeen“ būseną arba rūšiavimas didėjančia/mažėjančia tvarka neveikia EBA skyriuje „Aktyvuoti įrenginiai“.
„ESET MSP Administrator“
„ESET Inspect On-Prem“ ir „ESET Inspect“
- „ESET Inspect On-Prem“ (visos versijos): diegiant arba atnaujinant „ESET Inspect“ serverį naudojant „ESET PROTECT“ 11.1 versiją, kad diegimas arba atnaujinimas veiktų tinkamai, vartotojo paskyrai, naudojamai šio proceso metu, turi būti suteikti „ESET Inspect“ serverio leidimai ir „Kliento užduoties“ (visos kategorijos) leidimai.
- Vienkartinis prisijungimas naudojant „Microsoft Entra ID“ nepalaiko veiksmų, kuriems reikalingas dviejų veiksnių autentifikavimas (2FA) „ESET Inspect Terminal “ ir užduoties „Run Command “ programoje „ESET PROTECT“. Žiūrėkite rekomenduojamą problemos sprendimo būdą.
„ESET Secure Authentication On-Prem“
- ESET Secure Authentication versija 3.0.69.0 nesiunčia RADIUS atributų
- Negalima iš naujo paleisti arba iš naujo įdiegti „ESET Secure Authentication“ paslaugos (integruotas „Active Directory“ režimas)‘ target
- Šiuo metu susiduriame su problemomis, susijusiomis su SMS pranešimų siuntimu į Filipinus, todėl šiuo metu negalime garantuoti sėkmingo pranešimų pristatymo.
„ESET Secure Authentication“
- Šiuo metu kyla problemų su SMS pranešimų siuntimu į Filipinus, todėl šiuo metu negalime garantuoti sėkmingo pranešimų pristatymo.
„ESET Endpoint Encryption“
- EEE, skirto „macOS“ kliento paketui, įkėlimas į „ESET Endpoint Encryption“ serverį ne daugiabučio režimu nepavyks. Versijos numerį galite patikrinti prisijungimo ekrane. Pavyzdžiui, 3.3.0.321 MT reiškia, kad serveris veikia daugiafunkciniame režime. 3.3.0.321 reiškia, kad jis veikia ne daugiafunkciniame režime ir įkėlimas nepavyks.
- Įdiegiant „Windows“ funkcijų atnaujinimą, procesas baigiasi nesėkme ir rodomas pranešimas „0xC1900101 - 0x20017 Įdiegimas nepavyko SAFE_OS etape dėl klaidos, įvykusios BOOT operacijos metu“.
- Kai kurios „Dell Latitude“ sistemos nepavyksta įkelti po to, kai buvo užšifruotas visas diskas.
- „ESET Endpoint Encryption“ kliento versijose 5.3.71 ir 5.3.75, pradėjus visos disko šifravimą kompiuteryje, valdomame „Direct Endpoint Management“ (DEM), „Safe Start“ nepavyks, o šifravimas neprasidės. Toliau naudokite ankstesnę „ESET Endpoint Encryption“ kliento versiją, kol vėlesnėje versijoje bus išleistas šios klaidos pataisymas.
„DELL“ sistemos nepaleidžiamos po „ESET“ viso disko šifravimo
Žinoma, kad ši problema pasireiškia šiose „DELL Latitude“ sistemose, kai įjungtas „Legacy BIOS“, o SATA veikimo režimas nustatytas kaip „AHCI“ arba „RAID On“:
- E7250
- E7350
- E7450 (7000 serijos „Ultrabook“)
- E5250
- E5350
- E5450
- E5550 (5000 serijos nešiojamasis kompiuteris)
Nėra žinoma, kad ši problema turėtų įtakos sistemoms, paleidžiamoms UEFI režimu. Žinoma, kad tam tikrose šių „DELL Latitude“ sistemų BIOS versijose yra klaida, dėl kurios paleidimo metu „Full Disk Encryption“ negali tinkamai pasiekti disko. Paleidus kompiuterį, pasirodo juodas ekranas su mirksinčiu žymekliu.
Tai gali įvykti iškart po to, kai sistemai pritaikomas „Full Disk Encryption“, arba vėliau, po daugybės sėkmingų perkrovimų. Tai turi įtakos ne tik „ESET Endpoint Encryption Full Disk Encryption“, bet ir daugelio kitų gamintojų disko šifravimo programinei įrangai.
„DELL“ pateiktas BIOS atnaujinimas gali išspręsti šią problemą.
„ESET Endpoint Security“ „Android“ sistemai
- Dėl „Google“ atliktų „Stock Android“ pakeitimų „ESET Endpoint Security for Android“ nebegali vykdyti veiksmų, susijusių su komanda „Wipe“. Siekiant užtikrinti bent minimalų duomenų saugumą „Android 6“ įrenginiuose, ši komanda veikia taip pat kaip „Išplėstinis gamyklinių nustatymų atstatymas“. Be kita ko, pavyzdžiui, šio proceso rezultatas galiausiai bus gamyklinių nustatymų atkūrimas.
- Dėl „Android 7“ pakeitimų „Google“ leidžia vartotojui vienu veiksmu išjungti aktyvų įrenginio administratorių ir pašalinti programą. Dabar vartotojai gali pašalinti „EESA“ neįvedę administratoriaus slaptažodžio.
- Jei jūsų „Android 6“ („Marshmallow“) įrenginyje veikia programėlė, turinti ekrano perdengimo leidimus, negalėsite suteikti leidimų jokiai kitai programėlei, įskaitant „ESET“ programėlę. Norėdami įjungti leidimus „ESET“ programėlei, turite išjungti programėlės ekrano perdengimo leidimus.
„ESET Endpoint Antivirus“ ir „ESET Endpoint Security“ skirtos „macOS“
Versija 10.x („ESET Endpoint Security“ skirtas „macOS“)
- Trečiųjų šalių programų pataisų diegimas neveikia „macOS 27“ sistemoje. Ši problema bus išspręsta artimiausiu metu atnaujinus duomenų bazę arba išleidus kitą techninės priežiūros versiją.
- Pakeista: numatytas „PCU Auto-Update“ veikimas nevaldomose instaliacijose
- Nuo EESM 9.1 versijos numatytasis PCU automatinio atnaujinimo nustatymas nevaldomose instaliacijose yra „Įjungta“ (ON). Atnaujinant į 9.1 ar vėlesnę versiją, šis nustatymas automatiškai įjungiamas, jei ankstesnėje produkto versijoje jis buvo paliktas numatytasis ir vartotojas jo aiškiai nekeitė. Šis pakeitimas yra tyčinis ir suderina produktą su nauju numatytuoju elgesiu.
- Ankstesnėse versijose, 7.1 arba 7.2, TSN RTP nustatymai iš versijos 6 buvo perkelti neteisingai. Jei vartotojas atnaujina iš 6 versijos į ankstesnę 7.1 arba 7.2 versiją, labai rekomenduojame įdiegti 10 versiją, atidaryti „RTP TSN → Visiems failų veiksmams“ nustatymus ir išjungti „Išplėstinis euristinis“ nustatymą. Šis nustatymas buvo klaidingai nustatytas į „Įjungta“ per perkėlimą iš 6 versijos.
- Proxy slaptažodis konfigūracijos išklotinėje nėra šifruotas.
- Po „macOS Sonoma“ perkrovimo prarandama visiška prieiga prie disko.
- Tai yra „macOS“ problema, apie kurią „Apple“ žino ir kurią ištaisys būsimose mažosiose „macOS“ versijose.
- Mes pridėjome šios problemos sprendimą, todėl visiška prieiga prie disko neprarandama, bent jau realioje aparatinėje įrangoje. Virtualiose aplinkose ji vis dar gali būti prarasta. Aplinkkelis lieka toks pat kaip ir 7.4 versijoje.
9.x versija („ESET Endpoint Security for macOS“)
- Pakeista: numatytas PCU automatinio atnaujinimo elgesys nevaldomose instaliacijose
- Nuo EESM 9.1 versijos numatytasis PCU automatinio atnaujinimo nustatymas nevaldomose instaliacijose yra „Įjungta“ (ON). Atnaujinant į 9.1 ar vėlesnę versiją, šis nustatymas automatiškai įjungiamas, jei ankstesnėje produkto versijoje buvo palikta numatytoji reikšmė ir vartotojas jos aiškiai nekeitė. Šis pakeitimas yra tyčinis ir suderina produktą su nauju numatytu elgesiu.
- „Device Control“ taisyklės, skirtos tik skaitymui, kartais gali sukelti neįprastą sistemos elgesį dirbant su keičiamosiomis laikmenomis.
- V&PM problemos – „macOS“ nuskaitymas ir pataisų diegimas neveikia „macOS 26“ („Tahoe“) versijoje, taip pat neveikia trečiųjų šalių programų pataisų diegimas.
- Ankstesnėse versijose, 7.1 arba 7.2, TSN RTP nustatymai buvo neteisingai perkelti iš 6 versijos. Jei vartotojas atnaujina iš 6 versijos į ankstesnę 7.1 arba 7.2 versiją, labai rekomenduojame įdiegti 9 versiją, atidaryti „RTP TSN“ → „Visoms failų operacijoms“ nustatymus ir išjungti „Išplėstinį euristinį“ nustatymą . Šis nustatymas buvo klaidingai nustatytas į „Įjungta“ perkeliant iš 6 versijos.
- Proxy slaptažodis konfigūracijos išklotinėje nėra šifruotas.
- Po „macOS Sonoma“ perkrovimo prarandama visiška prieiga prie disko.
- Tai yra „macOS“ problema, apie kurią „Apple“ žino ir kurią ištaisys būsimose nedidelėse „macOS“ versijose.
- Mes pridėjome šios problemos sprendimą, todėl visiška prieiga prie disko neprarandama, bent jau realioje aparatinėje įrangoje. Virtualiose aplinkose ji vis dar gali būti prarasta. Sprendimas lieka toks pat kaip ir 7.4 versijoje.
8.x versija („ESET Endpoint Security for macOS“)
- Ankstesnėse versijose, 7.1 arba 7.2, TSN RTP nustatymai iš versijos 6 buvo perkelti neteisingai. Jei vartotojas atnaujina programą iš 6 versijos į ankstesnę 7.1 arba 7.2 versiją, labai rekomenduojame įdiegti 9 versiją, atidaryti nustatymus „RTP TSN → Visoms failų operacijoms“ ir išjungti nustatymą „Išplėstinė euristika “. Šis nustatymas buvo neteisingai nustatytas į „Įjungta“ per perkėlimą iš 6 versijos.
- Proxy slaptažodis konfigūracijos išklotinėje nėra šifruotas.
- Po „macOS Sonoma“ perkrovimo prarandama visiška prieiga prie disko.
- Tai yra „macOS“ problema, apie kurią „Apple“ žino ir kurią ištaisys būsimose nedidelėse „macOS“ versijose.
- Mes pridėjome šios problemos sprendimą, todėl visiška prieiga prie disko neprarandama, bent jau realioje aparatinėje įrangoje. Virtualiose aplinkose ji vis dar gali būti prarasta. Šis sprendimas lieka toks pat kaip ir 7.4 versijoje.
7.4 versija („ESET Endpoint Antivirus“ skirtas „macOS“)
- Nuotolinės diegimo metu rodomas įdiegimo vedlys. Kai veikia įdiegimo vedlys, programa nepraneša apie savo būseną „ESET PROTECT“ internetinei konsolei, todėl administratorius nežino apie dabartinę programos būseną.
- Aplinkkelis:
- Pagrindinis metodas: prieš pradedant nuotolinę diegimą, sukurkite fiktyvų konfigūracijos failą.
- Alternatyvus metodas Nr. 1: Vietinis vartotojas uždaro įdiegimo vedlį.
- Alternatyvus būdas Nr. 2: Po diegimo iš naujo paleiskite galutinio įrenginio kompiuterį. Tai uždarys įdiegimo vedlį, o programa paleis tinkamai.
- Aplinkkelis:
„ESET Server Security“ Linux sistemai
- Atskiros (nevaldomos) „ESET Server Security for Linux“ versijos 12.2 ir ankstesnių versijų įdiegos negalima atnaujinti iki versijos 13.1 ar vėlesnės.
- WebGUI negali prisijungti prie tinklo sąsajos.
„ESET Direct Endpoint Management“ papildinys, skirtas „ConnectWise Automate“
„ESET Direct Endpoint Management“ papildinys, skirtas „N-able N-central“
„ESET Direct Endpoint Management“ papildinys, skirtas „NinjaOne“
- Peržiūrėkite žinomas problemas, susijusias su „ESET Direct Endpoint Management“ papildiniu, skirtu „NinjaOne“.


