Problem
- ESET PROTECT On-Prem
- ESET PROTECT
- ESET Cloud Workload Protection
- ESET Vulnerability & Patch Management
- ESET Endpoint Security i ESET Endpoint Antivirus dla systemu Windows
- ESET Endpoint Antivirus dla systemu Linux
- ESET Mail Security dla serwera Microsoft Exchange
- ESET PROTECT Hub
- Konto biznesowe ESET
- ESET MSP Administrator
- ESET Inspect On-Prem i ESET Inspect
- ESET Secure Authentication On-Prem
- ESET Secure Authentication
- ESET Endpoint Encryption
- ESET Endpoint Security dla systemu Android
- ESET Endpoint Security i ESET Endpoint Antivirus dla systemu macOS
- ESET Server Security dla systemu Linux
- Wtyczka ESET Direct Endpoint Management dla ConnectWise Automate
- Wtyczka ESET Direct Endpoint Management dla N-able N-central
- Wtyczka ESET Direct Endpoint Management dla NinjaOne
- Wtyczka ESET Direct Endpoint Management dla DattoRMM
Rozwiązanie
ESET PROTECT On-Prem
- Generowanie raportów PDF nie działa w przypadku programu ESET PROTECT On-Prem 13.0 zainstalowanego w systemie Red Hat 10 (problem został rozwiązany w wersji ESET PROTECT 13.1 i nowszych).
- Podczas tworzenia instalatorów w programie ESET PROTECT On-Prem 13.0, przy dużym obciążeniu, może nie udać się automatyczne wypełnienie danych subskrypcji. W takich przypadkach subskrypcję należy wybrać ręcznie.
- W wersji 11.0 i wcześniejszych generowanie raportów PDF nie działa w przypadku programu ESET PROTECT On-Prem zainstalowanego na systemie Red Hat Enterprise Linux Server 8. Aby rozwiązać ten problem, można zakupić i zainstalować pakiet QtWebKit4 innej firmy. Problem ten został rozwiązany w wersji 11.1 i nowszych.
- Nazwy komputerów zapisane w języku hebrajskim są nieczytelne po wyeksportowaniu raportu. Aby rozwiązać ten problem, użytkownicy serwerów z systemem Windows mogą włączyć obsługę języków. Na serwerze z systemem Windows przejdź do Panelu sterowania → Zegar, język i region → Region → Ustawienia administracyjne → Zmień ustawienia regionalne systemu, a następnie zaznacz pole wyboru obok opcji Użyj Unicode UTF-8 do obsługi języków na całym świecie. Użytkownicy systemu Linux muszą zainstalować dodatkowe czcionki zgodne z kierunkiem pisania od lewej do prawej (LTR).
- Urządzenie z systemem macOS Ventura (13) jest zgłaszane jako zaszyfrowane za pomocą oprogramowania innej firmy, nawet jeśli nie jest zaszyfrowane (i nie są oferowane żadne opcje programu ESET Full Disk Encryption). Rozwiązanie tymczasowe: Użyj zadania „Instalacja oprogramowania” (z subskrypcją programu ESET Full Disk Encryption), aby zainstalować program ESET Full Disk Encryption.
- Podczas konfigurowania ustawień chronionych hasłem w instalatorze z programem ESET Endpoint Antivirus/Security w wersji 9.0 lub 9.1 dla systemu Windows ustawienia mogą nie zostać poprawnie zastosowane. Zalecamy skonfigurowanie ustawień chronionych hasłem bezpośrednio w konsoli internetowej ESET PROTECT poprzez utworzenie polityki i przypisanie jej do określonych grup komputerów, aby zapewnić dokładne i spójne zastosowanie tych ustawień.
- Po przejściu na wyższy poziom ochrony (na przykład z ESET PROTECT Advanced na ESET PROTECT Complete) istniejące zadania i wcześniej utworzone instalatory przestaną działać. Należy je utworzyć ponownie, aby działały z wyższym poziomem ochrony.
- Konfiguracją czujnika wykrywania złośliwego oprogramowania nie można zarządzać za pomocą zasad konsoli.
ESET PROTECT
- Urządzenie z systemem macOS Ventura (13) jest zgłaszane jako zaszyfrowane za pomocą oprogramowania innej firmy, nawet jeśli nie jest zaszyfrowane (i nie są oferowane żadne opcje szyfrowania EFDE).
- Rozwiązanie: Użyj zadania „Instalacja oprogramowania” (z subskrypcją usługi ESET Full Disk Encryption), aby zainstalować usługę ESET Full Disk Encryption.
- Administratorzy MSP korzystający z usługi ESET Cloud Office Security nie mogą filtrować klientów MSP w panelu sterowania ESET Cloud Office Security.
- Użytkownicy punktów końcowych z systemem Linux w wersji 11.x i nowszych mogą aktywować funkcję Vulnerability & Patch Management (V&PM); jednak aktywacja jest ograniczona do obsługiwanych dystrybucji. W związku z tym funkcja V&PM nie może zostać aktywowana na wszystkich punktach końcowych z systemem Linux, a próby aktywacji zakończą się niepowodzeniem w przypadku nieobsługiwanych dystrybucji (nawet jeśli w ESET PROTECT są one błędnie wskazane jako kwalifikujące się).
- Dostępne poprawki wyświetlane w ESET PROTECT mogą nie zawierać wszystkich powiązanych zależności dla aplikacji na urządzenia końcowe i serwery z systemem Linux w wersji 12.0 działających na systemach RHEL, Amazon Linux, Oracle Linux, AlmaLinux lub Rocky Linux. Po zastosowaniu tych poprawek zależności niewymienione na liście są również automatycznie aktualizowane.
- Po przejściu na wyższy poziom ochrony (na przykład z ESET PROTECT Advanced na ESET PROTECT Complete) istniejące zadania i wcześniej utworzone instalatory przestają działać. Należy je utworzyć ponownie, aby działały z wyższym poziomem ochrony.
- Konfiguracją czujnika wykrywania złośliwego oprogramowania nie można zarządzać za pomocą zasad konsoli.
- Funkcja pojedynczego logowania (Single Sign-On) za pomocą Microsoft Entra ID nie obsługuje działań wymagających uwierzytelniania dwuskładnikowego (2FA) w ESET Inspect Terminal oraz zadania „Uruchom polecenie” w ESET PROTECT. Zobacz zalecane obejście.
- Zapisywanie zmian w sekcji Konfiguracja > Ustawienia podstawowe > ESET Detection & Response > Samodzielnie zarządzane wykrywanie i reagowanie kończy się niepowodzeniem z komunikatem o błędzie „Nie udało się zastosować ustawień: INVALID_ARGUMENT: Nie można wyłączyć usługi MDR”, co uniemożliwia zastosowanie zaktualizowanych ustawień. Problem ten dotyczy wyłącznie klientów posiadających aktywną usługę MDR (Managed Detection and Response).
ESET Cloud Workload Protection
- Tożsamość maszyny wirtualnej w chmurze może ulec zmianie po operacjach związanych z cyklem życia (na przykład ponownym instalowaniu systemu, przywracaniu ze migawki, skalowaniu lub klonowaniu), co może skutkować powieleniem zasobów, osieroconymi agentami lub niespójnym stanem ochrony w konsoli.
Dodatkowe problemy i wymagania wstępne
-
- Niektórych zsynchronizowanych maszyn wirtualnych z systemem Linux nie da się zabezpieczyć, ponieważ funkcja Secure Boot blokuje instalację aplikacji zabezpieczającej.
- W przypadku integracji z Entra/Azure/GCP, jeśli użytkownik nie ma wystarczających uprawnień do tworzenia zasobów niezbędnych do działania integracji CWP, tworzenie integracji kończy się niepowodzeniem.
- Aby częściowo złagodzić ten problem, podczas pracy z kreatorem konfiguracji należy sprawdzić, czy użytkownik ma uprawnienia do tworzenia grupy zasobów i centrum zdarzeń (Event Hub) w wybranej subskrypcji platformy Azure.
- W przypadku GCP sprawdź, czy użytkownik ma uprawnienia do tworzenia projektu w ramach swojej organizacji.
- W przypadku AWS zasoby są tworzone za pomocą szablonu CloudFormation.
- Aby częściowo złagodzić ten problem, podczas pracy z kreatorem konfiguracji należy sprawdzić, czy użytkownik ma uprawnienia do tworzenia grupy zasobów i centrum zdarzeń (Event Hub) w wybranej subskrypcji platformy Azure.
Zarządzanie lukami w zabezpieczeniach i poprawkami w ESET
- Po skanowaniu w poszukiwaniu luk w zabezpieczeniach na serwerze MS Windows Server raport nie wykazuje żadnych luk w zabezpieczeniach systemu operacyjnego.
- Użytkownicy punktów końcowych z systemem Linux w wersji 11.x i nowszych mogą aktywować funkcję Zarządzania lukami i poprawkami; jednak aktywacja jest ograniczona do obsługiwanych dystrybucji. W związku z tym funkcja V&PM nie może zostać aktywowana na wszystkich punktach końcowych z systemem Linux, a próby aktywacji zakończą się niepowodzeniem w przypadku nieobsługiwanych dystrybucji (nawet jeśli w programie ESET PROTECT zostały one błędnie wskazane jako kwalifikujące się).
- Dostępne poprawki wyświetlane w ESET PROTECT mogą nie zawierać wszystkich powiązanych zależności dla aplikacji na urządzenia końcowe i serwery z systemem Linux w wersji 12.0 działających na systemach RHEL, Amazon Linux, Oracle Linux, AlmaLinux lub Rocky Linux. Po zastosowaniu tych poprawek automatycznie aktualizowane są również zależności, które nie zostały wymienione na liście.
ESET Endpoint Security i ESET Endpoint Antivirus dla systemu Windows
- Zasady narzędzia do sprawdzania hostów mogą mieć problemy z rozpoznaniem zapory ESET Endpoint 13.1 w sieci VPN Palo Alto GlobalProtect; więcej szczegółów można znaleźć w artykule bazy wiedzy ESET.
- Aktualizacja pliku MSI z wersji 10.1.2065.X do wersji 13.1.2036.0 może się nie powieść, jeśli funkcja automatycznej aktualizacji oczekuje na ponowne uruchomienie systemu.
- Aktualizacja może się nie powieść, pozostawiając system bez ochrony, gdy program ESET Endpoint Security/ESET Endpoint Antivirus 12.1.2076.0 jest aktualizowany za pomocą pełnego instalatora. Więcej informacji na temat tego problemu można znaleźć w komunikacie dla klientów ESET: Obowiązkowe automatyczne aktualizacje aplikacji zabezpieczających ESET dla platformy Windows.
- Kilka dni po aktualizacji systemu operacyjnego do Windows 11 w programach ESET Endpoint Antivirus i ESET Endpoint Security w wersji 11.0 i nowszych wyświetlany jest komunikat o stanie aplikacji: „Zainstalowany system operacyjny jest nieaktualny”. Komunikat ten zniknie automatycznie po 7 dniach.
- Komunikat o stanie aplikacji „Zainstalowany system operacyjny jest nieaktualny” pojawia się w wersjach LTSB/LTSC systemu Windows 10.
- Podczas instalacji zdalnej na komputerach klienckich w sieci może pojawić się komunikat o błędzie „Otwieranie zdalnego rejestru (informacje o aplikacji ESET Security) Kod wyniku: 5 (Odmowa dostępu)”. Oznacza to konflikt uprawnień.
- Wykluczenia w folderze „Ransomware Remediation” wymagają ręcznej edycji każdego wpisu, aby działały — należy dodać gwiazdkę.
- Po zainstalowaniu aplikacji za pośrednictwem protokołu RDP systemu Windows w menu kontekstowym systemu Windows 11 nie są widoczne opcje ESET.
Sprawdź uprawnienia konkretnego użytkownika
-
Kliknij przycisk Start, wpisz regedit, a następnie kliknij ikonę Edytora rejestru w menu po lewej stronie lub naciśnij klawisz Enter.
-
Kliknij prawym przyciskiem myszy pozycję HKEY_LOCAL_MACHINE i wybierz z menu opcję „Uprawnienia ”.
-
W oknie „Uprawnienia dla HKEY_LOCAL_MACHINE ” kliknij przycisk „Zaawansowane”.
-
Sprawdź, czy przycisk wskazuje opcję Wyłącz dziedziczenie, a następnie zaznacz pole wyboru obok opcji Zastąp wszystkie wpisy uprawnień obiektów podrzędnych wpisami uprawnień dziedziczonych z tego obiektu. Kliknij OK.
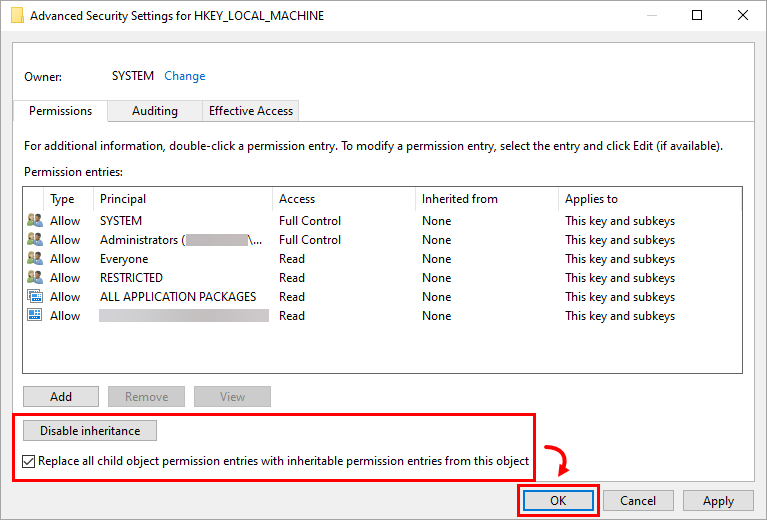
-
Kliknij przycisk „OK”, aby zamknąć okno „Uprawnienia ”.
ESET Endpoint Antivirus dla systemu Linux
- Aplikacje zainstalowane w ramach Snap (np. Firefox) mogą nie być skanowane pod kątem znanych luk w zabezpieczeniach, więc ich luki mogą nie być wymienione.
ESET Mail Security dla Microsoft Exchange
-
Obecnie nie ma żadnych znanych problemów.
Konto biznesowe ESET
-
Obecni użytkownicy z już aktywowanymi kontami mogą napotkać komunikat „Konto nieaktywne. Twoje konto nie zostało jeszcze aktywowane” podczas próby zalogowania się do ESET Business Account.
- Aby rozwiązać ten problem, zaleca się skorzystanie z procedury odzyskiwania hasła. Po ustawieniu nowego hasła dostęp do konta powinien zostać przywrócony.
- Liczba użytkowników ESA może przekroczyć określony limit.
- Zaktywowane urządzenia z licencjami EFSU i ESET Full Disk Encryption mogą nie pojawiać się w pliku subskrypcji offline po aktywacji.
- Ponowna aktywacja ESET Cloud Office Security może spowodować problemy.
- Wielokrotne usuwanie subskrypcji może zakończyć się nieoczekiwanym błędem.
- Podczas migracji subskrypcji z ESET License Administrator do ESET Business Account mogą pojawić się zduplikowane aktywowane urządzenia.
- Liczba aktywowanych urządzeń wyświetlana na pulpicie nawigacyjnym może nie odzwierciedlać dokładnie wykorzystania aplikacji.
- Obniżenie poziomu subskrypcji do aplikacji domowej może nie mieć zastosowania w przypadku konta ESET Business Account.
- Subskrypcje można dezaktywować tylko do 200 stanowisk.
- Filtrowanie według statusu „LastSeen” lub sortowanie w porządku rosnącym/malejącym nie działa w sekcji „Urządzenia aktywowane” w EBA.
ESET MSP Administrator
ESET Inspect On-Prem i ESET Inspect
- ESET Inspect On-Prem (wszystkie wersje): Podczas instalacji lub aktualizacji serwera ESET Inspect przy użyciu programu ESET PROTECT w wersji 11.1 konto użytkownika używane w trakcie tego procesu musi posiadać zestaw uprawnień serwera ESET Inspect oraz zestaw uprawnień zadania klienckiego (cała kategoria), aby instalacja lub aktualizacja przebiegły poprawnie.
- Logowanie jednokrotne za pomocą Microsoft Entra ID nie obsługuje działań wymagających uwierzytelniania dwuskładnikowego (2FA) w ESET Inspect Terminal oraz zadania „Uruchom polecenie” w ESET PROTECT. Zobacz zalecane obejście.
ESET Secure Authentication On-Prem
- ESET Secure Authentication w wersji 3.0.69.0 nie wysyła atrybutów RADIUS
- Nie można ponownie uruchomić ani ponownie zainstalować usługi ESET Secure Authentication (tryb zintegrowany z Active Directory)
- Obecnie występują problemy z dostarczaniem wiadomości SMS na Filipiny i nie możemy w tej chwili zagwarantować pomyślnego dostarczenia wiadomości.
ESET Secure Authentication
- Obecnie występują problemy z dostarczaniem wiadomości SMS na Filipiny i nie jesteśmy w stanie zagwarantować pomyślnego dostarczenia wiadomości w tej chwili.
ESET Endpoint Encryption
- Przesyłanie pliku EEE dla pakietu klienckiego systemu macOS na serwer ESET Endpoint Encryption w trybie innym niż wielodostępny zakończy się niepowodzeniem. Numer wersji można sprawdzić na ekranie logowania. Na przykład oznaczenie 3.3.0.321 MT oznacza, że serwer działa w trybie wielodostępnym. Oznaczenie 3.3.0.321 oznacza, że serwer działa w trybie niewielodostępnym i operacja zakończy się niepowodzeniem.
- Podczas instalacji aktualizacji funkcji systemu Windows proces kończy się niepowodzeniem z komunikatem „0xC1900101 - 0x20017 Instalacja zakończyła się niepowodzeniem w fazie SAFE_OS z powodu błędu podczas operacji BOOT”.
- Niektóre systemy Dell Latitude nie uruchamiają się po zastosowaniu pełnego szyfrowania dysku.
- W wersjach klienta ESET Endpoint Encryption 5.3.71 i 5.3.75 po zainicjowaniu pełnego szyfrowania dysku na komputerze zarządzanym przez Direct Endpoint Management (DEM) funkcja Safe Start zakończy się niepowodzeniem, a szyfrowanie nie rozpocznie się. Należy nadal korzystać z poprzedniej wersji klienta ESET Endpoint Encryption do czasu wydania poprawki błędu w nowszej wersji.
Systemy DELL nie uruchamiają się po zastosowaniu pełnego szyfrowania dysku przez ESET
Wiadomo, że problem ten dotyczy następujących systemów DELL Latitude, gdy włączony jest tryb Legacy BIOS, a tryb pracy SATA jest ustawiony na AHCI lub RAID On:
- E7250
- E7350
- E7450 (Ultrabook serii 7000)
- E5250
- E5350
- E5450
- E5550 (laptop z serii 5000)
Nie są znane przypadki, w których problem ten dotyczyłby systemów uruchamiających się w trybie UEFI. Wiadomo, że niektóre wersje systemu BIOS w tych systemach DELL Latitude zawierają błąd, który powoduje, że funkcja pełnego szyfrowania dysku nie może uzyskać prawidłowego dostępu do dysku podczas uruchamiania. Po uruchomieniu komputera pojawia się czarny ekran z migającym kursorem.
Problem ten może wystąpić natychmiast po wdrożeniu funkcji pełnego szyfrowania dysku lub w późniejszym czasie, po wielu pomyślnych ponownych uruchomieniach. Dotyczy to nie tylko funkcji pełnego szyfrowania dysku w programie ESET Endpoint Encryption, ale także oprogramowania do szyfrowania dysków wielu innych producentów.
Problem ten może zostać rozwiązany dzięki aktualizacji BIOS-u udostępnionej przez firmę DELL.
ESET Endpoint Security dla systemu Android
- Ze względu na zmiany wprowadzone przez Google w standardowym systemie Android program ESET Endpoint Security dla systemu Android nie może już wykonywać odpowiednich czynności związanych z poleceniem „Wipe”. Aby zapewnić przynajmniej minimalne bezpieczeństwo danych na urządzeniach z systemem Android 6, polecenie to działa tak samo jak opcja „Rozszerzone przywracanie ustawień fabrycznych”. Między innymi proces ten doprowadzi ostatecznie do przywrócenia domyślnych ustawień fabrycznych.
- Ze względu na zmiany wprowadzone w systemie Android 7 firma Google umożliwia użytkownikowi dezaktywację aktywnego administratora urządzenia oraz odinstalowanie aplikacji za pomocą jednej czynności. Użytkownicy mogą teraz odinstalować aplikację EESA bez podawania hasła administratora.
- Jeśli na urządzeniu z systemem Android 6 (Marshmallow) znajduje się aktywna aplikacja z uprawnieniami do nakładania się na ekran, nie można przyznać uprawnień żadnej innej aplikacji, w tym aplikacji ESET. Aby włączyć uprawnienia dla aplikacji ESET, należy wyłączyć uprawnienia do nakładania się na ekran dla tej aplikacji.
ESET Endpoint Antivirus i ESET Endpoint Security dla systemu macOS
Wersja 10.x (ESET Endpoint Security dla systemu macOS)
- Aktualizacje aplikacji innych producentów nie działają w systemie macOS 27. Problem ten zostanie wkrótce rozwiązany poprzez aktualizację bazy danych lub w kolejnej wersji serwisowej.
- Zmiana: Domyślne zachowanie funkcji automatycznej aktualizacji PCU w instalacjach niezarządzanych
- Począwszy od wersji EESM 9.1 domyślną wartością ustawienia automatycznej aktualizacji PCU dla instalacji niezarządzanych jest „Włączone” (ON). Podczas aktualizacji do wersji 9.1 lub nowszej ustawienie to jest automatycznie włączane, jeśli w poprzedniej wersji produktu pozostawiono je na wartości domyślnej i nie zostało ono wyraźnie zmodyfikowane przez użytkownika. Zmiana ta jest zamierzona i dostosowuje produkt do nowego domyślnego zachowania.
- Poprzednie wersje, 7.1 lub 7.2, nieprawidłowo przeniosły ustawienia TSN RTP z wersji 6. Jeśli użytkownik aktualizuje oprogramowanie z wersji 6 do wcześniejszej wersji kompilacji 7.1 lub 7.2, zdecydowanie zalecamy zainstalowanie wersji 10, otwarcie ustawień RTP TSN → Dla wszystkich operacji na plikach oraz wyłączenie ustawienia „Zaawansowana heurystyka ”. Ustawienie to zostało błędnie ustawione na „Włączone” podczas migracji z wersji 6.
- Hasło serwera proxy nie jest szyfrowane w zrzucie konfiguracji.
- Po ponownym uruchomieniu systemu macOS Sonoma utracono pełny dostęp do dysku.
- Jest to problem systemu macOS, o którym firma Apple wie i który zostanie naprawiony w nadchodzących mniejszych aktualizacjach systemu macOS.
- Dodaliśmy obejście tego problemu i dostęp do całego dysku nie jest tracony, przynajmniej na prawdziwym sprzęcie. W środowiskach wirtualnych może jednak nadal dochodzić do jego utraty. rozwiązanie tym problemem pozostaje takie samo jak w wersji 7.4.
Wersja 9.x (ESET Endpoint Security dla systemu macOS)
- Zmiana: Domyślne zachowanie funkcji automatycznej aktualizacji PCU w instalacjach niezarządzanych
- Począwszy od wersji EESM 9.1 domyślną wartością ustawienia automatycznej aktualizacji PCU dla instalacji niezarządzanych jest opcja Włączone (ON). Podczas aktualizacji do wersji 9.1 lub nowszej ustawienie to jest automatycznie włączane, jeśli w poprzedniej wersji produktu pozostawiono je na wartości domyślnej i nie zostało wyraźnie zmodyfikowane przez użytkownika. Ta zmiana jest zamierzona i dostosowuje produkt do nowego domyślnego zachowania.
- Reguły tylko do odczytu w module „Kontrola urządzeń” mogą czasami powodować nietypowe zachowanie systemu podczas operacji na nośnikach wymiennych.
- Problemy z V&PM — skanowanie i instalowanie poprawek w systemie macOS nie działa w systemie macOS 26 (Tahoe), a także nie działa instalowanie poprawek w aplikacjach innych producentów.
- Poprzednie wersje, 7.1 lub 7.2, nieprawidłowo przeniosły ustawienia TSN RTP z wersji 6. Jeśli użytkownik aktualizuje system z wersji 6 do wcześniejszej wersji 7.1 lub 7.2, zdecydowanie zalecamy zainstalowanie wersji 9, otwarcie sekcji RTP TSN → Ustawienia dla wszystkich operacji na plikach oraz wyłączenie opcji Zaawansowana heurystyka . Opcja ta została błędnie włączona podczas migracji z wersji 6.
- Hasło serwera proxy nie jest szyfrowane w zrzucie konfiguracji.
- Po ponownym uruchomieniu systemu macOS Sonoma utracono pełny dostęp do dysku.
- Jest to problem systemu macOS, o którym firma Apple wie i który zostanie naprawiony w nadchodzących pomniejszych aktualizacjach systemu macOS.
- Dodaliśmy obejście tego problemu, dzięki czemu pełny dostęp do dysku nie jest tracony, przynajmniej na prawdziwym sprzęcie. W środowiskach wirtualnych może jednak nadal dochodzić do jego utraty. Obejście pozostaje takie samo jak w wersji 7.4.
Wersja 8.x (ESET Endpoint Security dla systemu macOS)
- Poprzednie wersje, 7.1 lub 7.2, nieprawidłowo przeniosły ustawienia TSN RTP z wersji 6. Jeśli użytkownik aktualizuje oprogramowanie z wersji 6 do wcześniejszej wersji 7.1 lub 7.2, zdecydowanie zalecamy zainstalowanie wersji 9, otwarcie ustawień RTP TSN → Dla wszystkich operacji na plikach oraz wyłączenie opcji Zaawansowana heurystyka . Opcja ta została nieprawidłowo ustawiona na Włączone podczas migracji z wersji 6.
- Hasło serwera proxy nie jest szyfrowane w zrzucie konfiguracji.
- Po ponownym uruchomieniu systemu macOS Sonoma utracono pełny dostęp do dysku.
- Jest to problem systemu macOS, o którym firma Apple wie i który zostanie naprawiony w nadchodzących pomniejszych aktualizacjach systemu macOS.
- Dodaliśmy obejście tego problemu, dzięki czemu pełny dostęp do dysku nie jest tracony, przynajmniej na prawdziwym sprzęcie. W środowiskach wirtualnych może jednak nadal dochodzić do jego utraty. Obejście pozostaje takie samo jak w wersji 7.4.
Wersja 7.4 (ESET Endpoint Antivirus dla systemu macOS)
- Podczas instalacji zdalnej wyświetla się kreator konfiguracji. Gdy kreator konfiguracji jest uruchomiony, aplikacja nie przekazuje informacji o swoim stanie do konsoli internetowej ESET PROTECT, co powoduje, że administrator nie ma wglądu w aktualny stan aplikacji.
- Rozwiązanie:
- Metoda główna: Przed uruchomieniem instalacji zdalnej należy utworzyć fałszywy plik konfiguracyjny.
- Metoda alternatywna 1: Użytkownik lokalny powinien zamknąć kreatora konfiguracji.
- Metoda alternatywna 2: Po zakończeniu instalacji należy ponownie uruchomić urządzenie końcowe. Spowoduje to zamknięcie kreatora konfiguracji, a aplikacja uruchomi się poprawnie.
- Rozwiązanie:
ESET Server Security dla systemu Linux
- Nie jest możliwe zaktualizowanie samodzielnych (niezarządzanych) instalacji programu ESET Server Security dla systemu Linux w wersji 12.2 i wcześniejszych do wersji 13.1 lub nowszej.
- Interfejs WebGUI nie może nawiązać połączenia z interfejsem sieciowym.
Wtyczka ESET Direct Endpoint Management dla ConnectWise Automate
- Zobacz listę znanych problemów dotyczących wtyczki ESET Direct Endpoint Management dla ConnectWise Automate.


