Problem
- ESET PROTECT On-Prem
- ESET PROTECT
- ESET Cloud Workload Protection
- ESET Schwachstellen- und Patch-Management
- ESET Endpoint Security und ESET Endpoint Antivirus für Windows
- ESET Endpoint Antivirus für Linux
- ESET Mail Security für Microsoft Exchange Server
- ESET PROTECT Hub
- ESET-Geschäftskonto
- ESET MSP-Administrator
- ESET Inspect On-Prem und ESET Inspect
- ESET Secure Authentication On-Prem
- ESET Endpoint Encryption
- ESET Endpoint Security für Android
- ESET Endpoint Security und ESET Endpoint Antivirus für macOS
- ESET Server Security für Linux
- ESET Direct Endpoint Management-Plugin für ConnectWise Automate
- ESET Direct Endpoint Management-Plugin für N-able N-central
- ESET Direct Endpoint Management-Plugin für NinjaOne
- ESET Direct Endpoint Management-Plugin für DattoRMM
Lösung
ESET PROTECT On-Prem
- Das Erstellen von PDF-Berichten funktioniert nicht für ESET PROTECT On-Prem 13.0, das auf Red Hat 10 installiert ist (das Problem wurde in ESET PROTECT 13.1 und höher behoben).
- Beim Erstellen von Installationsprogrammen in ESET PROTECT On-Prem 13.0 kann es unter hoher Auslastung vorkommen, dass das Abonnement nicht automatisch vorausgefüllt wird. In solchen Fällen muss das Abonnement manuell ausgewählt werden.
- In Version 11.0 und früheren Versionen funktioniert die Erstellung von PDF-Berichten bei ESET PROTECT On-Prem, das auf Red Hat Enterprise Linux Server 8 installiert ist, nicht. Um dieses Problem zu beheben, können Sie ein QtWebKit4-Paket eines Drittanbieters erwerben und installieren. Dieses Problem ist in Version 11.1 und höher behoben.
- Computernamen, die auf Hebräisch geschrieben sind, sind nach dem Export eines Berichts unlesbar. Um dieses Problem zu beheben, können Windows-Server-Benutzer die Sprachunterstützung aktivieren. Navigieren Sie auf dem Windows-Server zu „Systemsteuerung“ → „Uhr, Sprache und Region“ → „Region“ → „Administrativ“ → „Systemlokalisierung ändern “ und aktivieren Sie das Kontrollkästchen neben „Unicode UTF-8 für weltweite Sprachunterstützung verwenden“. Linux-Benutzer müssen zusätzliche Schriftarten installieren, die mit der Schreibrichtung von links nach rechts (LTR) kompatibel sind.
- Geräte mit macOS Ventura (13) werden als mit Drittanbietersoftware verschlüsselt gemeldet, auch wenn sie nicht verschlüsselt sind (und keine Optionen für ESET Full Disk Encryption angeboten werden). Workaround: Verwenden Sie eine Software-Installationsaufgabe (mit einem ESET Full Disk Encryption-Abonnement), um ESET Full Disk Encryption zu installieren.
- Bei der Konfiguration der passwortgeschützten Einstellungen in einem Installationsprogramm mit ESET Endpoint Antivirus/Security Version 9.0 oder 9.1 für Windows werden die Einstellungen möglicherweise nicht korrekt übernommen. Wir empfehlen, passwortgeschützte Einstellungen direkt in der ESET PROTECT Webkonsole zu konfigurieren, indem Sie eine Richtlinie erstellen und diese bestimmten Computergruppen zuweisen, um sicherzustellen, dass die Einstellungen korrekt und einheitlich angewendet werden.
- Wenn Sie auf eine höhere Schutzstufe upgraden (beispielsweise von ESET PROTECT Advanced auf ESET PROTECT Complete), funktionieren Ihre bestehenden Aufgaben und zuvor erstellten Installationsprogramme nicht mehr. Sie müssen diese neu erstellen, damit sie mit der höheren Schutzstufe kompatibel sind.
- Die Konfiguration des „Rogue Detection Sensor“ kann nicht über Konsolenrichtlinien verwaltet werden.
ESET PROTECT
- Ein Gerät unter macOS Ventura (13) wird als mit Drittanbietersoftware verschlüsselt gemeldet, auch wenn es nicht verschlüsselt ist (und keine EFDE-Verschlüsselungsoptionen angeboten werden).
- Workaround: Verwenden Sie eine „Software-Installations“-Aufgabe (mit einem ESET Full Disk Encryption-Abonnement), um ESET Full Disk Encryption zu installieren.
- MSP-Administratoren, die ESET Cloud Office Security verwenden, können MSP-Kunden im ESET Cloud Office Security-Dashboard nicht filtern.
- Benutzer von Linux-Endpunkten ab Version 11.x können „Vulnerability & Patch Management“ (V&PM) aktivieren; die Aktivierung ist jedoch auf unterstützte Distributionen beschränkt. Daher kann V&PM nicht auf allen Linux-Endpunkten aktiviert werden, und Aktivierungsversuche schlagen bei nicht unterstützten Distributionen fehl (auch wenn diese in ESET PROTECT fälschlicherweise als berechtigt angezeigt werden).
- Die in ESET PROTECT angezeigten verfügbaren Patches listen möglicherweise nicht alle zugehörigen Abhängigkeiten für Linux-Endpunkt- und Serveranwendungen der Version 12.0 auf, die unter RHEL, Amazon Linux, Oracle Linux, AlmaLinux oder Rocky Linux laufen. Wenn diese Patches angewendet werden, werden auch nicht aufgeführte Abhängigkeiten automatisch aktualisiert.
- Wenn Sie auf eine höhere Schutzstufe upgraden (beispielsweise von ESET PROTECT Advanced auf ESET PROTECT Complete), funktionieren Ihre bestehenden Aufgaben und zuvor erstellten Installationsprogramme nicht mehr. Sie müssen diese neu erstellen, damit sie mit der höheren Schutzstufe kompatibel sind.
- Die Konfiguration des „Rogue Detection Sensor“ kann nicht über Konsolenrichtlinien verwaltet werden.
- Single Sign-On mit Microsoft Entra ID unterstützt keine Aktionen, die eine Zwei-Faktor-Authentifizierung (2FA) in ESET Inspect Terminal und die Aufgabe „Befehl ausführen“ in ESET PROTECT erfordern. Siehe die empfohlene Problemumgehung.
ESET Cloud Workload Protection
- Die Identität einer Cloud-VM kann sich nach Lebenszyklusvorgängen (z. B. Neuinstallation, Wiederherstellung aus einem Snapshot, Skalierung oder Klonen) ändern, was zu doppelten Assets, verwaisten Agenten oder einem inkonsistenten Schutzstatus in der Konsole führen kann.
Weitere Probleme und Voraussetzungen
-
- Einige synchronisierte Linux-VMs können nicht geschützt werden, da „Secure Boot“ die Installation der Sicherheitsanwendung blockiert.
- Bei Entra-/Azure-/GCP-Integrationen schlägt die Erstellung der Integration fehl, wenn der Benutzer nicht über ausreichende Berechtigungen verfügt, um die für die Funktion der CWP-Integrationen erforderlichen Ressourcen zu erstellen.
- Um dieses Problem teilweise zu beheben, stellen Sie während des Einrichtungsassistenten sicher, dass der Benutzer über die Berechtigungen zum Erstellen einer Ressourcengruppe und eines Event Hubs im ausgewählten Azure-Abonnement verfügt.
- Bei GCP prüfen Sie, ob ein Benutzer über die Berechtigungen zum Erstellen eines Projekts innerhalb seiner Organisation verfügt.
- Bei AWS werden die Ressourcen über eine CloudFormation-Vorlage erstellt.
- Um dieses Problem teilweise zu beheben, stellen Sie während des Einrichtungsassistenten sicher, dass der Benutzer über die Berechtigungen zum Erstellen einer Ressourcengruppe und eines Event Hubs im ausgewählten Azure-Abonnement verfügt.
ESET-Verwundbarkeits- und Patch-Management
- Nach dem Scan auf Schwachstellen auf einem MS Windows Server zeigt der Bericht keine Schwachstellen im Betriebssystem an.
- Benutzer von Linux-Endpunkten ab Version 11.x können das Schwachstellen- und Patch-Management aktivieren; die Aktivierung ist jedoch auf unterstützte Distributionen beschränkt. Daher kann V&PM nicht auf allen Linux-Endpunkten aktiviert werden, und Aktivierungsversuche schlagen bei nicht unterstützten Distributionen fehl (auch wenn diese in ESET PROTECT fälschlicherweise als berechtigt angezeigt werden).
- Die in ESET PROTECT angezeigten verfügbaren Patches listen möglicherweise nicht alle zugehörigen Abhängigkeiten für Linux-Endpoint- und Server-Anwendungen v12.0 auf, die unter RHEL, Amazon Linux, Oracle Linux, AlmaLinux oder Rocky Linux laufen. Wenn diese Patches angewendet werden, werden auch nicht aufgeführte Abhängigkeiten automatisch aktualisiert.
ESET Endpoint Security und ESET Endpoint Antivirus für Windows
- Die Aktualisierung kann fehlschlagen und das System ungeschützt lassen, wenn ESET Endpoint Security / ESET Endpoint Antivirus 12.1.2076.0 mithilfe eines vollständigen Installationsprogramms aktualisiert wird. Weitere Informationen zu diesem Problem finden Sie im ESET-Kundenhinweis: Obligatorische automatische Updates von ESET-Sicherheitsanwendungen für die Windows-Plattform.
- In ESET Endpoint Antivirus und ESET Endpoint Security ab Version 11.0 wird einige Tage nach dem Upgrade des Betriebssystems auf Windows 11 der Anwendungsstatus „Das installierte Betriebssystem ist veraltet“ angezeigt. Der Anwendungsstatus verschwindet nach 7 Tagen automatisch.
- Der Anwendungsstatus „Das installierte Betriebssystem ist veraltet“ wird bei LTSB-/LTSC-Builds von Windows 10 angezeigt.
- Bei einer Push-Installation auf Client-Computern im Netzwerk wird möglicherweise die Fehlermeldung „Remote Registry Opening (ESET Security-Anwendungsinfo) Result Code: 5 (Zugriff verweigert.)“ angezeigt. Dies deutet auf einen Berechtigungskonflikt hin.
- Die Ausschlüsse im Ordner „Ransomware Remediation“ müssen manuell nachbearbeitet werden, damit jeder Eintrag funktionsfähig ist – es muss ein Sternchen angehängt werden.
- ESET-Aktionen sind im Kontextmenü von Windows 11 nicht vorhanden, nachdem die Anwendung über Windows RDP installiert wurde.
Überprüfen Sie die Berechtigungen eines bestimmten Benutzers
-
Klicken Sie auf die Schaltfläche „Start“, geben Sie „regedit“ ein und klicken Sie im Menü auf der linken Seite auf das Symbol für den Registrierungseditor oder drücken Sie die Eingabetaste.
-
Klicken Sie mit der rechten Maustaste auf „HKEY_LOCAL_MACHINE“ und wählen Sie im Menü „Berechtigungen“ aus.
-
Klicken Sie im Fenster „Berechtigungen für HKEY_LOCAL_MACHINE “ auf „Erweitert“.
-
Vergewissern Sie sich, dass die Option „Vererbung deaktivieren“ ausgewählt ist, und aktivieren Sie das Kontrollkästchen neben „Alle Berechtigungseinträge untergeordneter Objekte durch vererbbare Berechtigungseinträge dieses Objekts ersetzen“. Klicken Sie auf „OK“.
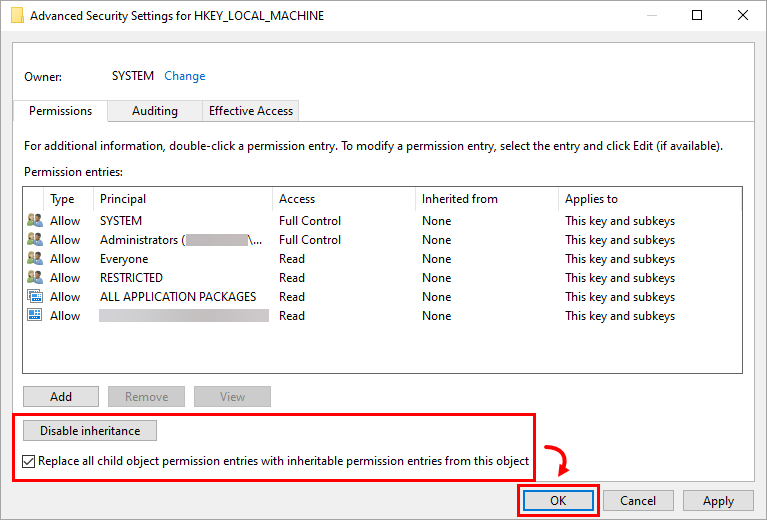
-
Klicken Sie auf „OK“, um das Fenster „Berechtigungen“ zu schließen.
ESET Endpoint Antivirus für Linux
- Unter Snap installierte Anwendungen (z. B. Firefox) werden möglicherweise nicht auf bekannte Schwachstellen überprüft, sodass deren Schwachstellen möglicherweise nicht aufgeführt werden.
ESET Mail Security für Microsoft Exchange
-
Derzeit sind keine Probleme bekannt.
ESET Business-Konto
-
Bei bestehenden Benutzern mit bereits aktivierten Konten kann beim Versuch, sich beim ESET Business-Konto anzumelden, die Meldung „Konto nicht aktiviert. Ihr Konto wurde noch nicht aktiviert.“ erscheinen.
- Um das Problem zu beheben, wird empfohlen, den Vorgang „Passwort vergessen“ durchzuführen. Nach der Festlegung eines neuen Passworts sollte der Zugriff auf das Konto wiederhergestellt sein.
- Die Anzahl der ESA-Benutzer könnte die festgelegte Obergrenze überschreiten.
- Aktivierte EFSU- und ESET Full Disk Encryption-Geräte werden nach der Aktivierung möglicherweise nicht mit einer Offline-Abonnementdatei angezeigt.
- Die Reaktivierung von ESET Cloud Office Security kann zu Problemen führen.
- Das mehrfache Entfernen von Abonnements kann zu einem unerwarteten Fehler führen.
- Bei der Migration eines Abonnements vom ESET License Administrator zum ESET Business Account können doppelt aktivierte Geräte angezeigt werden.
- Die auf dem Dashboard angezeigte Anzahl aktivierter Geräte spiegelt möglicherweise nicht genau die Anwendungsnutzung wider.
- Das Herabstufen eines Abonnements auf eine Home-Anwendung ist möglicherweise für ein ESET Business-Konto nicht möglich.
- Sie können Abonnements mit maximal 200 Lizenzen deaktivieren.
- Das Filtern nach dem „LastSeen“-Status oder das Sortieren in aufsteigender/absteigender Reihenfolge funktioniert im Bereich „Aktivierte Geräte“ des EBA nicht.
ESET MSP Administrator
- Siehe die bekannten Probleme im ESET MSP-Administrator.
ESET Inspect On-Prem und ESET Inspect
- ESET Inspect On-Prem (alle Versionen): Bei der Installation oder Aktualisierung des ESET Inspect-Servers mit ESET PROTECT Version 11.1 muss das während des Vorgangs verwendete Benutzerkonto über die Berechtigungsgruppe „ESET Inspect-Server“ sowie die Berechtigungsgruppe „Client-Aufgaben“ (die gesamte Kategorie) verfügen, damit die Installation oder Aktualisierung ordnungsgemäß funktioniert.
- Single Sign-On mit Microsoft Entra ID unterstützt keine Aktionen, die eine Zwei-Faktor-Authentifizierung (2FA) in ESET Inspect Terminal und die Aufgabe „Befehl ausführen“ in ESET PROTECT erfordern. Siehe die empfohlene Problemumgehung.
ESET Secure Authentication On-Prem
- ESET Secure Authentication Version 3.0.69.0 sendet keine RADIUS-Attribute
- Der ESET Secure Authentication-Dienst (Active Directory-integrierter Modus) kann nicht neu gestartet oder neu installiert werden
ESET Endpoint Encryption
- Das Hochladen einer EEE für ein macOS-Client-Paket auf einen ESET Endpoint Encryption-Server im Nicht-Multi-Tenant-Modus schlägt fehl. Sie können die Versionsnummer auf dem Anmeldebildschirm überprüfen. Beispielsweise weist „3.3.0.321 MT“ darauf hin, dass sich der Server im Multi-Tenant-Modus befindet. „3.3.0.321“ bedeutet, dass er sich im Nicht-Multi-Tenant-Modus befindet und der Vorgang fehlschlägt.
- Bei der Installation eines Windows-Feature-Updates schlägt der Vorgang mit der Meldung „0xC1900101 - 0x20017 Die Installation ist in der SAFE_OS-Phase mit einem Fehler während des BOOT-Vorgangs fehlgeschlagen“.
- Einige Dell Latitude-Systeme können nach der vollständigen Festplattenverschlüsselung nicht mehr hochfahren.
- In den ESET Endpoint Encryption-Client-Versionen 5.3.71 und 5.3.75 schlägt der „Safe Start“ nach dem Start der vollständigen Festplattenverschlüsselung auf einem von Direct Endpoint Management (DEM) verwalteten Computer fehl, und die Verschlüsselung wird nicht gestartet. Verwenden Sie weiterhin die vorherige Version des ESET Endpoint Encryption-Clients, bis der Fehlerbehebungspatch in einer späteren Version veröffentlicht wird.
DELL-Systeme lassen sich nach der ESET-Vollfestplattenverschlüsselung nicht mehr starten
Die folgenden DELL Latitude-Systeme sind bekanntermaßen betroffen, wenn das Legacy-BIOS aktiviert ist und der SATA-Betrieb entweder auf AHCI oder RAID On eingestellt ist:
- E7250
- E7350
- E7450 (Ultrabook der 7000er-Serie)
- E5250
- E5350
- E5450
- E5550 (Laptop der 5000er-Serie)
Systeme, die im UEFI-Modus starten, sind davon nach aktuellem Kenntnisstand nicht betroffen. Bei bestimmten BIOS-Versionen dieser DELL Latitude-Systeme ist ein Fehler bekannt, der dazu führt, dass die Vollverschlüsselung beim Start nicht ordnungsgemäß auf die Festplatte zugreifen kann. Beim Starten des Computers erscheint ein schwarzer Bildschirm mit einem blinkenden Cursor.
Dies kann unmittelbar nach der Aktivierung der „Full Disk Encryption“ oder erst zu einem späteren Zeitpunkt nach zahlreichen erfolgreichen Neustarts auftreten. Betroffen sind nicht nur die „Full Disk Encryption“ von ESET Endpoint Encryption, sondern auch die Festplattenverschlüsselungssoftware vieler anderer Hersteller.
Ein von DELL bereitgestelltes BIOS-Update könnte das Problem beheben.
ESET Endpoint Security für Android
- Aufgrund von Änderungen am Standard-Android durch Google kann ESET Endpoint Security für Android die entsprechenden Schritte im Zusammenhang mit dem Befehl „Wipe“ nicht mehr ausführen. Um zumindest ein gewisses Maß an Datensicherheit auf Android-6-Geräten zu gewährleisten, verhält sich dieser Befehl genauso wie die erweiterte Werksrücksetzung. Unter anderem führt der Vorgang letztendlich zu einer Wiederherstellung der Werkseinstellungen.
- Aufgrund von Änderungen in Android 7 ermöglicht Google dem Nutzer, einen aktiven Geräteadministrator zu deaktivieren und die App in einem einzigen Schritt zu deinstallieren. Nutzer können EESA nun deinstallieren, ohne das Administratorpasswort einzugeben.
- Wenn Sie auf Ihrem Android 6 (Marshmallow)-Gerät eine aktive App mit Berechtigungen für Bildschirmüberlagerungen haben, können Sie keiner anderen App, einschließlich Ihrer ESET-Anwendung, Berechtigungen erteilen. Um Berechtigungen für Ihre ESET-Anwendung zu aktivieren, müssen Sie die Berechtigungen für Bildschirmüberlagerungen für die App deaktivieren.
ESET Endpoint Antivirus und ESET Endpoint Security für macOS
Version 9.x (ESET Endpoint Security für macOS)
- Schreibgeschützte Regeln in der Gerätesteuerung können manchmal zu ungewöhnlichem Systemverhalten beim Umgang mit Wechseldatenträgern führen.
- V&PM-Probleme – Scannen und Patchen unter macOS funktionieren nicht unter macOS 26 (Tahoe), ebenso wenig wie das Patchen von Anwendungen von Drittanbietern.
- Die Vorgängerversionen 7.1 oder 7.2 haben die TSN-RTP-Einstellungen aus Version 6 falsch übernommen. Wenn der Benutzer von Version 6 auf eine frühere Version der Builds 7.1 oder 7.2 aktualisiert, empfehlen wir dringend, Version 9 zu installieren, die Einstellungen unter „RTP TSN → Für alle Dateioperationen“ zu öffnen und die Einstellung „Erweiterte Heuristik“ zu deaktivieren. Diese Einstellung wurde bei der Migration von Version 6 fälschlicherweise auf „Ein“ gesetzt.
- Das Proxy-Passwort ist im Konfigurations-Dump nicht verschlüsselt.
- Nach dem Neustart von macOS Sonoma geht der vollständige Festplattenzugriff verloren.
- Dies ist ein macOS-Problem, das Apple bekannt ist und das in kommenden kleineren macOS-Updates behoben wird.
- Wir haben hierfür eine Abhilfe geschaffen, sodass der vollständige Festplattenzugriff zumindest auf realer Hardware nicht verloren geht. In virtuellen Umgebungen kann er jedoch weiterhin verloren gehen. Die Abhilfe bleibt dieselbe wie bei Version 7.4.
Version 8.x (ESET Endpoint Security für macOS)
- Die vorherigen Versionen 7.1 oder 7.2 haben die TSN-RTP-Einstellungen aus Version 6 falsch übernommen. Wenn der Benutzer von Version 6 auf eine frühere Version der Builds 7.1 oder 7.2 aktualisiert, empfehlen wir dringend, Version 9 zu installieren, die Einstellungen unter „RTP TSN → Für alle Dateioperationen“ zu öffnen und die Einstellung „Erweiterte Heuristik“ zu deaktivieren. Diese Einstellung wurde bei der Migration von Version 6 fälschlicherweise auf „Ein“ gesetzt.
- Das Proxy-Passwort ist im Konfigurationsdump nicht verschlüsselt.
- Nach dem Neustart von macOS Sonoma geht der vollständige Festplattenzugriff verloren.
- Dies ist ein macOS-Problem, das Apple bekannt ist und das in kommenden kleineren macOS-Updates behoben wird.
- Wir haben hierfür eine Abhilfe geschaffen, sodass der uneingeschränkte Festplattenzugriff zumindest auf realer Hardware nicht verloren geht. In virtuellen Umgebungen kann er jedoch weiterhin verloren gehen. Die Abhilfe bleibt dieselbe wie bei Version 7.4.
Version 7.4 (ESET Endpoint Antivirus für macOS)
- Der Onboarding-Assistent wird während der Remote-Installation angezeigt. Während der Ausführung des Onboarding-Assistenten übermittelt die Anwendung ihren Status nicht an die ESET PROTECT Web Console, sodass der Administrator keinen Überblick über den aktuellen Status der Anwendung hat.
- Workaround:
- Hauptmethode: Erstellen Sie vor dem Start der Ferninstallation eine Dummy-Konfigurationsdatei.
- Alternative Methode 1: Der lokale Benutzer beendet den Onboarding-Assistenten.
- Alternative Methode 2: Starten Sie das Endgerät nach der Installation neu. Dadurch wird der Onboarding-Assistent beendet, und die Anwendung wird korrekt gestartet.
- Workaround:
ESET Server Security für Linux
- Es ist nicht möglich, eigenständige (nicht verwaltete) Installationen von ESET Server Security für Linux der Version 12.2 und früher auf Version 13.1 oder höher zu aktualisieren.
- Die Web-GUI kann keine Verbindung zur Netzwerkschnittstelle herstellen.
ESET Direct Endpoint Management-Plugin für ConnectWise Automate
ESET Direct Endpoint Management-Plugin für N-able N-central
ESET Direct Endpoint Management-Plugin für NinjaOne
- Hier finden Sie die bekannten Probleme im ESET Direct Endpoint Management-Plugin für NinjaOne.
ESET Direct Endpoint Management-Plugin für DattoRMM
- Lesen Sie mehr über die bekannten Probleme im ESET Direct Endpoint Management-Plugin für DattoRMM.


