Probleem
- ESET PROTECT On-Prem
- ESET PROTECT
- ESET Cloud Workload Protection
- ESET Beheer van kwetsbaarheden en patches
- ESET Endpoint Security en ESET Endpoint Antivirus voor Windows
- ESET Endpoint Antivirus voor Linux
- ESET Mail Security voor Microsoft Exchange Server
- ESET PROTECT Hub
- ESET Business-account
- ESET MSP Administrator
- ESET Inspect On-Prem en ESET Inspect
- ESET Secure Authentication On-Prem
- ESET Secure Authentication
- ESET Endpoint Encryption
- ESET Endpoint Security voor Android
- ESET Endpoint Security en ESET Endpoint Antivirus voor macOS
- ESET Server Security voor Linux
- ESET Direct Endpoint Management-plug-in voor ConnectWise Automate
- ESET Direct Endpoint Management-plug-in voor N-able N-central
- ESET Direct Endpoint Management-plug-in voor NinjaOne
- ESET Direct Endpoint Management-plug-in voor DattoRMM
Oplossing
ESET PROTECT On-Prem
- Het genereren van PDF-rapporten werkt niet voor ESET PROTECT On-Prem 13.0 geïnstalleerd op Red Hat 10 (het probleem is opgelost in ESET PROTECT 13.1 en later).
- Bij het maken van installatieprogramma’s in ESET PROTECT On-Prem 13.0 kan het voorkomen dat het abonnement bij hoge belasting niet automatisch wordt ingevuld. In dergelijke gevallen moet het abonnement handmatig worden geselecteerd.
- In versie 11.0 en eerder werkt het genereren van PDF-rapporten niet voor ESET PROTECT On-Prem dat is geïnstalleerd op Red Hat Enterprise Linux Server 8. Om dit probleem op te lossen, kunt u een QtWebKit4-pakket van een derde partij aanschaffen en installeren. Dit probleem is opgelost in versie 11.1 en later.
- Computernamen die in het Hebreeuws zijn geschreven, zijn onleesbaar nadat een rapport is geëxporteerd. Om dit probleem op te lossen, kunnen gebruikers van Windows-servers taalondersteuning inschakelen. Ga op de Windows-server naar Configuratiescherm → Klok, taal en regio → Regio → Beheer → Systeemlocatie wijzigen en vink het selectievakje aan naast ‘Unicode UTF-8 gebruiken voor wereldwijde taalondersteuning’. Linux-gebruikers moeten extra lettertypen installeren die compatibel zijn met de links-naar-rechts-richting (LTR).
- Een apparaat met macOS Ventura (13) wordt gemeld als versleuteld met software van derden, zelfs als het niet versleuteld is (en er geen opties voor ESET Full Disk Encryption worden aangeboden). Tijdelijke oplossing: gebruik een taak voor software-installatie (met een abonnement op ESET Full Disk Encryption) om ESET Full Disk Encryption te installeren.
- Bij het configureren van de met een wachtwoord beveiligde instellingen in een installatieprogramma met ESET Endpoint Antivirus/Security versie 9.0 of 9.1 voor Windows, worden de instellingen mogelijk niet correct toegepast. We raden aan om met een wachtwoord beveiligde instellingen rechtstreeks in de ESET PROTECT-webconsole te configureren door een beleid aan te maken en dit toe te wijzen aan specifieke computergroepen, zodat de instellingen nauwkeurig en consistent worden toegepast.
- Wanneer u een upgrade uitvoert naar een hoger beveiligingsniveau (bijvoorbeeld van ESET PROTECT Advanced naar ESET PROTECT Complete), werken uw bestaande taken en eerder aangemaakte installatieprogramma’s niet meer. U moet deze opnieuw aanmaken om ze te kunnen gebruiken met het hogere beveiligingsniveau.
- De configuratie van de Rogue Detection Sensor kan niet via consolebeleidsregels worden beheerd.
ESET PROTECT
- Een macOS Ventura (13)-apparaat wordt gemeld als versleuteld met software van derden, zelfs als het niet versleuteld is (en er geen EFDE-versleutelingsopties worden aangeboden).
- Tijdelijke oplossing: gebruik een taak voor software-installatie (met een ESET Full Disk Encryption-abonnement) om ESET Full Disk Encryption te installeren.
- MSP-beheerders die ESET Cloud Office Security gebruiken, kunnen geen MSP-klanten filteren in het ESET Cloud Office Security-dashboard.
- Gebruikers van Linux-eindpunten met versie 11.x en hoger kunnen 'Vulnerability & Patch Management' (V&PM) activeren; de activering is echter beperkt tot ondersteunde distributies. Daarom kan V&PM niet op alle Linux-eindpunten worden geactiveerd en zullen activeringspogingen mislukken voor niet-ondersteunde distributies (zelfs als deze ten onrechte als in aanmerking komend worden aangegeven in ESET PROTECT).
- De beschikbare patches die in ESET PROTECT worden weergegeven, vermelden mogelijk niet alle gerelateerde afhankelijkheden voor Linux-eindpunt- en servertoepassingen v12.0 die draaien op RHEL, Amazon Linux, Oracle Linux, AlmaLinux of Rocky Linux. Wanneer deze patches worden toegepast, worden ook de niet-vermelde afhankelijkheden automatisch bijgewerkt.
- Wanneer u upgradet naar een hoger beveiligingsniveau (bijvoorbeeld van ESET PROTECT Advanced naar ESET PROTECT Complete), werken uw bestaande taken en eerder aangemaakte installatieprogramma’s niet meer. U moet deze opnieuw aanmaken om ze te kunnen gebruiken met het hogere beveiligingsniveau.
- De configuratie van de Rogue Detection Sensor kan niet worden beheerd via consolebeleidsregels.
- Single sign-on met Microsoft Entra ID ondersteunt geen acties waarvoor tweefactorauthenticatie (2FA) vereist is in ESET Inspect Terminal en de taak ‘Run Command’ in ESET PROTECT. Zie de aanbevolen tijdelijke oplossing.
- Het opslaan van wijzigingen in Configuratie > Basisinstellingen > ESET Detection & Response > Zelfbeheerde detectie en respons mislukt met de foutmelding "Kan instellingen niet toepassen: INVALID_ARGUMENT: MDR kan niet worden uitgeschakeld", waardoor de bijgewerkte instellingen niet kunnen worden toegepast. Dit probleem treft alleen klanten met een actieve MDR-service (Managed Detection and Response).
ESET Cloud Workload Protection
- De identiteit van een cloud-VM kan veranderen na levenscyclusbewerkingen (bijvoorbeeld het opnieuw installeren van het besturingssysteem, herstellen vanuit een snapshot, schalen of klonen), wat kan leiden tot dubbele assets, verweesde agents of een inconsistente beveiligingsstatus in de console.
Overige problemen en vereisten
-
- Sommige gesynchroniseerde Linux-VM’s kunnen niet worden beveiligd omdat Secure Boot de installatie van de beveiligingstoepassing blokkeert.
- Voor Entra/Azure/GCP-integraties geldt dat als de gebruiker onvoldoende rechten heeft om de benodigde resources aan te maken zodat CWP-integraties kunnen werken, het aanmaken van de integratie mislukt.
- Om dit probleem gedeeltelijk te verhelpen, moet u tijdens de installatiewizard controleren of de gebruiker de rechten heeft om een resourcegroep en een Event Hub aan te maken in het geselecteerde Azure-abonnement.
- Controleer voor GCP of een gebruiker de rechten heeft om een project binnen zijn of haar organisatie aan te maken.
- Voor AWS worden resources aangemaakt via een CloudFormation-sjabloon.
- Om dit probleem gedeeltelijk te verhelpen, moet u tijdens de installatiewizard controleren of de gebruiker de rechten heeft om een resourcegroep en een Event Hub aan te maken in het geselecteerde Azure-abonnement.
ESET-beheer van kwetsbaarheden en patches
- Na het scannen op kwetsbaarheden op MS Windows Server geeft het rapport geen kwetsbaarheden in het besturingssysteem weer.
- Gebruikers van Linux-eindpunten 11.x en hoger kunnen Kwetsbaarheids- en patchbeheer activeren; de activering is echter beperkt tot ondersteunde distributies. Daarom kan V&PM niet op alle Linux-eindpunten worden geactiveerd en zullen activeringspogingen mislukken voor niet-ondersteunde distributies (zelfs als deze ten onrechte als in aanmerking komend worden aangegeven in ESET PROTECT).
- De beschikbare patches die in ESET PROTECT worden weergegeven, bevatten mogelijk niet alle gerelateerde afhankelijkheden voor Linux-endpoint- en servertoepassingen v12.0 die draaien op RHEL, Amazon Linux, Oracle Linux, AlmaLinux of Rocky Linux. Wanneer deze patches worden toegepast, worden ook de niet-vermelde afhankelijkheden automatisch bijgewerkt.
ESET Endpoint Security en ESET Endpoint Antivirus voor Windows
- Hostchecker-beleidsregels kunnen problemen ondervinden bij het herkennen van de ESET Endpoint 13.1-firewall in Palo Alto GlobalProtect VPN; raadpleeg het artikel in de ESET-kennisbank voor meer informatie.
- Een MSI-upgrade van v10.1.2065.X naar v13.1.2036.0 kan mislukken terwijl Auto-update wacht op een herstart.
- Een update kan mislukken, waardoor het systeem onbeschermd blijft, wanneer ESET Endpoint Security/ESET Endpoint Antivirus 12.1.2076.0 wordt geüpgraded met behulp van het volledige installatieprogramma. Zie voor meer informatie over dit probleem het ESET-klantadvies: Verplichte automatische updates van ESET-beveiligingsapplicaties voor het Windows-platform.
- De applicatiestatus "Het geïnstalleerde besturingssysteem is verouderd" wordt weergegeven in ESET Endpoint Antivirus en ESET Endpoint Security v11.0 en hoger, enkele dagen na de upgrade van het besturingssysteem naar Windows 11. De applicatiestatus verdwijnt automatisch na 7 dagen.
- De applicatiestatus "Het geïnstalleerde besturingssysteem is verouderd" wordt weergegeven op LTSB/LTSC-versies van Windows 10.
- Tijdens een push-installatie op clientcomputers in het netwerk kan de foutmelding "Remote Registry Opening (ESET Security application Info) Result Code: 5 (Access is denied.)" verschijnen. Dit duidt op een conflict met de machtigingen.
- Uitsluitingen in de map "Ransomware Remediation" moeten handmatig worden aangepast om te kunnen functioneren: er moet een asterisk worden toegevoegd.
- ESET-acties zijn niet aanwezig in het contextmenu van Windows 11 nadat de toepassing via Windows RDP is geïnstalleerd.
Controleer de machtigingen van een specifieke gebruiker
-
Klik op de Start-knop, typ regedit en klik op het pictogram van de Register-editor in het menu aan de linkerkant of druk op de Enter- toets.
-
Klik met de rechtermuisknop op HKEY_LOCAL_MACHINE en selecteer 'Machtigingen' in het menu.
-
Klik in het venster 'Machtigingen voor HKEY_LOCAL_MACHINE ' op 'Geavanceerd'.
-
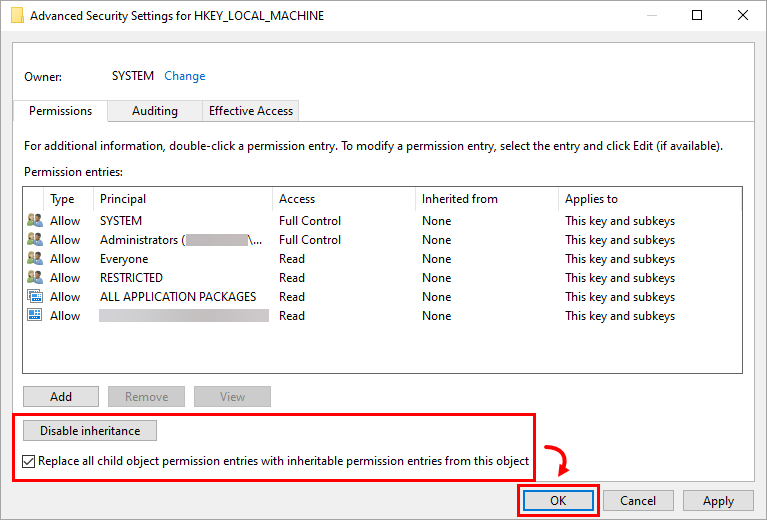
Controleer of de knop 'Overerving uitschakelen' is geselecteerd en vink het selectievakje aan naast 'Alle machtigingvermeldingen van onderliggende objecten vervangen door overerfbare machtigingvermeldingen van dit object'. Klik op 'OK'.
-
Klik op OK om het venster Machtigingen te sluiten.
ESET Endpoint Antivirus voor Linux
- Toepassingen die via Snap zijn geïnstalleerd (bijv. Firefox) worden mogelijk niet gescand op bekende kwetsbaarheden, waardoor hun kwetsbaarheden mogelijk niet worden weergegeven.
ESET Mail Security voor Microsoft Exchange
-
Er zijn momenteel geen bekende problemen.
ESET Business Account
-
Bestaande gebruikers met reeds geactiveerde accounts kunnen de melding “Account niet geactiveerd. Uw account is nog niet geactiveerd.” tegenkomen wanneer ze proberen in te loggen op ESET Business Account.
- Om het probleem op te lossen, wordt aanbevolen de procedure voor vergeten wachtwoorden te doorlopen. Nadat u een nieuw wachtwoord hebt ingesteld, zou de toegang tot het account weer hersteld moeten zijn.
- Het aantal ESA-gebruikers kan de opgegeven limiet overschrijden.
- Geactiveerde EFSU- en ESET Full Disk Encryption-apparaten worden mogelijk niet weergegeven met een offline abonnementsbestand na activering.
- Het opnieuw activeren van ESET Cloud Office Security kan tot problemen leiden.
- Het verwijderen van meerdere abonnementen kan resulteren in een onverwachte fout.
- Er kunnen dubbele geactiveerde apparaten verschijnen wanneer een abonnement wordt gemigreerd van de ESET License Administrator naar het ESET Business-account.
- Het aantal geactiveerde apparaten dat op het dashboard wordt weergegeven, geeft mogelijk geen nauwkeurig beeld van het gebruik van de applicatie.
- Het downgraden van een abonnement naar een Home-applicatie is mogelijk niet van toepassing op een ESET Business Account.
- U kunt abonnementen met maximaal 200 licenties deactiveren.
- Filteren op de status 'LastSeen' of sorteren in oplopende/aflopende volgorde werkt niet in het gedeelte 'Geactiveerde apparaten' van EBA.
ESET MSP Administrator
ESET Inspect On-Prem en ESET Inspect
- ESET Inspect On-Prem (alle versies): Bij het installeren of upgraden van de ESET Inspect-server met ESET PROTECT versie 11.1 moet het gebruikersaccount dat tijdens het proces wordt gebruikt, beschikken over de machtigingsset 'ESET Inspect-server' en de machtigingsset 'Client-taak' (de volledige categorie) om de installatie of upgrade correct te laten verlopen.
- Single sign-on met Microsoft Entra ID ondersteunt geen acties waarvoor tweefactorauthenticatie (2FA) vereist is in ESET Inspect Terminal en de taak ‘Run Command’ in ESET PROTECT. Zie de aanbevolen tijdelijke oplossing.
ESET Secure Authentication On-Prem
- ESET Secure Authentication versie 3.0.69.0 verzendt geen RADIUS-attributen
- De ESET Secure Authentication-service kan niet opnieuw worden gestart of geïnstalleerd (Active Directory-geïntegreerde modus)
- We ondervinden momenteel problemen met de bezorging van sms-berichten naar de Filippijnen en kunnen op dit moment geen succesvolle bezorging garanderen.
ESET Secure Authentication
- We ondervinden momenteel problemen met de bezorging van sms-berichten naar de Filippijnen en kunnen op dit moment geen succesvolle bezorging garanderen.
ESET Endpoint Encryption
- Het uploaden van een EEE voor een macOS-clientpakket naar een ESET Endpoint Encryption-server in de niet-multi-tenant-modus zal mislukken. U kunt het versienummer controleren op het inlogscherm. Bijvoorbeeld: 3.3.0.321 MT geeft aan dat de server in multi-tenant-modus staat. 3.3.0.321 geeft aan dat deze in de niet-multi-tenant-modus staat en dat het uploaden zal mislukken.
- Bij het installeren van een Windows Feature Update mislukt het proces met de foutmelding 0xC1900101 - 0x20017 De installatie is mislukt in de SAFE_OS-fase met een fout tijdens de opstartprocedure.
- Sommige Dell Latitude-systemen kunnen niet meer opstarten nadat ze volledig zijn versleuteld.
- In de ESET Endpoint Encryption-clientversies 5.3.71 en 5.3.75 zal, na het starten van volledige schijfversleuteling op een computer die wordt beheerd door Direct Endpoint Management (DEM), Safe Start mislukken en zal de versleuteling niet starten. Blijf de vorige versie van de ESET Endpoint Encryption-client gebruiken totdat de bugfix in een latere versie is uitgebracht.
DELL-systemen kunnen niet opstarten na volledige schijfversleuteling door ESET
Van de volgende DELL Latitude-systemen is bekend dat ze hierdoor worden beïnvloed wanneer Legacy BIOS is ingeschakeld en SATA Operation is ingesteld op AHCI of RAID On:
- E7250
- E7350
- E7450 (Ultrabook uit de 7000-serie)
- E5250
- E5350
- E5450
- E5550 (laptop uit de 5000-serie)
Er is niet bekend of systemen die in UEFI-modus opstarten, hierdoor worden beïnvloed. Van bepaalde versies van het BIOS in deze DELL Latitude-systemen is bekend dat ze een bug bevatten, waardoor Full Disk Encryption tijdens het opstarten geen correcte toegang tot de schijf kan krijgen. Er verschijnt een zwart scherm met een knipperende cursor wanneer u uw computer opstart.
Dit kan direct na het instellen van volledige schijfversleuteling optreden, of pas later na meerdere succesvolle herstarts. Dit geldt niet alleen voor ESET Endpoint Encryption Full Disk Encryption, maar ook voor veel andere fabrikanten van schijfversleutelingssoftware.
Een door DELL verstrekte BIOS-update kan het probleem mogelijk verhelpen.
ESET Endpoint Security voor Android
- Vanwege wijzigingen in Stock Android door Google kan ESET Endpoint Security voor Android de relevante stappen met betrekking tot het Wipe-commando niet langer uitvoeren. Om ten minste enige gegevensbeveiliging op Android 6-apparaten te waarborgen, gedraagt dit commando zich op dezelfde manier als de uitgebreide fabrieksreset. Dit proces leidt onder andere uiteindelijk tot een herstel naar de fabrieksinstellingen.
- Vanwege wijzigingen in Android 7 stelt Google de gebruiker in staat om in één handeling een actieve apparaatbeheerder te deactiveren en de app te verwijderen. Gebruikers kunnen EESA nu verwijderen zonder het beheerderswachtwoord in te voeren.
- Als u op uw Android 6 (Marshmallow)-apparaat een actieve app hebt met machtigingen voor schermoverlay, kunt u geen machtigingen toekennen aan andere apps, inclusief uw ESET-app. Om machtigingen voor uw ESET-app in te schakelen, moet u de machtigingen voor schermoverlay voor de app uitschakelen.
ESET Endpoint Antivirus en ESET Endpoint Security voor macOS
Versie 10.x (ESET Endpoint Security voor macOS)
- Het patchen van applicaties van derden werkt niet op macOS 27. Dit wordt binnenkort verholpen via een database-update of de volgende onderhoudsrelease.
- Gewijzigd: standaardgedrag van PCU Auto-Update voor onbeheerde installaties
- Vanaf EESM 9.1 is de standaardwaarde van de instelling voor automatische PCU-updates 'Ingeschakeld' (AAN) voor niet-beheerde installaties. Tijdens een upgrade naar versie 9.1 of hoger wordt de instelling automatisch ingeschakeld als deze in de vorige productversie op de standaardwaarde was blijven staan en niet expliciet door de gebruiker was gewijzigd. Deze wijziging is opzettelijk en brengt het product in lijn met het nieuwe standaardgedrag.
- De vorige versies, 7.1 of 7.2, hebben de TSN RTP-instellingen ten onrechte gemigreerd vanuit versie 6. Als de gebruiker een upgrade uitvoert van versie 6 naar een eerdere versie van de 7.1- of 7.2-build, raden we ten zeerste aan om versie 10 te installeren, de instellingen RTP TSN → Voor alle bestandsbewerkingen te openen en de instelling Geavanceerde heuristiek uit te schakelen. Deze instelling was ten onrechte ingesteld op Aan door de migratie vanuit versie 6.
- Het proxywachtwoord is niet versleuteld in de configuratiedump.
- De volledige schijftoegang gaat verloren na het opnieuw opstarten van macOS Sonoma.
- Dit is een macOS-probleem waarvan Apple op de hoogte is en dat in komende kleine macOS-releases zal worden verholpen.
- We hebben hiervoor een tijdelijke oplossing toegevoegd, waardoor de volledige schijftoegang niet verloren gaat, althans niet op echte hardware. In virtuele omgevingen kan deze toegang nog steeds verloren gaan. De tijdelijke oplossing blijft hetzelfde als voor versie 7.4.
Versie 9.x (ESET Endpoint Security voor macOS)
- Gewijzigd: standaardgedrag van PCU Auto-Update voor onbeheerde installaties
- Vanaf EESM 9.1 is de standaardwaarde van de instelling voor automatische PCU-updates 'Ingeschakeld' (AAN) voor niet-beheerde installaties. Tijdens een upgrade naar versie 9.1 of hoger wordt de instelling automatisch ingeschakeld als deze in de vorige productversie op de standaardwaarde was blijven staan en niet expliciet door de gebruiker was gewijzigd. Deze wijziging is opzettelijk en brengt het product in lijn met het nieuwe standaardgedrag.
- Alleen-lezenregels in Device Control kunnen soms ongebruikelijk systeemgedrag veroorzaken bij het bewerken van verwisselbare media.
- V&PM-problemen – Scannen en patchen op macOS werkt niet op macOS 26 (Tahoe), en het patchen van applicaties van derden werkt evenmin.
- De vorige versies, 7.1 of 7.2, hebben de TSN RTP-instellingen ten onrechte overgezet vanuit versie 6. Als de gebruiker een upgrade uitvoert van versie 6 naar een eerdere versie van de 7.1- of 7.2-build, raden we ten zeerste aan om versie 9 te installeren, de instellingen voor RTP TSN → Voor alle bestandsbewerkingen te openen en de geavanceerde heuristische instelling uit te schakelen. Deze instelling was ten onrechte ingesteld op Aan door de migratie vanuit versie 6.
- Het proxywachtwoord is niet versleuteld in de configuratiedump.
- De volledige schijftoegang gaat verloren na het opnieuw opstarten van macOS Sonoma.
- Dit is een macOS-probleem waarvan Apple op de hoogte is en dat in komende kleine macOS-releases zal worden verholpen.
- We hebben hiervoor een tijdelijke oplossing toegevoegd, waardoor de volledige schijftoegang niet verloren gaat, althans niet op echte hardware. In virtuele omgevingen kan deze toegang nog steeds verloren gaan. De tijdelijke oplossing blijft hetzelfde als voor versie 7.4.
Versie 8.x (ESET Endpoint Security voor macOS)
- De vorige versies, 7.1 of 7.2, hebben de TSN RTP-instellingen ten onrechte overgezet vanuit versie 6. Als de gebruiker een upgrade uitvoert van versie 6 naar een eerdere versie van de 7.1- of 7.2-build, raden we ten zeerste aan om versie 9 te installeren, de instellingen voor RTP TSN → Voor alle bestandsbewerkingen te openen en de instelling Geavanceerde heuristiek uit te schakelen. Deze instelling was ten onrechte ingesteld op Aan tijdens de migratie vanuit versie 6.
- Het proxywachtwoord is niet versleuteld in de configuratiedump.
- De volledige schijftoegang gaat verloren na het opnieuw opstarten van macOS Sonoma.
- Dit is een macOS-probleem waarvan Apple op de hoogte is en dat in komende kleine macOS-releases zal worden verholpen.
- We hebben hiervoor een tijdelijke oplossing toegevoegd, waardoor de volledige schijftoegang niet verloren gaat, althans niet op echte hardware. In virtuele omgevingen kan deze toegang nog steeds verloren gaan. De tijdelijke oplossing blijft hetzelfde als voor versie 7.4.
Versie 7.4 (ESET Endpoint Antivirus voor macOS)
- Tijdens de installatie op afstand wordt de onboarding-wizard weergegeven. Wanneer de onboarding-wizard actief is, geeft de applicatie haar status niet door aan de ESET PROTECT Web Console, waardoor de beheerder niet op de hoogte is van de huidige status van de applicatie.
- Tijdelijke oplossing:
- Hoofdmethode: Maak een dummy-configuratiebestand aan voordat u de installatie op afstand start.
- Alternatieve methode 1: De lokale gebruiker sluit de onboarding-wizard af.
- Alternatieve methode 2: Start het eindpuntapparaat na de installatie opnieuw op. Hierdoor wordt de onboarding-wizard afgesloten en wordt de applicatie correct gestart.
- Tijdelijke oplossing:
ESET Server Security voor Linux
- Het is niet mogelijk om standalone (niet-beheerde) installaties van ESET Server Security voor Linux versie 12.2 en eerder te upgraden naar versie 13.1 of later.
- WebGUI kan geen verbinding maken met de netwerkinterface.
ESET Direct Endpoint Management-plug-in voor ConnectWise Automate
- Raadpleeg de bekende problemen met de ESET Direct Endpoint Management-plug-in voor ConnectWise Automate.


