Teema
- ESET PROTECT On-Prem
- ESET PROTECT
- ESET pilve töökoormuse kaitse
- ESETi haavatavuste ja paranduste haldus
- ESET Endpoint Security ja ESET Endpoint Antivirus Windowsile
- ESET Endpoint Antivirus Linuxile
- ESET Mail Security Microsoft Exchange Serveri jaoks
- ESET PROTECT Hub
- ESETi ärikonto
- ESET MSP-haldur
- ESET Inspect On-Prem ja ESET Inspect
- ESET Secure Authentication kohapeal
- ESET Secure Authentication
- ESET Endpoint Encryption
- ESET Endpoint Security Androidile
- ESET Endpoint Security ja ESET Endpoint Antivirus macOS-ile
- ESET Server Security Linuxile
- ESET Direct Endpoint Managementi pistikprogramm ConnectWise Automate'ile
- ESET Direct Endpoint Managementi pistikprogramm N-able N-centralile
- ESET Direct Endpoint Managementi pistikprogramm NinjaOne'ile
- ESET Direct Endpoint Managementi pistikprogramm DattoRMM-ile
Lahendus
ESET PROTECT On-Prem
- PDF-aruannete koostamine ei tööta Red Hat 10-le installitud ESET PROTECT On-Prem 13.0 puhul (probleem on lahendatud versioonis ESET PROTECT 13.1 ja uuemates versioonides).
- ESET PROTECT On-Prem 13.0-s installatsiooniprogrammide loomisel võib suure koormuse korral tellimuse eeltäitmine ebaõnnestuda. Sellisel juhul tuleb tellimus valida käsitsi.
- Versioonis 11.0 ja varasemates versioonides ei toimi PDF-aruannete koostamine Red Hat Enterprise Linux Server 8-le installitud ESET PROTECT On-Prem puhul. Selle probleemi lahendamiseks võite osta ja installida kolmanda osapoole QtWebKit4-paketi. See probleem on lahendatud versioonis 11.1 ja uuemates versioonides.
- Heebrea keeles kirjutatud arvutinimed on pärast aruande eksportimist loetamatud. Selle probleemi lahendamiseks saavad Windows-serveri kasutajad keele toe sisse lülitada. Windows-serveris minge menüüsse „Juhtpaneel“ → „Kell, keel ja piirkond“ → „Piirkond“ → „Haldus“ → „Muuda süsteemi keelekeskkonda “ ning märkige ruut „Kasuta Unicode UTF-8 ülemaailmse keele toetamiseks“. Linuxi kasutajad peavad installima täiendavaid vasakult paremale suunaga (LTR) ühilduvaid fonte.
- macOS Ventura (13) seade kuvatakse kolmandate osapoolte tarkvaraga krüpteeritud seadmena, isegi kui see ei ole krüpteeritud (ja ESET Full Disk Encryptioni valikuid ei pakuta). Lahendus: kasutage tarkvara paigaldamise ülesannet (koos ESET Full Disk Encryptioni tellimusega), et paigaldada ESET Full Disk Encryption.
- Kui seadistate parooliga kaitstud sätteid installiprogrammis, milles on kasutusel ESET Endpoint Antivirus/Security versioon 9.0 või 9.1 Windowsile, ei pruugi sätted õigesti rakenduda. Soovitame konfigureerida parooliga kaitstud seadeid otse ESET PROTECT veebikonsolis, luues poliitika ja määrates selle konkreetsetele arvutirühmadele, et tagada seadete täpne ja järjepidev rakendamine.
- Kui uuendate kõrgemale kaitsetasemele (näiteks ESET PROTECT Advancedilt ESET PROTECT Complete’ile), ei tööta teie olemasolevad ülesanded ja varem loodud paigaldusprogrammid enam. Peate need uuesti looma, et need töötaksid kõrgemal kaitsetasemel.
- Rogue Detection Sensori konfiguratsiooni ei saa hallata konsooli poliitikate kaudu.
ESET PROTECT
- macOS Ventura (13) seade on märgitud kolmandate osapoolte tarkvaraga krüpteerituks, isegi kui see ei ole krüpteeritud (ja EFDE krüpteerimisvõimalusi ei pakuta).
- Lahendus: Kasutage tarkvara paigaldamise ülesannet (koos ESET Full Disk Encryptioni tellimusega), et paigaldada ESET Full Disk Encryption.
- ESET Cloud Office Securityt kasutavad MSP-haldurid ei saa ESET Cloud Office Security juhtpaneelis MSP-kliente filtreerida.
- Linuxi lõppseadmete kasutajad versioonidel 11.x ja uuemad saavad aktiveerida haavatavuste ja paranduste haldamise (Vulnerability & Patch Management); aktiveerimine on aga piiratud toetatud distributsioonidega. Seetõttu ei saa V&PM-i aktiveerida kõigil Linuxi lõppseadmetel ning aktiveerimiskatsed ebaõnnestuvad toetamata distributsioonide puhul (isegi kui ESET PROTECTis on need ekslikult märgitud sobivaks).
- ESET PROTECTis kuvatavad saadaval olevad parandused ei pruugi loetleda kõiki seotud sõltuvusi Linuxi lõppseadmete ja serverirakenduste versioonile v12.0, mis töötavad RHEL-i, Amazon Linuxi, Oracle Linuxi, AlmaLinuxi või Rocky Linuxi keskkonnas. Kui need parandused rakendatakse, uuendatakse automaatselt ka loetelus nimetamata sõltuvused.
- Kui uuendate kõrgemale kaitsetasemele (näiteks ESET PROTECT Advancedilt ESET PROTECT Complete’ile), lakkavad teie olemasolevad ülesanded ja varem loodud installijad töötamast. Peate need uuesti looma, et need töötaksid kõrgemal kaitsetasemel.
- Rogue Detection Sensori konfiguratsiooni ei saa hallata konsooli poliitikate kaudu.
- Microsoft Entra ID-ga ühekordne sisselogimine ei toeta toiminguid, mis nõuavad ESET Inspect Terminalis kahefaktorilist autentimist (2FA) ja ESET PROTECT-i käsu „Run Command” ülesannet. Vaadake soovitatud lahendust.
ESET Cloud Workload Protection
- Pilve-VM-i identiteet võib muutuda pärast elutsükli toiminguid (näiteks uue pildi paigaldamine, taastamine hetktõmmisest, skaleerimine või kloonimine), mis võib põhjustada varade dubleerimist, orvuks jäänud agente või ebajärjekindlat kaitseolekut konsoolis.
Täiendavad probleemid ja eeltingimused
-
- Mõningaid sünkroniseeritud Linuxi virtuaalmasinaid ei ole võimalik kaitsta, kuna Secure Boot blokeerib turvarakenduse installimist.
- Entra/Azure/GCP-integratsioonide puhul ebaõnnestub integratsiooni loomine, kui kasutajal puuduvad piisavad õigused CWP-integratsioonide toimimiseks vajalike ressursside loomiseks.
- Selle probleemi osaliseks leevendamiseks kontrollige seadistusviisardi käigus, et kasutajal on õigused ressursirühma ja Event Hubi loomiseks valitud Azure'i abonemendis.
- GCP puhul kontrollige, kas kasutajal on õigused projekti loomiseks oma organisatsiooni raames.
- AWS-i puhul luuakse ressursid CloudFormationi malli abil.
- Selle probleemi osaliseks leevendamiseks kontrollige seadistusviisardi käigus, et kasutajal on õigused ressursirühma ja Event Hubi loomiseks valitud Azure'i abonemendis.
ESETi haavatavuste ja paranduste haldus
- Pärast MS Windows Serveri haavatavuste skannimist ei näita aruanne operatsioonisüsteemis ühtegi haavatavust.
- Linuxi lõppseadmete versioonide 11.x ja uuemate kasutajad saavad aktiveerida haavatavuste ja paranduste haldamise; aktiveerimine on siiski piiratud toetatud distributsioonidega. Seetõttu ei saa V&PM-i aktiveerida kõigil Linuxi lõppseadmetel ning aktiveerimiskatsed ebaõnnestuvad toetamata distributsioonide puhul (isegi kui ESET PROTECTis on need valesti märgitud sobivaks).
- ESET PROTECTis kuvatavad saadaval olevad parandused ei pruugi sisaldada kõiki seotud sõltuvusi Linuxi lõppseadmete ja serverirakenduste versioonile v12.0, mis töötavad RHEL-i, Amazon Linuxi, Oracle Linuxi, AlmaLinuxi või Rocky Linuxi keskkonnas. Kui need parandused paigaldatakse, uuendatakse automaatselt ka loetelus nimetamata sõltuvused.
ESET Endpoint Security ja ESET Endpoint Antivirus Windowsile
- Host Checkeri poliitikatest võib tekkida probleeme ESET Endpoint 13.1 tulemüüri tuvastamisega Palo Alto GlobalProtect VPN-is; täpsema teabe saamiseks lugege ESETi teadmistebaasi artiklit.
- MSI-uuendus versioonist v10.1.2065.X versioonile v13.1.2036.0 võib ebaõnnestuda, kui automaatne uuendus ootab süsteemi taaskäivitamist.
- Uuendus võib ebaõnnestuda, jättes süsteemi kaitseta, kui ESET Endpoint Security/ESET Endpoint Antivirus 12.1.2076.0 uuendatakse täisinstallija abil. Lisateavet selle probleemi kohta leiate ESETi klienditeatest: ESETi turvarakenduste kohustuslikud automaatsed uuendused Windows-platvormile.
- ESET Endpoint Antivirus ja ESET Endpoint Security versioonides v11.0 ja uuemates kuvatakse mõni päev pärast operatsioonisüsteemi uuendamist Windows 11-le rakenduse staatus „Paigaldatud operatsioonisüsteem on aegunud”. Rakenduse staatus kaob automaatselt 7 päeva pärast.
- Rakenduse staatus „Paigaldatud operatsioonisüsteem on vananenud“ kuvatakse Windows 10 LTSB/LTSC versioonidel.
- Võrgus olevatele kliendiarvutitele automaatset paigaldamist teostades võib ilmuda veateade „Kaugregistri avamine (ESET Security rakenduse info) Tulemuskood: 5 (Juurdepääs keelatud.)“. See tähendab õiguste konflikti.
- Ransomware Remediationi kausta välistuste puhul tuleb iga kirje toimimiseks käsitsi järelredigeerida – tuleb lisada tärn.
- Pärast rakenduse installimist Windows RDP kaudu puuduvad ESETi toimingud Windows 11 kontekstimenüüst.
Kontrollige konkreetse kasutaja õigusi
-
Klõpsake nuppu „Start”, kirjutage „regedit” ja klõpsake vasakul menüüs registriredaktori ikooni või vajutage klahvi Enter.
-
Klõpsake hiire parema nupuga HKEY_LOCAL_MACHINE ja valige menüüst „Õigused ”.
-
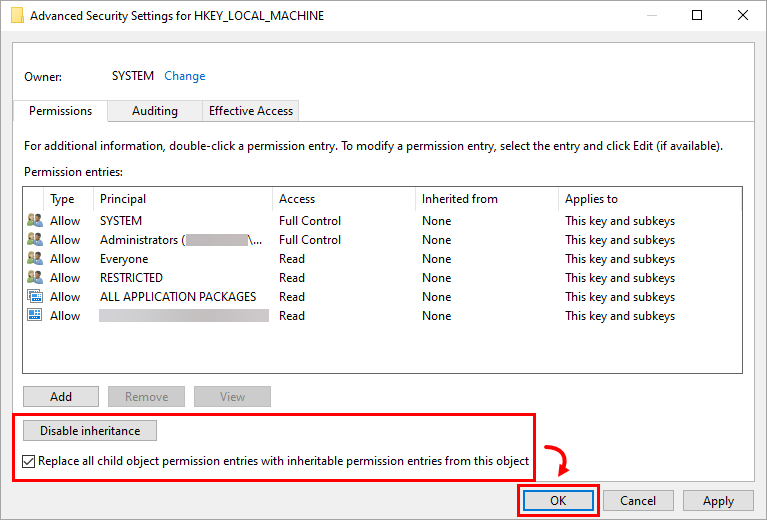
Aken „HKEY_LOCAL_MACHINE õigused” klõpsake nuppu „Täpsem”.
-
Veenduge, et nupul on märgitud „Pärimise keelamine”, ja märkige ruut „Asenda kõik alamobjektide õiguste kanded selle objekti pärandatavate õiguste kandetega”. Klõpsake nuppu „OK”.
-
Klõpsake nuppu „OK”, et sulgeda aken „Õigused ”.
ESET Endpoint Antivirus Linuxile
- Snapi kaudu installitud rakendusi (nt Firefox) ei pruugita skannida teadaolevate turvaaukude suhtes, mistõttu nende turvaaugud ei pruugi nimekirjas olla.
ESET Mail Security Microsoft Exchange’i jaoks
-
Praegu ei ole teadaolevaid probleeme.
ESET Business Account
-
Olemasolevatel kasutajatel, kelle kontod on juba aktiveeritud, võib ESET Business Accounti sisselogimisel ilmuda teade „Konto pole aktiveeritud. Teie kontot pole veel aktiveeritud.“
- Probleemi lahendamiseks soovitame läbida unustatud parooli taastamise protsessi. Pärast uue parooli seadistamist peaks juurdepääs kontole taastuma.
- ESA kasutajate arv võib ületada määratud piirmäära.
- Aktiveeritud EFSU- ja ESET Full Disk Encryption-seadmed ei pruugi pärast aktiveerimist ilmuda koos võrguühenduseta tellimuse failiga.
- ESET Cloud Office Security uuesti aktiveerimine võib põhjustada probleeme.
- Mitme tellimuse eemaldamine võib põhjustada ootamatu vea.
- Kui tellimus viiakse üle ESET License Administratorist ESET Business Accounti, võivad kuvada dubleeritud aktiveeritud seadmed.
- Dashboardil kuvatav aktiveeritud seadmete arv ei pruugi täpselt kajastada rakenduse kasutamist.
- Tellimuse alandamine kodukasutaja rakendusele ei pruugi ESETi ärikonto puhul olla võimalik.
- Saate deaktiveerida ainult kuni 200 kasutajakohtaga tellimusi.
- EBA jaotises „Aktiveeritud seadmed” ei tööta filtreerimine „LastSeen”-staatuse järgi ega järjestamine kasvavas/kahanevas järjekorras.
ESET MSP-haldur
ESET Inspect On-Prem ja ESET Inspect
- ESET Inspect On-Prem (kõik versioonid): ESET PROTECT versiooni 11.1 kasutades ESET Inspecti serveri installimisel või uuendamisel peab protsessi käigus kasutataval kasutajakontol olema määratud ESET Inspecti serveri õiguste komplekt ja kliendiülesande (kogu kategooria) õiguste komplekt, et installimine või uuendamine toimiks korrektselt.
- Ühekordne sisselogimine Microsoft Entra ID-ga ei toeta toiminguid, mis nõuavad kaheastmelist autentimist (2FA) ESET Inspect Terminal’ is ja käsu „Run Command” ülesannet ESET PROTECT-is. Vaadake soovitatud lahendust.
ESET Secure Authentication kohapeal
- ESET Secure Authentication versioon 3.0.69.0 ei saada RADIUS-atribuute
- ESET Secure Authenticationi teenust (Active Directory integreeritud režiim) ei ole võimalik taaskäivitada ega uuesti installida
- Meil on hetkel probleeme SMS-sõnumite edastamisega Filipiinidele ja hetkel ei saa me sõnumite edukat kohaletoimetamist tagada.
ESET Secure Authentication
- Meil on hetkel probleeme SMS-sõnumite edastamisega Filipiinidele ja hetkel ei saa me sõnumite edukat edastamist tagada.
ESET Endpoint Encryption
- macOS-kliendipaketi EEE üleslaadimine ESET Endpoint Encryptioni serverisse mitte-multi-tenant-režiimis ebaõnnestub. Võite versiooni numbrit kontrollida sisselogimise ekraanil. Näiteks tähendab 3.3.0.321 MT, et server on mitme kasutaja režiimis. 3.3.0.321 tähendab, et server on ühe kasutaja režiimis ja üleslaadimine ebaõnnestub.
- Windows Feature Updatei.
- Mõned Dell Latitude süsteemid ei suuda pärast kogu ketta krüpteerimist käivituda.
- ESET Endpoint Encryptioni kliendi versioonides 5.3.71 ja 5.3.75 ebaõnnestub pärast kogu ketta krüpteerimise käivitamist Direct Endpoint Managementi (DEM) poolt hallataval arvutil turvaline käivitamine ning krüpteerimine ei alga. Jätkake ESET Endpoint Encryptioni kliendi eelmise versiooni kasutamist, kuni veaparandus avaldatakse uuemas versioonis.
DELLi süsteemid ei käivitu pärast ESETi kogu ketta krüpteerimist
Teadaolevalt on järgmised DELL Latitude süsteemid mõjutatud, kui Legacy BIOS on sisse lülitatud ja SATA-režiim on seatud kas AHCI-le või RAID On-ile:
- E7250
- E7350
- E7450 (7000-seeria ultrabook)
- E5250
- E5350
- E5450
- E5550 (5000-seeria sülearvuti)
UEFI-režiimis käivituvad süsteemid ei ole teadaolevalt mõjutatud. Teatavatel DELL Latitude süsteemide BIOS-i versioonidel on teadaolevalt viga, mille tõttu Full Disk Encryption ei suuda käivitumisel kettale korrektselt juurde pääseda. Arvuti käivitamisel ilmub must ekraan vilkuva kursoriga.
See võib juhtuda kohe pärast süsteemi täieliku kettakrüptimise rakendamist või hiljem, pärast mitmeid edukalt läbiviidud taaskäivitusi. See mõjutab mitte ainult ESET Endpoint Encryptioni täielikku kettakrüptimist, vaid ka paljude teiste tootjate kettakrüptimistarkvara.
DELLi poolt pakutav BIOS-i värskendus võib selle probleemi lahendada.
ESET Endpoint Security Androidile
Versioon 7.0.4.0
Kui Android 17-s on sisse lülitatud täiustatud kaitse režiim, ei saa pettustevastane brauseri kaitse operatsioonisüsteemi piirangute tõttu toimida. See on oodatav käitumine ja mitte rakenduse viga. Töötame selle nimel, et lisada rakenduse järgmisse versiooni kasutajatele mõeldud teade ja juhised.
ESET Endpoint Antivirus ja ESET Endpoint Security macOS-ile
Versioon 10.x (ESET Endpoint Security for macOS)
- Kolmandate osapoolte rakenduste parandamine ei tööta macOS 27-s. See probleem lahendatakse peagi kas andmebaasi uuenduse või järgmise hooldusversiooni abil.
- Muudetud: PCU automaatse uuendamise vaikimisi käitumine haldamata installatsioonide puhul
- Alates EESM 9.1-st on PCU automaatse uuendamise seadistuse vaikimisi väärtus haldamata installatsioonide puhul „Lubatud” (ON). Versioonile 9.1 või uuemale uuendamise käigus lülitatakse see seade automaatselt sisse, kui see oli eelmises rakenduse versioonis jäetud vaikimisi väärtusele ja kasutaja ei olnud seda selgesõnaliselt muutnud. See muudatus on taotluslik ja viib rakenduse kooskõlla uue vaikimisi käitumisega.
- Eelmised versioonid, 7.1 või 7.2, migreerisid TSN RTP-seaded versioonist 6 valesti. Kui kasutaja uuendab versioonist 6 varasemale versioonile 7.1 või 7.2, soovitame tungivalt installida versiooni 10, avada seaded „RTP TSN → Kõikide failitoimingute jaoks” ja lülitada välja seade „Täpsem heuristika ”. See seade oli versioonist 6 üleminekul ekslikult seatud väärtusele „Sisse ”.
- Proksi parool ei ole konfiguratsiooni väljundis krüpteeritud.
- Pärast macOS Sonoma taaskäivitamist kaob täielik juurdepääs kettale.
- Tegemist on macOS-i probleemiga, millest Apple on teadlik ja mille ta parandab tulevastes macOS-i väikestes versioonides.
- Lisasime selle jaoks ajutise lahenduse ning täielik juurdepääs kettale ei kao, vähemalt reaalse riistvara puhul. Virtuaalkeskkondades võib see siiski kaduda. lahendus jääb samaks nagu versioonis 7.4.
Versioon 9.x (ESET Endpoint Security for macOS)
- Muudetud: PCU automaatse värskendamise vaikimisi käitumine haldamata installatsioonide puhul
- Alates EESM 9.1-st on PCU automaatse värskendamise seadistuse vaikimisi väärtus haldamata installatsioonide puhul „Lubatud” (ON). Versioonile 9.1 või uuemale uuendamise käigus lülitatakse see seade automaatselt sisse, kui see oli eelmises rakenduse versioonis jäetud vaikimisi väärtusele ja kasutaja ei olnud seda selgesõnaliselt muutnud. See muudatus on taotluslik ja viib rakenduse kooskõlla uue vaikimisi käitumisega.
- Seadmekontrolli „Ainult lugemiseks” reeglid võivad mõnikord põhjustada ebatavalist süsteemi käitumist eemaldatavate andmekandjate käsitsemisel.
- V&PM-probleemid – macOS-i skannimine ja parandamine ei tööta macOS 26-s (Tahoe), samuti ei tööta kolmandate osapoolte rakenduste parandamine.
- Eelmised versioonid, 7.1 või 7.2, migreerisid TSN RTP-seaded versioonist 6 valesti. Kui kasutaja uuendab versioonilt 6 varasemale versioonile 7.1 või 7.2, soovitame tungivalt installida versiooni 9, avada seaded RTP TSN → Kõikide failitoimingute jaoks ja lülitada välja seade „Täpsem heuristika ”. See seade oli versioonilt 6 üleminekul ekslikult sisse lülitatud.
- Proksi parool ei ole konfiguratsiooni väljundis krüpteeritud.
- Pärast macOS Sonoma taaskäivitamist kaob täielik juurdepääs kettale.
- Tegemist on macOS-i probleemiga, millest Apple on teadlik ja mille ta kavatseb parandada tulevastes macOS-i väikestes versiooniuuendustes.
- Oleme lisanud selle jaoks ajutise lahenduse ning täielik juurdepääs kettale ei kao, vähemalt reaalse riistvara puhul. Virtuaalkeskkondades võib see siiski kaduda. Ajutine lahendus jääb samaks nagu versioonis 7.4.
Versioon 8.x (ESET Endpoint Security for macOS)
- Eelmised versioonid, 7.1 või 7.2, migreerisid TSN RTP-seaded versioonist 6 valesti. Kui kasutaja uuendab versiooni 6 varasemale versioonile 7.1 või 7.2, soovitame tungivalt installida versiooni 9, avada seaded RTP TSN → Kõikide failitoimingute jaoks ja lülitada välja seade „Täpsem heuristika ”. See seade oli versioonist 6 ülemineku ajal valesti seatud asendisse „Sisse ”.
- Proksi parool ei ole konfiguratsiooni väljundis krüpteeritud.
- Pärast macOS Sonoma taaskäivitamist kaob täielik juurdepääs kettale.
- Tegemist on macOS-i probleemiga, millest Apple on teadlik ja mille ta kavatseb parandada tulevastes macOS-i väikestes versiooniuuendustes.
- Oleme lisanud selle jaoks ajutise lahenduse ning täielik juurdepääs kettale ei kao, vähemalt reaalse riistvara puhul. Virtuaalkeskkondades võib see siiski kaduda. Ajutine lahendus jääb samaks nagu versioonis 7.4.
Versioon 7.4 (ESET Endpoint Antivirus for macOS)
- Kauginstallimise ajal kuvatakse kasutuselevõtuviisard. Kui kasutuselevõtuviisard töötab, ei edasta rakendus oma staatust ESET PROTECT veebikonsolile, mistõttu administraator ei ole teadlik rakenduse hetkeolukorrast.
- Lahendus:
- Põhimeetod: Looge enne kauginstallatsiooni käivitamist näiv konfiguratsioonifail.
- Alternatiivne meetod 1: kohalik kasutaja sulgeb kasutuselevõtuviisardi.
- Alternatiivne meetod 2: Käivitage pärast paigaldamist lõppseade uuesti. See sulgeb kasutuselevõtuviisardi ja rakendus käivitub korrektselt.
- Lahendus:
ESET Server Security Linuxile
- ESET Server Security for Linuxi versiooni 12.2 ja varasemate versioonide iseseisvaid (haldamata) installatsioone ei ole võimalik uuendada versioonile 13.1 või uuemale.
- WebGUI ei saa ühenduda võrguliidesega.
ESET Direct Endpoint Managementi pistikprogramm ConnectWise Automate'i jaoks
ESET Direct Endpoint Managementi pistikprogramm N-able N-centralile
- Vaadake ESET Direct Endpoint Managementi pistikprogrammi N-able N-central jaoks teadaolevaid probleeme.


