Problema
- ESET PROTECT On-Prem
- ESET PROTECT
- ESET Cloud Workload Protection
- Gerenciamento de Vulnerabilidades e Patches da ESET
- ESET Endpoint Security e ESET Endpoint Antivirus para Windows
- ESET Endpoint Antivirus para Linux
- ESET Mail Security para Microsoft Exchange Server
- ESET PROTECT Hub
- Conta Empresarial da ESET
- ESET MSP Administrator
- ESET Inspect On-Prem e ESET Inspect
- ESET Secure Authentication On-Prem
- ESET Secure Authentication
- ESET Endpoint Encryption
- ESET Endpoint Security para Android
- ESET Endpoint Security e ESET Endpoint Antivirus para macOS
- ESET Server Security para Linux
- Plug-in ESET Direct Endpoint Management para ConnectWise Automate
- Plug-in ESET Direct Endpoint Management para N-able N-central
- Plug-in ESET Direct Endpoint Management para NinjaOne
- Plug-in ESET Direct Endpoint Management para DattoRMM
Solução
ESET PROTECT On-Prem
- A geração de relatórios em PDF não funciona no ESET PROTECT On-Prem 13.0 instalado no Red Hat 10 (o problema foi resolvido no ESET PROTECT 13.1 e versões posteriores).
- Ao criar instaladores no ESET PROTECT On-Prem 13.0, o preenchimento automático da assinatura pode falhar sob carga pesada. Nesses casos, a assinatura deve ser selecionada manualmente.
- Na versão 11.0 e anteriores, a geração de relatórios em PDF não funciona no ESET PROTECT On-Prem instalado no Red Hat Enterprise Linux Server 8. Para corrigir esse problema, você pode adquirir e instalar um pacote QtWebKit4 de terceiros. Esse problema foi resolvido na versão 11.1 e posteriores.
- Nomes de computadores escritos em hebraico ficam ilegíveis após a exportação de um relatório. Para corrigir esse problema, usuários de servidores Windows podem habilitar o suporte a idiomas. No servidor Windows, acesse Painel de Controle → Relógio, Idioma e Região → Região → Administrativo → Alterar localidade do sistema e marque a caixa de seleção ao lado de “Usar Unicode UTF-8 para suporte a idiomas em todo o mundo”. Usuários do Linux devem instalar fontes adicionais compatíveis com a direção da esquerda para a direita (LTR).
- Dispositivos com macOS Ventura (13) são relatados como criptografados com software de terceiros, mesmo que não estejam criptografados (e nenhuma opção do ESET Full Disk Encryption seja oferecida). Solução alternativa: use uma tarefa de instalação de software (com uma assinatura do ESET Full Disk Encryption) para instalar o ESET Full Disk Encryption.
- Ao configurar as definições protegidas por senha em um instalador com o ESET Endpoint Antivirus/Security versão 9.0 ou 9.1 para Windows, as definições podem não ser aplicadas corretamente. Recomendamos configurar as definições protegidas por senha diretamente no ESET PROTECT Web Console, criando uma política e atribuindo-a a grupos específicos de computadores para garantir que as configurações sejam aplicadas de forma precisa e consistente.
- Ao atualizar para um nível de proteção superior (por exemplo, do ESET PROTECT Advanced para o ESET PROTECT Complete), suas tarefas existentes e instaladores criados anteriormente não funcionarão mais. Você deverá recriá-los para que funcionem com o nível de proteção superior.
- A configuração do Sensor de Detecção de Programas Maliciosos não pode ser gerenciada por meio de políticas do console.
ESET PROTECT
- Um dispositivo com macOS Ventura (13) é relatado como criptografado com software de terceiros, mesmo que não esteja criptografado (e nenhuma opção de criptografia EFDE seja oferecida).
- Solução alternativa: use uma tarefa de instalação de software (com uma assinatura do ESET Full Disk Encryption) para instalar o ESET Full Disk Encryption.
- Administradores de MSP que utilizam o ESET Cloud Office Security não conseguem filtrar clientes de MSP no painel do ESET Cloud Office Security.
- Usuários de terminais Linux na versão 11.x e posteriores podem ativar o Gerenciamento de Vulnerabilidades e Patches (V&PM); no entanto, a ativação é limitada às distribuições suportadas. Portanto, o V&PM não pode ser ativado em todos os terminais Linux, e as tentativas de ativação falharão para distribuições não suportadas (mesmo que sejam indicadas incorretamente como elegíveis no ESET PROTECT).
- Os patches disponíveis exibidos no ESET PROTECT podem não listar todas as dependências relacionadas para aplicativos de terminais e servidores Linux v12.0 em execução no RHEL, Amazon Linux, Oracle Linux, AlmaLinux ou Rocky Linux. Quando esses patches são aplicados, as dependências não listadas também são atualizadas automaticamente.
- Ao atualizar para um nível de proteção superior (por exemplo, do ESET PROTECT Advanced para o ESET PROTECT Complete), suas tarefas existentes e instaladores criados anteriormente deixam de funcionar. É necessário recriá-los para que funcionem com o nível de proteção superior.
- A configuração do Sensor de Detecção de Programas Maliciosos não pode ser gerenciada por meio de políticas do console.
- O logon único com o Microsoft Entra ID não oferece suporte a ações que exijam autenticação de dois fatores (2FA) no ESET Inspect Terminal e na tarefa “Executar comando” no ESET PROTECT. Consulte a solução alternativa recomendada.
ESET Cloud Workload Protection
- A identidade de uma VM na nuvem pode mudar após operações do ciclo de vida (por exemplo, recriação de imagem, restauração a partir de snapshot, dimensionamento ou clonagem), o que pode resultar em ativos duplicados, agentes órfãos ou estado de proteção inconsistente no console.
Outros problemas e pré-requisitos
-
- Algumas VMs Linux sincronizadas não podem ser protegidas porque o Secure Boot bloqueia a instalação do aplicativo de segurança.
- Para integrações com Entra/Azure/GCP, se o usuário não tiver permissões suficientes para criar os recursos necessários para que as integrações do CWP funcionem, a criação da integração falhará.
- Para mitigar parcialmente esse problema, durante o Assistente de Configuração, verifique se o usuário possui permissões para criar um grupo de recursos e um Event Hub na assinatura do Azure selecionada.
- Para o GCP, verifique se o usuário possui permissões para criar um projeto dentro de sua organização.
- Para a AWS, os recursos são criados por meio de um modelo do CloudFormation.
- Para mitigar parcialmente esse problema, durante o Assistente de Configuração, verifique se o usuário possui permissões para criar um grupo de recursos e um Event Hub na assinatura do Azure selecionada.
Gerenciamento de Vulnerabilidades e Patches da ESET
- Após a verificação de vulnerabilidades no MS Windows Server, o relatório não exibe nenhuma vulnerabilidade no sistema operacional.
- Usuários de endpoints Linux 11.x e versões posteriores podem ativar o Gerenciamento de Vulnerabilidades e Patches; no entanto, a ativação é limitada às distribuições compatíveis. Portanto, o V&PM não pode ser ativado em todos os endpoints Linux, e as tentativas de ativação falharão para distribuições não compatíveis (mesmo que sejam indicadas incorretamente como elegíveis no ESET PROTECT).
- As correções disponíveis exibidas no ESET PROTECT podem não listar todas as dependências relacionadas para os aplicativos de endpoint e servidor Linux v12.0 em execução no RHEL, Amazon Linux, Oracle Linux, AlmaLinux ou Rocky Linux. Quando essas correções são aplicadas, as dependências não listadas também são atualizadas automaticamente.
ESET Endpoint Security e ESET Endpoint Antivirus para Windows
- As políticas do verificador de host podem apresentar problemas no reconhecimento do firewall do ESET Endpoint 13.1 na VPN Palo Alto GlobalProtect; para mais detalhes, consulte o artigo da Base de Conhecimento da ESET.
- A atualização via MSI da versão v10.1.2065.X para a v13.1.2036.0 pode falhar enquanto a Atualização Automática estiver aguardando a reinicialização.
- Uma atualização pode falhar, deixando o sistema desprotegido, quando o ESET Endpoint Security/ESET Endpoint Antivirus 12.1.2076.0 for atualizado usando o instalador completo. Para obter mais informações sobre o problema, consulte o Aviso ao Cliente da ESET: Atualizações automáticas obrigatórias dos aplicativos de segurança da ESET para a plataforma Windows.
- O status do aplicativo “O sistema operacional instalado está desatualizado” é exibido no ESET Endpoint Antivirus e no ESET Endpoint Security v11.0 e versões posteriores, vários dias após a atualização do sistema operacional para o Windows 11. O status do aplicativo desaparecerá automaticamente após 7 dias.
- O status do aplicativo “O sistema operacional instalado está desatualizado” é exibido nas versões LTSB/LTSC do Windows 10.
- Durante uma instalação remota em computadores clientes na rede, você pode ver a mensagem de erro “Abertura do Registro Remoto (Informações do aplicativo ESET Security) Código de Resultado: 5 (Acesso negado.)”. Isso indica um conflito de permissões.
- As exclusões da pasta “Ransomware Remediation” exigem edição manual posterior para que cada entrada funcione — é necessário acrescentar um asterisco.
- As ações do ESET não aparecem no menu de contexto do Windows 11 após a instalação do aplicativo via RDP do Windows.
Verifique as permissões de um usuário específico
-
Clique no botão Iniciar, digite regedit e clique no ícone do Editor do Registro no menu à esquerda ou pressione a tecla Enter.
-
Clique com o botão direito do mouse em HKEY_LOCAL_MACHINE e selecione “Permissões” no menu.
-
Na janela “Permissões para HKEY_LOCAL_MACHINE ”, clique em “Avançado”.
-
Verifique se a opção “Desativar herança” está marcada e marque a caixa de seleção ao lado de “Substituir todas as entradas de permissão dos objetos filhos por entradas de permissão herdáveis deste objeto”. Clique em OK.
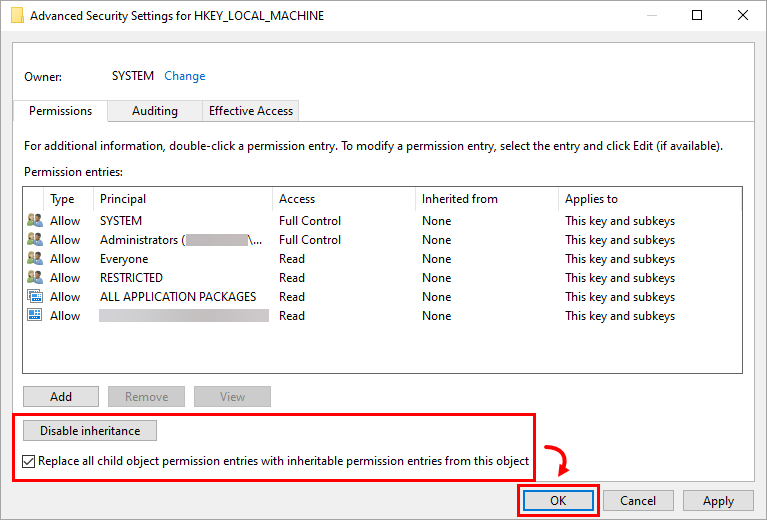
-
Clique em OK para sair da janela “Permissões ”.
ESET Endpoint Antivirus para Linux
- Aplicativos instalados via Snap (por exemplo, o Firefox) podem não ser verificados quanto a vulnerabilidades conhecidas; portanto, suas vulnerabilidades podem não constar na lista.
ESET Mail Security para Microsoft Exchange
-
Atualmente, não há problemas conhecidos.
Conta Empresarial da ESET
-
Usuários existentes com contas já ativadas podem receber a mensagem “Conta não ativada. Sua conta ainda não foi ativada.” ao tentar fazer login na Conta Empresarial da ESET.
- Para resolver o problema, recomenda-se seguir o processo de “Esqueci minha senha”. Após definir uma nova senha, o acesso à conta deverá ser restaurado.
- O número de usuários do ESA pode exceder o limite especificado.
- Dispositivos ativados com EFSU e ESET Full Disk Encryption podem não aparecer com um arquivo de assinatura offline após a ativação.
- A reativação do ESET Cloud Office Security pode resultar em problemas.
- A remoção de várias assinaturas pode resultar em um erro inesperado.
- Dispositivos ativados duplicados podem aparecer quando uma assinatura é migrada do ESET License Administrator para a ESET Business Account.
- O número de dispositivos ativados exibido no painel pode não refletir com precisão o uso do aplicativo.
- O downgrade de uma assinatura para um aplicativo Home pode não ser aplicável a uma Conta Empresarial da ESET.
- É possível desativar assinaturas com até 200 licenças.
- A filtragem pelo status “LastSeen” ou a classificação em ordem crescente/decrescente não funciona na seção “Dispositivos ativados” da EBA.
ESET MSP Administrator
- Consulte os problemas conhecidos no ESET MSP Administrator.
ESET Inspect On-Prem e ESET Inspect
- ESET Inspect On-Prem (todas as versões): Ao instalar ou atualizar o servidor ESET Inspect usando o ESET PROTECT versão 11.1, a conta de usuário utilizada durante o processo deve ter o conjunto de permissões do servidor ESET Inspect e o conjunto de permissões da tarefa “Cliente” (toda a categoria) para que a instalação ou atualização funcione corretamente.
- O logon único com o Microsoft Entra ID não oferece suporte a ações que exijam autenticação de dois fatores (2FA) no ESET Inspect Terminal e na tarefa “Executar comando” no ESET PROTECT. Consulte a solução alternativa recomendada.
ESET Secure Authentication On-Prem
- A versão 3.0.69.0 do ESET Secure Authentication não está enviando atributos RADIUS
- Não é possível reiniciar ou reinstalar o serviço ESET Secure Authentication (modo integrado ao Active Directory)
- No momento, estamos enfrentando problemas com o envio de SMS para as Filipinas e não podemos garantir que as mensagens sejam entregues com sucesso neste momento.
ESET Secure Authentication
- No momento, estamos enfrentando problemas com o envio de SMS para as Filipinas e não podemos garantir o sucesso na entrega das mensagens neste momento.
ESET Endpoint Encryption
- O upload de um EEE para um pacote de cliente macOS em um servidor do ESET Endpoint Encryption no modo não multilocatário falhará. Você pode verificar o número da versão na tela de login. Por exemplo, 3.3.0.321 MT indica que o servidor está no modo multilocatário. 3.3.0.321 indica que ele está no modo não multilocatário e a operação falhará.
- Ao instalar uma Atualização de Recursos do Windows, o processo falha com a mensagem 0xC1900101 - 0x20017 A instalação falhou na fase SAFE_OS com um erro durante a operação BOOT.
- Alguns sistemas Dell Latitude não conseguem inicializar após a criptografia completa do disco.
- Nas versões 5.3.71 e 5.3.75 do cliente ESET Endpoint Encryption, após iniciar a criptografia completa do disco em um computador gerenciado pelo Direct Endpoint Management (DEM), a inicialização segura falhará e a criptografia não será iniciada. Continue usando a versão anterior do cliente do ESET Endpoint Encryption até que a correção do bug seja lançada em uma versão posterior.
Sistemas DELL não inicializam após a criptografia completa do disco pelo ESET
Sabe-se que os seguintes sistemas DELL Latitude são afetados quando o BIOS legado está habilitado e a operação SATA está configurada como AHCI ou RAID ativado:
- E7250
- E7350
- E7450 (Ultrabook da Série 7000)
- E5250
- E5350
- E5450
- E5550 (notebook da série 5000)
Não há conhecimento de que sistemas que iniciam no modo UEFI sejam afetados. Sabe-se que certas versões do BIOS nesses sistemas DELL Latitude apresentam um bug, o que faz com que a Criptografia de Disco Completo não consiga acessar o disco corretamente durante a inicialização. Uma tela preta com um cursor piscando aparece quando você liga o computador.
Isso pode ocorrer imediatamente após a criptografia de disco completo do sistema ou posteriormente, após várias reinicializações bem-sucedidas. Isso afeta não apenas a Criptografia de Disco Completo do ESET Endpoint Encryption, mas também muitos outros fabricantes de software de criptografia de disco.
Uma atualização da BIOS fornecida pela DELL pode corrigir o problema.
ESET Endpoint Security para Android
Versão 7.0.4.0
Quando o Modo de Proteção Avançada está ativado no Android 17, a Proteção Antiphishing do Navegador não funciona devido a uma limitação do sistema operacional. Esse é um comportamento esperado e não um bug do aplicativo. Estamos trabalhando para adicionar uma notificação no aplicativo e orientações para os usuários na próxima versão do aplicativo.
ESET Endpoint Antivirus e ESET Endpoint Security para macOS
Versão 10.x (ESET Endpoint Security para macOS)
- A aplicação de patches em aplicativos de terceiros não está funcionando no macOS 27. Isso será corrigido em breve, seja por meio de uma atualização do banco de dados ou na próxima versão de manutenção.
- Alterado: Comportamento padrão da atualização automática do PCU para instalações não gerenciadas
- A partir do EESM 9.1, o valor padrão da configuração de atualização automática do PCU é “Ativado” (ON) para instalações não gerenciadas. Durante uma atualização para a versão 9.1 ou posterior, a configuração é ativada automaticamente se tiver sido mantida em seu valor padrão na versão anterior do aplicativo e não tiver sido explicitamente modificada pelo usuário. Essa alteração é intencional e alinha o aplicativo ao novo comportamento padrão.
- As versões anteriores, 7.1 ou 7.2, migraram incorretamente as configurações de TSN RTP da versão 6. Se o usuário atualizar da versão 6 para uma versão anterior da compilação 7.1 ou 7.2, recomendamos fortemente instalar a versão 10, abrir as configurações de RTP TSN → Para todas as operações de arquivo e desativar a configuração “Heurística avançada ”. Essa configuração foi incorretamente definida como Ativada pela migração da versão 6.
- A senha do proxy não está criptografada no dump de configuração.
- O acesso total ao disco é perdido após a reinicialização do macOS Sonoma.
- Trata-se de um problema do macOS que a Apple já conhece e corrigirá em futuras versões menores do sistema operacional.
- Adicionamos uma solução alternativa para isso, e o acesso total ao disco não é perdido, pelo menos em hardware real. Ele ainda pode ser perdido em ambientes virtuais. A solução alternativa permanece a mesma da versão 7.4.
Versão 9.x (ESET Endpoint Security para macOS)
- Alterado: Comportamento padrão da atualização automática do PCU para instalações não gerenciadas
- A partir do EESM 9.1, o valor padrão da configuração de atualização automática do PCU é “Ativado” (ON) para instalações não gerenciadas. Durante uma atualização para a versão 9.1 ou posterior, a configuração é ativada automaticamente se tiver sido mantida em seu valor padrão na versão anterior do aplicativo e não tiver sido explicitamente modificada pelo usuário. Essa alteração é intencional e alinha o aplicativo ao novo comportamento padrão.
- Regras de somente leitura no Controle de Dispositivos podem, às vezes, provocar um comportamento incomum do sistema ao manipular mídias removíveis.
- Problemas com V&PM — a verificação e a aplicação de patches no macOS não funcionam no macOS 26 (Tahoe), assim como a aplicação de patches em aplicativos de terceiros.
- As versões anteriores, 7.1 ou 7.2, migraram incorretamente as configurações de TSN RTP da versão 6. Se o usuário atualizar da versão 6 para uma versão anterior da compilação 7.1 ou 7.2, recomendamos fortemente instalar a versão 9, abrir as configurações de RTP TSN → Para todas as operações de arquivo e desativar a configuração “Heurística avançada ”. Essa configuração foi erroneamente definida como “Ativada” pela migração da versão 6.
- A senha do proxy não está criptografada no dump de configuração.
- O acesso total ao disco é perdido após a reinicialização do macOS Sonoma.
- Trata-se de um problema do macOS que a Apple já conhece e corrigirá em futuras versões menores do sistema operacional.
- Adicionamos uma solução alternativa para isso, e o acesso total ao disco não é perdido, pelo menos em hardware real. Ele ainda pode ser perdido em ambientes virtuais. A solução alternativa permanece a mesma da versão 7.4.
Versão 8.x (ESET Endpoint Security para macOS)
- As versões anteriores, 7.1 ou 7.2, migraram incorretamente as configurações de TSN RTP da versão 6. Se o usuário atualizar da versão 6 para uma versão anterior da compilação 7.1 ou 7.2, recomendamos fortemente instalar a versão 9, abrir as configurações de RTP TSN → Para todas as operações de arquivo e desativar a configuração “Heurística avançada ”. Essa configuração foi incorretamente definida como “Ativada” durante a migração da versão 6.
- A senha do proxy não está criptografada no dump de configuração.
- O acesso total ao disco é perdido após a reinicialização do macOS Sonoma.
- Trata-se de um problema do macOS que a Apple já conhece e corrigirá em futuras versões menores do sistema operacional.
- Adicionamos uma solução alternativa para isso, e o acesso total ao disco não é perdido, pelo menos em hardware real. Ele ainda pode ser perdido em ambientes virtuais. A solução alternativa permanece a mesma da versão 7.4.
Versão 7.4 (ESET Endpoint Antivirus para macOS)
- O assistente de integração é exibido durante a instalação remota. Quando o assistente de integração está em execução, o aplicativo não comunica seus status ao ESET PROTECT Web Console, fazendo com que o administrador não tenha conhecimento do estado atual do aplicativo.
- Solução alternativa:
- Método principal: crie um arquivo de configuração fictício antes de iniciar a instalação remota.
- Método alternativo 1: O usuário local encerra o assistente de integração.
- Método alternativo 2: Após a instalação, reinicie o dispositivo. Isso encerrará o assistente de configuração inicial, e o aplicativo será iniciado corretamente.
- Solução alternativa:
ESET Server Security para Linux
- Não é possível atualizar instalações autônomas (não gerenciadas) do ESET Server Security para Linux versão 12.2 e anteriores para a versão 13.1 ou posterior.
- A WebGUI não consegue se conectar à interface de rede.
Plug-in do ESET Direct Endpoint Management para o ConnectWise Automate
- Consulte os problemas conhecidos no plug-in ESET Direct Endpoint Management para ConnectWise Automate.
Plug-in ESET Direct Endpoint Management para N-able N-central
- Consulte os problemas conhecidos no plug-in ESET Direct Endpoint Management para o N-able N-central.


