Проблема
- ESET PROTECT On-Prem
- ESET PROTECT
- ESET Cloud Workload Protection
- ESET Vulnerability & Patch Management
- ESET Endpoint Security и ESET Endpoint Antivirus для Windows
- ESET Endpoint Antivirus для Linux
- ESET Mail Security для Microsoft Exchange Server
- ESET PROTECT Hub
- Бизнес-аккаунт ESET
- ESET MSP Administrator
- ESET Inspect On-Prem и ESET Inspect
- ESET Secure Authentication On-Prem
- ESET Secure Authentication
- ESET Endpoint Encryption
- ESET Endpoint Security для Android
- ESET Endpoint Security и ESET Endpoint Antivirus для macOS
- ESET Server Security для Linux
- Плагин ESET Direct Endpoint Management для ConnectWise Automate
- Плагин ESET Direct Endpoint Management для N-able N-central
- Плагин ESET Direct Endpoint Management для NinjaOne
- Плагин ESET Direct Endpoint Management для DattoRMM
Решение
ESET PROTECT On-Prem
- Создание отчетов в формате PDF не работает для ESET PROTECT On-Prem 13.0, установленного на Red Hat 10 (эта проблема устранена в ESET PROTECT 13.1 и более поздних версиях).
- При создании установочных пакетов в ESET PROTECT On-Prem 13.0 при высокой нагрузке может произойти сбой при автоматическом заполнении данных подписки. В таких случаях подписку необходимо выбрать вручную.
- В версии 11.0 и более ранних версиях создание отчетов в формате PDF не работает для ESET PROTECT On-Prem, установленного на Red Hat Enterprise Linux Server 8. Для устранения этой проблемы можно приобрести и установить сторонний пакет QtWebKit4. Эта проблема устранена в версии 11.1 и более поздних версиях.
- Имена компьютеров, написанные на иврите, становятся нечитаемыми после экспорта отчёта. Чтобы устранить эту проблему, пользователи серверов Windows могут включить языковую поддержку. На сервере Windows перейдите в «Панель управления» → «Часы, язык и регион» → «Регион» → «Администрирование» → «Изменить языковую локаль системы» и установите флажок рядом с пунктом «Использовать Unicode UTF-8 для поддержки языков всего мира». Пользователи Linux должны установить дополнительные шрифты, совместимые с направлением написания слева направо (LTR).
- Устройство под управлением macOS Ventura (13) отображается как зашифрованное с помощью стороннего программного обеспечения, даже если оно не зашифровано (и параметры ESET Full Disk Encryption не предлагаются). Обходной путь: используйте задачу «Установка программного обеспечения» (с подпиской на ESET Full Disk Encryption) для установки ESET Full Disk Encryption.
- При настройке параметров, защищённых паролем, в программе установки с ESET Endpoint Antivirus/Security версии 9.0 или 9.1 для Windows эти настройки могут применяться некорректно. Мы рекомендуем настраивать параметры, защищенные паролем, непосредственно в веб-консоли ESET PROTECT, создавая политику и назначая её конкретным группам компьютеров, чтобы обеспечить точное и последовательное применение настроек.
- При переходе на более высокий уровень защиты (например, с ESET PROTECT Advanced на ESET PROTECT Complete) существующие задачи и ранее созданные установщики перестанут функционировать. Для работы с более высоким уровнем защиты их необходимо создать заново.
- Настройками датчика обнаружения вредоносных программ нельзя управлять с помощью политик консоли.
ESET PROTECT
- Устройство под управлением macOS Ventura (13) отображается как зашифрованное с помощью стороннего программного обеспечения, даже если оно не зашифровано (и параметры шифрования EFDE не предлагаются).
- Способ обхода: используйте задачу «Установка программного обеспечения» (с подпиской на ESET Full Disk Encryption) для установки ESET Full Disk Encryption.
- Администраторы MSP, использующие ESET Cloud Office Security, не могут фильтровать клиентов MSP на панели управления ESET Cloud Office Security.
- Пользователи конечных устройств Linux версии 11.x и выше могут активировать функцию «Управление уязвимостями и исправлениями» (V&PM); однако активация ограничена поддерживаемыми дистрибутивами. Поэтому V&PM нельзя активировать на всех конечных устройствах Linux, а попытки активации для неподдерживаемых дистрибутивов завершатся сбоем (даже если в ESET PROTECT они ошибочно указаны как подходящие).
- В списке доступных исправлений, отображаемом в ESET PROTECT, могут отсутствовать все связанные зависимости для приложений конечных устройств и серверов Linux версии 12.0, работающих на RHEL, Amazon Linux, Oracle Linux, AlmaLinux или Rocky Linux. При установке этих исправлений не указанные в списке зависимости также автоматически обновляются.
- При переходе на более высокий уровень защиты (например, с ESET PROTECT Advanced на ESET PROTECT Complete) существующие задачи и ранее созданные установщики перестают функционировать. Для работы с более высоким уровнем защиты их необходимо создать заново.
- Настройками датчика обнаружения вредоносных программ нельзя управлять с помощью политик консоли.
- Единый вход с использованием Microsoft Entra ID не поддерживает действия, требующие двухфакторной аутентификации (2FA) в ESET Inspect Terminal и задачу «Запустить команду» в ESET PROTECT. См. рекомендуемый обходной путь.
- Исключения EDR:
- В настоящее время исключения EDR не отображают количество совпадений и не предоставляют мгновенной обратной связи о том, соответствует ли исключение каким-либо индикаторам.
- Для проверки вновь созданных или измененных исключений может потребоваться дополнительный мониторинг последующих индикаторов.
- Существующие исключения продолжают оцениваться в обычном режиме.
- Способ обхода: после создания или изменения исключения отслеживайте последующие индикаторы, чтобы убедиться, что ожидаемые индикаторы больше не генерируются.
- При создании исключения EDR на основе инцидента некоторые поля исключения могут не заполняться автоматически информацией из выбранного индикатора.
- Способ обхода проблемы: перед сохранением проверьте определение исключения и вручную добавьте все необходимые критерии, которые не были заполнены автоматически. Если требуется более подробная информация об индикаторе, можно также воспользоваться расширенным поиском.
ESET Cloud Workload Protection
- Идентификатор виртуальной машины в облаке может измениться после операций жизненного цикла (например, переустановки ОС, восстановления из моментального снимка, масштабирования или клонирования), что может привести к появлению дубликатов ресурсов, «осиротевших» агентов или несогласованному состоянию защиты в консоли.
Дополнительные проблемы и предварительные условия
-
- Некоторые синхронизированные виртуальные машины Linux не могут быть защищены, поскольку функция Secure Boot блокирует установку приложения безопасности.
- При интеграции с Entra/Azure/GCP, если у пользователя нет достаточных прав для создания ресурсов, необходимых для работы интеграции CWP, создание интеграции завершается сбоем.
- Чтобы частично устранить эту проблему, во время работы мастера настройки убедитесь, что у пользователя есть права на создание группы ресурсов и Event Hub в выбранной подписке Azure.
- Для GCP проверьте, есть ли у пользователя права на создание проекта в своей организации.
- Для AWS ресурсы создаются с помощью шаблона CloudFormation.
- Чтобы частично устранить эту проблему, во время работы мастера настройки убедитесь, что у пользователя есть права на создание группы ресурсов и Event Hub в выбранной подписке Azure.
Управление уязвимостями и исправлениями ESET
- После сканирования на наличие уязвимостей на сервере MS Windows Server в отчете не отображаются какие-либо уязвимости в операционной системе.
- Пользователи конечных устройств Linux версии 11.x и выше могут активировать функцию «Управление уязвимостями и исправлениями»; однако активация ограничена поддерживаемыми дистрибутивами. Поэтому функцию «Управление уязвимостями и исправлениями» невозможно активировать на всех конечных устройствах Linux, а попытки активации для неподдерживаемых дистрибутивов завершатся неудачей (даже если в ESET PROTECT они ошибочно указаны как подходящие).
- В списке доступных исправлений, отображаемом в ESET PROTECT, могут отсутствовать все связанные зависимости для приложений Linux Endpoint и Server версии 12.0, работающих на RHEL, Amazon Linux, Oracle Linux, AlmaLinux или Rocky Linux. При установке этих исправлений не указанные в списке зависимости также обновляются автоматически.
ESET Endpoint Security и ESET Endpoint Antivirus для Windows
- В политиках средства проверки хостов могут возникать проблемы с распознаванием брандмауэра ESET Endpoint 13.1 в VPN-решении Palo Alto GlobalProtect; более подробную информацию см. в статье базы знаний ESET.
- Обновление MSI с версии v10.1.2065.X до v13.1.2036.0 может завершиться сбоем, если функция «Автообновление» ожидает перезагрузки.
- Обновление может завершиться сбоем, в результате чего система останется незащищенной, если ESET Endpoint Security/ESET Endpoint Antivirus 12.1.2076.0 обновляется с помощью полного установщика. Дополнительную информацию об этой проблеме см. в рекомендации для клиентов ESET: Обязательные автоматические обновления приложений безопасности ESET для платформы Windows.
- Состояние приложения «Установленная операционная система устарела» отображается в ESET Endpoint Antivirus и ESET Endpoint Security версии 11.0 и выше через несколько дней после обновления ОС до Windows 11. Состояние приложения исчезнет автоматически через 7 дней.
- Состояние приложения «Установленная операционная система устарела» отображается в сборках Windows 10 версий LTSB/LTSC.
- При установке по сети на клиентские компьютеры может отображаться сообщение об ошибке «Открытие удалённого реестра (информация о приложении ESET Security). Код результата: 5 (Доступ запрещён)». Это означает конфликт прав доступа.
- Исключения из папки «Устранение последствий атак программ-вымогателей» требуют ручной доработки каждой записи для обеспечения работоспособности — необходимо добавить звездочку.
- Действия ESET отсутствуют в контекстном меню Windows 11 после установки приложения через RDP Windows.
Проверьте права доступа конкретного пользователя
-
Нажмите кнопку «Пуск», введите regedit и щелкните значок «Редактор реестра» в меню слева или нажмите клавишу Enter.
-
Щелкните правой кнопкой мыши HKEY_LOCAL_MACHINE и выберите в меню пункт «Права доступа ».
-
В окне «Права доступа для HKEY_LOCAL_MACHINE » нажмите «Дополнительно».
-
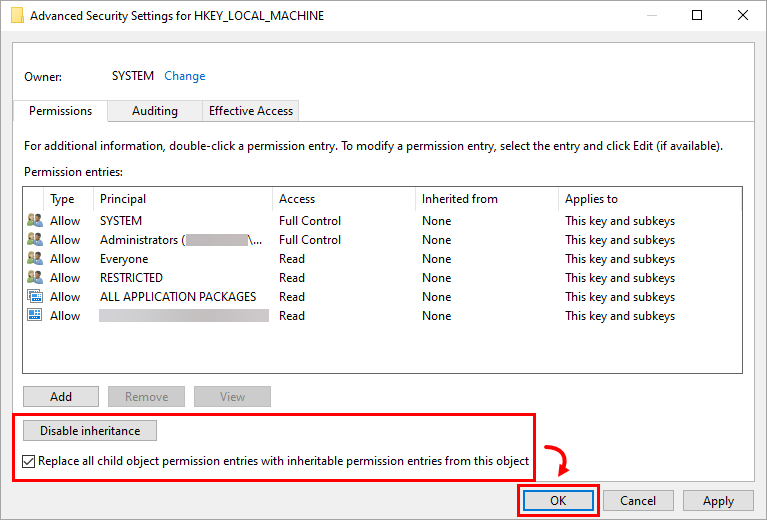
Убедитесь, что для параметра «Отключить наследование» установлен флажок, и установите флажок рядом с пунктом «Заменить все записи прав доступа дочерних объектов записями прав доступа, наследуемыми от этого объекта». Нажмите «ОК».
-
Нажмите «ОК», чтобы закрыть окно «Права доступа ».
ESET Endpoint Antivirus для Linux
- Приложения, установленные через Snap (например, Firefox), могут не сканироваться на наличие известных уязвимостей, поэтому их уязвимости могут не отображаться в списке.
ESET Mail Security для Microsoft Exchange
-
В настоящее время известных проблем нет.
ESET Business Account
-
Существующие пользователи с уже активированными учетными записями могут столкнуться с сообщением «Учетная запись не активирована. Ваша учетная запись еще не активирована» при попытке войти в ESET Business Account.
- Для устранения этой проблемы рекомендуется воспользоваться процедурой восстановления забытого пароля. После установки нового пароля доступ к учетной записи должен быть восстановлен.
- Количество пользователей ESA может превышать указанный лимит.
- Активированные устройства EFSU и ESET Full Disk Encryption могут не отображаться с файлом автономной подписки после активации.
- Повторная активация ESET Cloud Office Security может привести к проблемам.
- Несколько удалений подписок могут привести к непредвиденной ошибке.
- При переносе подписки из ESET License Administrator в ESET Business Account могут отображаться дубликаты активированных устройств.
- Количество активированных устройств, отображаемое на панели мониторинга, может не точно отражать использование приложения.
- Понижение уровня подписки до версии Home может быть недоступно для ESET Business Account.
- Вы можете деактивировать подписки только с количеством лицензий до 200.
- Фильтрация по статусу «LastSeen» или сортировка по возрастанию/убыванию не работает в разделе «Активированные устройства» EBA.
ESET MSP Administrator
- См. раздел «Известные проблемы» в ESET MSP Administrator.
ESET Inspect On-Prem и ESET Inspect
- ESET Inspect On-Prem (все версии): при установке или обновлении сервера ESET Inspect с использованием ESET PROTECT версии 11.1 учетная запись пользователя, используемая в процессе, должна иметь набор прав «Сервер ESET Inspect» и набор прав «Задача клиента» (вся категория), чтобы установка или обновление прошли корректно.
- Единый вход с помощью Microsoft Entra ID не поддерживает действия, требующие двухфакторной аутентификации (2FA) в ESET Inspect Terminal и задачу «Запуск команды » в ESET PROTECT. См. рекомендуемое обходное решение.
ESET Secure Authentication On-Prem
- ESET Secure Authentication версии 3.0.69.0 не отправляет атрибуты RADIUS
- Не удается перезапустить или переустановить службу ESET Secure Authentication (режим интеграции с Active Directory)
- В настоящее время у нас возникли проблемы с доставкой SMS-сообщений на Филиппины, и на данный момент мы не можем гарантировать успешную доставку сообщений.
ESET Secure Authentication
- В настоящее время у нас возникли проблемы с доставкой SMS-сообщений на Филиппины, и на данный момент мы не можем гарантировать успешную доставку сообщений.
ESET Endpoint Encryption
- Загрузка EEE для клиентского пакета macOS на сервер ESET Endpoint Encryption в режиме без поддержки нескольких клиентов завершится сбоем. Номер версии можно проверить на экране входа в систему. Например, 3.3.0.321 MT означает, что сервер работает в многопользовательском режиме. 3.3.0.321 означает, что он работает в однопользовательском режиме, и загрузка завершится сбоем.
- При установке обновления функций Windows процесс завершается с ошибкой и выводит сообщение «0xC1900101 - 0x20017. Установка завершилась сбоем на этапе SAFE_OS из-за ошибки во время операции BOOT».
- Некоторые системы Dell Latitude не загружаются после полного шифрования диска.
- В версиях клиента ESET Endpoint Encryption 5.3.71 и 5.3.75 после запуска полного шифрования диска на компьютере, управляемом с помощью Direct Endpoint Management (DEM), безопасный запуск завершается сбоем, и шифрование не запускается. Продолжайте использовать предыдущую версию клиента ESET Endpoint Encryption до тех пор, пока исправление этой ошибки не будет выпущено в более поздней версии.
Системы DELL не загружаются после полного шифрования диска ESET
Известно, что данная проблема затрагивает следующие системы DELL Latitude при включенном режиме Legacy BIOS и настройке работы SATA на AHCI или RAID On:
- E7250
- E7350
- E7450 (ультрабук серии 7000)
- E5250
- E5350
- E5450
- E5550 (ноутбук серии 5000)
Насколько известно, системы, запускающиеся в режиме UEFI, не подвержены данной проблеме. Известно, что в некоторых версиях BIOS этих систем DELL Latitude присутствует ошибка, из-за которой при запуске система полного шифрования диска не может правильно получить доступ к диску. При запуске компьютера появляется черный экран с мигающим курсором.
Это может произойти сразу после включения функции «Полное шифрование диска» в системе или позднее, после нескольких успешных перезагрузок. Данная проблема затрагивает не только функцию «Полное шифрование диска» в ESET Endpoint Encryption, но и программное обеспечение для шифрования дисков многих других производителей.
Обновление BIOS, предоставленное компанией DELL, может устранить эту проблему.
ESET Endpoint Security для Android
Версия 7.0.4.0
Если на Android 17 включен «Расширенный режим защиты», функция «Защита браузера от фишинга» не может работать из-за ограничений операционной системы. Это ожидаемое поведение, а не ошибка приложения. Мы работаем над добавлением уведомления в приложении и инструкций для пользователей в следующей версии приложения.
ESET Endpoint Antivirus и ESET Endpoint Security для macOS
Версия 10.x (ESET Endpoint Security для macOS)
- Исправление сторонних приложений не работает на macOS 27. Эта проблема будет устранена в ближайшее время либо посредством обновления базы данных, либо в следующем сервисном выпуске.
- Изменено: поведение параметра «Автоматическое обновление PCU» по умолчанию для неуправляемых установок
- Начиная с EESM 9.1, значением по умолчанию для параметра «Автоматическое обновление PCU» в неуправляемых установках является «Включено» (ON). При обновлении до версии 9.1 или более поздней этот параметр автоматически включается, если в предыдущей версии приложения он оставался в значении по умолчанию и не был явно изменен пользователем. Это изменение является намеренным и приводит приложение в соответствие с новым поведением по умолчанию.
- В предыдущих версиях (7.1 или 7.2) настройки TSN RTP из версии 6 были перенесены некорректно. Если пользователь обновляет систему с версии 6 до более ранней версии сборки 7.1 или 7.2, мы настоятельно рекомендуем установить версию 10, открыть настройки «RTP TSN → Для всех операций с файлами» и отключить параметр «Расширенная эвристика ». Этот параметр был ошибочно установлен в положение «Вкл.» при переносе данных из версии 6.
- Пароль прокси не шифруется в дампе конфигурации.
- После перезапуска macOS Sonoma теряется полный доступ к диску.
- Это проблема macOS, о которой Apple знает и которую исправит в предстоящих незначительных обновлениях macOS.
- Мы добавили обходной путь для решения этой проблемы, и доступ ко всему диску не теряется, по крайней мере, на реальном оборудовании. В виртуальных средах он может по-прежнему теряться. обходной путь остаётся таким же, как и для версии 7.4.
Версия 9.x (ESET Endpoint Security для macOS)
- Изменено: поведение параметра «Автоматическое обновление PCU» по умолчанию для неуправляемых установок
- Начиная с EESM 9.1, значением по умолчанию для параметра «Автоматическое обновление PCU» для неуправляемых установок является «Включено» (ON). При обновлении до версии 9.1 или более поздней этот параметр автоматически включается, если в предыдущей версии приложения он оставался в значении по умолчанию и не был явно изменен пользователем. Это изменение является намеренным и приводит приложение в соответствие с новым поведением по умолчанию.
- Правила «Только для чтения» в «Управлении устройствами» иногда могут вызывать необычное поведение системы при работе со сменными носителями.
- Проблемы с V&PM — сканирование и установка исправлений в macOS не работают в macOS 26 (Tahoe), а также не работает установка исправлений для сторонних приложений.
- В предыдущих версиях (7.1 или 7.2) настройки TSN RTP из версии 6 были перенесены некорректно. Если пользователь обновляется с версии 6 до более ранней версии сборки 7.1 или 7.2, мы настоятельно рекомендуем установить версию 9, открыть настройки RTP TSN → «Для всех операций с файлами » и отключить настройку «Расширенная эвристика ». Эта настройка была ошибочно установлена в положение «Вкл.» при переносе из версии 6.
- Пароль прокси не шифруется в дампе конфигурации.
- После перезапуска macOS Sonoma теряется полный доступ к диску.
- Это проблема macOS, о которой Apple знает и которую исправит в предстоящих незначительных обновлениях macOS.
- Мы добавили обходной путь для решения этой проблемы, и доступ ко всему диску не теряется, по крайней мере, на реальном оборудовании. В виртуальных средах он может по-прежнему теряться. Обходной путь остаётся таким же, как и для версии 7.4.
Версия 8.x (ESET Endpoint Security для macOS)
- Предыдущие версии, 7.1 или 7.2, некорректно перенесли настройки TSN RTP из версии 6. Если пользователь обновляется с версии 6 до более ранней версии сборки 7.1 или 7.2, мы настоятельно рекомендуем установить версию 9, открыть настройки «RTP TSN → Для всех операций с файлами » и отключить параметр «Расширенная эвристика ». Этот параметр был неверно установлен в положение «Вкл.» во время переноса данных из версии 6.
- Пароль прокси-сервера не шифруется в дампе конфигурации.
- После перезапуска macOS Sonoma теряется полный доступ к диску.
- Это проблема macOS, о которой Apple знает и которую исправит в предстоящих незначительных обновлениях macOS.
- Мы добавили обходной путь для решения этой проблемы, и полный доступ к диску не теряется, по крайней мере, на реальном оборудовании. В виртуальных средах он всё же может теряться. Обходной путь остаётся таким же, как и для версии 7.4.
Версия 7.4 (ESET Endpoint Antivirus для macOS)
- Во время удалённой установки отображается мастер настройки. Когда мастер настройки запущен, приложение не передаёт информацию о своём состоянии в веб-консоль ESET PROTECT, в результате чего администратор не может отслеживать текущее состояние приложения.
- Способ обхода:
- Основной метод: создайте фиктивный файл конфигурации перед запуском удаленной установки.
- Альтернативный способ 1: Локальный пользователь должен закрыть мастер настройки.
- Альтернативный способ 2: после установки перезагрузите конечное устройство. Это приведет к завершению работы мастера настройки, и приложение запустится правильно.
- Способ обхода:
ESET Server Security для Linux
- Невозможно обновить автономные (неуправляемые) установки ESET Server Security для Linux версии 12.2 и более ранних до версии 13.1 или более поздней.
- WebGUI не может подключиться к сетевому интерфейсу.
Плагин ESET Direct Endpoint Management для ConnectWise Automate
- См. раздел «Известные проблемы» в описании плагина ESET Direct Endpoint Management для ConnectWise Automate.


