Izdevums
- Ieslēgt OpenSSL 3.x atbalstu ESET PROTECT On-Prem
- Sertifikāta kļūda aģentiem, kas izmanto agrākas operētājsistēmas
- Atjaunināt OpenSSL 1.1.1 uz OpenSSL 3.x
Risinājums
Sertifikāta kļūda aģentiem, kas izmanto agrākas operētājsistēmas
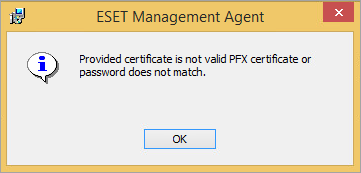
Izvietojot aģentus datoros ar agrākām operētājsistēmām, tiek saņemta šāda kļūda: Sniegtais sertifikāts nav derīgs PFX sertifikāts vai arī neatbilst parolei.
-
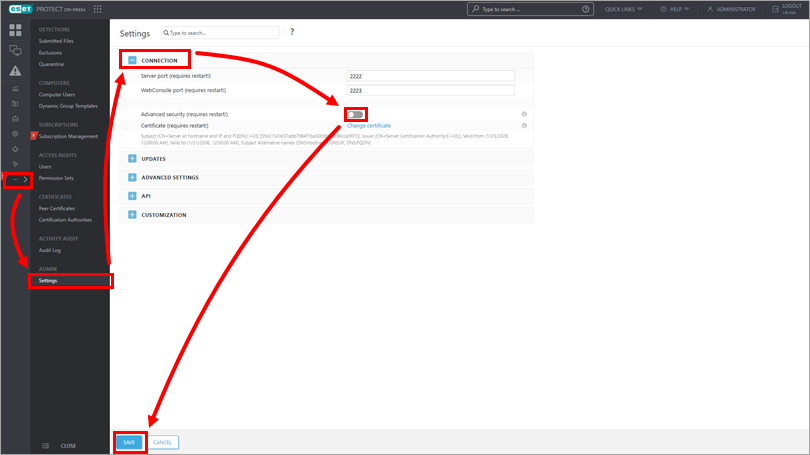
Noklikšķiniet uz Vairāk → Iestatījumi, izvērsiet Savienojums, izslēdziet pārslēdzamo rūtiņu blakus Papildu drošība, noklikšķiniet uz Saglabāt un restartējiet servera pakalpojumu.
-
#@#publication_url id='2907' language='1' content='Izveidot sertifikātu iestādi un savstarpējo sertifikātu. ' target='_blank'#@@##
-
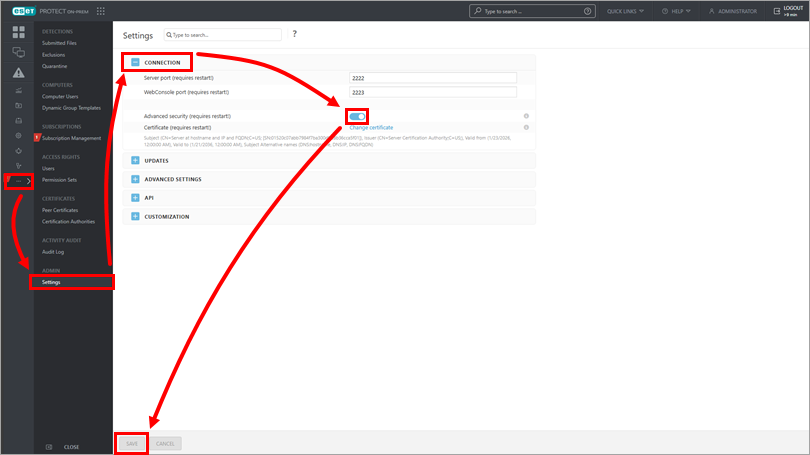
Noklikšķiniet uz Vairāk → Iestatījumi, izvērsiet Savienojums, aktivizējiet pārslēdzamo rūtiņu blakus Papildu drošība, noklikšķiniet uz Saglabāt un restartējiet servera pakalpojumu.
-
Izvēlieties jauno sertifikātu, kad ģenerējat instalētājus vai izvietojat aģentus, izmantojot aģentu izvietošanas uzdevumu.
-
Izveidot jaunu aģenta politiku lai izplatītu jaunos sertifikātus klientiem ar agrāku operētājsistēmu.
OpenSSL 1.1.1 atjaunināšana uz OpenSSL 3.x
Esošās ESET PROTECT On-Prem vides, kas izmanto OpenSSL 1.1.1, var uzlabot uz OpenSSL 3.x.
-
Lejupielādējiet un izveidojiet/instalējiet OpenSSL 3.x versiju uz servera.
-
Palaidiet ESET PROTECT Server instalēšanas komandu vēlreiz, lai izveidotu saiti ar OpenSSL 3.x bibliotēkām.
-
Izveidot sertifikātu iestādi un savstarpējo sertifikātu. Jaunie sertifikāti atvieglos OpenSSL 3.x algoritmu izmantošanu.
-
Izveidot jaunu aģenta politiku, lai izplatītu jaunos sertifikātus atbilstīgajiem klientiem. Sākotnējie sertifikāti joprojām ir pieejami, un tos var izmantot, lai pieslēgtu iepriekšējās ierīces, kas neatpazīst jauno CA.


