Problem
- Aktivér OpenSSL 3.x-understøttelse for ESET PROTECT On-Prem
- Certifikatfejl for agenter, der bruger tidligere operativsystemer
- Opgrader OpenSSL 1.1.1 til OpenSSL 3.x
Løsning
Certifikatfejl for agenter, der bruger tidligere operativsystemer
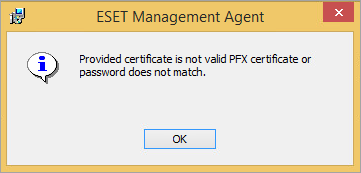
Du får følgende fejl, når du distribuerer agenter til computere, der kører tidligere operativsystemer: Det angivne certifikat er ikke et gyldigt PFX-certifikat, eller adgangskoden stemmer ikke overens.
-
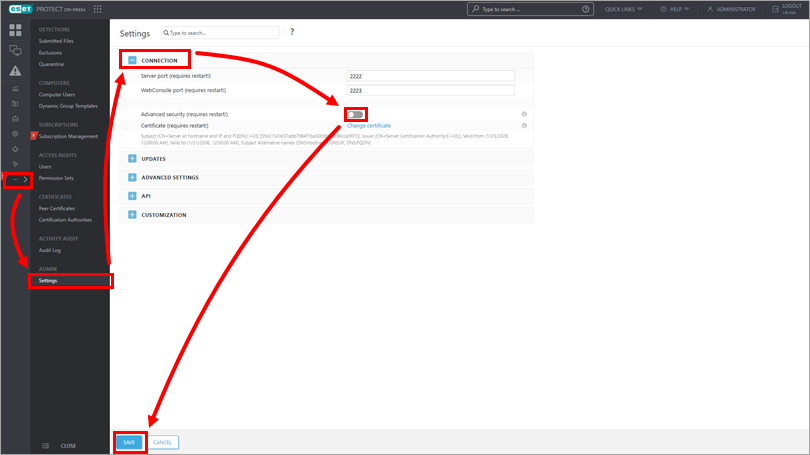
Klik på Mere → Indstillinger, udvid Forbindelse, deaktivér knappen ud for Avanceret sikkerhed, klik på Gem, og genstart servertjenesten.
-
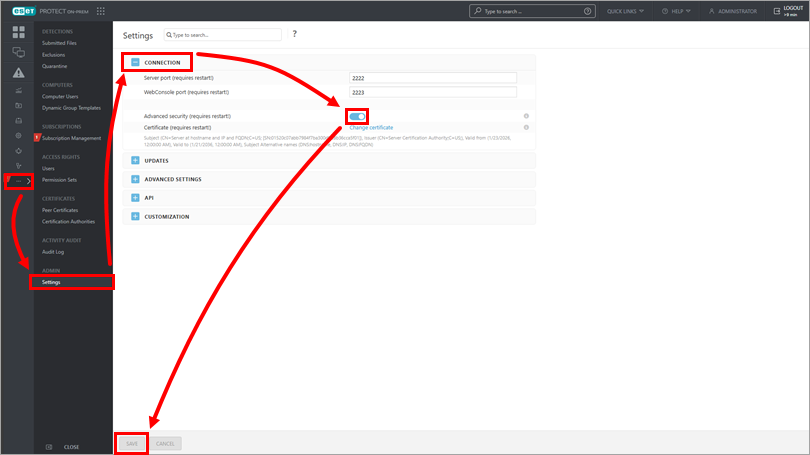
Klik på Mere → Indstillinger, udvid Forbindelse, sæt fluebenet ud for Avanceret sikkerhed, klik på Gem , og genstart servertjenesten.
-
Vælg det nye certifikat, når du genererer installationsprogrammer eller distribuerer agenter ved hjælp af agentdistributionsopgaven.
-
Opret en ny agentpolitik for at distribuere de nye certifikater til klienter på et tidligere operativsystem.
Opgrader OpenSSL 1.1.1 til OpenSSL 3.x
Eksisterende ESET PROTECT On-Prem-miljøer, der bruger OpenSSL 1.1.1, kan opgraderes til OpenSSL 3.x.
-
Download og byg/installer OpenSSL 3.x på serveren.
-
Kør ESET PROTECT Server-installationskommandoen igen for at linke til OpenSSL 3.x-bibliotekerne.
-
Create Certificate Authority and Peer Certificate. De nye certifikater vil lette OpenSSL 3.x-algoritmerne.
-
Create a new agent policy for at distribuere de nye certifikater til berettigede klienter. De oprindelige certifikater er stadig tilgængelige og kan bruges til at forbinde tidligere enheder, der ikke genkender det nye CA.


