問題
- ESET PROTECT On-Prem で OpenSSL 3.x サポートを有効にする
- 以前のオペレーティングシステムを使用しているエージェントの証明書エラー
- OpenSSL 1.1.1 を OpenSSL 3.x にアップグレードしてください。
解決方法
以前のオペレーティングシステムを使用しているエージェントの証明書エラー
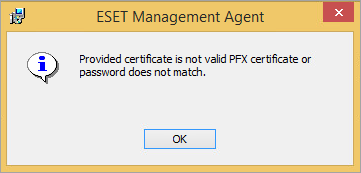
以前のオペレーティングシステムを実行しているコンピュータにエージェントを配置すると、次のエラーが表示されます:提供された証明書が有効なPFX証明書でないか、パスワードが一致しません。
-
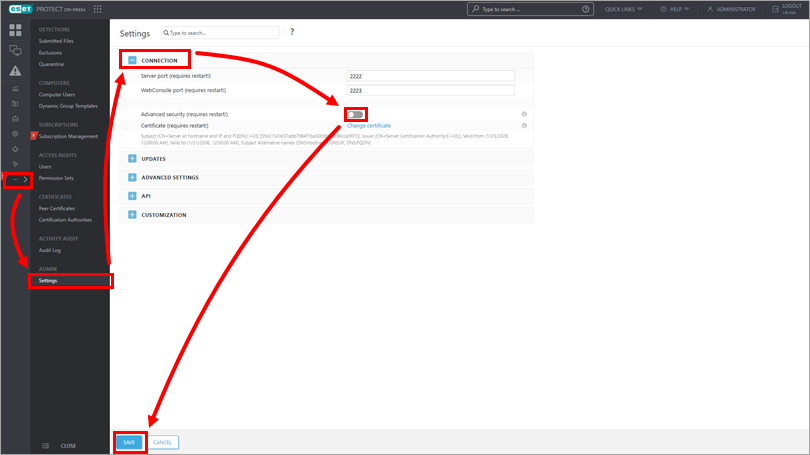
詳細]→[設定]をクリックし、[接続]を展開し、[高度なセキュリティ]の横のトグルを無効にして、[保存]をクリックし、サーバーサービスを再起動します。
-
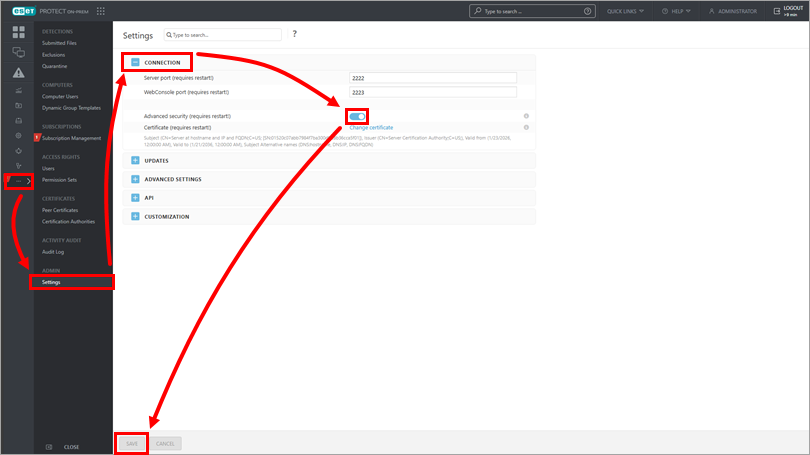
More→Settings」をクリックし、「Connection」を展開して「Advanced security」の横のトグルを有効にし、「Save 」をクリックしてサーバーサービスを再起動します。
-
インストーラを生成するとき、またはエージェント配置タスクを使用してエージェントを配置するときに、新しい証明書を選択します。
-
新しい証明書を以前のオペレーティングシステムのクライアントに配布するには、新しいエージェントポリシーを作成する を参照してください。
OpenSSL 1.1.1 から OpenSSL 3.x へのアップグレード
OpenSSL 1.1.1 を使用している既存の ESET PROTECT On-Prem 環境は、OpenSSL 3.x にアップグレードできます。
-
サーバにOpenSSL 3.x をダウンロードし、ビルド/インストールします。
-
ESET PROTECT Server インストールコマンドを再度実行して、OpenSSL 3.x ライブラリにリンクします。
-
認証局とピア証明書の作成.新しい証明書は OpenSSL 3.x アルゴリズムを容易にします。
-
新しいエージェントポリシーを作成する により、適格なクライアントに新しい証明書が配布されます。元の証明書はまだ利用可能であり、新しいCAを認識しない以前のデバイスに接続するために使用することができます。


