Izdaja
- Omogočanje podpore OpenSSL 3.x za ESET PROTECT On-Prem
- Napaka pri potrdilu za agente, ki uporabljajo starejše operacijske sisteme
- Nadgradite OpenSSL 1.1.1 na OpenSSL 3.x
Rešitev
Napaka pri potrdilu za agente, ki uporabljajo starejše operacijske sisteme
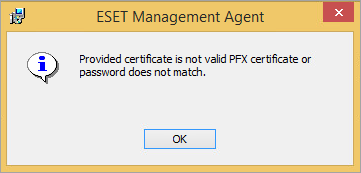
Pri nameščanju agentov v računalnike s prejšnjimi operacijskimi sistemi se pojavi naslednja napaka: Zagotovljeno potrdilo ni veljavno potrdilo PFX ali pa se geslo ne ujema.
-
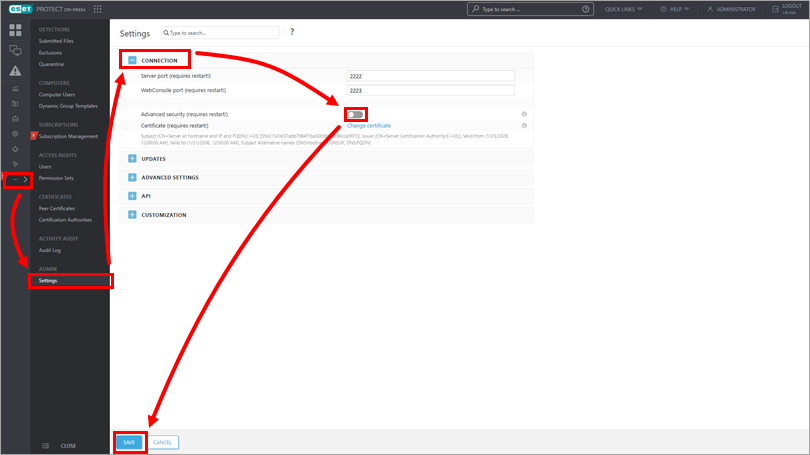
Kliknite Več → Nastavitve, razširite možnost Povezava, onemogočite preklopnik poleg možnosti Napredna varnost, kliknite Shrani in znova zaženite strežniško storitev.
-
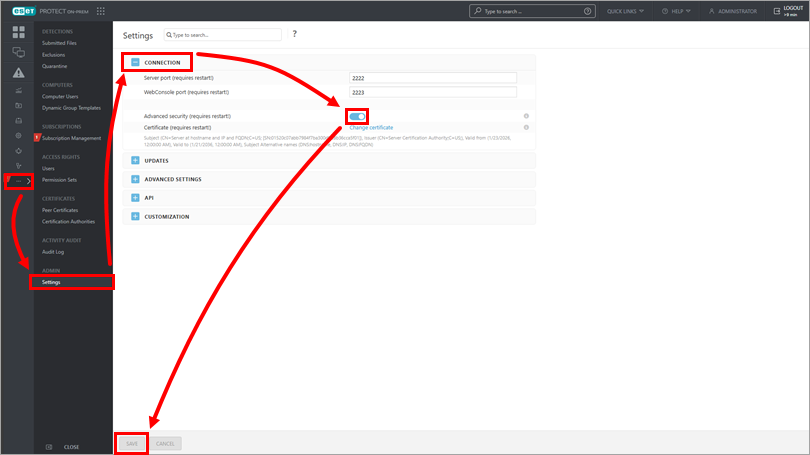
Kliknite Več → Nastavitve, razširite Povezava, omogočite preklopnik poleg Napredna varnost, kliknite Shrani in znova zaženite strežniško storitev.
-
Novo potrdilo izberite pri ustvarjanju namestitvenih programov ali nameščanju agentov z nalogo za nameščanje agentov.
-
Ustvari novo politiko agenta za distribucijo novih potrdil odjemalcem s starejšim operacijskim sistemom.
Nadgradnja OpenSSL 1.1.1 na OpenSSL 3.x
Obstoječa okolja ESET PROTECT On-Prem, ki uporabljajo OpenSSL 1.1.1, lahko nadgradite na OpenSSL 3.x.
-
Prenesite in sestavite/namestite OpenSSL 3.x v strežnik.
-
Ponovno zaženite ukaz za namestitev strežnika ESET PROTECT Server, da se povežete s knjižnicami OpenSSL 3.x.
-
Ustvarjanje potrditvenega organa in enakovrednega potrdila. Nova potrdila bodo omogočala uporabo algoritmov OpenSSL 3.x.
-
Ustvari novo politiko agenta za distribucijo novih potrdil upravičenim strankam. Izvirna potrdila so še vedno na voljo in jih lahko uporabite za povezovanje starejših naprav, ki ne prepoznajo novega CA.


