Problema
- Activați suportul OpenSSL 3.x pentru ESET PROTECT On-Prem
- Eroare de certificat pentru agenții care utilizează sisteme de operare anterioare
- Actualizați OpenSSL 1.1.1 la OpenSSL 3.x
Soluție
Eroare de certificat pentru agenții care utilizează sisteme de operare anterioare
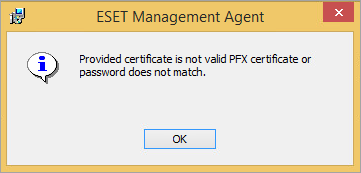
Primiți următoarea eroare atunci când implementați agenți pe computere care utilizează sisteme de operare anterioare: Certificatul furnizat nu este un certificat PFX valid sau parola nu corespunde.
-
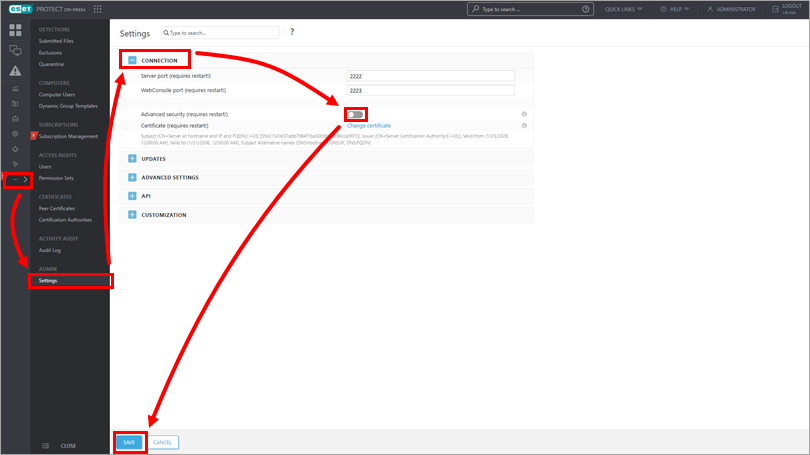
Faceți clic pe Mai multe → Setări, extindeți Conexiune, dezactivați comutatorul de lângă Securitate avansată, faceți clic pe Salvare și reporniți serviciul server.
-
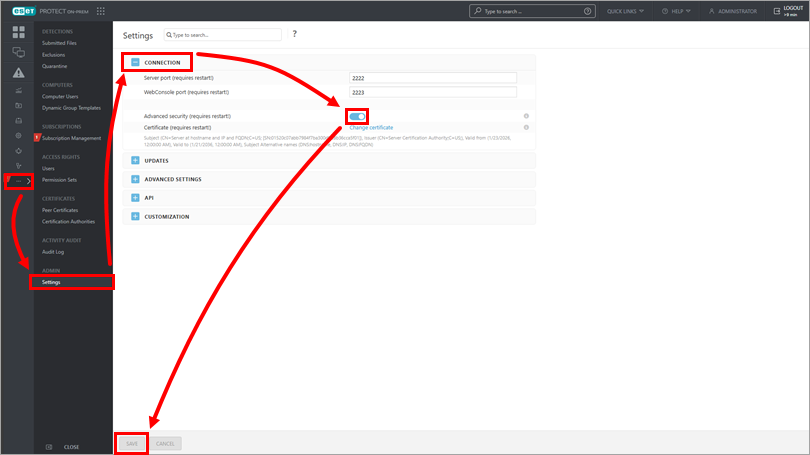
Faceți clic pe More → Settings, extindeți Connection, activați comutatorul de lângă Advanced security, faceți clic pe Save (Salvare ) și reporniți serviciul server.
-
Selectați noul certificat atunci când generați instalatoare sau implementați agenți utilizând sarcina de implementare a agentului.
-
Create a new agent policy pentru a distribui noile certificate clienților cu un sistem de operare anterior.
Actualizarea OpenSSL 1.1.1 la OpenSSL 3.x
Mediile ESET PROTECT On-Prem existente care utilizează OpenSSL 1.1.1 pot face upgrade la OpenSSL 3.x.
-
Rulați din nou comanda de instalare ESET PROTECT Server pentru a face legătura cu bibliotecile OpenSSL 3.x.
-
Create Certificate Authority and Peer Certificate. Noile certificate vor facilita algoritmii OpenSSL 3.x.
-
Create a new agent policy pentru a distribui noile certificate clienților eligibili. Certificatele originale sunt încă disponibile și pot fi utilizate pentru conectarea dispozitivelor anterioare care nu recunosc noul CA.


