Problema
- Abilitazione del supporto OpenSSL 3.x per ESET PROTECT On-Prem
- Errore nel certificato per gli agenti che utilizzano sistemi operativi precedenti
- Aggiornare OpenSSL 1.1.1 a OpenSSL 3.x
Soluzione
Errore di certificato per gli agenti che utilizzano sistemi operativi precedenti
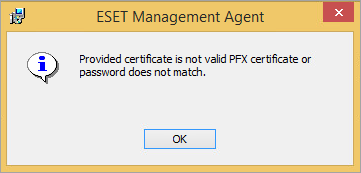
Quando si distribuiscono agenti su computer con sistemi operativi precedenti, si riceve il seguente errore: Il certificato fornito non è un certificato PFX valido o la password non corrisponde.
-
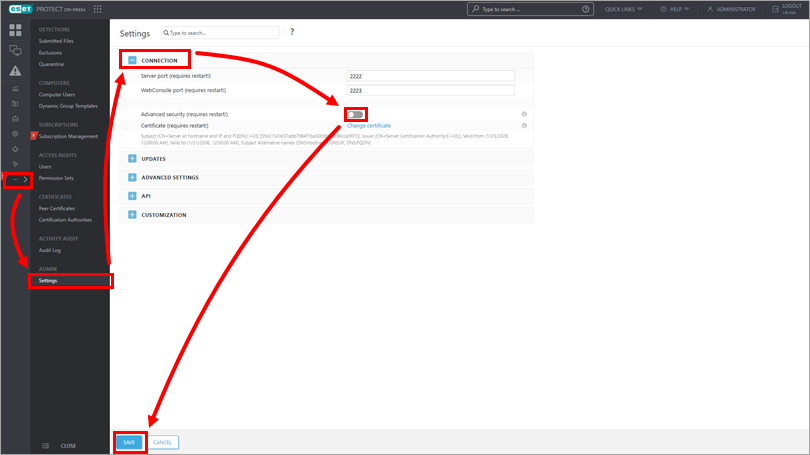
Fare clic su Altro → Impostazioni, espandere Connessione, disattivare la levetta accanto a Sicurezza avanzata, fare clic su Salva e riavviare il servizio server.
-
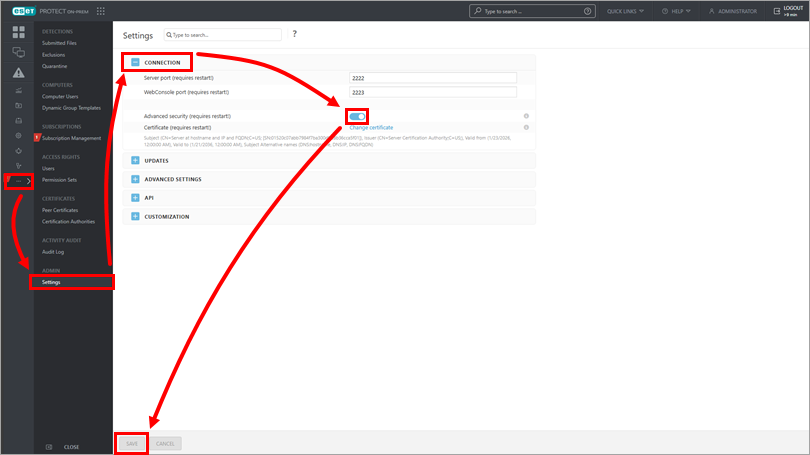
Fare clic su Altro → Impostazioni, espandere Connessione, attivare la levetta accanto a Sicurezza avanzata, fare clic su Salva e riavviare il servizio server.
-
Selezionare il nuovo certificato quando si generano i programmi di installazione o si distribuiscono gli agenti utilizzando l'attività di distribuzione degli agenti.
-
Crea un nuovo criterio agente per distribuire i nuovi certificati ai client su un sistema operativo precedente.
Aggiornamento di OpenSSL 1.1.1 a OpenSSL 3.x
Gli ambienti ESET PROTECT On-Prem esistenti che utilizzano OpenSSL 1.1.1 possono passare a OpenSSL 3.x.
-
Scaricare e costruire/installare OpenSSL 3.x sul server.
-
Eseguire nuovamente il comando di installazione di ESET PROTECT Server per collegarsi alle librerie OpenSSL 3.x.
-
Create Certificate Authority and Peer Certificate. I nuovi certificati faciliteranno gli algoritmi di OpenSSL 3.x.
-
Create a new agent policy to distribute the new certificates to eligible clients. I certificati originali sono ancora disponibili e possono essere usati per connettere i dispositivi precedenti che non riconoscono la nuova CA.


