Проблема
- Увімкніть підтримку OpenSSL 3.x для ESET PROTECT On-Prem
- Помилка сертифіката для агентів із попередніми операційними системами
- Оновіть OpenSSL 1.1.1 до OpenSSL 3.x
Рішення
Помилка сертифіката для агентів, які використовують попередні операційні системи
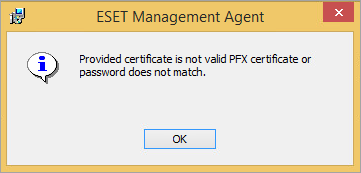
Під час розгортання агентів на комп'ютерах з попередніми версіями операційних систем виникає наступна помилка: Наданий сертифікат не є дійсним PFX-сертифікатом, або пароль не збігається.
-
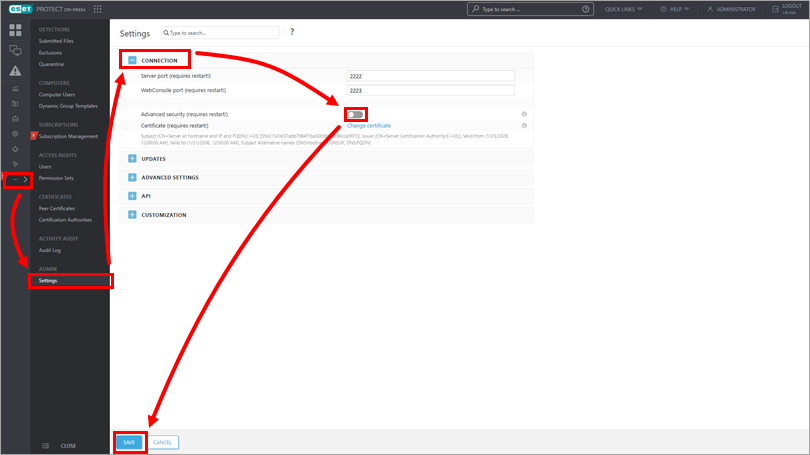
Клацніть Додатково → Налаштування, розгорніть Підключення, вимкніть перемикач навпроти пункту Додатковий захист, натисніть Зберегти та перезапустіть службу сервера.
-
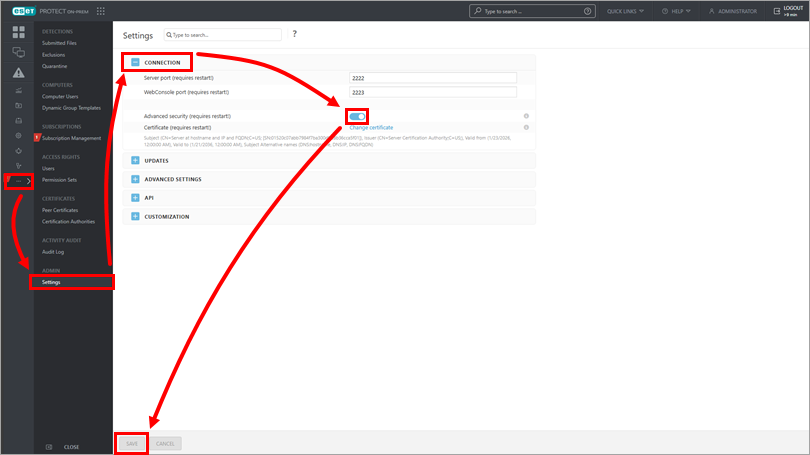
Натисніть Додатково → Налаштування, розгорніть З'єднання, увімкніть перемикач навпроти пункту Додатковий захист, натисніть Зберегти і перезапустіть службу сервера.
-
Виберіть новий сертифікат під час генерації інсталяторів або розгортання агентів за допомогою завдання розгортання агентів.
-
Створіть нову політику агента для розповсюдження нових сертифікатів клієнтам на більш ранніх операційних системах.
Оновлення OpenSSL 1.1.1 до OpenSSL 3.x
Існуючі середовища ESET PROTECT On-Prem, які використовують OpenSSL 1.1.1, можна оновити до OpenSSL 3.x.
-
Завантажте та зберіть/встановіть OpenSSL 3.x на сервері.
-
Повторно запустіть команду встановлення ESET PROTECT Server, щоб встановити зв'язок із бібліотеками OpenSSL 3.x.
-
Створіть центр сертифікації та рівноправний сертифікат. Нові сертифікати полегшать роботу алгоритмів OpenSSL 3.x.
-
Створіть нову політику агента для розповсюдження нових сертифікатів серед відповідних клієнтів. Оригінальні сертифікати все ще доступні і можуть бути використані для підключення попередніх пристроїв, які не розпізнають новий центр сертифікації.


