Издание
- Активиране на поддръжката на OpenSSL 3.x за ESET PROTECT On-Prem
- Грешка в сертификата за агенти, използващи по-ранни операционни системи
- Актуализирайте OpenSSL 1.1.1 до OpenSSL 3.x
Решение
Грешка в сертификата за агенти, използващи по-ранни операционни системи
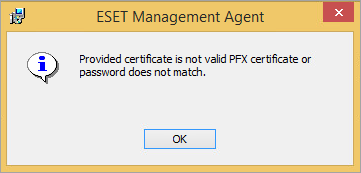
Получавате следната грешка, когато внедрявате агенти на компютри, работещи с по-ранни операционни системи: Предоставеният сертификат не е валиден PFX сертификат или паролата не съвпада.
-
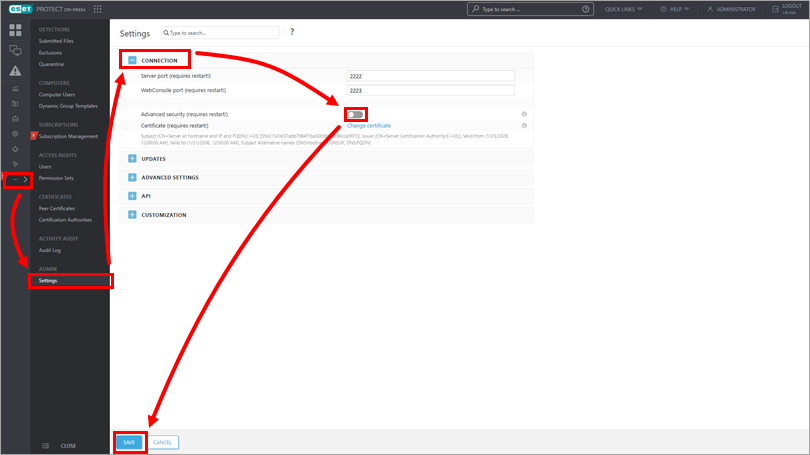
Щракнете върху Още → Настройки, разширете Свързване, деактивирайте превключвателя до Разширена сигурност, щракнете върху Запазване и рестартирайте сървърната услуга.
-
Създаване на удостоверителен орган и партньорски сертификат.
-
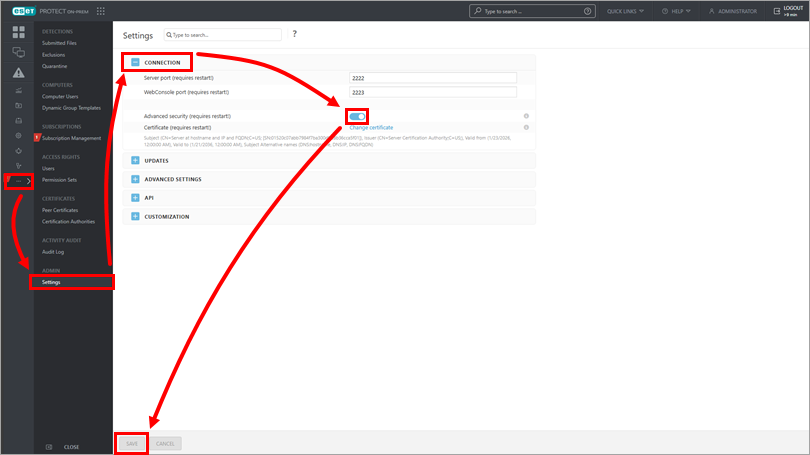
Щракнете върху More → Settings ( Повече → Настройки), разширете Connection (Свързване), включете превключвателя до Advanced security (Разширена сигурност), щракнете върху Save (Запази) и рестартирайте сървърната услуга.
-
Изберете новия сертификат, когато генерирате инсталатори или разгръщате агенти, използвайки задачата за разгръщане на агенти.
-
Създаване на нова политика за агенти за разпространение на новите сертификати на клиенти с по-ранна операционна система.
Надграждане на OpenSSL 1.1.1 до OpenSSL 3.x
Съществуващите среди на ESET PROTECT On-Prem, които използват OpenSSL 1.1.1, могат да надградят до OpenSSL 3.x.
-
Изтеглете и изградете/инсталирайте OpenSSL 3.x на сървъра.
-
Изпълнете отново командата за инсталиране на ESET PROTECT Server, за да се свържете с библиотеките на OpenSSL 3.x.
-
Създаване на удостоверяващ орган и партньорски сертификат. Новите сертификати ще улеснят използването на алгоритмите на OpenSSL 3.x.
-
Create a new agent policy (Създаване на нова политика за агенти), за да се разпространят новите сертификати сред отговарящите на условията клиенти. Оригиналните сертификати все още са налични и могат да се използват за свързване на по-ранни устройства, които не разпознават новия CA.


