Problem
- Aktivieren der OpenSSL 3.x-Unterstützung für ESET PROTECT On-Prem
- Zertifikatsfehler bei Agenten mit früheren Betriebssystemen
- Aktualisieren Sie OpenSSL 1.1.1 auf OpenSSL 3.x
Lösung
Zertifikatsfehler bei Agenten mit früheren Betriebssystemen
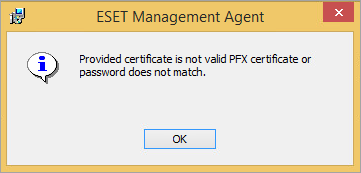
Sie erhalten den folgenden Fehler, wenn Sie Agenten auf Computern mit früheren Betriebssystemen bereitstellen: Das bereitgestellte Zertifikat ist kein gültiges PFX-Zertifikat, oder das Passwort stimmt nicht überein.
-
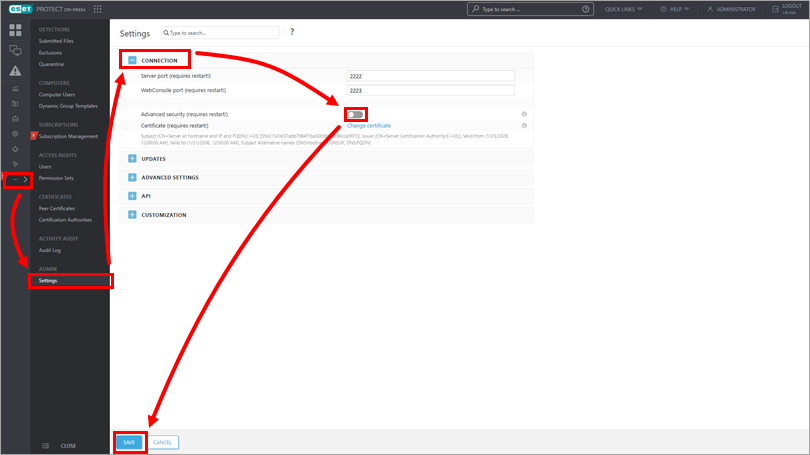
Klicken Sie auf Mehr → Einstellungen, erweitern Sie Verbindung, deaktivieren Sie das Kästchen neben Erweiterte Sicherheit, klicken Sie auf Speichern und starten Sie den Serverdienst neu.
-
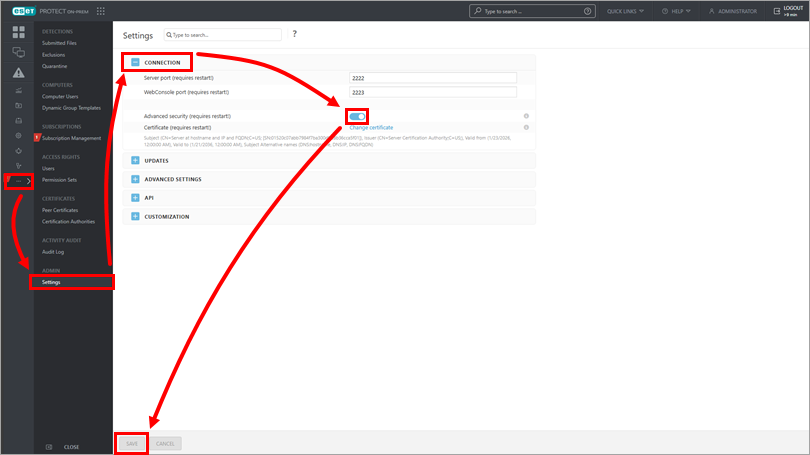
Klicken Sie auf Mehr → Einstellungen, erweitern Sie Verbindung, aktivieren Sie das Kästchen neben Erweiterte Sicherheit, klicken Sie auf Speichern und starten Sie den Serverdienst neu.
-
Wählen Sie das neue Zertifikat aus, wenn Sie Installationsprogramme erstellen oder Agenten mithilfe der Agentenbereitstellungsaufgabe bereitstellen.
-
Erstellen Sie eine neue Agentenrichtlinie um die neuen Zertifikate an Clients auf einem früheren Betriebssystem zu verteilen.
Upgrade von OpenSSL 1.1.1 auf OpenSSL 3.x
Bestehende ESET PROTECT On-Prem-Umgebungen, die OpenSSL 1.1.1 verwenden, können auf OpenSSL 3.x aktualisiert werden.
-
Laden Sie OpenSSL 3.x herunter und erstellen/installieren Sie es auf dem Server.
-
Führen Sie den ESET PROTECT Server-Installationsbefehl erneut aus, um eine Verknüpfung mit den OpenSSL 3.x-Bibliotheken herzustellen.
-
Zertifizierungsstelle und Peer-Zertifikat erstellen. Die neuen Zertifikate werden die OpenSSL 3.x Algorithmen unterstützen.
-
Create a new agent policy um die neuen Zertifikate an berechtigte Clients zu verteilen. Die ursprünglichen Zertifikate sind weiterhin verfügbar und können verwendet werden, um frühere Geräte anzuschließen, die die neue CA nicht erkennen.


