Väljaanne
- OpenSSL 3.x toe lubamine ESET PROTECT On-Prem jaoks
- Sertifikaadiviga agentide puhul, kes kasutavad varasemaid operatsioonisüsteeme
- OpenSSL 1.1.1.1 uuendamine OpenSSL 3.x-ks
Lahendus
Sertifikaadiviga agentide puhul, mis kasutavad varasemaid operatsioonisüsteeme
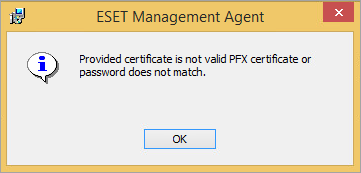
Agentide juurutamisel arvutitesse, kus kasutatakse varasemaid operatsioonisüsteeme, ilmneb järgmine viga: Esitatud sertifikaat ei ole kehtiv PFX-sertifikaat või parool ei vasta.
-
#@##publication_url id='2954' language='1' content='Ava ESET PROTECT Web Console.' target='_blank'#@#
-
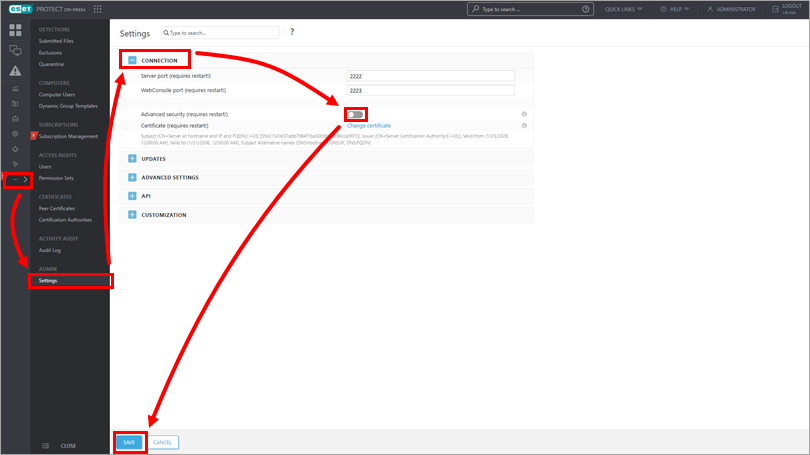
Klõpsake More → Settings, avage Connection, lülitage välja lüliti Advanced security kõrval, klõpsake Save ja taaskäivitage serveriteenus.
-
#@##publication_url id='2907' language='1' content='Create Certificate Authority and Peer Certificate. ' target='_blank'#@#
-
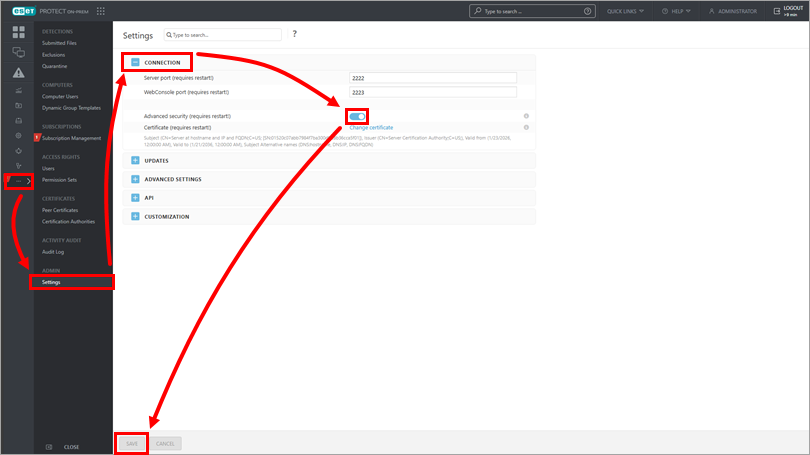
Klõpsake More → Settings, avage Connection, lülitage sisse toggle Advanced security kõrval, klõpsake Save ja taaskäivitage serveriteenus.
-
Valige uus sertifikaat paigaldusprogrammide genereerimisel või agentide kasutuselevõtu ülesande abil agentide kasutuselevõtu abil.
-
#@##publication_url id='3083' language='1' content='Create a new agent policy' target='_blank'#@# uute sertifikaatide levitamiseks klientidele, mis kasutavad varasemat operatsioonisüsteemi.
OpenSSL 1.1.1.1 uuendamine OpenSSL 3.x-ks
Olemasolevad ESET PROTECT On-Prem-keskkonnad, mis kasutavad OpenSSL 1.1.1, saavad uuendada OpenSSL 3.x-le.
-
Laadige alla ja ehitage/paigaldage OpenSSL 3.x serverisse.
-
Käivitage uuesti ESET PROTECT Serveri paigalduskäsk, et linkida OpenSSL 3.x raamatukogud.
-
Create Certificate Authority and Peer Certificate. Uued sertifikaadid hõlbustavad OpenSSL 3.x algoritme.
-
Create a new agent policy uute sertifikaatide levitamiseks sobivatele klientidele. Esialgsed sertifikaadid on endiselt saadaval ja neid saab kasutada varasemate seadmete ühendamiseks, mis ei tunnista uut CA-d.


