Выпуск
- Включение поддержки OpenSSL 3.x для ESET PROTECT On-Prem
- Ошибка сертификата для агентов, использующих более ранние операционные системы
- Обновите OpenSSL 1.1.1 до OpenSSL 3.x
Решение
Ошибка сертификата для агентов, использующих более ранние операционные системы
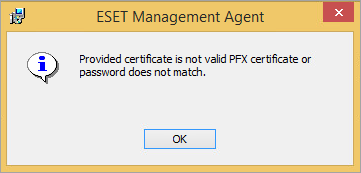
При развертывании агентов на компьютерах с более ранними операционными системами возникает следующая ошибка: Предоставленный сертификат не является действительным сертификатом PFX, или пароль не соответствует.
-
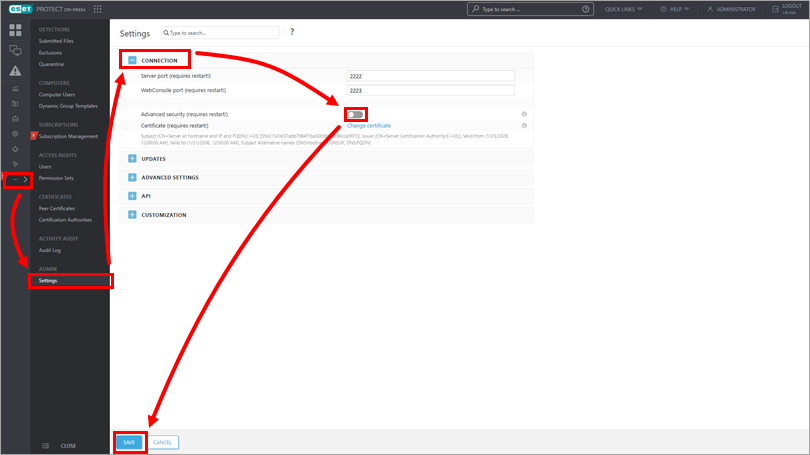
Нажмите Еще → Настройки, разверните Подключение, отключите флажок рядом с пунктом Расширенная безопасность, нажмите Сохранить и перезапустите службу сервера.
-
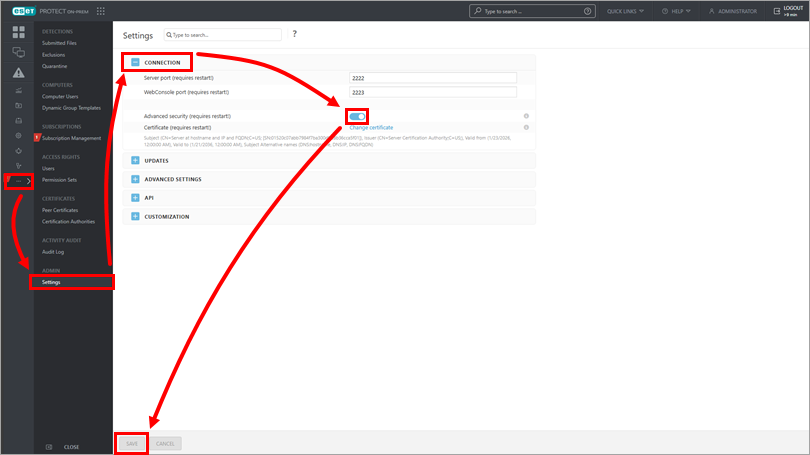
Нажмите More → Settings, разверните Connection, установите флажок рядом с Advanced security, нажмите Save и перезапустите службу сервера.
-
Выберите новый сертификат при генерации программ установки или развертывании агентов с помощью задачи развертывания агентов.
-
Создайте новую политику агента чтобы распространить новые сертификаты среди клиентов на более ранней операционной системе.
Обновление OpenSSL 1.1.1 до OpenSSL 3.x
Существующие среды ESET PROTECT On-Prem, использующие OpenSSL 1.1.1, можно обновить до OpenSSL 3.x.
-
Загрузите и соберите/установите OpenSSL 3.x на сервере.
-
Повторно выполните команду установки ESET PROTECT Server, чтобы установить связь с библиотеками OpenSSL 3.x.
-
Создание сертификата центра сертификации и сертификата пира. Новые сертификаты будут способствовать работе алгоритмов OpenSSL 3.x.
-
Создать новую политику агента для распространения новых сертификатов среди подходящих клиентов. Оригинальные сертификаты все еще доступны и могут быть использованы для подключения более ранних устройств, которые не распознают новый ЦС.


