Problema
- Habilitar la compatibilidad con OpenSSL 3.x para ESET PROTECT On-Prem
- Error de certificado para agentes que utilizan sistemas operativos anteriores
- Actualice OpenSSL 1.1.1 a OpenSSL 3.x
Solución
Error de certificado para agentes que utilizan sistemas operativos anteriores
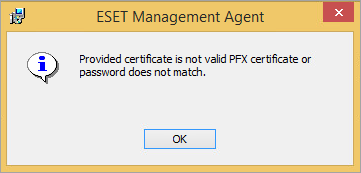
Recibe el siguiente error al desplegar agentes en equipos que ejecutan sistemas operativos anteriores: El certificado proporcionado no es un certificado PFX válido o la contraseña no coincide.
-
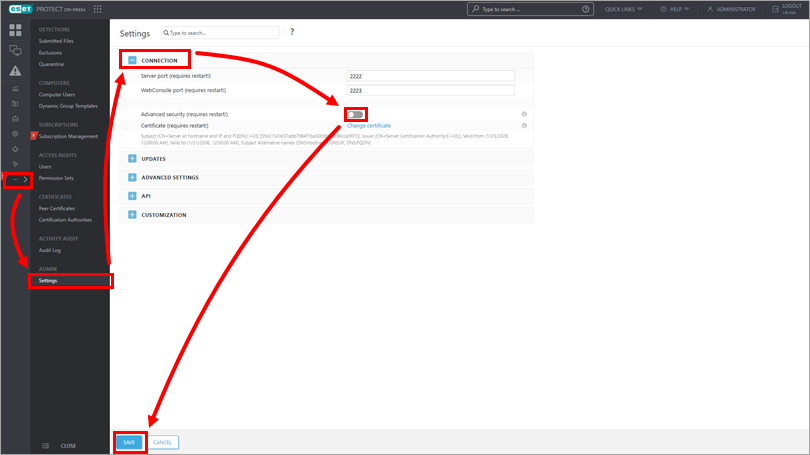
Haga clic en Más → Configuración, expanda Conexión, desactive el conmutador situado junto a Seguridad avanzada, haga clic en Guardar y reinicie el servicio del servidor.
-
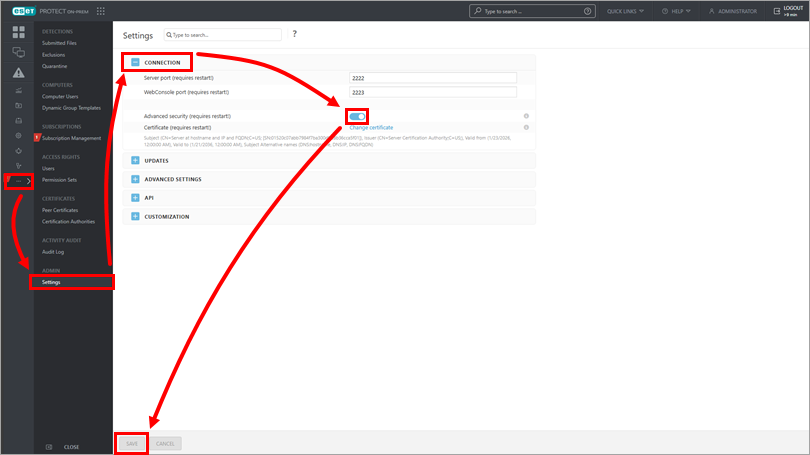
Haga clic en Más → Configuración, expanda Conexión, active el conmutador situado junto a Seguridad avanzada, haga clic en Guardar y reinicie el servicio de servidor.
-
Seleccione el nuevo certificado cuando genere instaladores o despliegue agentes mediante la tarea de despliegue de agentes.
-
Cree una nueva política de agente para distribuir los nuevos certificados a clientes con un sistema operativo anterior.
Actualizar OpenSSL 1.1.1 a OpenSSL 3.x
Los entornos ESET PROTECT On-Prem existentes que utilizan OpenSSL 1.1.1 pueden actualizarse a OpenSSL 3.x.
-
Descargue y compile/instale OpenSSL 3.x en el servidor.
-
Vuelva a ejecutar el comando de instalación de ESET PROTECT Server para enlazar con las bibliotecas de OpenSSL 3.x.
-
Crear autoridad de certificación y certificado de pares. Los nuevos certificados facilitarán los algoritmos OpenSSL 3.x.
-
Crear una nueva política de agente para distribuir los nuevos certificados a los clientes que cumplan los requisitos. Los certificados originales siguen estando disponibles y pueden utilizarse para conectar dispositivos anteriores que no reconozcan la nueva CA.


