Problem
- Włączanie obsługi OpenSSL 3.x dla ESET PROTECT On-Prem
- Błąd certyfikatu dla agentów korzystających z wcześniejszych systemów operacyjnych
- Aktualizacja OpenSSL 1.1.1 do OpenSSL 3.x
Rozwiązanie
Błąd certyfikatu dla agentów korzystających z wcześniejszych systemów operacyjnych
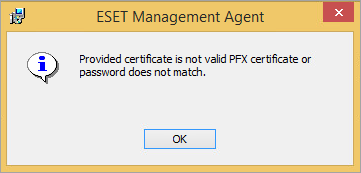
Podczas wdrażania agentów na komputerach z wcześniejszymi systemami operacyjnymi pojawia się następujący błąd: Podany certyfikat nie jest prawidłowym certyfikatem PFX lub hasło nie jest zgodne.
-
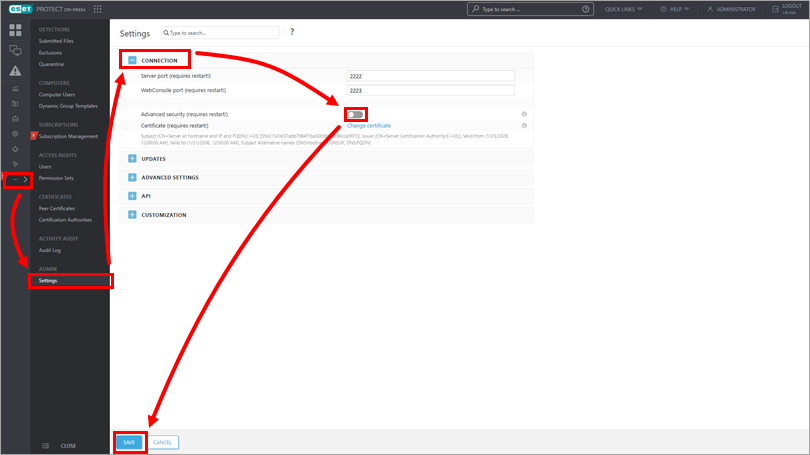
Kliknij Więcej → Ustawienia, rozwiń Połączenie, wyłącz przełącznik obok Zaawansowane zabezpieczenia, kliknij Zapisz i uruchom ponownie usługę serwera.
-
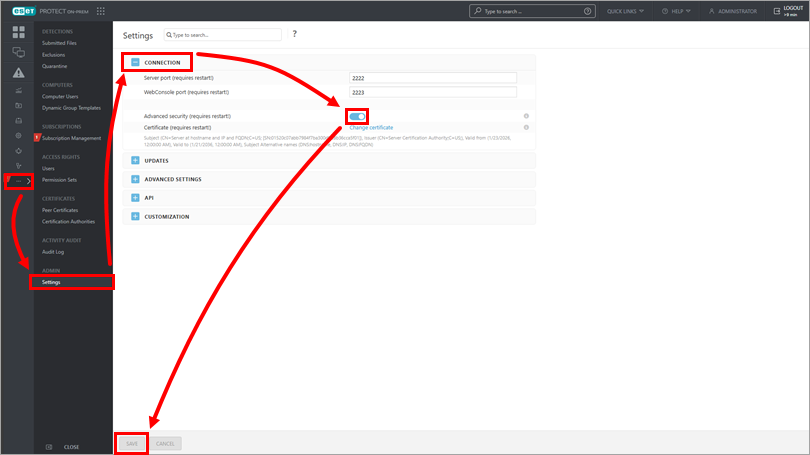
Kliknij Więcej → Ustawienia, rozwiń Połączenie, włącz przełącznik obok Zaawansowane zabezpieczenia, kliknij Zapisz i uruchom ponownie usługę serwera.
-
Wybierz nowy certyfikat podczas generowania instalatorów lub wdrażania agentów za pomocą zadania wdrażania agenta.
-
Create a new agent policy aby dystrybuować nowe certyfikaty do klientów w starszym systemie operacyjnym.
Aktualizacja OpenSSL 1.1.1 do OpenSSL 3.x
Istniejące środowiska ESET PROTECT On-Prem, które używają OpenSSL 1.1.1, mogą zostać uaktualnione do OpenSSL 3.x.
-
Pobierz i skompiluj/zainstaluj OpenSSL 3.x na serwerze.
-
Uruchom ponownie polecenie instalacji programu ESET PROTECT Server, aby połączyć się z bibliotekami OpenSSL 3.x.
-
Create Certificate Authority and Peer Certificate. Nowe certyfikaty będą obsługiwać algorytmy OpenSSL 3.x.
-
Create a new agent policy to distribute the new certificates to eligible clients. Oryginalne certyfikaty są nadal dostępne i mogą być używane do łączenia wcześniejszych urządzeń, które nie rozpoznają nowego urzędu certyfikacji.


