Probleem
- OpenSSL 3.x ondersteuning inschakelen voor ESET PROTECT On-Prem
- Certificaatfout voor agents die oudere besturingssystemen gebruiken
- Upgrade OpenSSL 1.1.1 naar OpenSSL 3.x
Oplossing
Certificaatfout voor agents die oudere besturingssystemen gebruiken
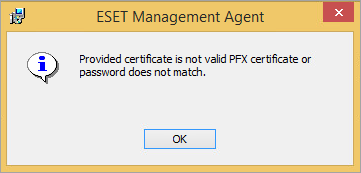
U krijgt de volgende foutmelding wanneer agents worden ingezet op computers met oudere besturingssystemen: Het verstrekte certificaat is geen geldig PFX-certificaat of het wachtwoord komt niet overeen.
-
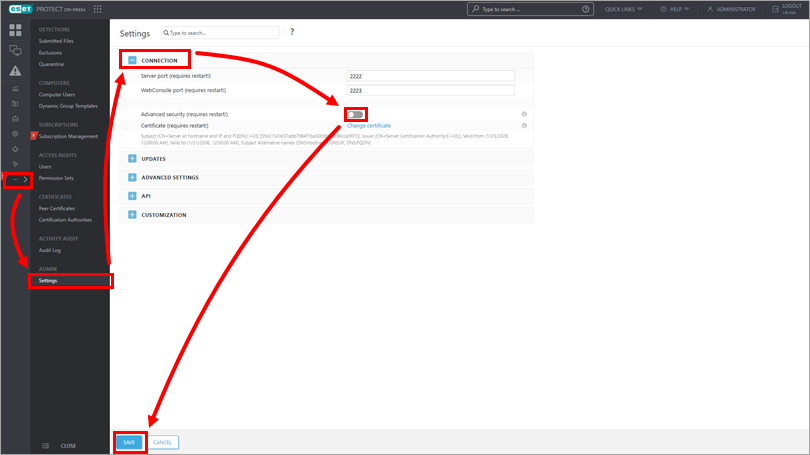
Klik op Meer → Instellingen, vouw Verbinding uit, schakel het schakelaartje naast Geavanceerde beveiliging uit, klik op Opslaan en herstart de serverservice.
-
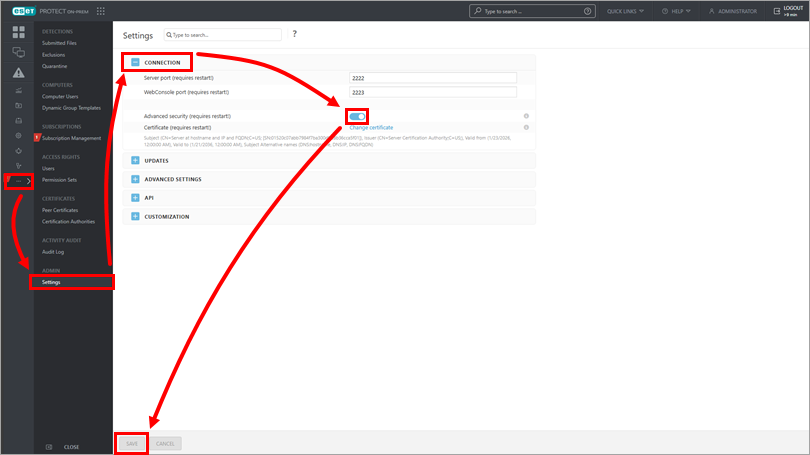
Klik op Meer → Instellingen, vouw Verbinding uit, schakel de optie naast Geavanceerde beveiliging in, klik op Opslaan en herstart de serverservice.
-
Selecteer het nieuwe certificaat bij het genereren van installers of het inzetten van agents met de agent deployment task.
-
Maak een nieuw agentbeleid om de nieuwe certificaten te distribueren naar clients op een ouder besturingssysteem.
Upgrade OpenSSL 1.1.1 naar OpenSSL 3.x
Bestaande ESET PROTECT On-Prem-omgevingen die OpenSSL 1.1.1 gebruiken, kunnen upgraden naar OpenSSL 3.x.
-
Download en bouw/installeer OpenSSL 3.x op de server.
-
Voer de installatieopdracht van ESET PROTECT Server opnieuw uit om een koppeling te maken met de OpenSSL 3.x-bibliotheken.
-
Create Certificate Authority and Peer Certificate. De nieuwe certificaten faciliteren de OpenSSL 3.x-algoritmen.
-
Maak een nieuw agentbeleid om de nieuwe certificaten te distribueren naar clients die hiervoor in aanmerking komen. De originele certificaten zijn nog steeds beschikbaar en kunnen gebruikt worden om verbinding te maken met eerdere apparaten die de nieuwe CA niet herkennen.


