Obsah
- Povolení podpory OpenSSL 3.x pro ESET PROTECT On-Prem pro Linux
- Chyba certifikátu pro agenty používající starší operační systémy
- Upgrade OpenSSL 1.1.1 na OpenSSL 3.x
- Další informace o pokročilém nastavení zabezpečení
Řešení
Chyba certifikátu pro agenty používající starší operační systémy
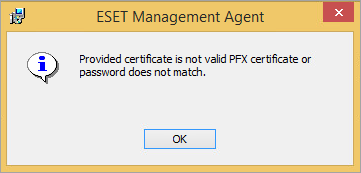
Po instalaci OpenSSL 3.x, ESET PROTECT Server a ESET PROTECT On-Prem se zobrazí následující chyba:
-
Klikněte na položku Další nastavení →, rozbalte položku Připojení, zakažte přepínač vedle položky Rozšířené zabezpečení a restartujte službu serveru.
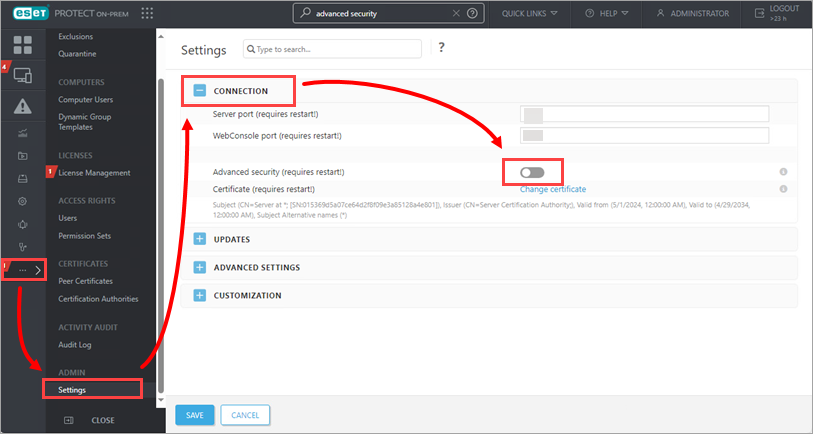
Obrázek 1-2 -
Vytvoření certifikátu certifikační autority a certifikátu partnera.
-
Klikněte na položku Další nastavení →, rozbalte položku Připojení, povolte přepínač vedle položky Rozšířené zabezpečení a restartujte službu serveru.
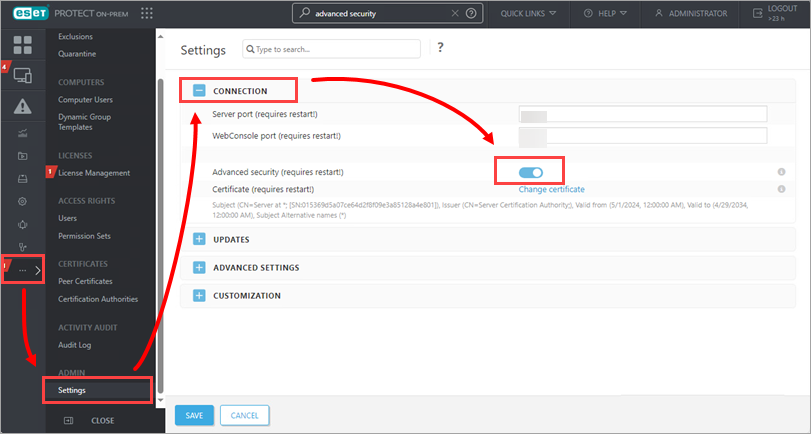
Obrázek 1-3 -
Nový certifikát vyberte při generování instalačních programů nebo při nasazování agentů pomocí úlohy nasazení agentů.
- Vytvoření nové zásady agenta pro distribuci nových certifikátů klientům se starším operačním systémem.
Upgrade OpenSSL 1.1.1 na OpenSSL 3.x
Stávající prostředí ESET PROTECT On-Prem, která používají OpenSSL 1.1.1, mohou upgradovat na OpenSSL 3.x.
- Nainstalujte na server protokol OpenSSL 3.x.
- Znovu spusťte příkaz pro instalaci serveru, abyste vytvořili odkaz na knihovny OpenSSL 3.
- Vytvoření certifikátu certifikační autority a certifikátu partnera. Nové certifikáty budou podporovat algoritmy OpenSSL 3.x.
- Vytvoření nové zásady agenta pro distribuci nových certifikátů oprávněným klientům. Původní certifikáty jsou stále k dispozici a lze k nim připojit starší zařízení, která novou certifikační autoritu nerozpoznají.


