Masalah
- Mengaktifkan dukungan OpenSSL 3.x untuk ESET PROTECT On-Prem
- Kesalahan sertifikat untuk agen yang menggunakan sistem operasi sebelumnya
- Tingkatkan OpenSSL 1.1.1 ke OpenSSL 3.x
Solusi
Kesalahan sertifikat untuk agen yang menggunakan sistem operasi sebelumnya
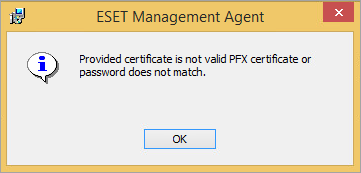
Anda menerima kesalahan berikut ini saat menyebarkan agen ke komputer yang menjalankan sistem operasi sebelumnya: Sertifikat yang diberikan bukan sertifikat PFX yang valid, atau kata sandi tidak cocok.
-
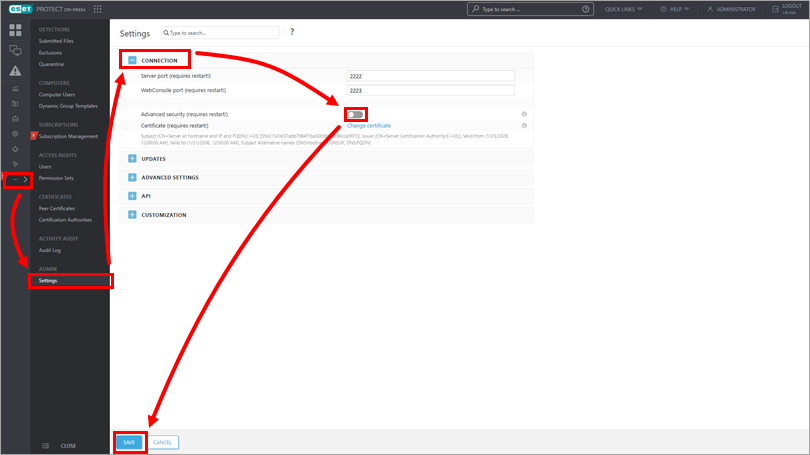
Klik Lainnya → Pengaturan, perluas Koneksi, nonaktifkan sakelar di samping Keamanan tingkat lanjut, klik Simpan dan mulai ulang layanan server.
-
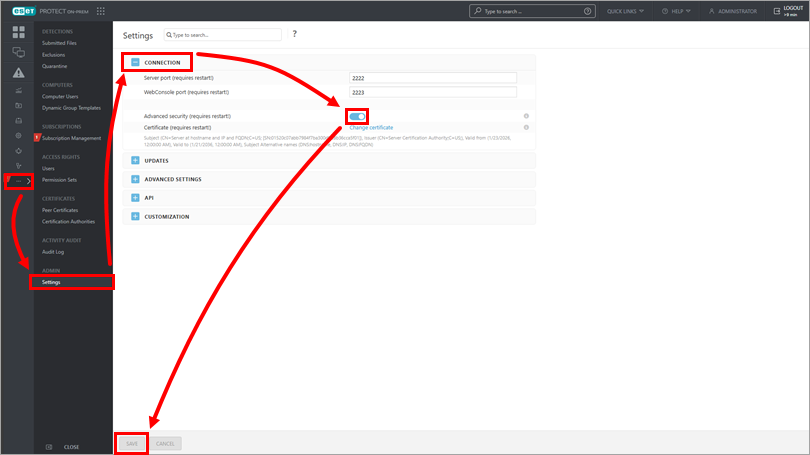
Klik Lainnya → Pengaturan, perluas Sambungan, aktifkan sakelar di samping Keamanan tingkat lanjut, klik Simpan dan mulai ulang layanan server.
-
Pilih sertifikat baru saat membuat penginstal atau menyebarkan agen menggunakan tugas penyebaran agen.
-
Buat kebijakan agen baru untuk mendistribusikan sertifikat baru ke klien pada sistem operasi sebelumnya.
Tingkatkan OpenSSL 1.1.1 ke OpenSSL 3.x
Lingkungan ESET PROTECT On-Prem yang sudah ada yang menggunakan OpenSSL 1.1.1 dapat ditingkatkan ke OpenSSL 3.x.
-
Unduh dan bangun/instal OpenSSL 3.x di server.
-
Jalankan lagi perintah instalasi ESET PROTECT Server untuk menautkan ke pustaka OpenSSL 3.x.
-
Membuat Otoritas Sertifikat dan Sertifikat Rekan. Sertifikat baru ini akan memfasilitasi algoritma OpenSSL 3.x.
-
Buat kebijakan agen baru untuk mendistribusikan sertifikat baru kepada klien yang memenuhi syarat. Sertifikat asli masih tersedia dan dapat digunakan untuk menghubungkan perangkat sebelumnya yang tidak mengenali CA baru.


