이슈
- ESET PROTECT 온-프레미스에 대해 OpenSSL 3.x 지원 활성화
- 이전 운영 체제를 사용하는 에이전트의 인증서 오류
- OpenSSL 1.1.1을 OpenSSL 3.x로 업그레이드하기
솔루션
이전 운영 체제를 사용하는 상담원의 인증서 오류
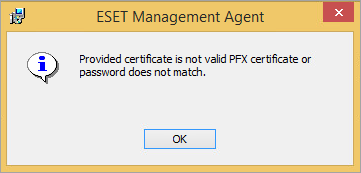
이전 운영 체제를 실행하는 컴퓨터에 상담원을 배포할 때 다음 오류가 발생합니다: 제공된 인증서가 유효한 PFX 인증서가 아니거나 비밀번호가 일치하지 않습니다.
-
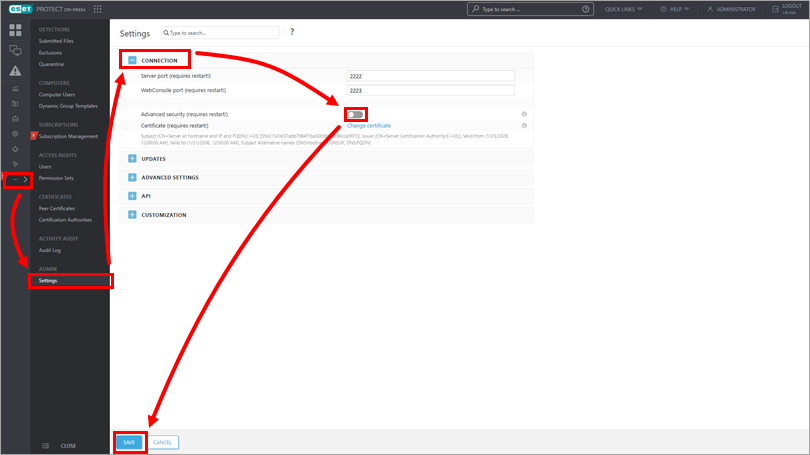
자세히 → 설정을 클릭하고 연결을 확장한 다음 고급 보안 옆의 토글을 비활성화하고 저장을 클릭한 후 서버 서비스를 다시 시작합니다.
-
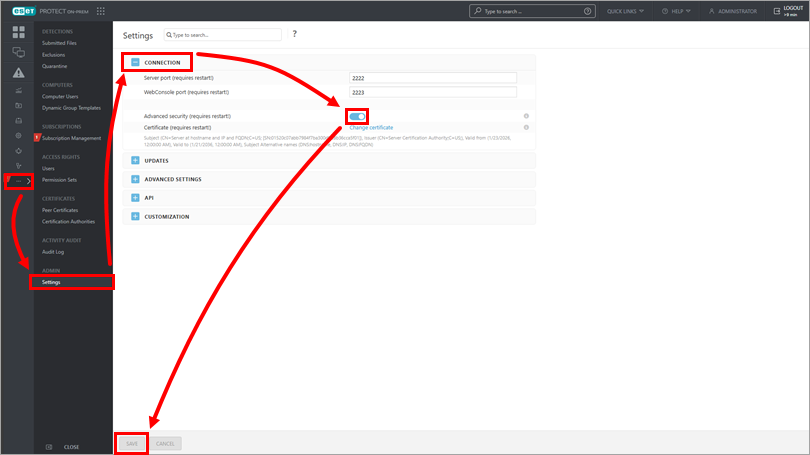
더보기 → 설정을 클릭하고 연결을 확장한 다음 고급 보안 옆의 토글을 활성화하고 저장을 클릭한 다음 서버 서비스를 다시 시작합니다.
-
설치 관리자를 생성하거나 에이전트 배포 작업을 사용하여 에이전트를 배포할 때 새 인증서를 선택합니다.
-
새 에이전트 정책 만들기 이전 운영 체제에서 클라이언트에 새 인증서를 배포하기 위해.
OpenSSL 1.1.1을 OpenSSL 3.x로 업그레이드하기
OpenSSL 1.1.1을 사용하는 기존 ESET PROTECT 온-프레미스 환경은 OpenSSL 3.x로 업그레이드할 수 있습니다.
-
ESET PROTECT 서버 설치 명령을 다시 실행하여 OpenSSL 3.x 라이브러리에 연결합니다.
-
인증 기관 및 피어 인증서 만들기. 새 인증서는 OpenSSL 3.x 알고리즘을 용이하게 합니다.
-
새 에이전트 정책 만들기 적격 클라이언트에게 새 인증서를 배포합니다. 원래 인증서는 계속 사용할 수 있으며 새 CA를 인식하지 못하는 이전 장치를 연결하는 데 사용할 수 있습니다.


