问题
- 为 ESET PROTECT On-Prem 启用 OpenSSL 3.x 支持
- 使用早期操作系统的代理出现证书错误
- 将 OpenSSL 1.1.1 升级到 OpenSSL 3.x
解决方案
使用早期操作系统的代理的证书错误
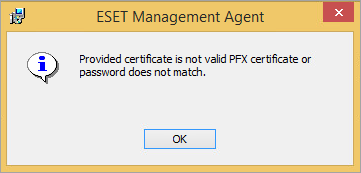
在运行早期操作系统的计算机上部署代理时,会收到以下错误:提供的证书不是有效的 PFX 证书,或者密码不匹配。
-
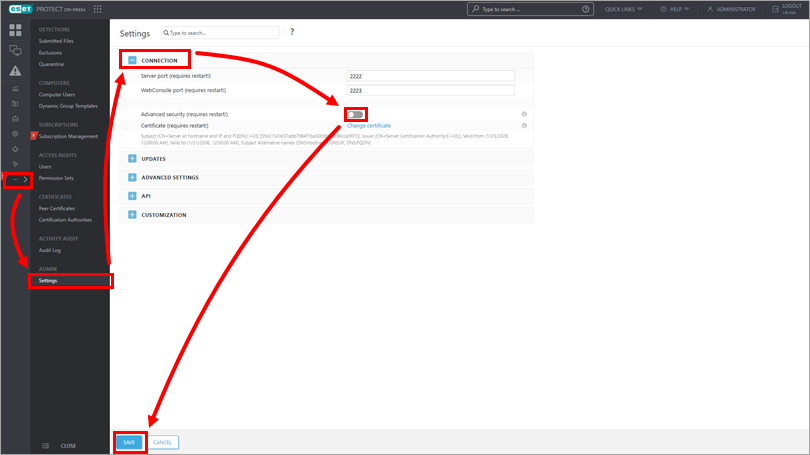
单击 更多→设置,展开 "连接",禁用 "高级安全 "旁边的切换,单击保存并重新启动服务器服务。
-
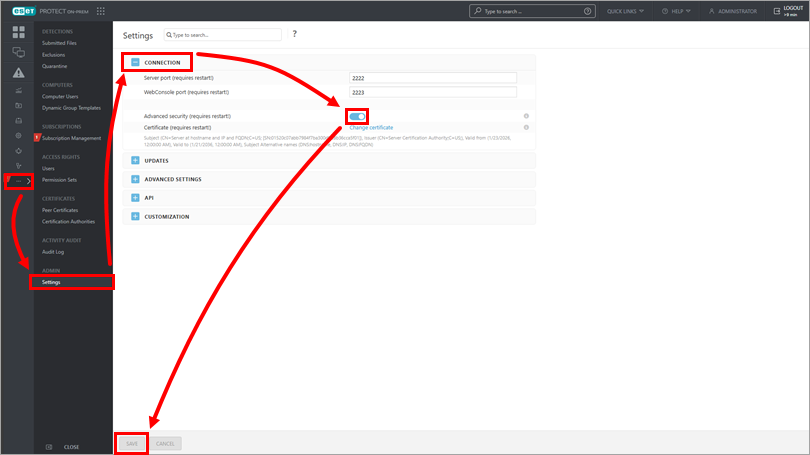
单击 更多→设置,展开连接,启用高级安全性旁边的切换,单击保存 并重新启动服务器服务。
-
使用代理部署任务生成安装程序或部署代理时,选择新证书。
-
创建新的代理策略向早期操作系统的客户端分发新证书。
将 OpenSSL 1.1.1 升级到 OpenSSL 3.x
使用 OpenSSL 1.1.1 的现有 ESET PROTECT On-Prem 环境可以升级到 OpenSSL 3.x。
-
在服务器上下载并构建/安装 OpenSSL 3.x。
-
再次运行 ESET PROTECT Server 安装命令,链接到 OpenSSL 3.x 库。
-
创建证书颁发机构和对等证书。新证书将有助于使用 OpenSSL 3.x 算法。
-
创建新代理策略向符合条件的客户分发新证书。原始证书仍然可用,可用于连接不识别新 CA 的早期设备。


