Problema
- Ativar o suporte ao OpenSSL 3.x para o ESET PROTECT On-Prem
- Erro de certificado para agentes que usam sistemas operacionais anteriores
- Atualize o OpenSSL 1.1.1 para o OpenSSL 3.x
Solução
Erro de certificado para agentes que usam sistemas operacionais anteriores
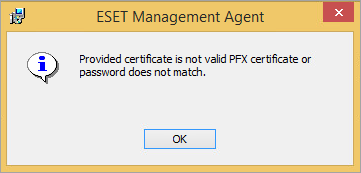
Você recebe o seguinte erro ao implantar agentes em computadores que executam sistemas operacionais anteriores: O certificado fornecido não é um certificado PFX válido ou a senha não corresponde.
-
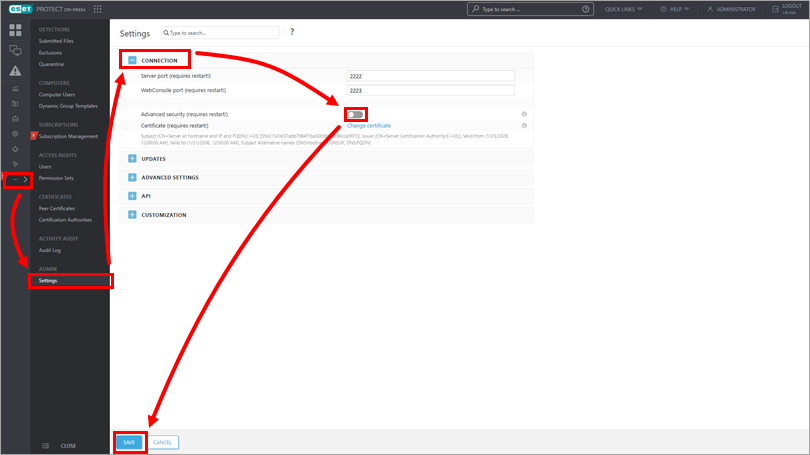
Clique em Mais → Configurações, expanda Conexão, desative a opção ao lado de Segurança avançada, clique em Salvar e reinicie o serviço do servidor.
-
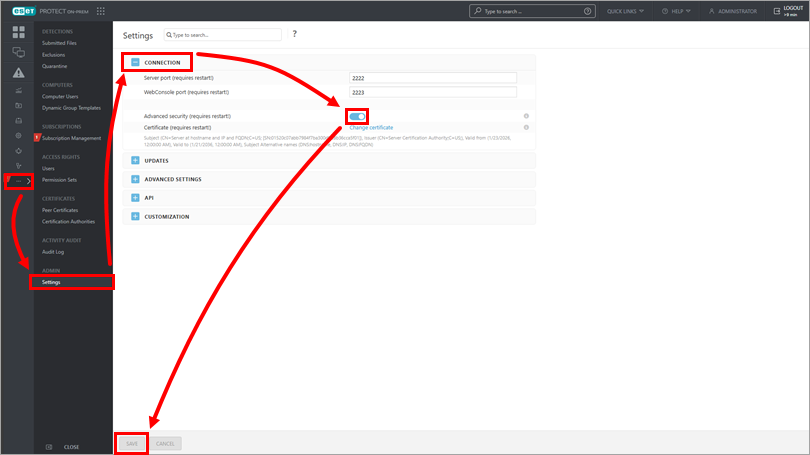
Clique em More → Settings ( Mais → Configurações), expanda Connection (Conexão), ative o botão de alternância ao lado de Advanced security (Segurança avançada), clique em Save (Salvar ) e reinicie o serviço do servidor.
-
Selecione o novo certificado ao gerar instaladores ou implantar agentes usando a tarefa de implantação de agentes.
-
Crie uma nova política de agente para distribuir os novos certificados a clientes em um sistema operacional anterior.
Atualizar o OpenSSL 1.1.1 para o OpenSSL 3.x
Os ambientes existentes do ESET PROTECT On-Prem que utilizam o OpenSSL 1.1.1 podem atualizar para o OpenSSL 3.x.
-
Faça o download e compile/instale o OpenSSL 3.x no servidor.
-
Execute o comando de instalação do ESET PROTECT Server novamente para vincular as bibliotecas do OpenSSL 3.x.
-
Criar autoridade de certificação e certificado de par. Os novos certificados facilitarão os algoritmos do OpenSSL 3.x.
-
Criar uma nova política de agente para distribuir os novos certificados aos clientes qualificados. Os certificados originais ainda estão disponíveis e podem ser usados para conectar dispositivos anteriores que não reconhecem a nova CA.


