Problem
- Aktivera stöd för OpenSSL 3.x för ESET PROTECT On-Prem
- Certifikatfel för agenter som använder tidigare operativsystem
- Uppgradera OpenSSL 1.1.1 till OpenSSL 3.x
Lösning
Certifikatfel för agenter som använder tidigare operativsystem
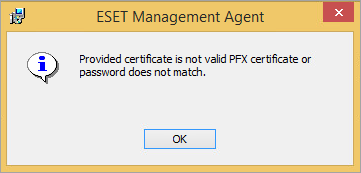
Du får följande felmeddelande när du distribuerar agenter till datorer som kör tidigare operativsystem: Det angivna certifikatet är inte ett giltigt PFX-certifikat, eller så matchar inte lösenordet.
-
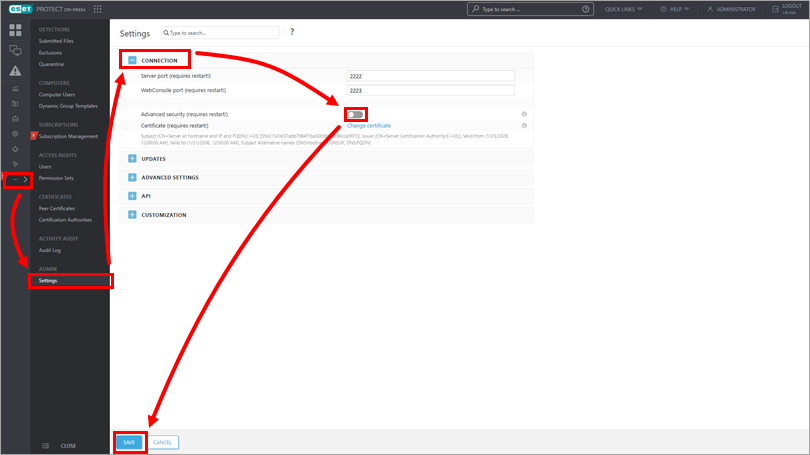
Klicka på Mer → Inställningar, expandera Anslutning, avaktivera reglaget bredvid Avancerad säkerhet, klicka på Spara och starta om servertjänsten.
-
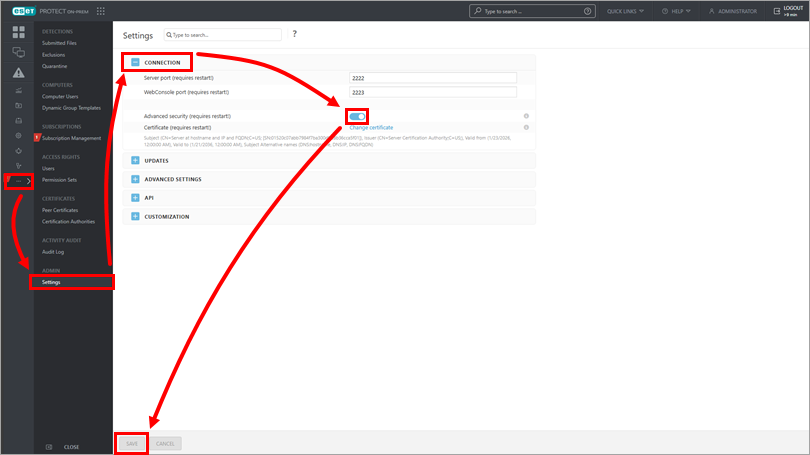
Klicka på Mer → Inställningar, expandera Anslutning, aktivera reglaget bredvid Avancerad säkerhet, klicka på Spara och starta om servertjänsten.
-
Välj det nya certifikatet när du genererar installationsprogram eller distribuerar agenter med hjälp av aktiviteten för agentdistribution.
-
Skapa en ny agentpolicy för att distribuera de nya certifikaten till klienter på ett tidigare operativsystem.
Uppgradera OpenSSL 1.1.1 till OpenSSL 3.x
Befintliga ESET PROTECT On-Prem-miljöer som använder OpenSSL 1.1.1 kan uppgraderas till OpenSSL 3.x.
-
Ladda ner och bygg/installera OpenSSL 3.x på servern.
-
Kör installationskommandot för ESET PROTECT Server igen för att länka till OpenSSL 3.x-biblioteken.
-
Skapa certifikatutfärdare och peer-certifikat. De nya certifikaten kommer att underlätta OpenSSL 3.x-algoritmerna.
-
Skapa en ny agentpolicy för att distribuera de nya certifikaten till berättigade klienter. De ursprungliga certifikaten finns fortfarande tillgängliga och kan användas för att ansluta tidigare enheter som inte känner igen den nya certifikatutfärdaren.


