Problème
- Activation de la prise en charge d'OpenSSL 3.x pour ESET PROTECT On-Prem
- Erreur de certificat pour les agents utilisant des systèmes d'exploitation antérieurs
- Mettre à jour OpenSSL 1.1.1 vers OpenSSL 3.x
Solution
Erreur de certificat pour les agents utilisant des systèmes d'exploitation antérieurs
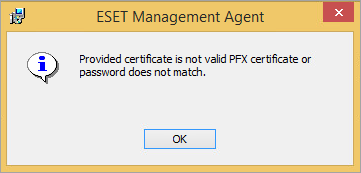
Vous recevez l'erreur suivante lors du déploiement d'agents sur des ordinateurs utilisant des systèmes d'exploitation antérieurs : Le certificat fourni n'est pas un certificat PFX valide ou le mot de passe ne correspond pas.
-
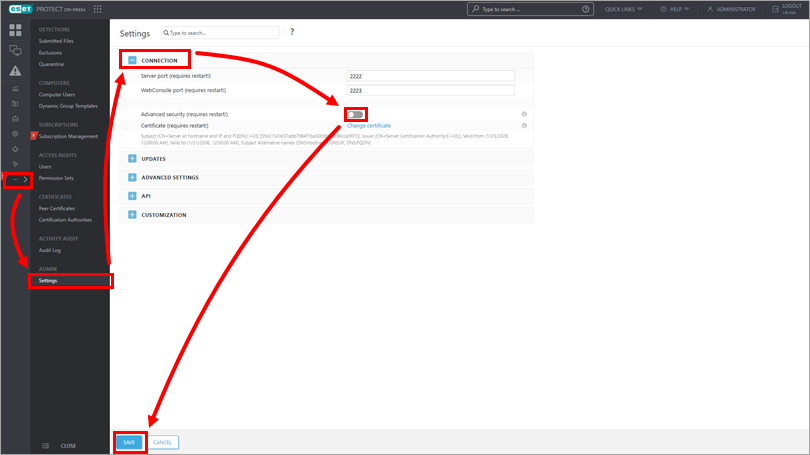
Cliquez sur Plus → Paramètres, développez Connexion, désactivez la case à cocher située à côté de Sécurité avancée, cliquez sur Enregistrer et redémarrez le service du serveur.
-
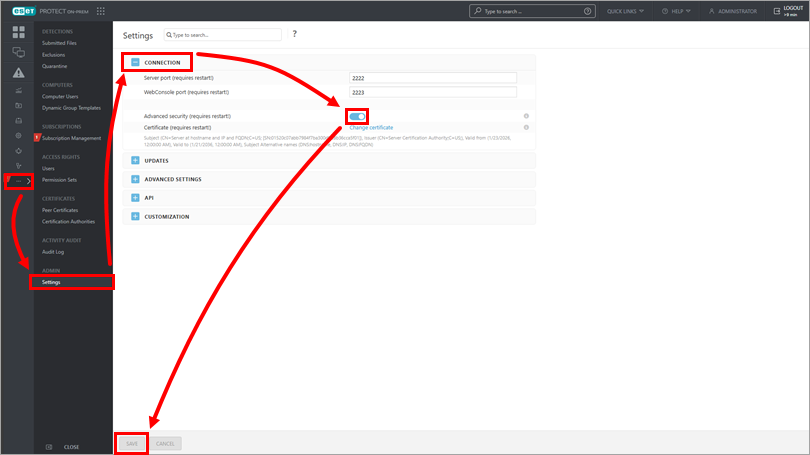
Cliquez sur Plus → Paramètres, développez Connexion, activez la case à cocher à côté de Sécurité avancée, cliquez sur Enregistrer et redémarrez le service du serveur.
-
Sélectionnez le nouveau certificat lors de la génération d'installateurs ou du déploiement d'agents à l'aide de la tâche de déploiement d'agents.
-
Create a new agent policy pour distribuer les nouveaux certificats aux clients utilisant un système d'exploitation antérieur.
Mise à niveau d'OpenSSL 1.1.1 vers OpenSSL 3.x
Les environnements ESET PROTECT On-Prem existants qui utilisent OpenSSL 1.1.1 peuvent être mis à niveau vers OpenSSL 3.x.
-
Téléchargez et compilez/installez OpenSSL 3.x sur le serveur.
-
Exécutez à nouveau la commande d'installation d'ESET PROTECT Server pour établir un lien avec les bibliothèques OpenSSL 3.x.
-
Create Certificate Authority and Peer Certificate. Les nouveaux certificats faciliteront l'utilisation des algorithmes OpenSSL 3.x.
-
Create a new agent policy pour distribuer les nouveaux certificats aux clients éligibles. Les certificats originaux sont toujours disponibles et peuvent être utilisés pour connecter des appareils antérieurs qui ne reconnaissent pas la nouvelle autorité de certification.


