Problema
- Įjunkite OpenSSL 3.x palaikymą ESET PROTECT On-Prem
- Sertifikato klaida agentams, naudojantiems ankstesnes operacines sistemas
- Atnaujinti OpenSSL 1.1.1 į OpenSSL 3.x
Sprendimas
Sertifikato klaida agentams, naudojantiems ankstesnes operacines sistemas
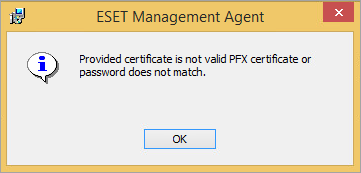
Įdiegiant agentus į kompiuterius, kuriuose naudojamos ankstesnės operacinės sistemos, gaunama ši klaida: Pateiktas sertifikatas nėra galiojantis PFX sertifikatas arba nesutampa slaptažodis.
-
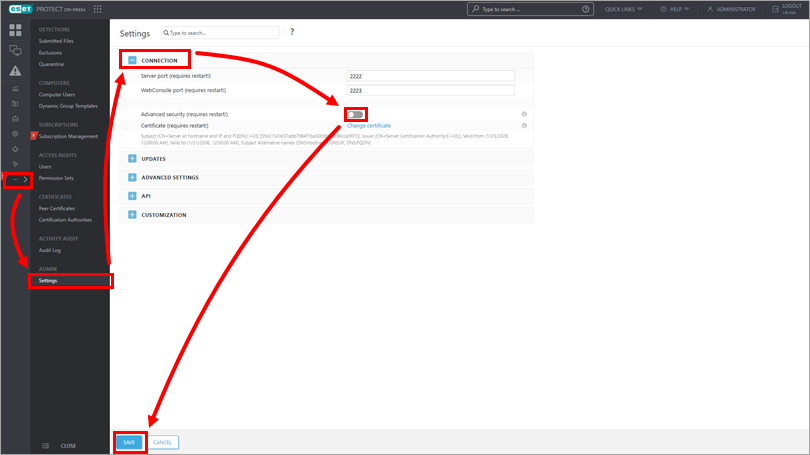
Spustelėkite Daugiau → Nustatymai, išskleiskite Jungtis, išjunkite perjungiklį šalia Išplėstinis saugumas, spustelėkite Išsaugoti ir iš naujo paleiskite serverio paslaugą.
-
Sukurti Sertifikavimo institucijos ir tarpusavio sertifikatą. #
-
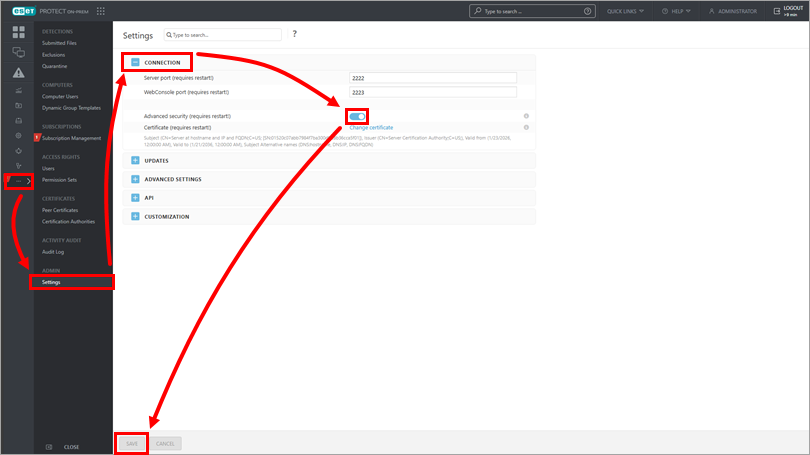
Spustelėkite Daugiau → Nustatymai, išskleiskite Jungtis, įjunkite perjungiklį šalia Išplėstinis saugumas, spustelėkite Išsaugoti ir iš naujo paleiskite serverio paslaugą.
-
Pasirinkite naująjį sertifikatą generuodami diegimo programas arba diegdami agentus naudodami agentų diegimo užduotį.
-
Sukurti naują agento politiką norėdami platinti naujus sertifikatus klientams su ankstesne operacine sistema.
Atnaujinkite "OpenSSL 1.1.1" į "OpenSSL 3.x
Esamas ESET PROTECT On-Prem aplinkas, kuriose naudojamas OpenSSL 1.1.1, galima atnaujinti į OpenSSL 3.x.
-
Atsisiųskite ir serveryjesukurkite / įdiekite "OpenSSL 3.x".
-
Dar kartą paleiskite ESET PROTECT Server diegimo komandą, kad susietumėte su OpenSSL 3.x bibliotekomis.
-
Sukurti Sertifikavimo institucijos ir tarpusavio sertifikatą. Naujieji sertifikatai palengvins "OpenSSL 3.x" algoritmų naudojimą.
-
Sukurti naują agento politiką, kad būtų galima platinti naujus sertifikatus tinkamiems klientams. Pirminiai sertifikatai vis dar yra prieinami ir gali būti naudojami ankstesniems įrenginiams, kurie neatpažįsta naujosios CA, prijungti.


