Problem
- Aktiver OpenSSL 3.x-støtte for ESET PROTECT On-Prem
- Sertifikatfeil for agenter som bruker tidligere operativsystemer
- Oppgrader OpenSSL 1.1.1 til OpenSSL 3.x
Løsning
Sertifikatfeil for agenter som bruker tidligere operativsystemer
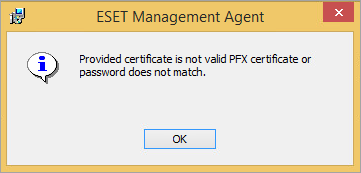
Du får følgende feilmelding når du distribuerer agenter til datamaskiner som kjører tidligere operativsystemer: Sertifikatet som oppgis er ikke et gyldig PFX-sertifikat, eller passordet stemmer ikke overens.
-
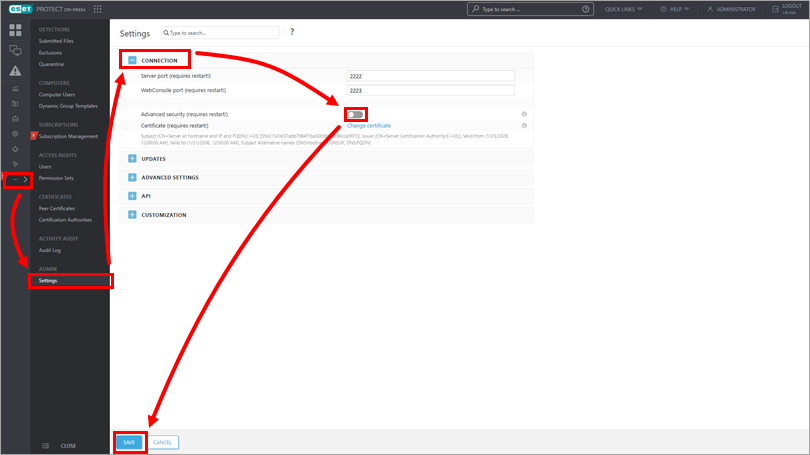
Klikk på Mer → Innstillinger, utvid Tilkobling, deaktiver bryteren ved siden av Avansert sikkerhet, klikk på Lagre, og start servertjenesten på nytt.
-
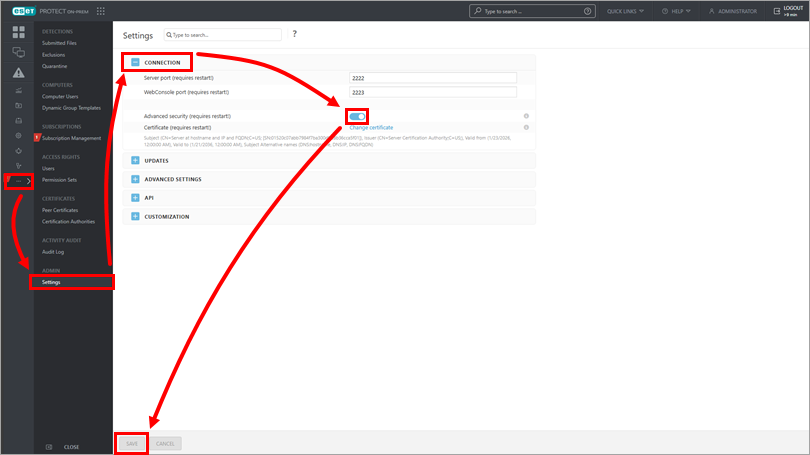
Klikk på Mer → Innstillinger, utvid Tilkobling, aktiver bryteren ved siden av Avansert sikkerhet, klikk på Lagre , og start servertjenesten på nytt.
-
Velg det nye sertifikatet når du genererer installasjonsprogrammer eller distribuerer agenter ved hjelp av oppgaven for agentdistribusjon.
-
Create a new agent policy for å distribuere de nye sertifikatene til klienter på et tidligere operativsystem.
Oppgrader OpenSSL 1.1.1 til OpenSSL 3.x
Eksisterende ESET PROTECT On-Prem-miljøer som bruker OpenSSL 1.1.1, kan oppgraderes til OpenSSL 3.x.
-
Last ned og bygg/installer OpenSSL 3.x på serveren.
-
Kjør ESET PROTECT Server-installasjonskommandoen på nytt for å koble til OpenSSL 3.x-bibliotekene.
-
Create Certificate Authority and Peer Certificate. De nye sertifikatene vil legge til rette for OpenSSL 3.x-algoritmene.
-
Create a new agent policy for å distribuere de nye sertifikatene til kvalifiserte klienter. De opprinnelige sertifikatene er fortsatt tilgjengelige og kan brukes til å koble til tidligere enheter som ikke gjenkjenner den nye sertifiseringsinstansen.


