[KB3126] Administrer SSL/TLS-protokolfiltrering i ESET Windows-applikationer
BEMÆRK:
Denne side er blevet oversat af en computer. Klik på engelsk under Sprog på denne side for at få vist den originale tekst. Hvis du finder noget uklart, bedes du kontakte din lokale support.
ESET Windows-programmer kontrollerer automatisk sikkerheden i netværkskommunikationen til og fra din computer. Denne funktionalitet leveres af netværkstrafikscanneren (protokolfiltrering), som inspicerer standard netværkstrafik.
SSL/TLS-protokolfiltrering er en del af denne funktion og muliggør inspektion af krypteret (HTTPS) kommunikation. Netværkstrafikscanner skal være aktiveret, for at SSL/TLS-protokolfiltrering kan fungere.
Tilslutning af netværkstrafikscanner til SSL/TLS-protokolfiltrering
Netværkstrafikscanner giver malware-beskyttelse til applikationsprotokoller ved at integrere flere avancerede malware-scanningsteknikker. Netværkstrafikscanneren scanner automatisk HTTP(S)-, POP3(S)- og IMAP(S)-protokoller, uanset internetbrowser eller e-mailklient.
Det er også nødvendigt for SSL/TLS-protokolfiltrering, som gør det muligt for ESET Windows-applikationer at inspicere SSL/TLS-krypterede forbindelser, der bruges til at sikre HTTPS-websteder.
Da SSL/TLS-protokolfiltrering er en del af netværkstrafikscanneren, skal den være aktiveret, for at SSL/TLS-protokolfiltrering kan fungere.
Sikkerhedsmæssige konsekvenser af at deaktivere netværkstrafikscanner
Når netværkstrafikscanner er deaktiveret, inspicerer ESET Windows-programmer ikke netværkskommunikation på protokolniveau, herunder HTTP(S)-, POP3(S)- og IMAP(S)-trafik.
Dette omfatter både ukrypteret trafik (såsom HTTP- og e-mail-protokoller) og SSL/TLS-krypterede forbindelser (såsom HTTPS-websteder). Som følge heraf kan trusler, der leveres gennem denne kommunikation, muligvis ikke registreres på netværksniveau.
Selvom ESET Windows-applikationer fortsat bruger detektion på applikationsniveau, reducerer deaktivering af netværkstrafikscanner den samlede beskyttelse betydeligt. For at få den mest sikre konfiguration skal du lade netværkstrafikscanner være aktiveret.
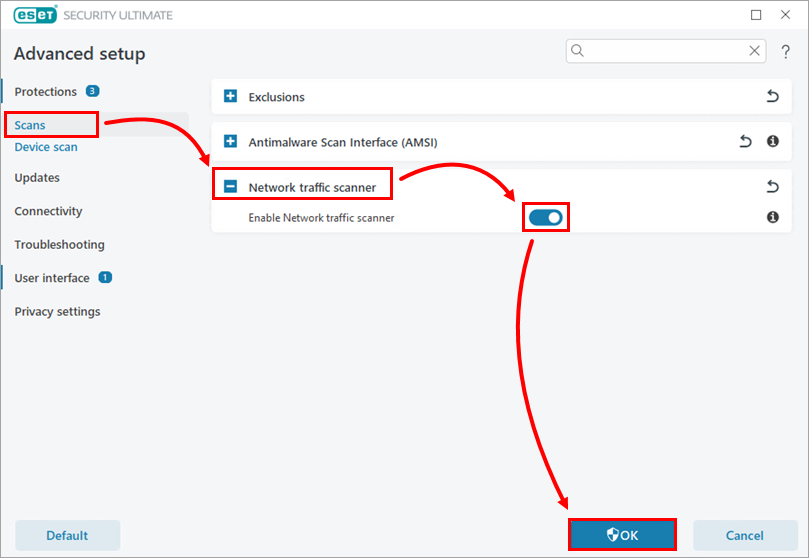
Klik på Scanninger, udvid Netværkstrafikscanner, og klik på vippeknappen ud for Aktiver netværkstrafikscanner for at aktivere eller deaktivere funktionen. Klik på OK.
Udeluk et program eller en IP-adresse fra netværkstrafikscanneren
Tilslutning af netværkstrafikscanner til SSL/TLS-protokolfiltrering
Hvis du udelukker et program eller en IP-adresse fra netværkstrafikscanneren, forhindrer du, at dets netværkskommunikation bliver inspiceret af protokolfiltrering. Da SSL/TLS-protokolfiltrering afhænger af netværkstrafikscanneren, scannes SSL/TLS-krypterede forbindelser for den udelukkede kommunikation ikke.
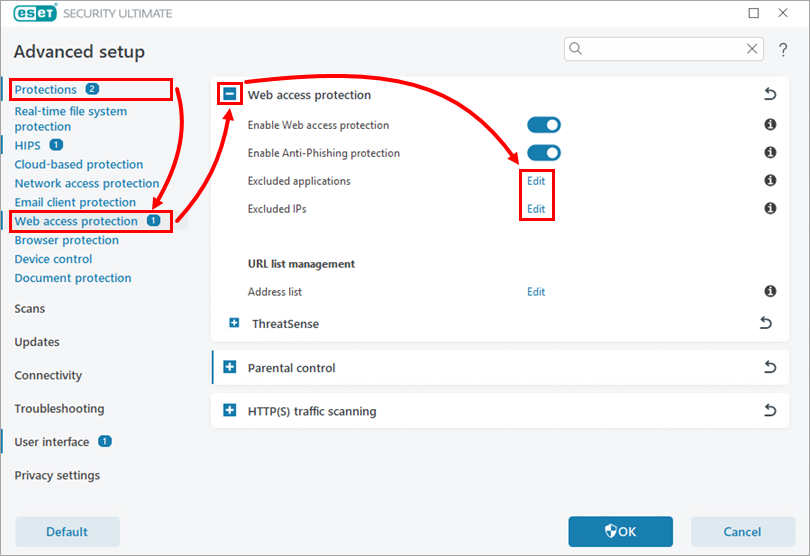
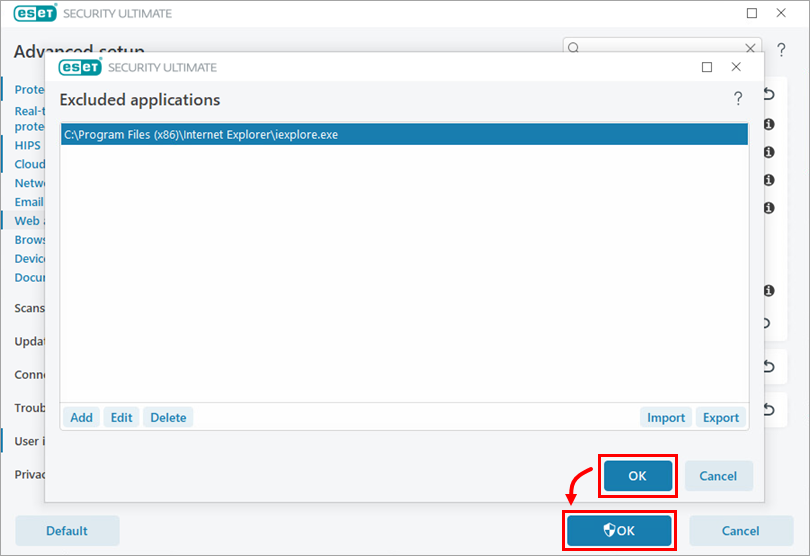
Klik på Beskyttelse → Beskyttelse af webadgang, udvid Beskyttelse af webadgang, og klik på Rediger ud for Ekskluderede applikationer eller Ekskluderede IP'er (eksemplet nedenfor gælder for indstillingen Ekskluderede applikationer ).
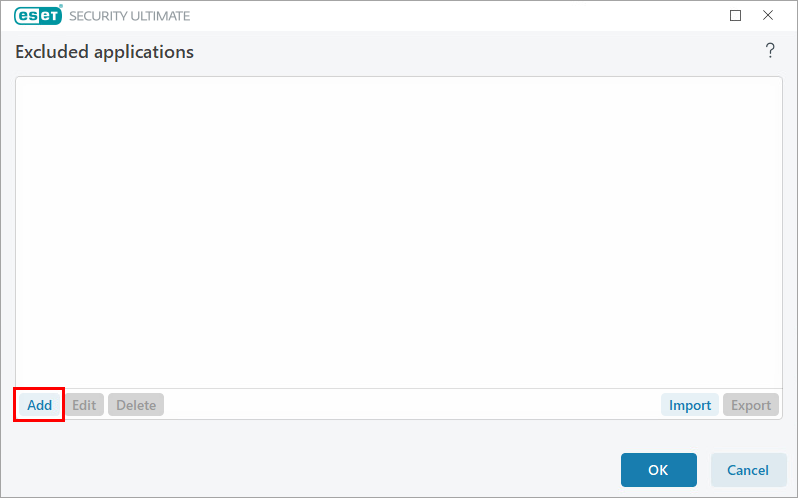
Klik på Tilføj.
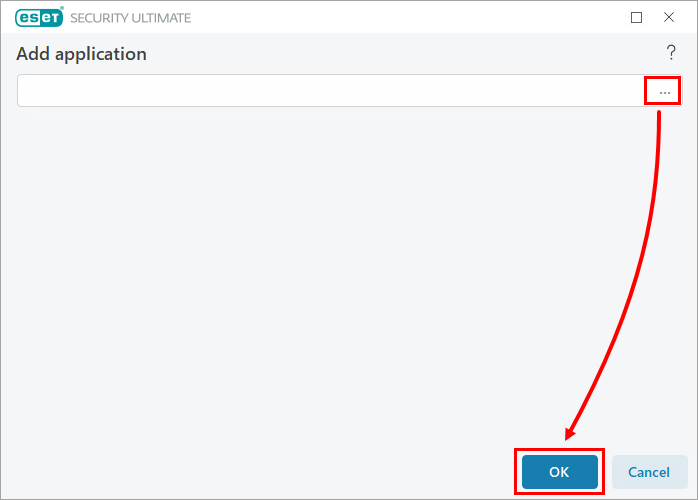
Klik på søgeikonet (tre prikker) ved siden af indtastningsfeltet, vælg en applikation, og klik på OK.
Klik på OK → OK.
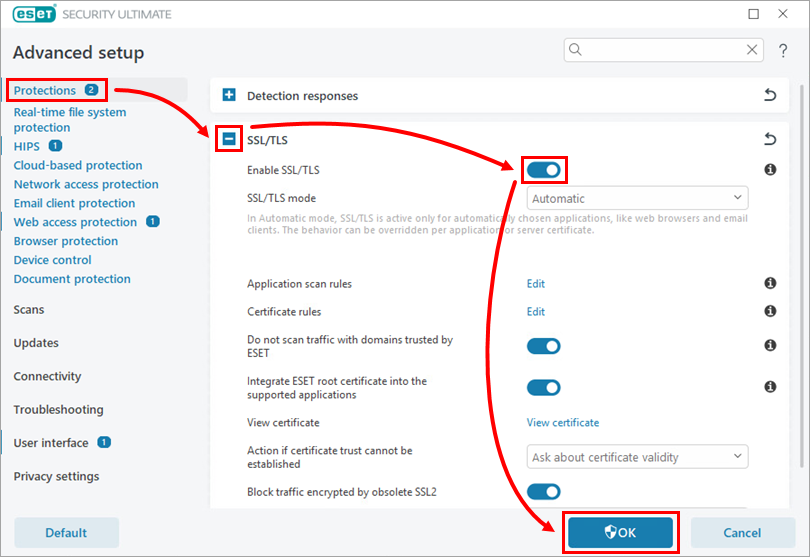
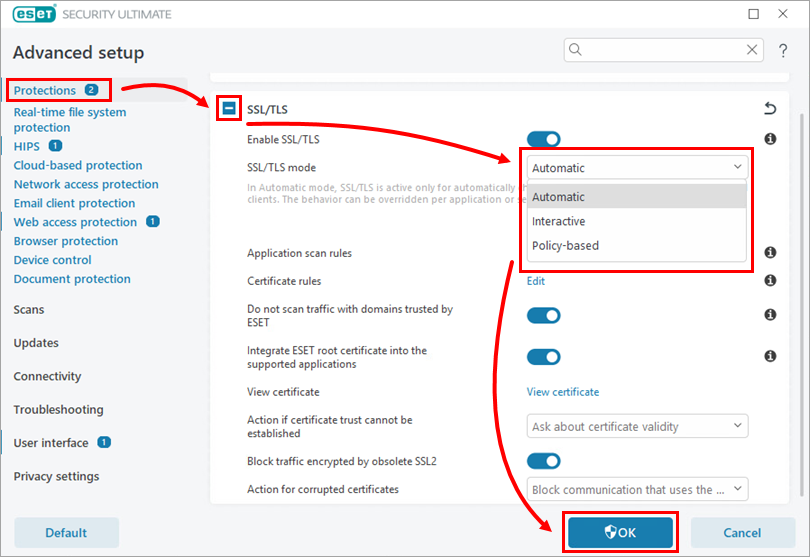
Aktiver eller deaktiver SSL/TLS-protokolfiltrering
Deaktiver og genaktiver SSL/TLS-protokolfiltrering for at løse forbindelses- eller certifikatproblemer
I nogle tilfælde er det rodcertifikat, der bruges til SSL/TLS-trafikfiltrering, muligvis ikke installeret korrekt under installationen af ESET Windows-applikationer til Windows.
Det kan resultere i problemer som HTTPS-websteder, der ikke kan indlæses, SSL-sikrede websteder, der er utilgængelige, eller browserfejl som "Connection is untrusted" eller "sec_error_reused_issuer_and_serial".
Deaktivering og derefter genaktivering af SSL/TLS-protokolfiltrering løser ofte problemet ved at udløse den korrekte import og registrering af rodcertifikatet.
Sikkerhedsmæssige konsekvenser af at deaktivere SSL/TLS-protokolfiltrering
Når SSL/TLS-protokolfiltrering er deaktiveret, inspicerer ESET Windows-programmer ikke SSL/TLS-krypterede forbindelser, f.eks. sikre HTTPS-websteder og -tjenester. Det betyder, at trusler, der leveres via krypteret kommunikation, måske ikke bliver opdaget på netværksniveau.
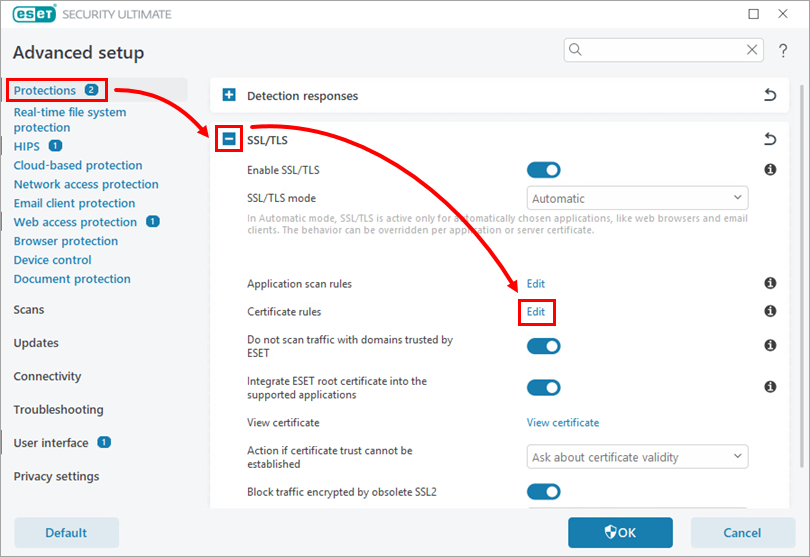
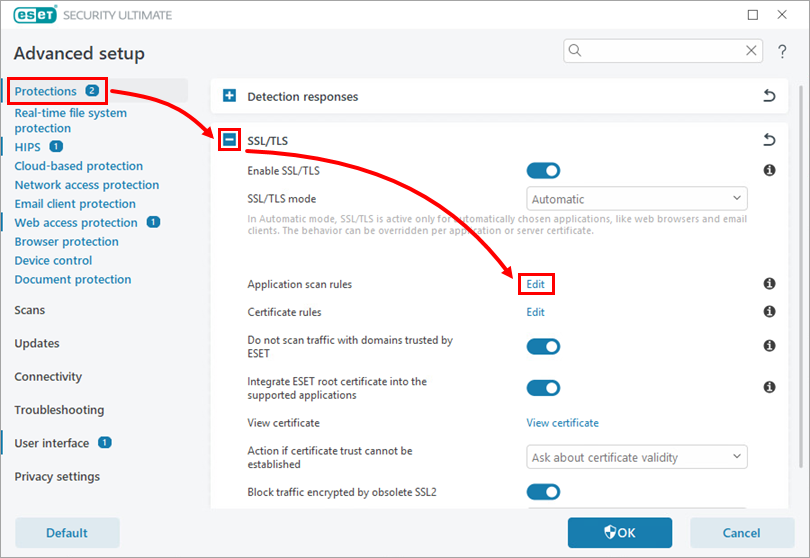
Klik på Beskyttelse, udvid SSL/TLS, og klik på Rediger ved siden af Regler for applikationsscanning.
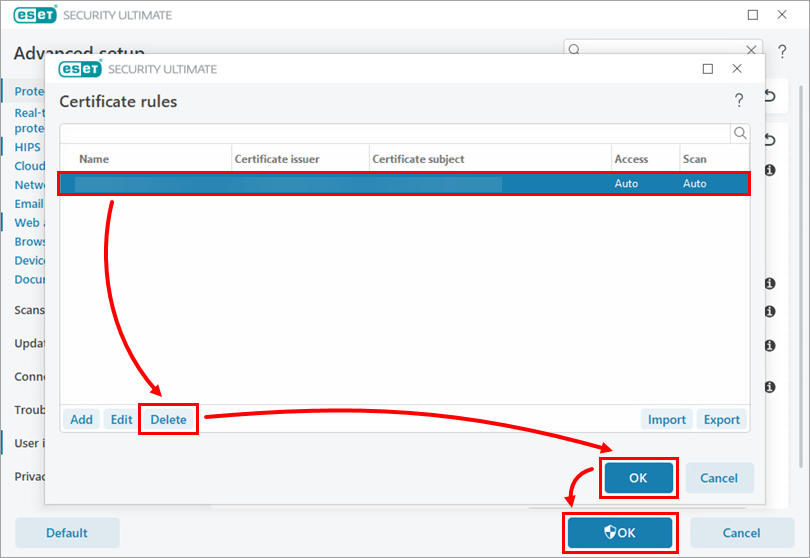
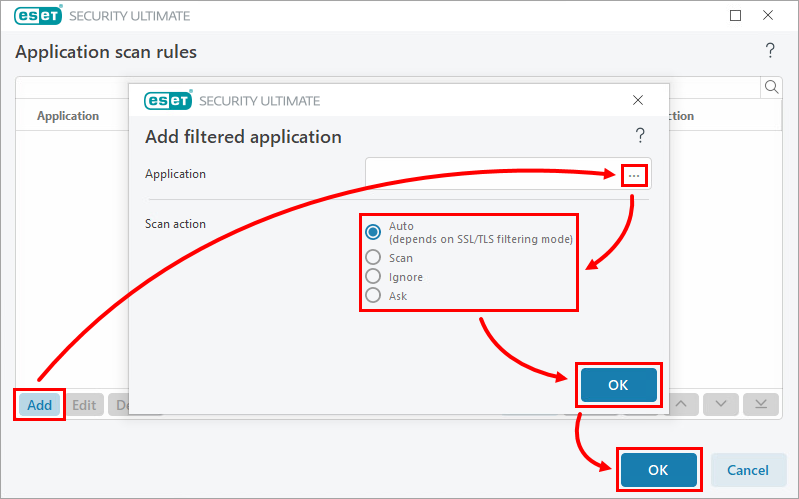
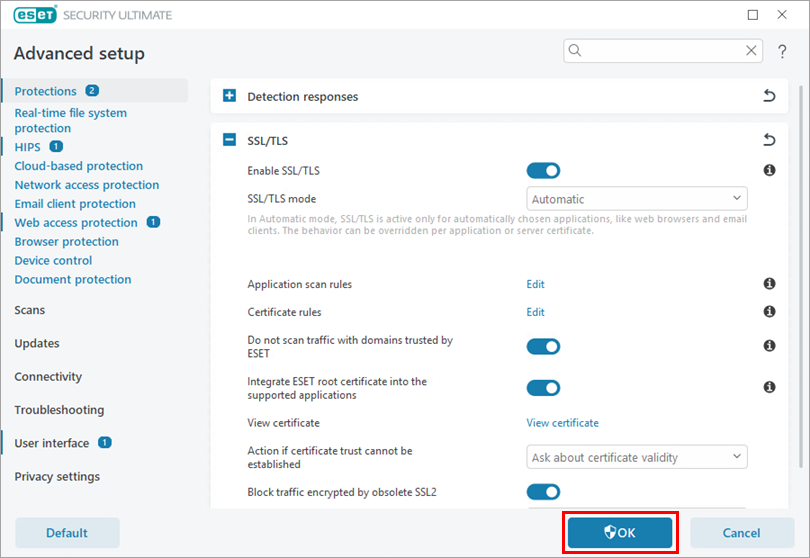
Klik på Add. Klik på søgeikonet (tre prikker) ved siden af feltet Application, og vælg en applikation. Vælg scanningshandlingen for applikationen ved siden af Scan action, og klik på OK → OK.