Question
- Messages d'erreur
- Connexion à Managed Recovery sur ESET Endpoint Encryption Server
Solution
Pour démarrer la machine et vous connecter à Windows, sélectionnez 1. Démarrer le système et appuyez sur la touche Entrée.Saisissez votre nom d'utilisateur et votre mot de passe lorsque vous y êtes invité. Une fois qu'ils ont été correctement saisis, le système continue à charger Windows.
Écran de connexion FDE pour les postes de travail UEFI :
Why do I not see the new graphical FDE login screen?
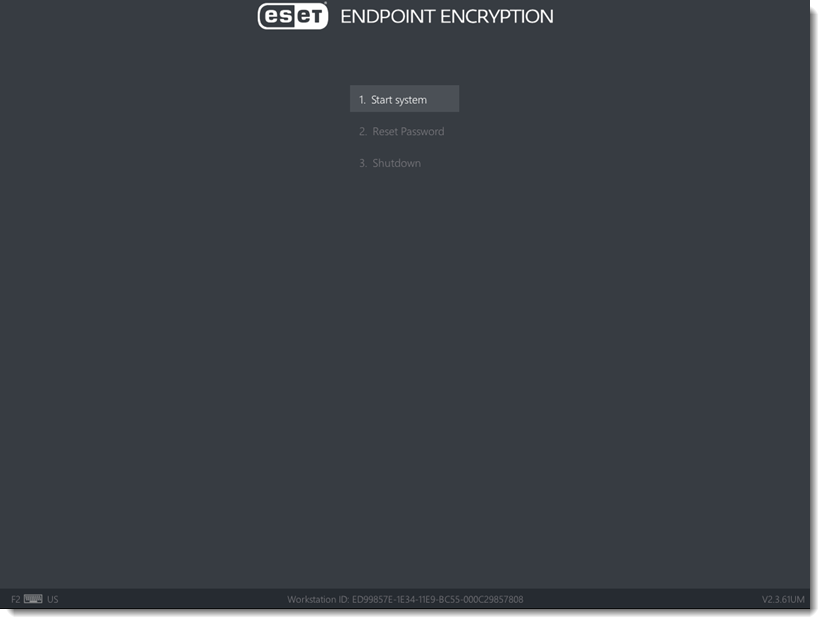
Figure 1-1
Écran de connexion FDE pour les postes de travail hérités :
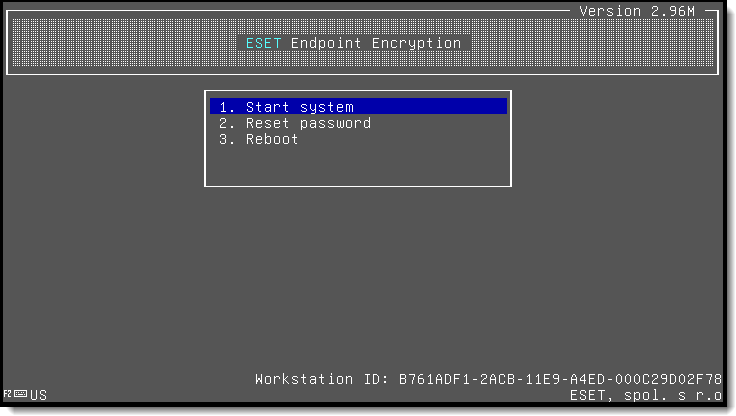
Figure 1-2
Si vous recevez un message d'erreur lorsque vous tentez de démarrer la machine, consultez les descriptions suivantes pour chaque message d'erreur.
User not found (Utilisateur introuvable)
Le nom d'utilisateur saisi est incorrect. Ce message peut également s'afficher si la machine a été délibérément désactivée par le serveur ESET Endpoint Encryption (EEE). Dans la plupart des cas, l'erreur est due à la saisie d'un nom d'utilisateur incorrect.

Figure 2-1
Si vous avez envoyé une commande de désactivation à distance, comme décrit dans la section Désactivation à distance d'un poste de travail, vous pouvez également recevoir le message "User not found".
Le mot de passe est incorrect
Le nom d'utilisateur a été reconnu, mais le mot de passe est incorrect.
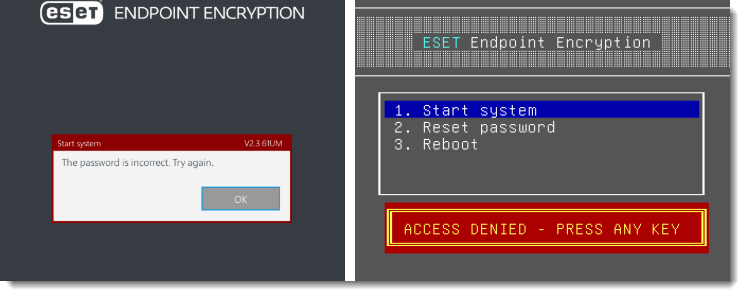
Figure 2-2
ACCÈS REFUSÉ
Vérifiez que le mot de passe que vous saisissez est correct. Les mots de passe sont sensibles à la casse.
Appuyez sur la touche F5 pendant que vous saisissez votre mot de passe pour afficher les caractères que vous tapez à l'écran. N'effectuez cette opération que si personne ne peut voir votre saisie.
L'utilisateur est désactivé
Vous avez saisi le bon nom d'utilisateur, mais vous avez fait trop de tentatives de mots de passe incorrects et le compte est maintenant désactivé. Vous devrez démarrer le système à l'aide d'un autre compte utilisateur ou utiliser la méthode de récupération décrite dans la section suivante si le système est géré par un serveur EEE.
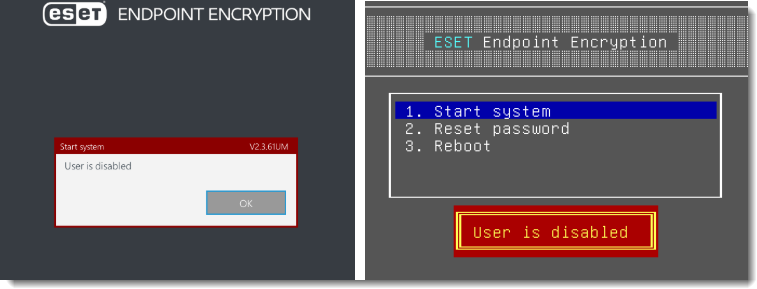
Figure 2-3
Méthode de récupération en cas d'accès refusé ou de désactivation de l'utilisateur
Si le système est géré par un serveur EEE, vous pouvez démarrer la machine à l'aide d'un mot de passe de récupération et définir un nouveau mot de passe pour l'utilisateur. Les mots de passe de récupération peuvent être obtenus auprès du service d'assistance de votre serveur EEE. Réinitialisez le mot de passe Full Disk Encryption d'un utilisateur géré.
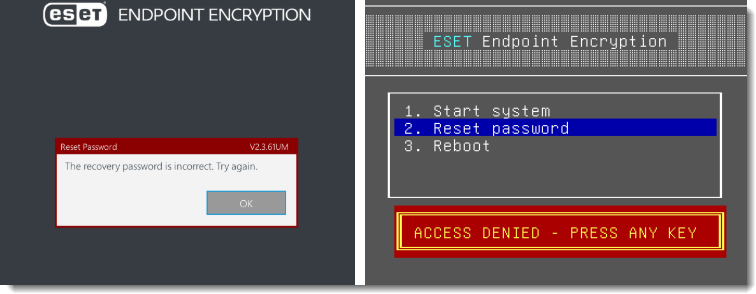
Figure 2-4
Aucune information de récupération
Vous avez tenté d'utiliser l'option Détails perdus pour un utilisateur qui existe sur le système mais qui n'a pas d'informations de récupération. Si vous tentez d'utiliser cette option avec un client autonome, vous recevrez cet avertissement. Sur un système autonome, l'élément de menu Détails perdus n'exécute aucune action. Le menu Détails perdus n'est disponible que pour les clients gérés par un serveur EEE, comme décrit dans la section Méthode de récupération.
Connexions de l'administrateur
Lors du démarrage de Full Disk Encryption, deux comptes de connexion sont créés dans le cadre du processus de démarrage : un compte d'administrateur et un compte d'utilisateur. Des comptes d'utilisateur supplémentaires peuvent être ajoutés une fois que le cryptage a commencé.
Le compte administrateur peut être utilisé si les comptes utilisateurs ne fonctionnent pas, selon que le système est géré par un serveur EEE ou qu'il est autonome. La procédure pour trouver le mot de passe administrateur qui a été utilisé est différente, comme indiqué ci-dessous.
Connexion de récupération gérée sur le serveur ESET Endpoint Encryption
En règle générale, les connexions de récupération sont utilisées dans un environnement géré. Cependant, si pour une raison quelconque cela n'est pas possible, le compte administrateur permet au système de démarrer. Votre administrateur doit connaître les détails de cette connexion et être en mesure de les utiliser pour démarrer le système. Si l'administrateur ne se souvient pas du mot de passe administrateur spécifié, il est possible de le consulter à partir du serveur EEE.
- Connectez-vous à votre serveur ESET Endpoint Encryption.
- Sélectionnez Workstations (Postes de travail ) et sélectionnez le poste de travail dans la liste.
- Cliquez sur Détails → Onglet Logins FDE.
- Sélectionnez l'utilisateur admin dans la liste FDE Logins (il aura une icône d'utilisateur rouge et le type Admin).
- Cliquez sur Modifier et cochez la case située à côté de Définir le mot de passe.
- Cliquez sur Afficher. Le mot de passe administrateur défini lors de l'envoi de la commande de cryptage s'affiche.
- Cliquez sur Annuler.
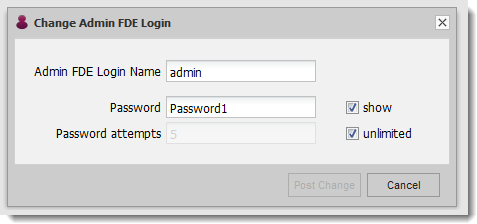
Figure 3-1
Autonome
La machine cliente autonome force l'enregistrement du mot de passe de l'administrateur lorsque le chiffrement intégral du disque est lancé. Ce compte est lié au nom d'utilisateur "admin". Pour plus d'informations, consultez la page : Pourquoi ai-je besoin d'un mot de passe administrateur ?


