Probleem
- Konfigureerige ESET Mail Security for Microsoft Exchange Serveris täiendavad rämpsposti tõkestamise seaded, et kaitsta end lunavara (failikodeerija) eest
- Looge ESET PROTECT või ESET PROTECT On-Premis poliitika, mis sisaldab täiendavaid rämpsposti tõkestamise seadeid ESET Mail Security for Microsoft Exchange Serveri jaoks, et kaitsta end lunavara (failikodeerija) eest
- Laadige alla ja importige ESET PROTECT või ESET PROTECT On-Prem poliitika
- Lunavara levitaja filtreerimise näide
Üksikasjad
Klõpsake, et avada
Vaikimisi rämpsposti tõkestamise reeglite abil filtreeritakse sissetulevaid e-kirju juba postiserveris. See tagab, et pahatahtlikku dropperit sisaldavat manust ei toimetata lõppkasutaja postkasti ning lunavara ei saa käivituda.
Et veelgi paremini ennetada ransomware'i levikut teie Microsoft Exchange'i serveris, looge järgmised reeglid uusimas ESET Mail Security for Microsoft Exchange Serveris või looge ja rakendage ESET PROTECT või ESET PROTECT On-Prem poliitika.
Lahendus
Määrake ESET Mail Security for Microsoft Exchange Serveris täiendavad rämpsposti tõkestamise seaded, et kaitsta end lunavara (failikodeerija) eest
-
Vajutage klahvi F5, et avada täpsemad seaded.
-
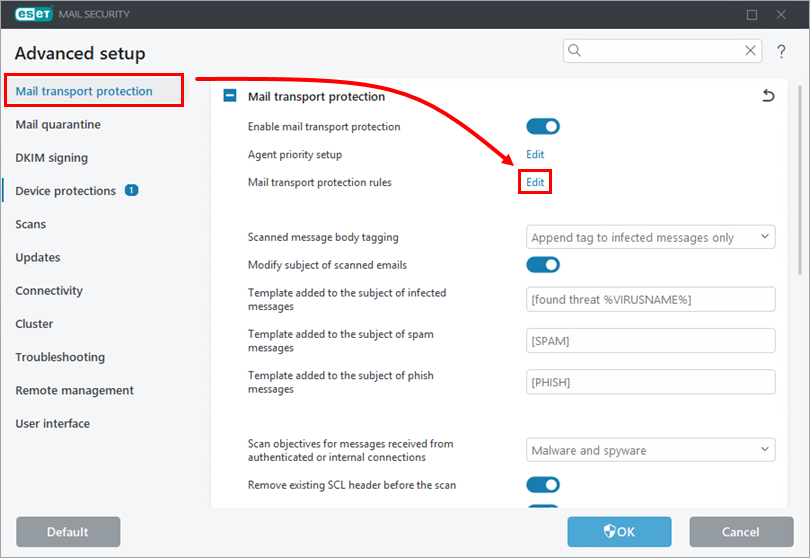
Klõpsake „Mail Transport Protection“ ja seejärel „Edit“ postiedastuse kaitse reeglite kõrval.
-
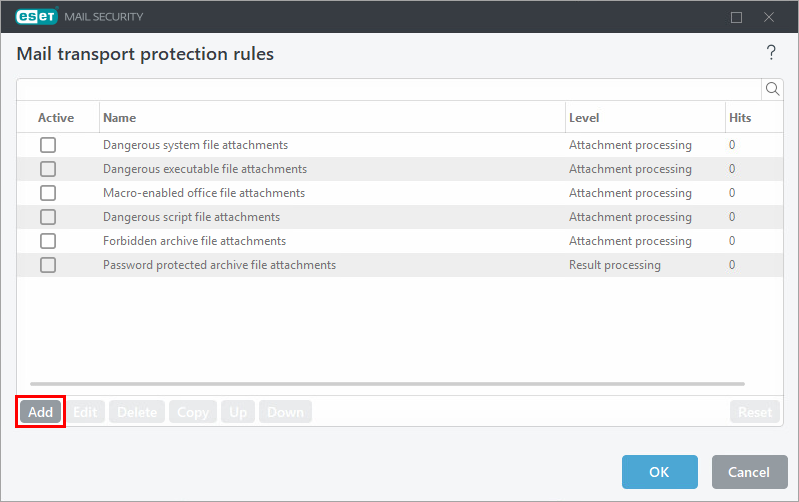
Klõpsake nuppu „Lisa”.
-
Sisestage väljale „Nimi “ tekst
„Ransomware droppers“ ja klõpsake nuppu „Lisa tingimus“.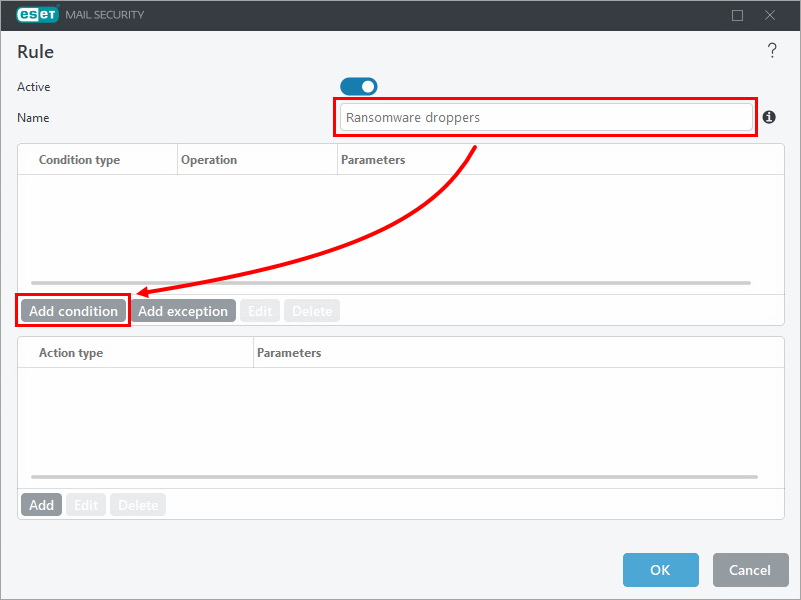
-
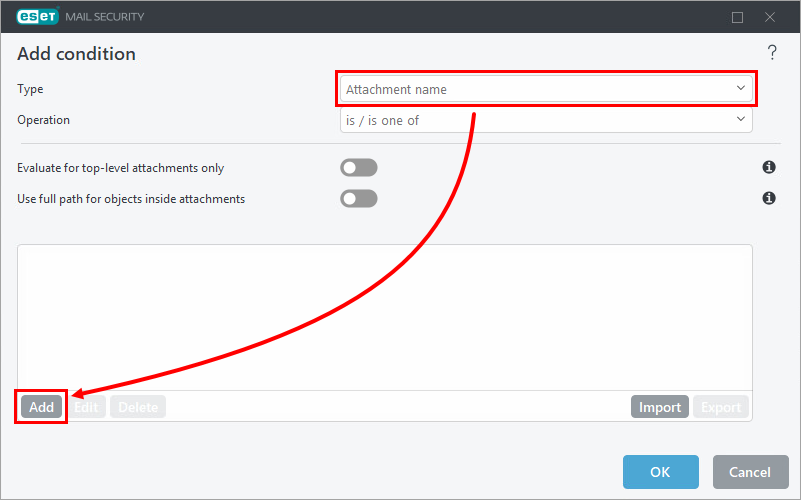
Valige rippmenüüst „Tüüp “ valik „Manuse nimi “ ja klõpsake nuppu „Lisa“.
-
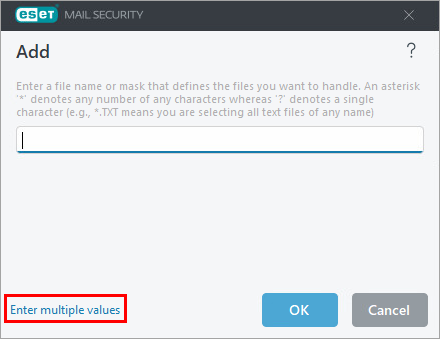
Klõpsake „Sisesta mitu väärtust”.
-
Kopeerige/kleepige järgmine laiendite loend tühja väljale ja klõpsake „OK“ → „OK“.
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar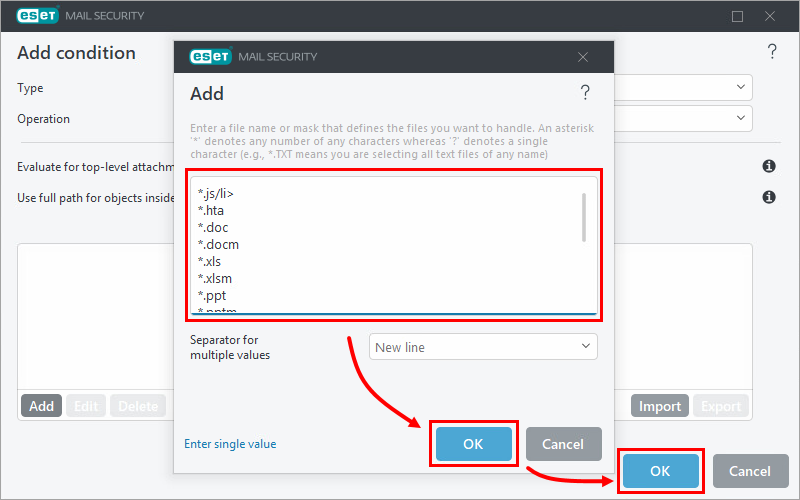
-
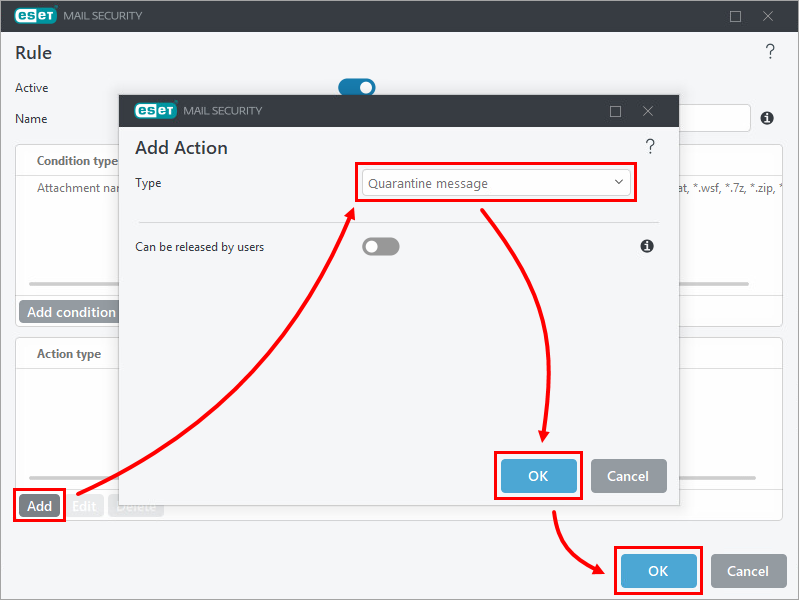
Klõpsake jaotises „Tegevuse tüüp“ nu ppu „Lisa“ ja valige rippmenüüst „Tüüp“ sobiv valik. Käesolevas näites on valitud „Karanteenisõnum “. Klõpsake „OK“ → „OK“.
-
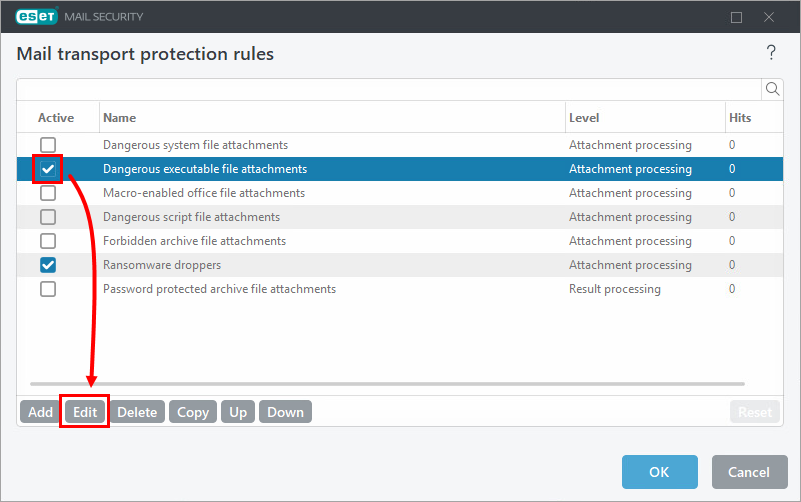
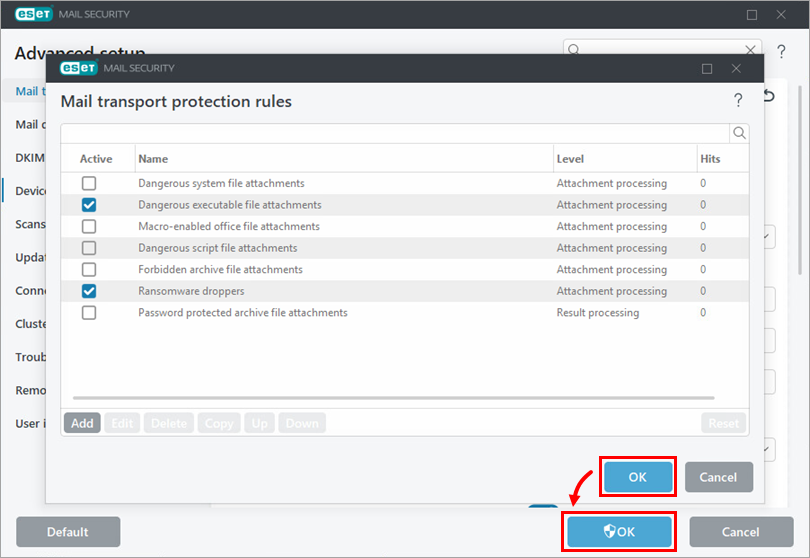
Aken „Mail transport protection rules“ (Postiveo kaitse reeglid ) valige ruut „Dangerous executable file attachments“ (Ohtlikud käivitatavad manused) kõrval ja klõpsake nuppu „Edit“(Muuda ).
-
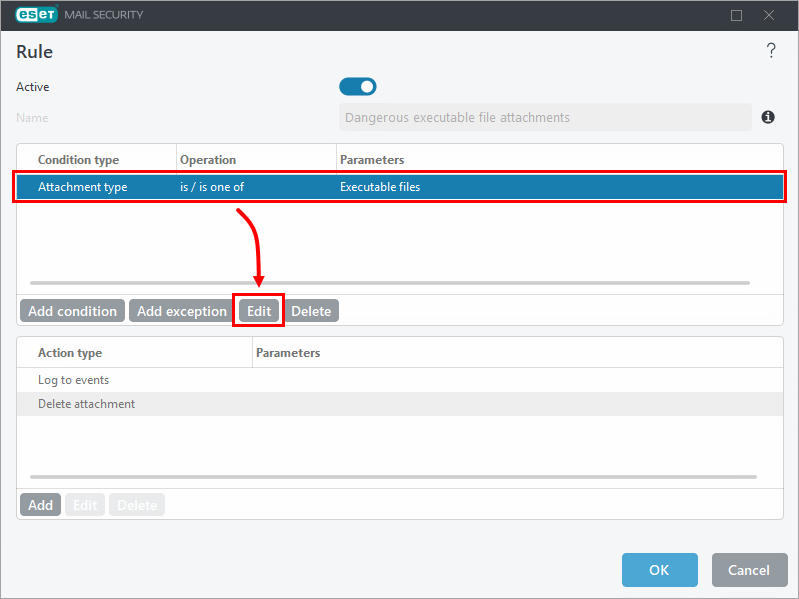
Valige loendist „Tingimuse tüüp “ kirje „Manuse tüüp “ ja klõpsake nuppu „Muuda“.
-
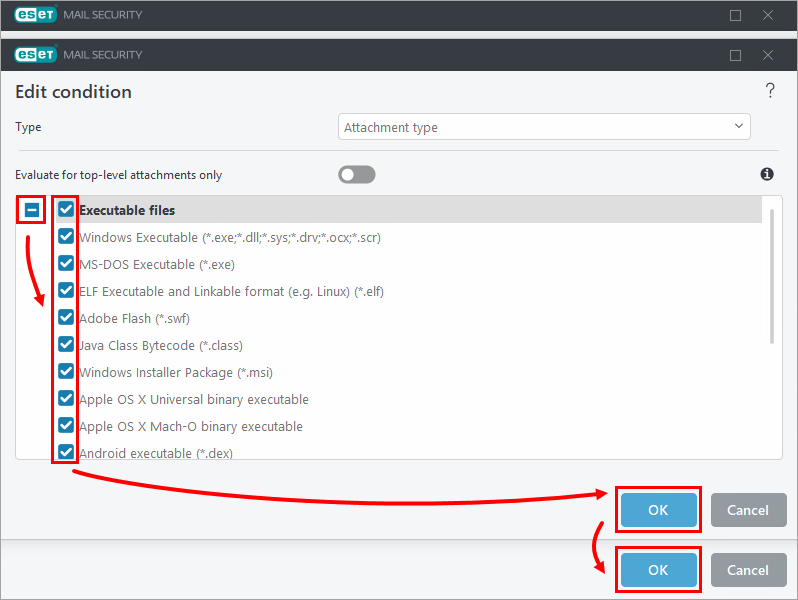
Klõpsake käivitatavate failide kõrval olevat laienemise ikooni, märkige ruut iga failitüübi kõrval, mida soovite sõnumitest kustutada (fail kustutatakse reeglis eelkonfigureeritud tegevuse tüübi abil), ja klõpsake „OK“ → „OK“.
-
Klõpsake nuppu „OK“ → „OK“, et salvestada muudatused ja väljuda täpsematest seadistustest.
Looge ESET PROTECTis või ESET PROTECT On-Premis poliitika, milles on ESET Mail Security for Microsoft Exchange Serveri jaoks täiendavad rämpsposti tõkestamise seaded, et kaitsta end lunavara (failikodeerija) eest
-
Looge ESET PROTECT-is või ESET PROTECT On-Prem-is poliitika.
-
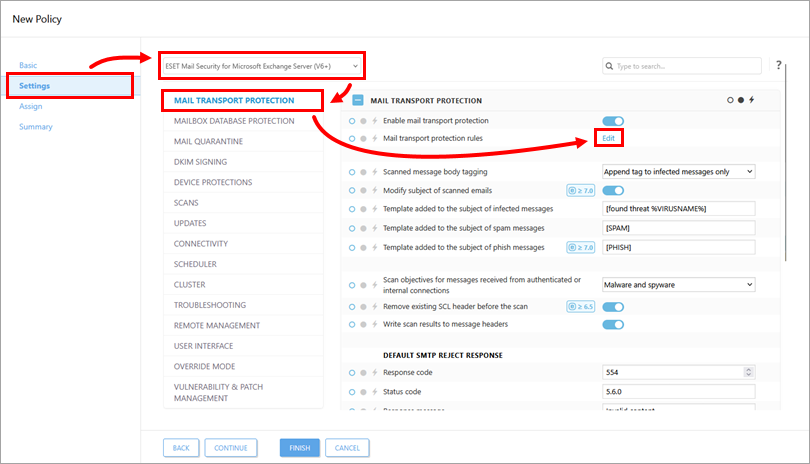
Valige jaotises „Seaded“ rippmenüüst „ESET Mail Security for Microsoft Exchange Server (V6+) “, klõpsake „Postiveo kaitse“ ja seejärel klõpsake „Muuda“ postiveo kaitse reeglite kõrval.
-
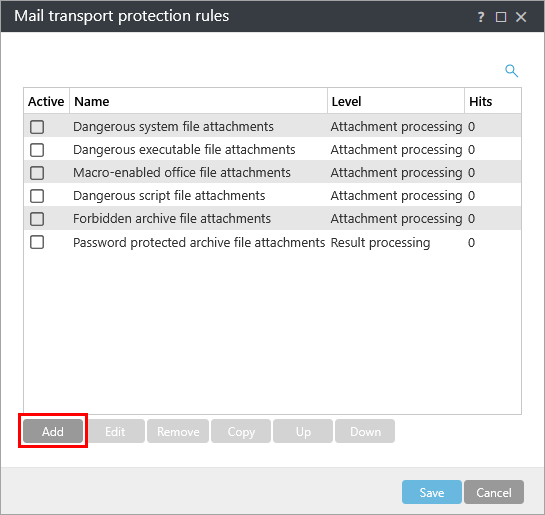
Klõpsake nuppu „Lisa”.
-
Sisestage väljale „Nimi “ tekst
„Ransomware droppers“ ja klõpsake nuppu „Lisa tingimus“.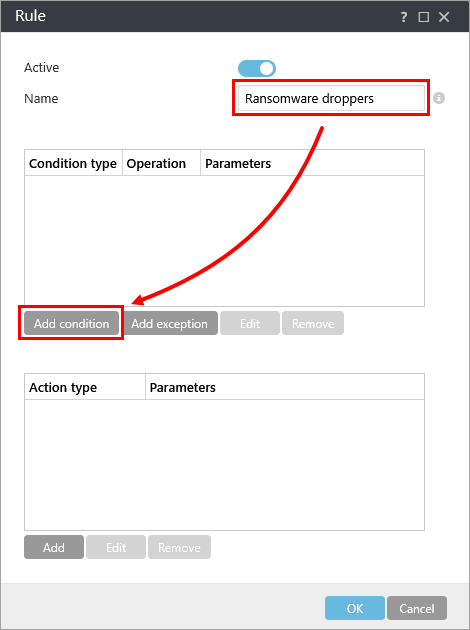
-
Valige rippmenüüst „Tüüp “ valik „Manuse nimi “ ja klõpsake nuppu „Lisa“.
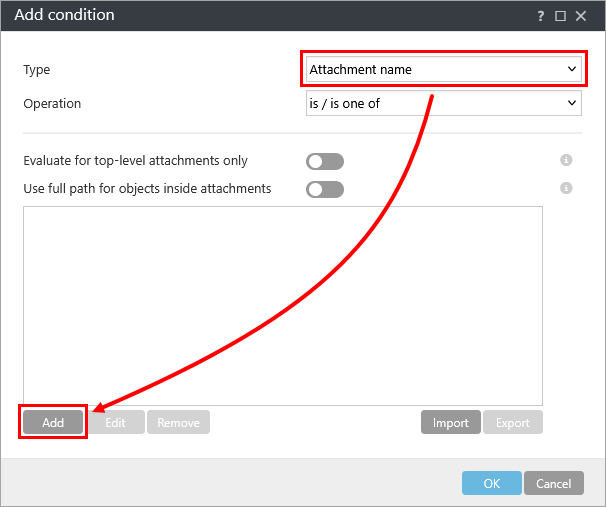
-
Klõpsake „Sisesta mitu väärtust”.
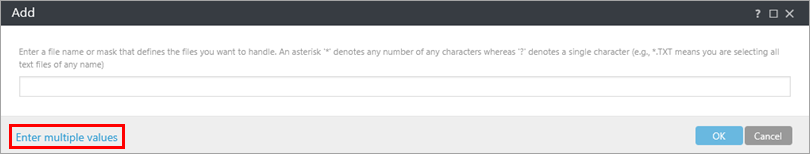
-
Kopeerige ja kleepige järgmine laiendite loend tühja väljale ning klõpsake nuppu „OK“.
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar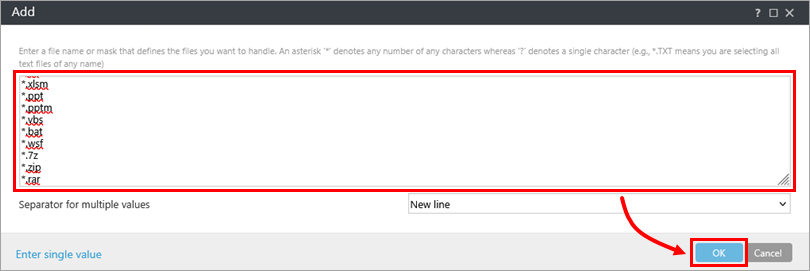
-
Klõpsake nuppu „OK“.
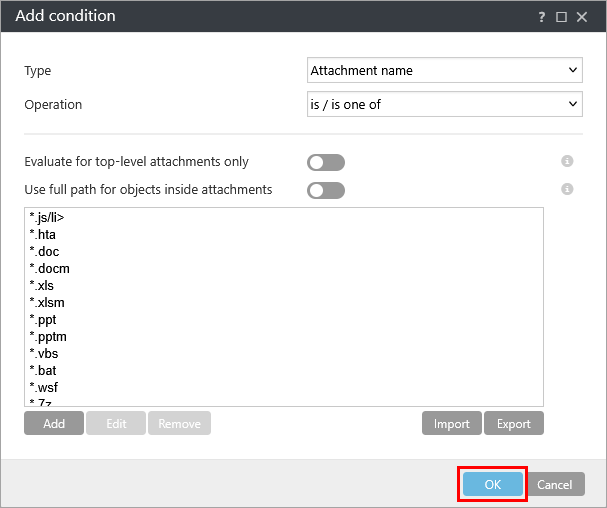
-
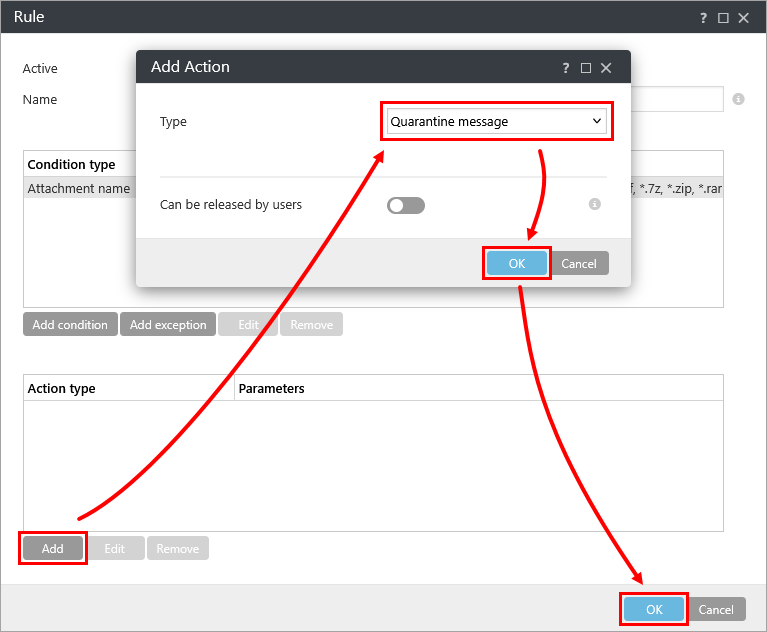
Klõpsake jaotises „Tegevuse tüüp“ nupp u „Lisa“ ja valige rippmenüüst „Tüüp“ sobiv valik. Käesolevas näites on valitud „Karanteenisõnum “. Klõpsake „OK“ → „OK“.
-
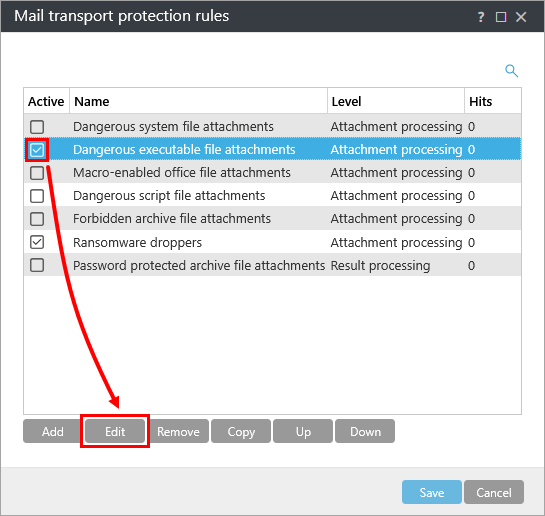
Aken „Mail transport protection rules“ (Postiveo kaitse reeglid ) valige ruut „Dangerous executable file attachments“ (Ohtlikud käivitatavad manused) kõrval ja klõpsake nuppu „Edit“(Muuda ).
-
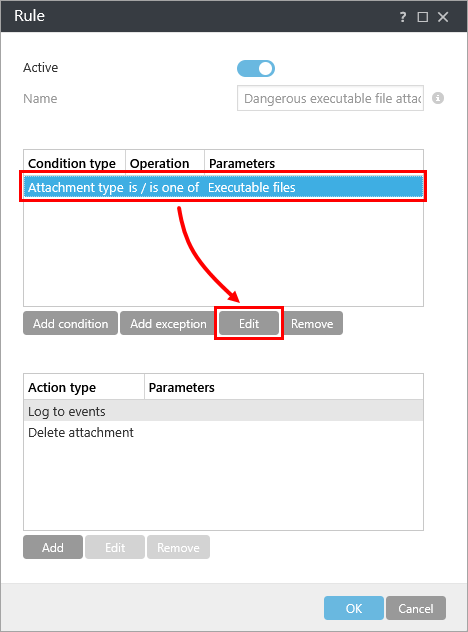
Valige loendist „Tingimuse tüüp “ kirje „Manuse tüüp “ ja klõpsake nuppu „Muuda“.
-
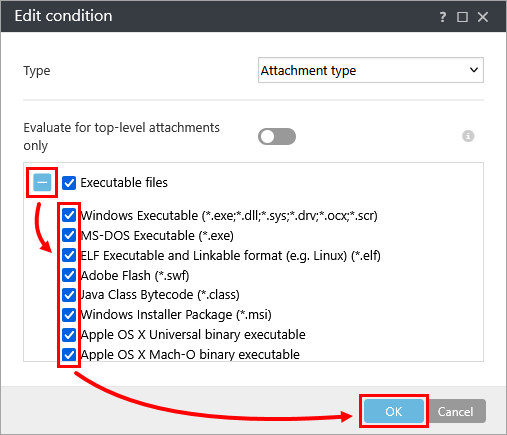
Klõpsake käivitatavate failide kõrval olevat laienemise ikooni, märkige ruut iga failitüübi kõrval, mida soovite sõnumitest kustutada (fail kustutatakse reeglis eelkonfigureeritud tegevuse tüübi abil), ja klõpsake nuppu „OK“.
-
Klõpsake nuppu „OK”.
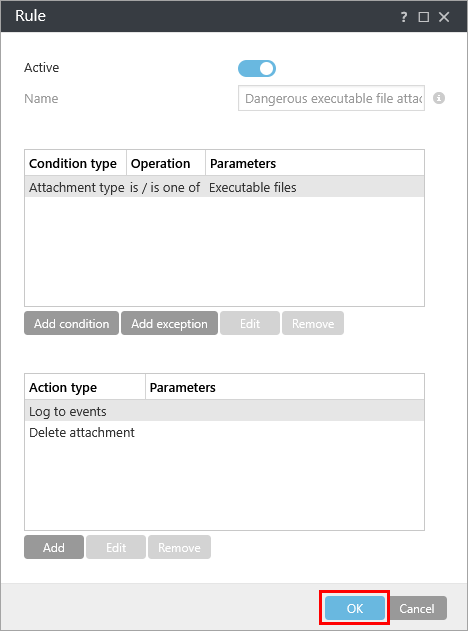
-
Klõpsake nuppu „Salvesta”.
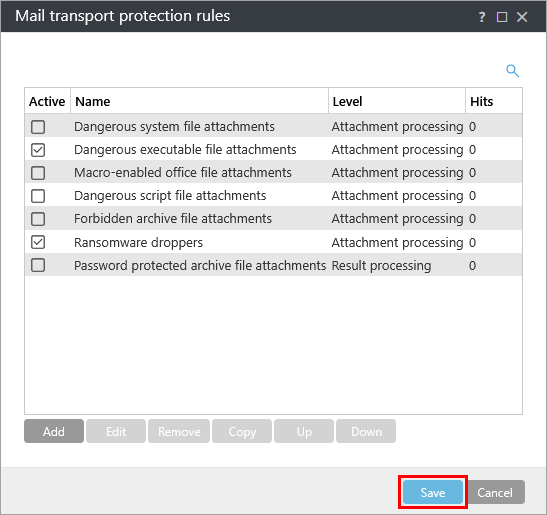
-
Määrake poliitika kliendile või rühmale. Poliitikat hakatakse rakendama, kui määratud seadmed registreeruvad ESET PROTECT-is või ESET PROTECT On-Prem-is.
Laadige alla ja importige ESET PROTECT või ESET PROTECT On-Prem poliitika
ESET Mail Security for Microsoft Exchange Serveri jaoks mõeldud ESET PROTECT või ESET PROTECT On-Prem poliitika, millel on lisaks rämpsposti vastased seaded kaitsmiseks lunavara (failikodeerija) eest, saab alla laadida ja importida allolevast lingist.
ESET PROTECT-poliitika on saadaval ainult ESET-rakenduste uusimate versioonide jaoks. Ühilduvust varasemate versioonidega ei saa tagada.
-
Laadige alla ESET PROTECT või ESET PROTECT On-Prem poliitika, mis pakub täiendavat kaitset lunavara vastu.
-
Importige poliitika.
ESET PROTECT
Klõpsake „Konfiguratsioon“ → „Täpsemad seaded “ → „Toimingud“ → „Import“.
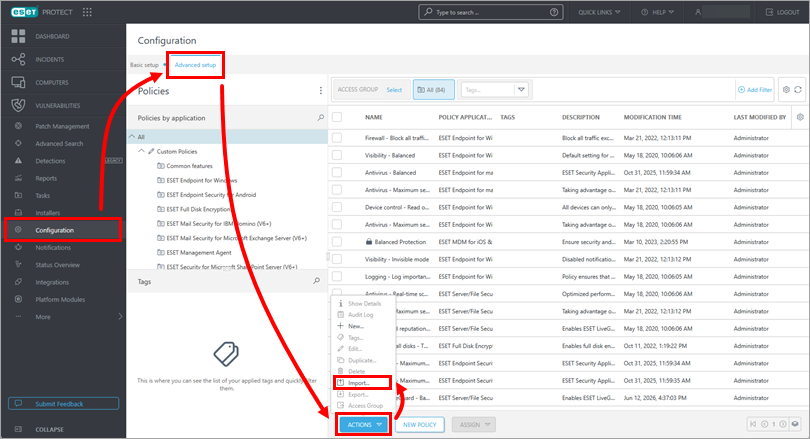
ESET PROTECT On-Prem
Klõpsake „Poliitikad ” → „Toimingud ” → „Import”.
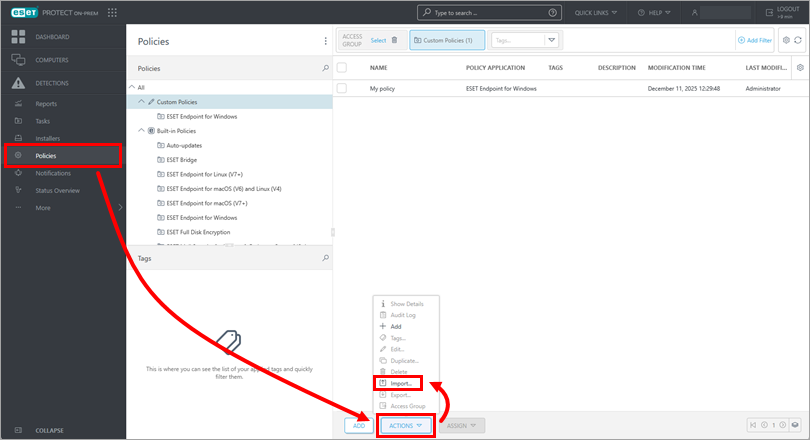
-
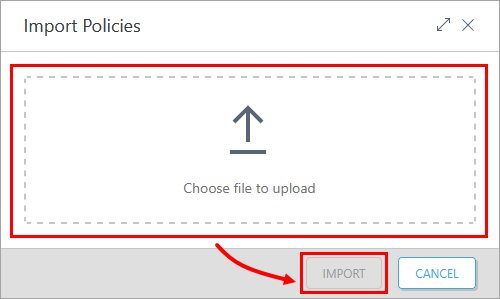
Klõpsake „Vali üleslaaditav fail”, valige alla laaditud poliitika ja klõpsake „Import”.
-
Määrake poliitika kliendile või rühmale. Poliitikat hakatakse rakendama, kui määratud seadmed logivad sisse ESET PROTECT-i või ESET PROTECT On-Prem-i.
Näide ransomware’i dropperi filtreerimisest
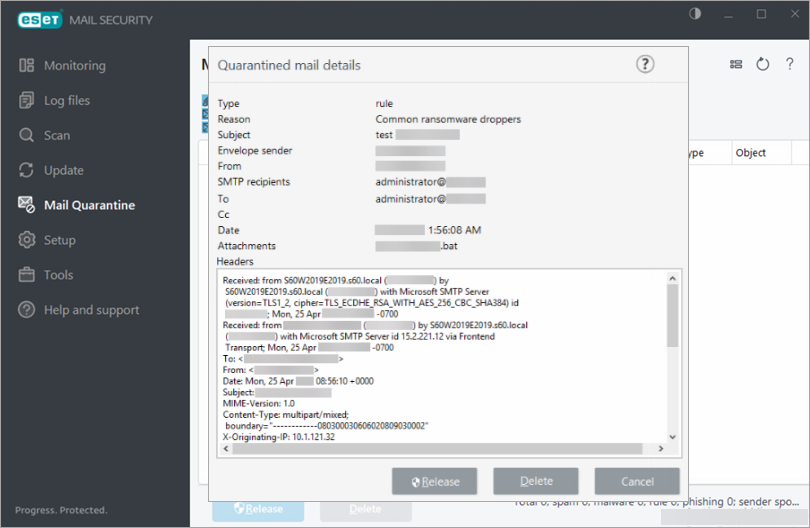
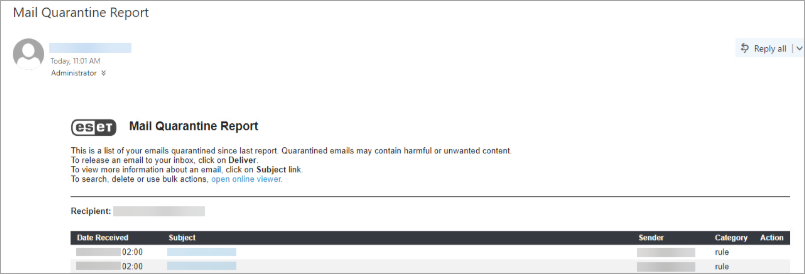
Järgnev on näide ransomware’i levitaja eeskirjast, mis filtreerib ransomware’i levitaja, koos vastava e-posti karantiini aruandega.