Problema
- Configurar ajustes antispam adicionales en ESET Mail Security para Microsoft Exchange Server con el fin de protegerse contra el malware de tipo ransomware (codificador de archivos)
- Crear una política en ESET PROTECT o ESET PROTECT On-Prem con ajustes antispam adicionales para ESET Mail Security para Microsoft Exchange Server con el fin de protegerse contra el malware de tipo ransomware (codificador de archivos)
- Descargar e importar la política de ESET PROTECT o ESET PROTECT On-Prem
- Ejemplo de filtrado de «droppers» de ransomware
Detalles
Haga clic para ampliar
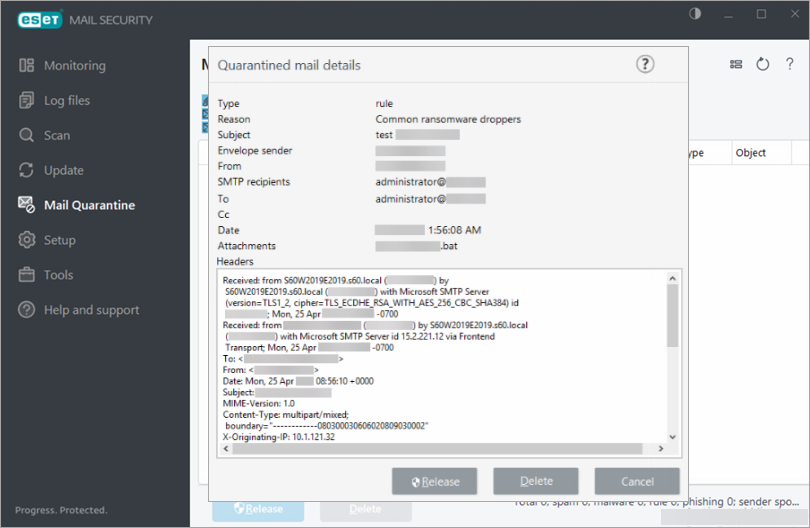
Con las reglas antispam predeterminadas, los correos electrónicos entrantes ya se filtran en el servidor de correo. Esto garantiza que el archivo adjunto que contiene el dropper malicioso no se entregue en el buzón del usuario final y que el ransomware no pueda ejecutarse.
Para ayudar aún más a prevenir el malware de tipo ransomware en su servidor de Microsoft Exchange, cree las siguientes reglas en la última versión de ESET Mail Security for Microsoft Exchange Server, o bien cree y aplique una política de ESET PROTECT o ESET PROTECT On-Prem.
Solución
Configure ajustes antispam adicionales en ESET Mail Security for Microsoft Exchange Server para protegerse contra el malware de tipo ransomware (codificador de archivos)
-
Abra la ventana principal de su aplicación ESET para Windows.
-
Pulse la tecla F5 para acceder a la configuración avanzada.
-
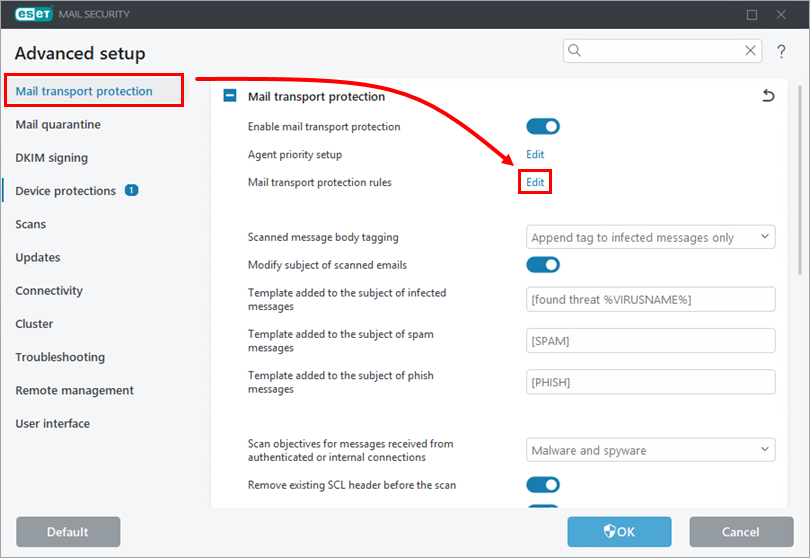
Haga clic en «Protección del transporte de correo » y, a continuación, en «Editar » junto a «Reglas de protección del transporte de correo».
-
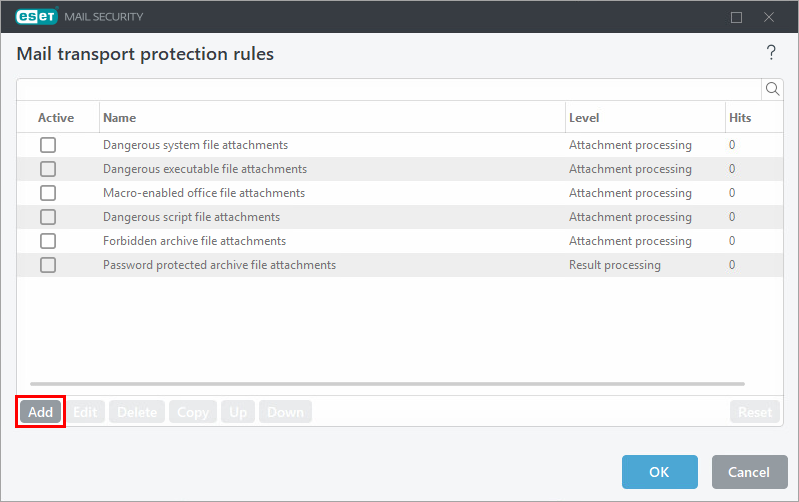
Haga clic en «Añadir».
-
Escriba
«Ransomware droppers» en el campo «Nombre » y haga clic en «Añadir condición».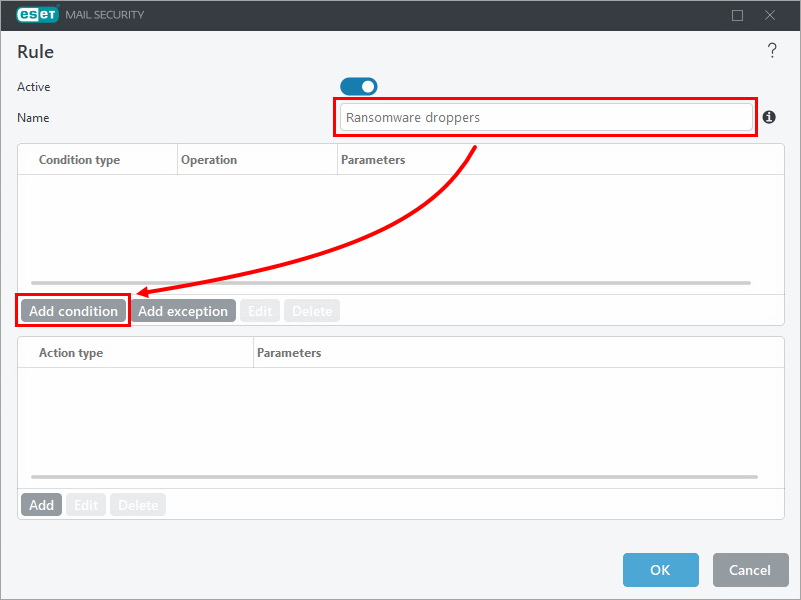
-
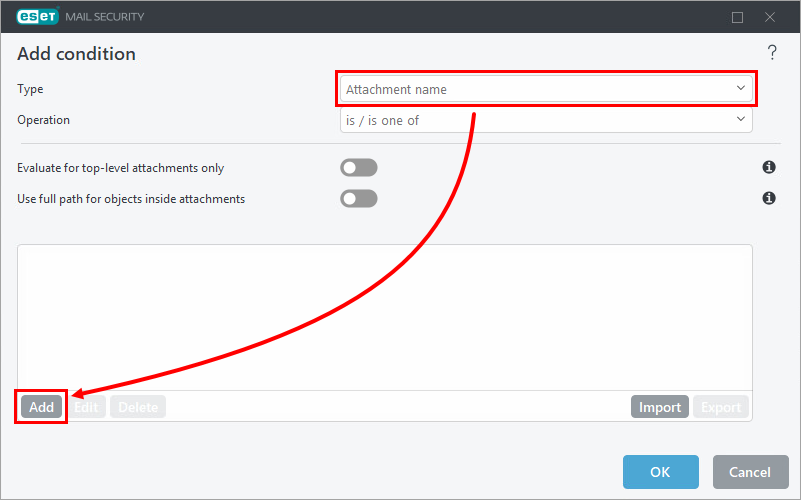
Seleccione «Nombre del archivo adjunto » en el menú desplegable «Tipo » y haga clic en «Añadir».
-
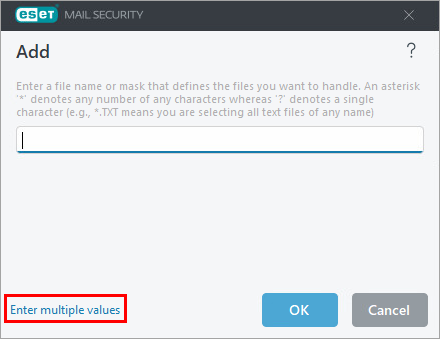
Haz clic en «Introducir varios valores».
-
Copia y pega la siguiente lista de extensiones en el campo vacío y haz clic en «Aceptar» → «Aceptar».
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar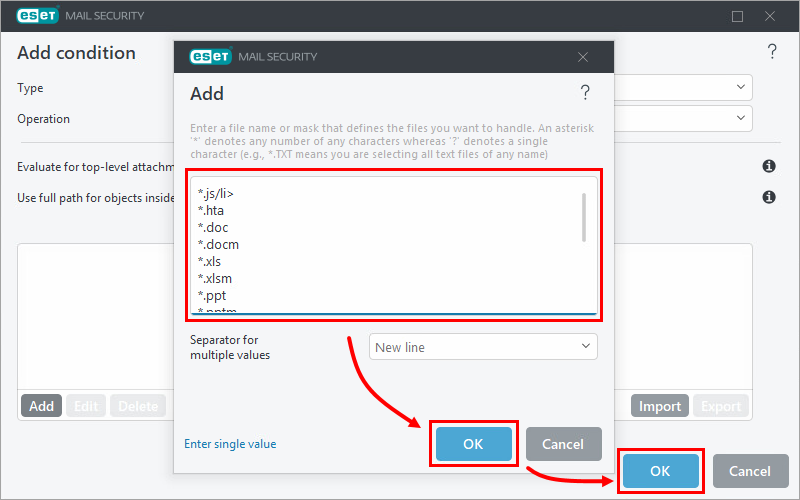
-
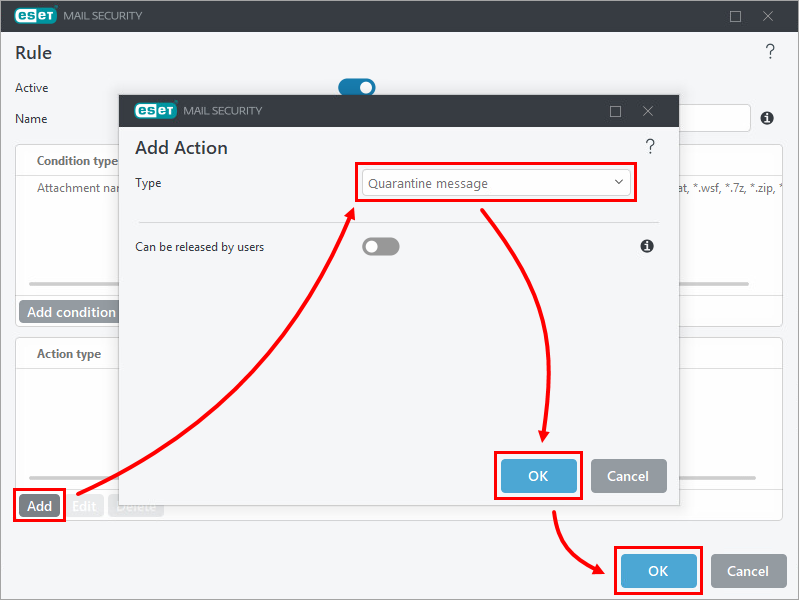
Haz clic en «Añadir» en la sección «Tipo de acción » y selecciona la opción que prefieras en el menú desplegable «Tipo ». En este ejemplo, se ha seleccionado «Mensaje de cuarentena ». Haz clic en «Aceptar » → «Aceptar».
-
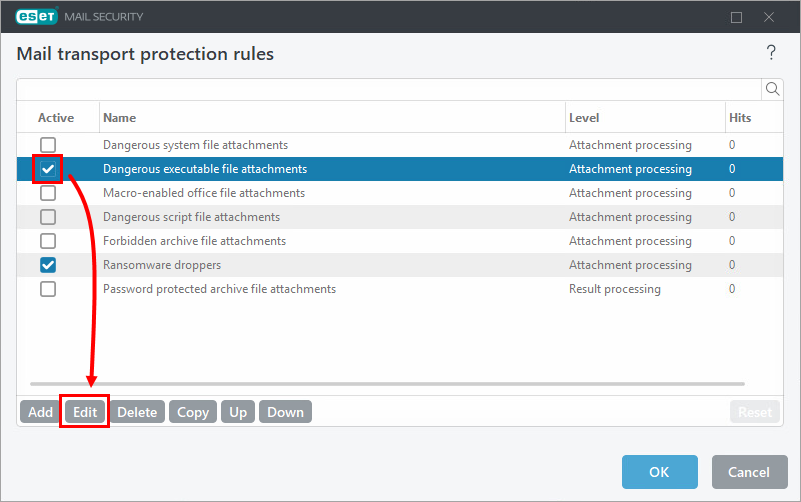
En la ventana «Reglas de protección del transporte de correo», marca la casilla situada junto a «Archivos adjuntos ejecutables peligrosos » y haz clic en «Editar».
-
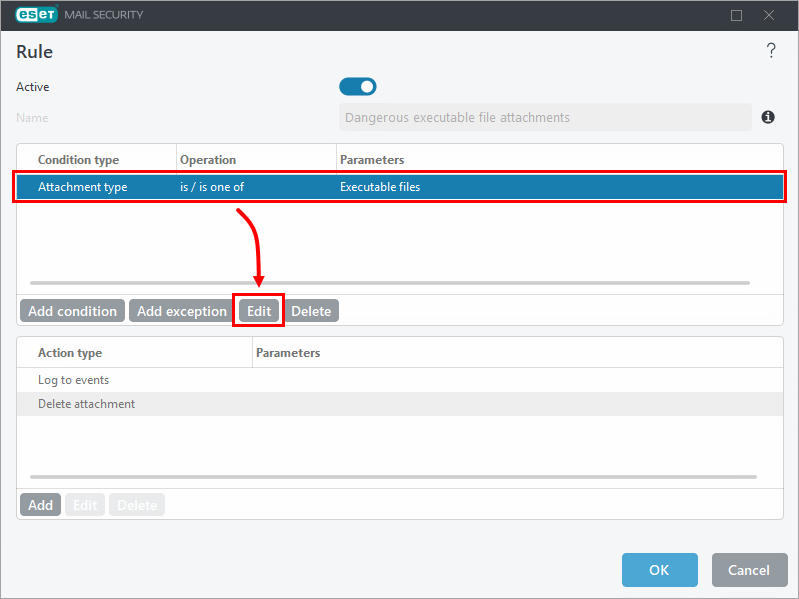
Seleccione la entrada «Tipo de archivo adjunto » en la lista «Tipo de condición » y haga clic en «Editar».
-
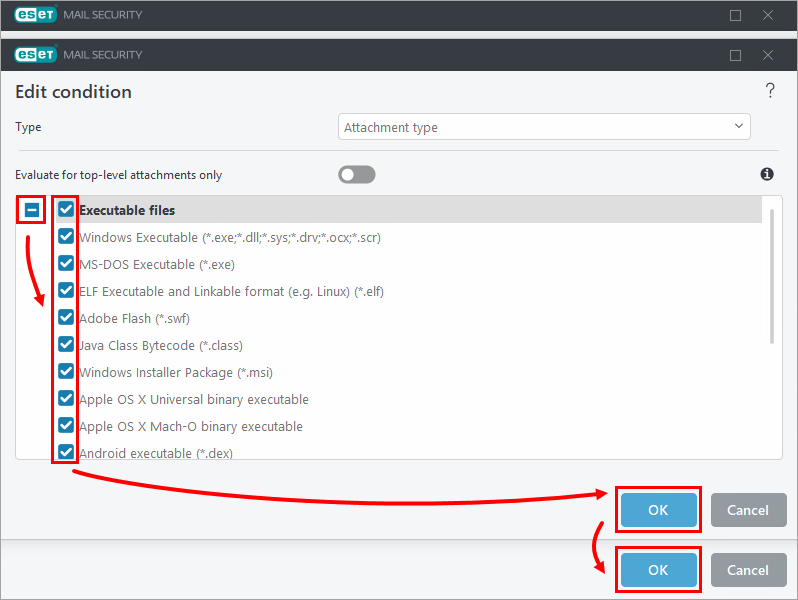
Haz clic en el icono de expansión junto a «Archivos ejecutables», marca la casilla situada junto a cada tipo de archivo que desees eliminar de los mensajes (el archivo se eliminará mediante el «Tipo de acción» preconfigurado en la regla) y haz clic en «Aceptar» → «Aceptar».
-
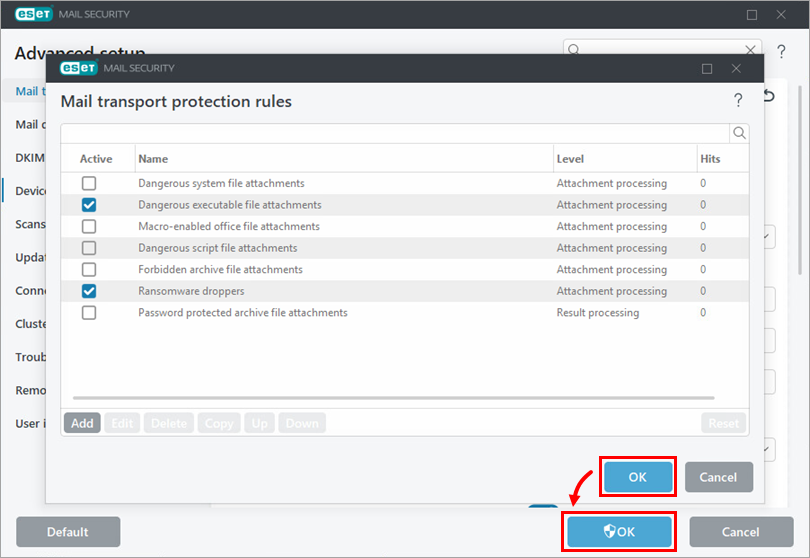
Haga clic en Aceptar → Aceptar para guardar los cambios y salir de la configuración avanzada.
Crea una política en ESET PROTECT o ESET PROTECT On-Prem con ajustes antispam adicionales para ESET Mail Security for Microsoft Exchange Server con el fin de protegerte contra el malware de tipo ransomware (codificador de archivos)
-
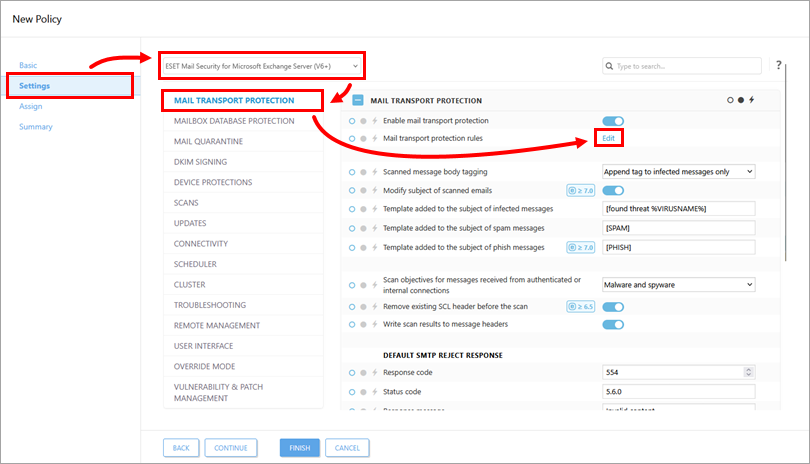
En la sección «Configuración», selecciona «ESET Mail Security para Microsoft Exchange Server (V6+) » en el menú desplegable, haz clic en «Protección del transporte de correo» y, a continuación, en «Editar» junto a «Reglas de protección del transporte de correo».
-
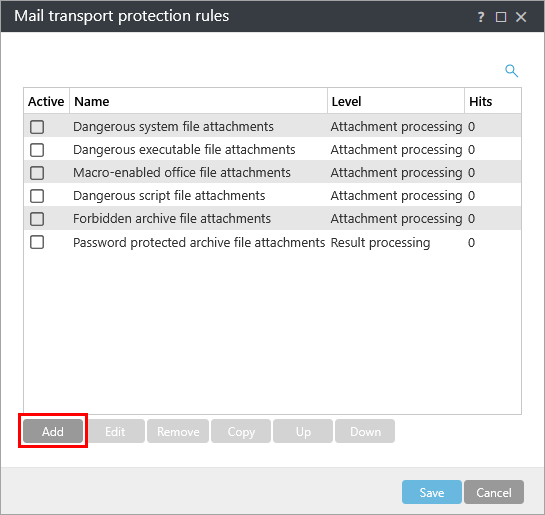
Haga clic en «Añadir».
-
Escriba
«Ransomware droppers» en el campo «Nombre » y haga clic en «Añadir condición».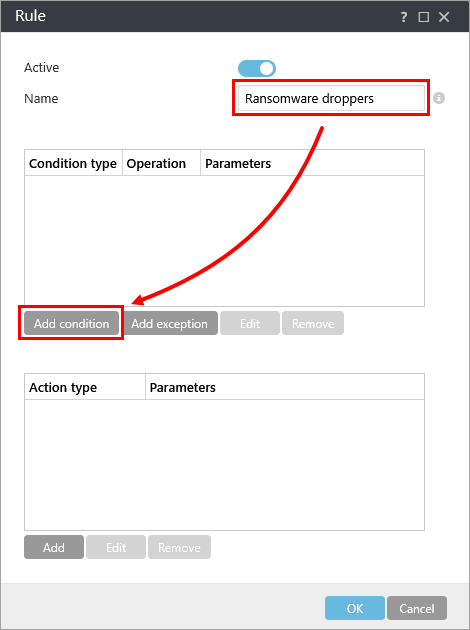
-
Seleccione «Nombre del archivo adjunto » en el menú desplegable «Tipo » y haga clic en «Añadir».
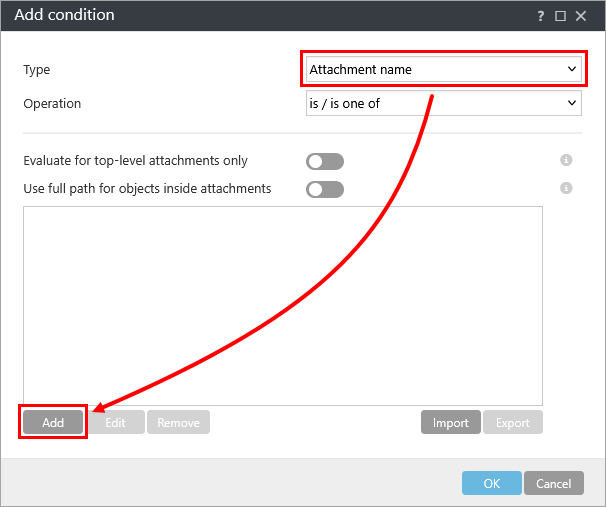
-
Haz clic en «Introducir varios valores».
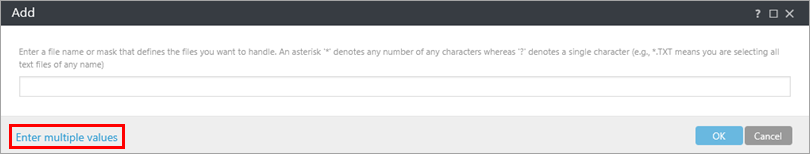
-
Copia y pega la siguiente lista de extensiones en el campo vacío y haz clic en «Aceptar».
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar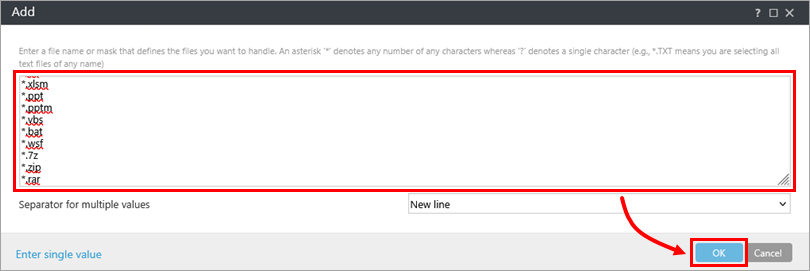
-
Haz clic en «Aceptar».
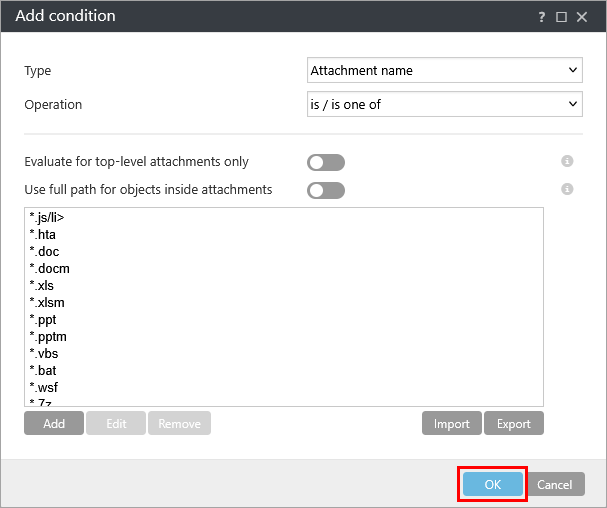
-
Haga clic en «Añadir» en la sección «Tipo de acción » y seleccione la opción que prefiera en el menú desplegable «Tipo ». En este ejemplo, se ha seleccionado «Poner en cuarentena el mensaje ». Haga clic en «Aceptar » → «Aceptar».
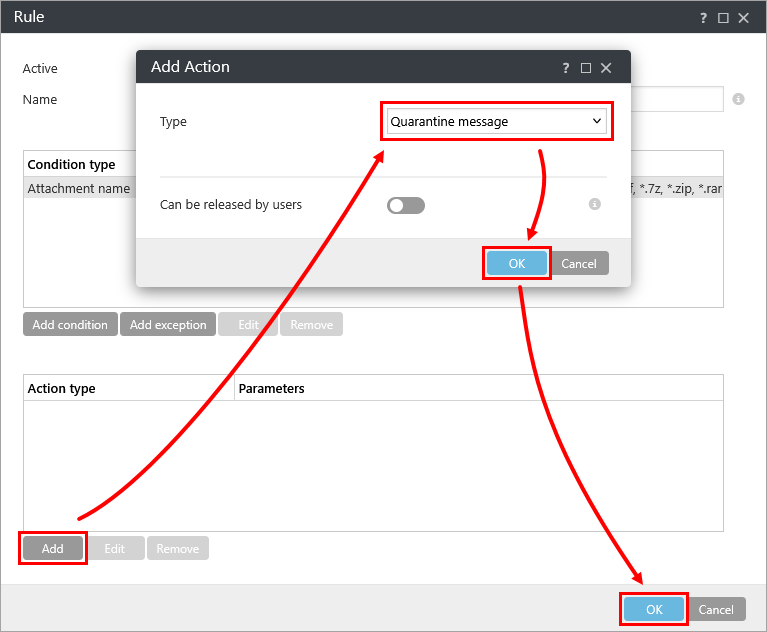
-
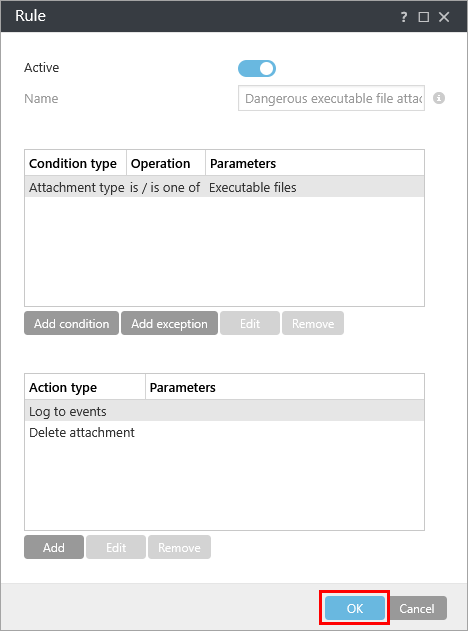
En la ventana «Reglas de protección del transporte de correo», marca la casilla situada junto a «Archivos adjuntos ejecutables peligrosos » y haz clic en «Editar».
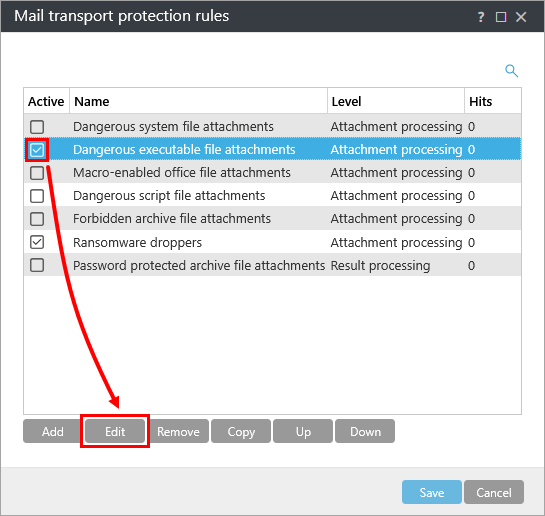
-
Selecciona la entrada «Tipo de archivo adjunto » en la lista «Tipo de condición » y haz clic en «Editar».
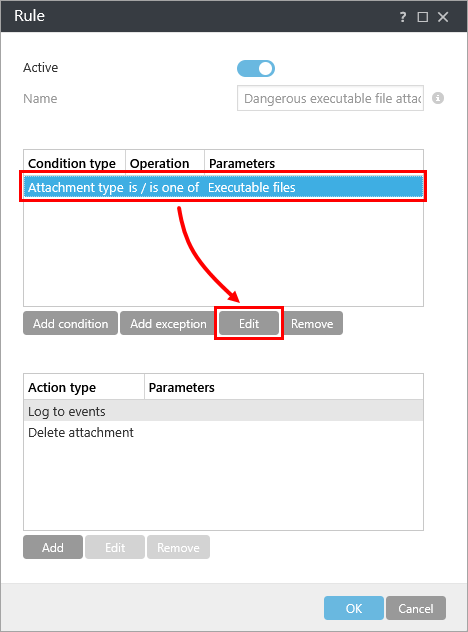
-
Haz clic en el icono de expansión junto a «Archivos ejecutables», marca la casilla situada junto a cada tipo de archivo que desees eliminar de los mensajes (el archivo se eliminará mediante el «Tipo de acción » preconfigurado en la regla) y haz clic en «Aceptar».
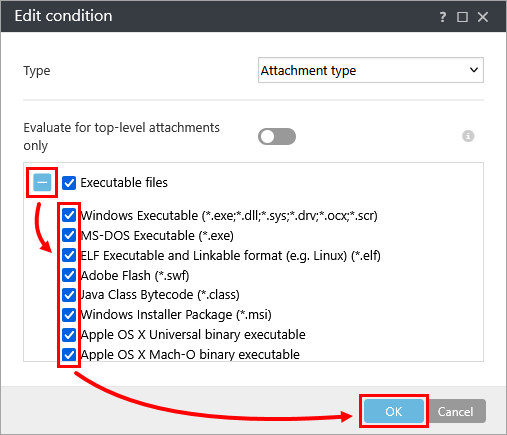
-
Haga clic en Aceptar.
-
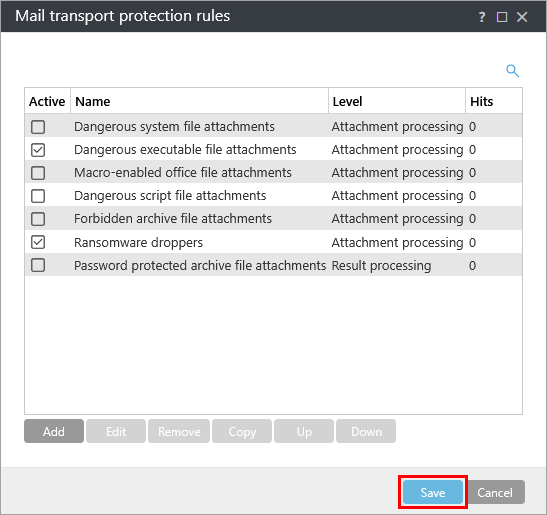
Haz clic en «Guardar».
-
Asigna la política a un cliente o a un grupo. La política se aplicará cuando los dispositivos asignados se conecten a ESET PROTECT o ESET PROTECT On-Prem.
Descargar e importar la política de ESET PROTECT o ESET PROTECT On-Prem
La política de ESET PROTECT o ESET PROTECT On-Prem para ESET Mail Security para Microsoft Exchange Server, con ajustes antispam adicionales para proteger contra el malware de tipo ransomware (codificador de archivos), se puede descargar e importar desde el enlace que figura a continuación.
La política de ESET PROTECT solo está disponible para la última versión de las aplicaciones de ESET. No se puede garantizar la compatibilidad con versiones anteriores.
-
Descarga la política de ESET PROTECT o ESET PROTECT On-Prem de protección adicional contra el ransomware.
-
Importe la política.
ESET PROTECT
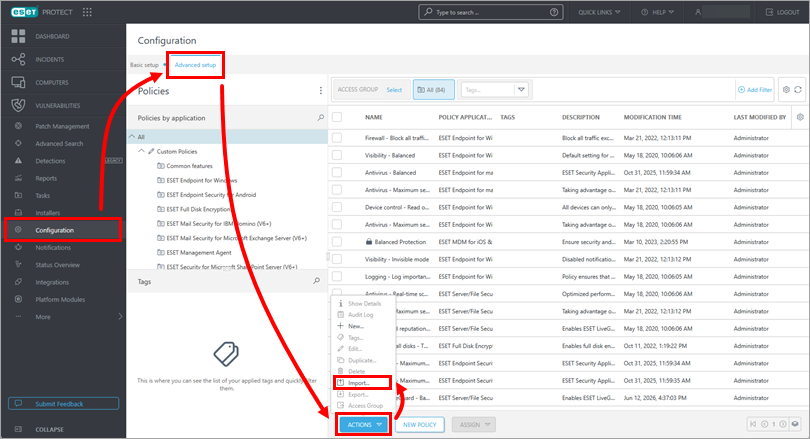
Haga clic en Configuración → Configuración avanzada → Acciones → Importar.
ESET PROTECT On-Prem
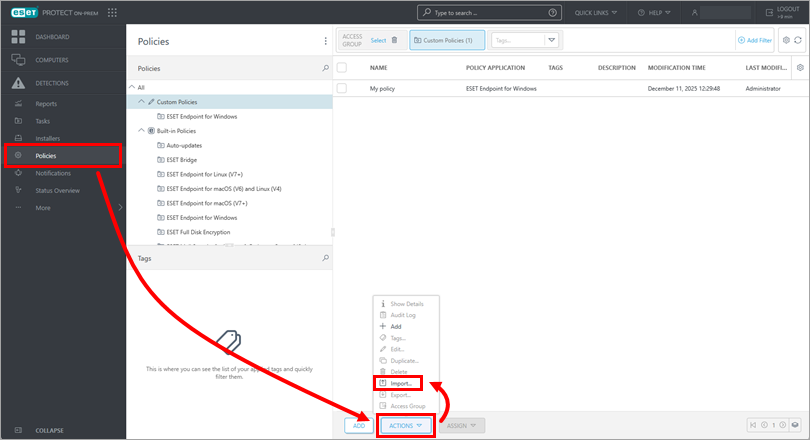
Haga clic en Políticas → Acciones → Importar.
-
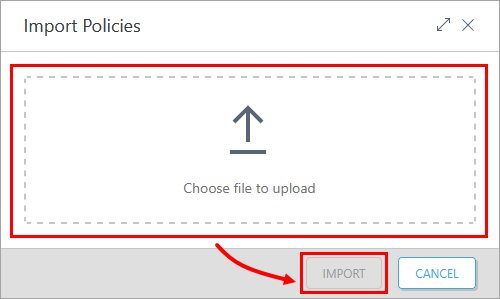
Haz clic en «Elegir archivo para cargar», selecciona la política descargada y haz clic en «Importar».
-
Asigne la política a un cliente o a un grupo. La política se aplicará cuando los dispositivos asignados se conecten a ESET PROTECT o a ESET PROTECT On-Prem.
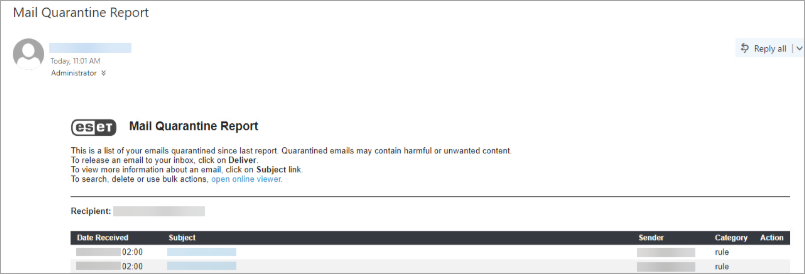
Ejemplo de filtrado de un «dropper» de ransomware
A continuación se muestra un ejemplo de la política de «Ransomware dropper» que filtra un «dropper» de ransomware, junto con el informe correspondiente de cuarentena de correo.