Problem
- Konfigurieren Sie zusätzliche Antispam-Einstellungen in ESET Mail Security für Microsoft Exchange Server, um sich vor Ransomware (Dateiverschlüsseler) zu schützen
- Erstellen Sie in ESET PROTECT oder ESET PROTECT On-Prem eine Richtlinie mit zusätzlichen Antispam-Einstellungen für ESET Mail Security für Microsoft Exchange Server zum Schutz vor Ransomware (Dateiverschlüsseler)
- Laden Sie die Richtlinie für ESET PROTECT oder ESET PROTECT On-Prem herunter und importieren Sie sie
- Beispiel für die Filterung von Ransomware-Droppern
Details
Zum Erweitern anklicken
Mit den Standard-Antispam-Regeln werden eingehende E-Mails bereits auf dem Mailserver gefiltert. Dadurch wird sichergestellt, dass der Anhang mit dem schädlichen Dropper nicht in das Postfach des Endbenutzers zugestellt wird und die Ransomware nicht ausgeführt werden kann.
Um Ransomware-Malware auf Ihrem Microsoft Exchange-Server zusätzlich zu verhindern, erstellen Sie die folgenden Regeln in der neuesten Version von ESET Mail Security für Microsoft Exchange Server oder erstellen und wenden Sie eine ESET PROTECT- oder ESET PROTECT On-Prem-Richtlinie an.
Lösung
Konfigurieren Sie zusätzliche Antispam-Einstellungen in ESET Mail Security für Microsoft Exchange Server, um sich vor Ransomware (Dateiverschlüsseler) zu schützen
-
Öffnen Sie das Hauptprogrammfenster Ihrer ESET-Windows-Anwendung.
-
Drücken Sie die F5-Taste, um die erweiterten Einstellungen aufzurufen.
-
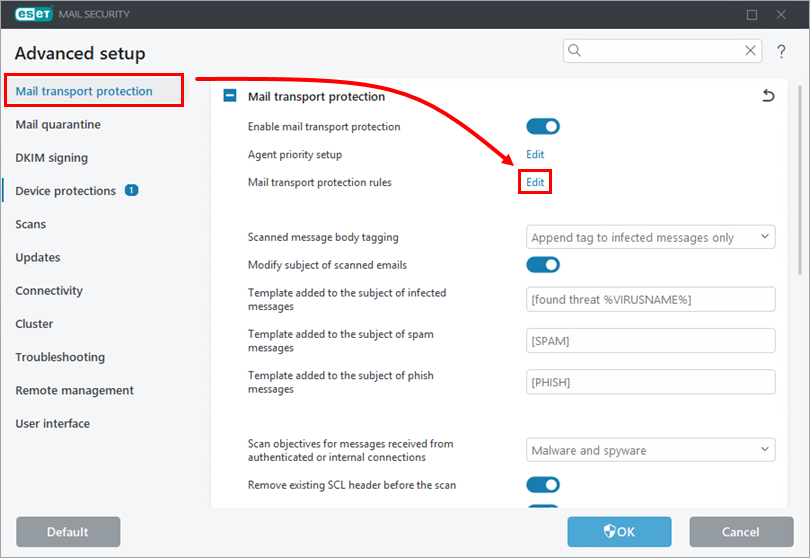
Klicken Sie auf „E-Mail-Transportschutz “ und anschließend auf „Bearbeiten “ neben „Regeln für den E-Mail-Transportschutz“.
-
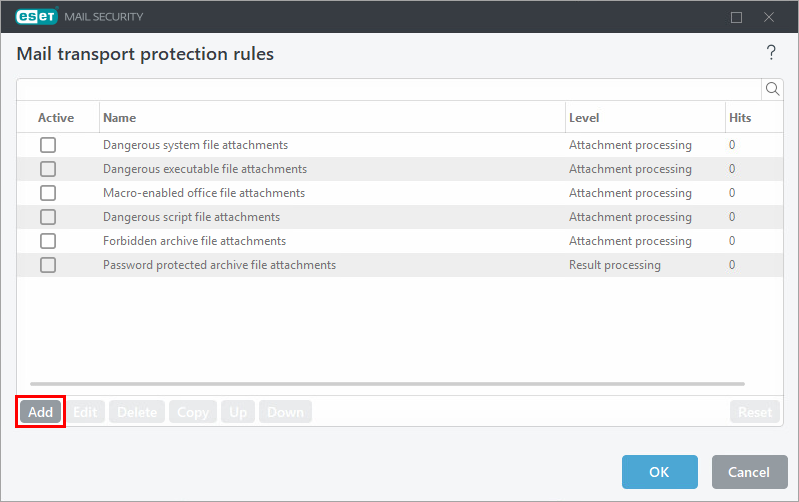
Klicken Sie auf „Hinzufügen“.
-
Geben Sie
„Ransomware-Dropper“ in das Feld „Name “ ein und klicken Sie auf „Bedingung hinzufügen“.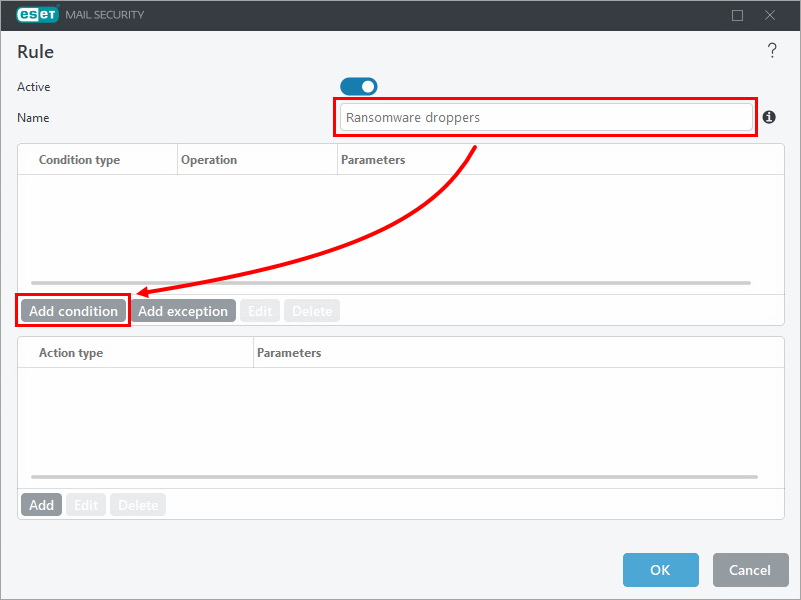
-
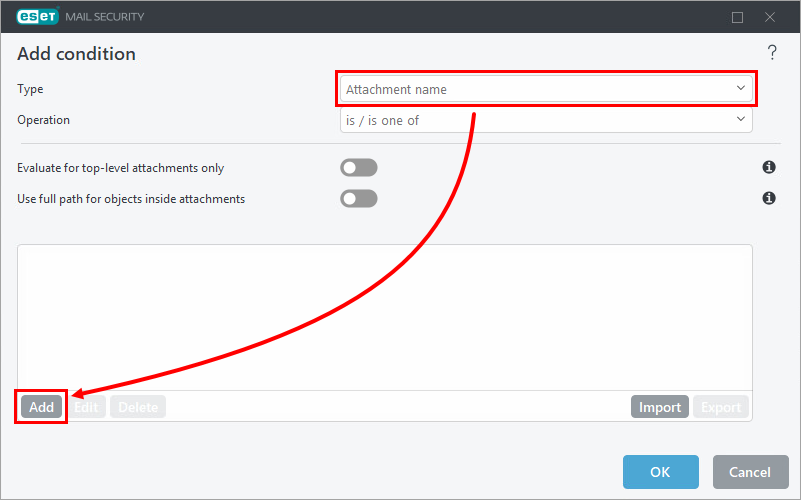
Wählen Sie im Dropdown-Menü „Typ“ die Option „Anhangsname “ aus und klicken Sie auf „Hinzufügen“.
-
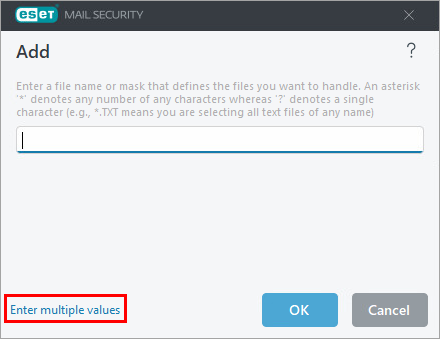
Klicken Sie auf „Mehrere Werte eingeben“.
-
Kopieren Sie die folgende Liste von Dateiendungen und fügen Sie sie in das leere Feld ein. Klicken Sie anschließend auf „OK“ → „OK“.
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar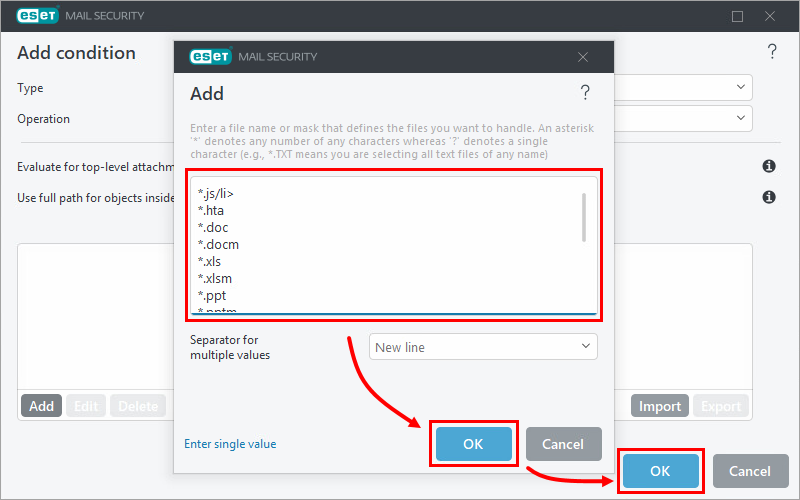
-
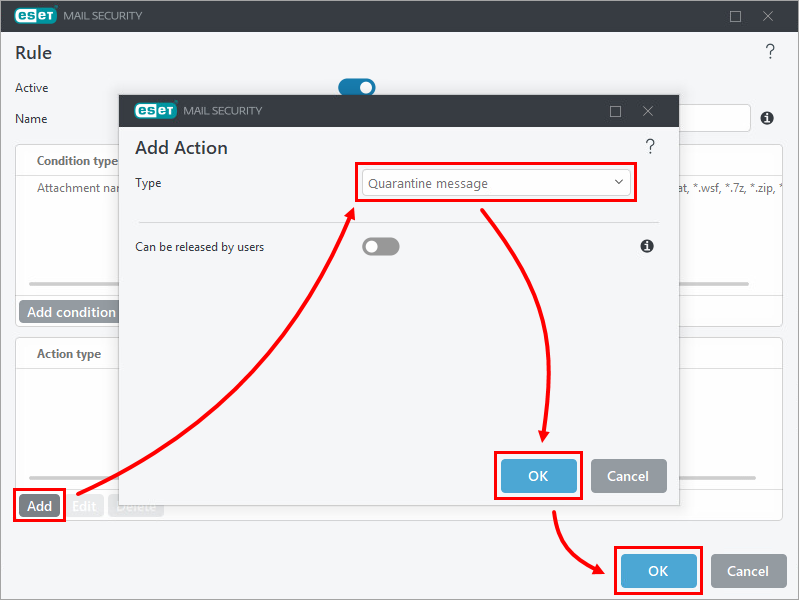
Klicken Sie im Abschnitt „Aktionsart“ auf „Hinzufügen“ und wählen Sie die gewünschte Option aus dem Dropdown-Menü „Typ“ aus. In diesem Beispiel ist „Quarantäne-Meldung “ ausgewählt. Klicken Sie auf „OK“ → „OK“.
-
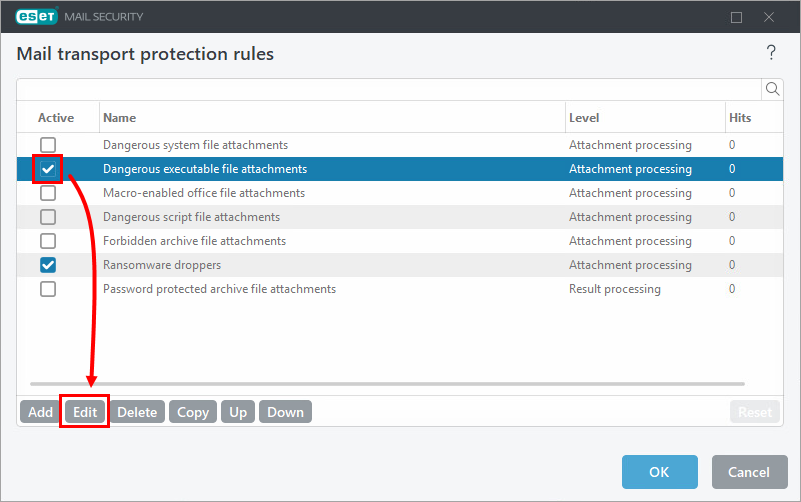
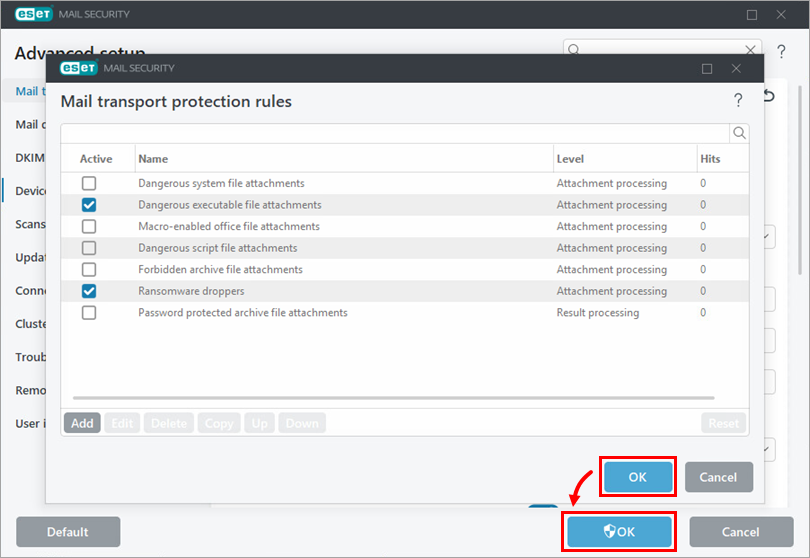
Aktivieren Sie im Fenster „Regeln für den E-Mail-Transportschutz “ das Kontrollkästchen neben „Gefährliche ausführbare Dateianhänge “ und klicken Sie auf „Bearbeiten“.
-
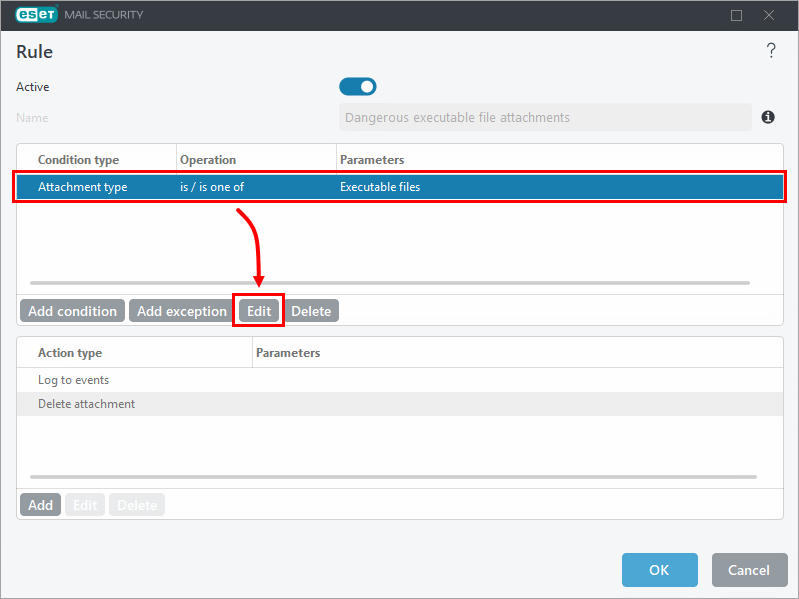
Wählen Sie in der Liste „Bedingungstyp“ den Eintrag „Anhangstyp“ aus und klicken Sie auf „Bearbeiten“.
-
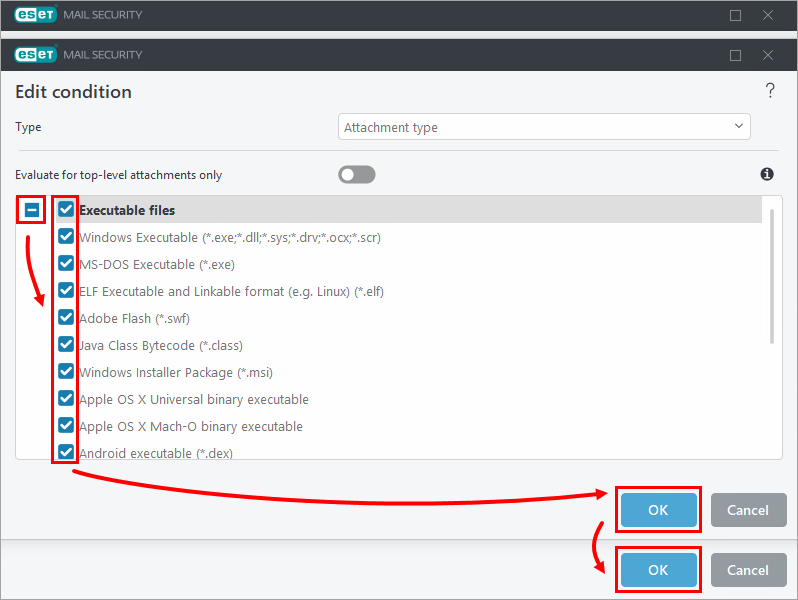
Klicken Sie auf das Erweitersymbol neben „Ausführbare Dateien“, aktivieren Sie das Kontrollkästchen neben jedem Dateityp, den Sie aus Nachrichten löschen möchten (die Datei wird gemäß dem in der Regel vorkonfigurierten Aktionstyp gelöscht), und klicken Sie auf „OK“ → „OK“.
-
Klicken Sie auf „OK“ → „OK“, um die Änderungen zu speichern und die erweiterte Konfiguration zu verlassen.
Erstellen Sie in ESET PROTECT oder ESET PROTECT On-Prem eine Richtlinie mit zusätzlichen Antispam-Einstellungen für ESET Mail Security für Microsoft Exchange Server, um Schutz vor Ransomware-Malware (Dateiverschlüsseler) zu gewährleisten
-
Erstellen Sie eine Richtlinie in ESET PROTECT oder ESET PROTECT On-Prem.
-
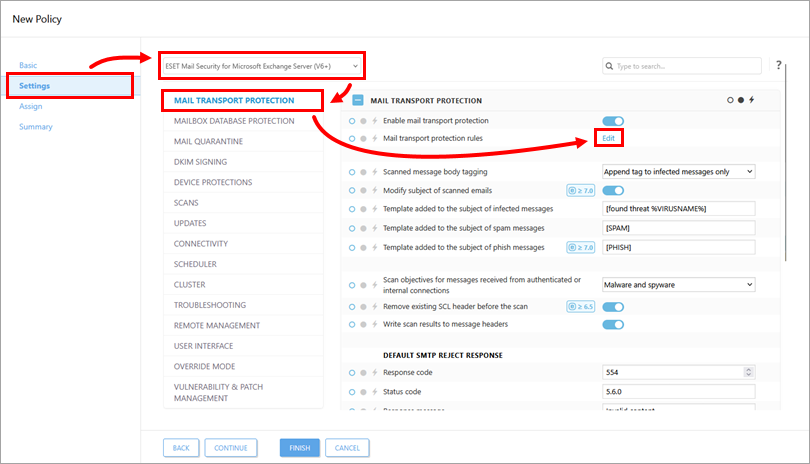
Wählen Sie im Abschnitt „Einstellungen“ im Dropdown-Menü „ESET Mail Security für Microsoft Exchange Server (V6+) “ aus, klicken Sie auf „E-Mail-Transportschutz“ und anschließend auf „Bearbeiten“ neben „Regeln für den E-Mail-Transportschutz“.
-
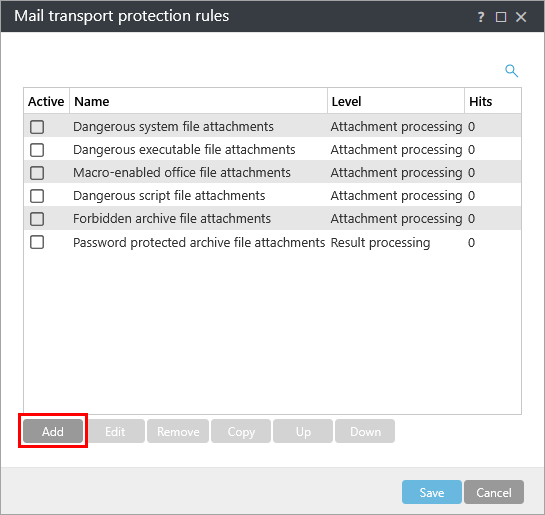
Klicken Sie auf „Hinzufügen“.
-
Geben Sie
„Ransomware-Dropper“ in das Feld „Name “ ein und klicken Sie auf „Bedingung hinzufügen“.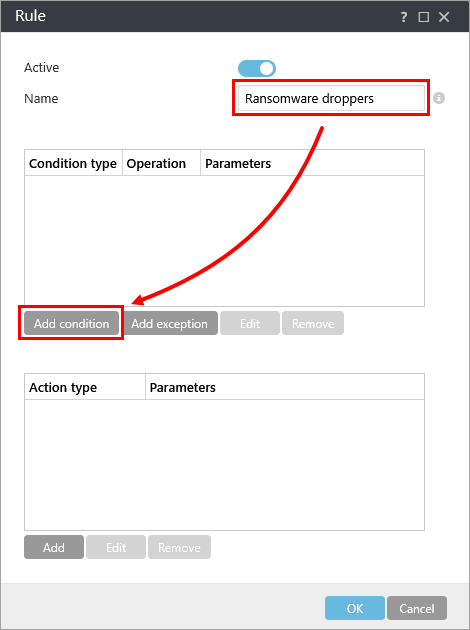
-
Wählen Sie im Dropdown-Menü „Typ“ die Option „Anhangsname “ aus und klicken Sie auf „Hinzufügen“.
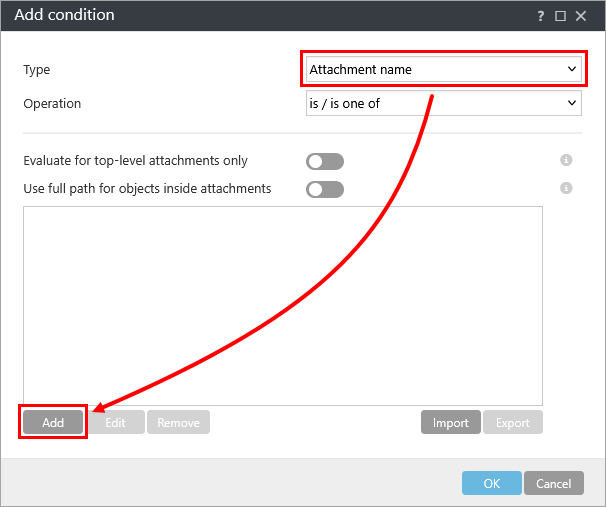
-
Klicken Sie auf „Mehrere Werte eingeben“.
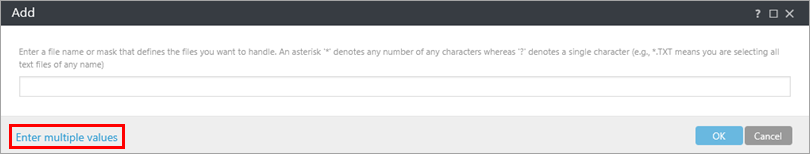
-
Kopieren Sie die folgende Liste von Dateiendungen und fügen Sie sie in das leere Feld ein. Klicken Sie anschließend auf „OK“.
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar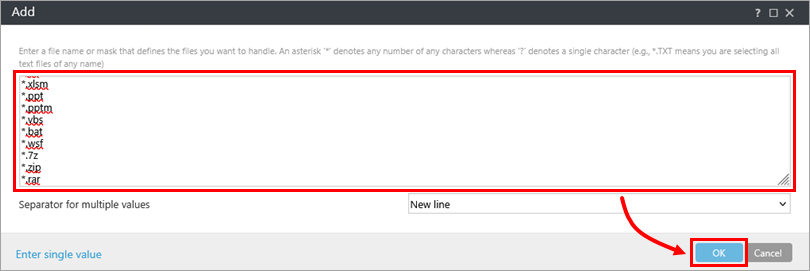
-
Klicken Sie auf „OK“.
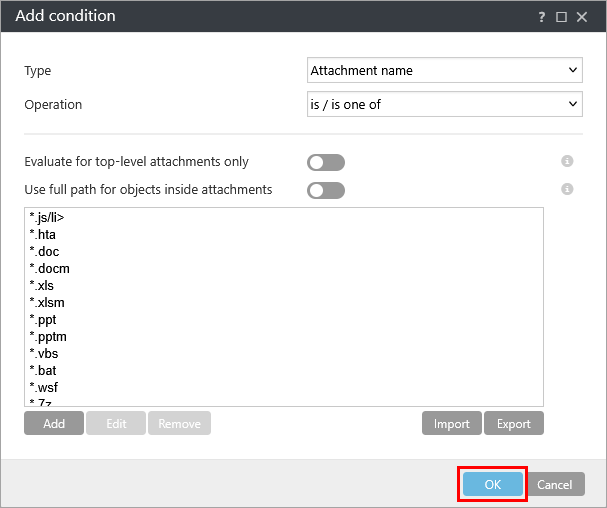
-
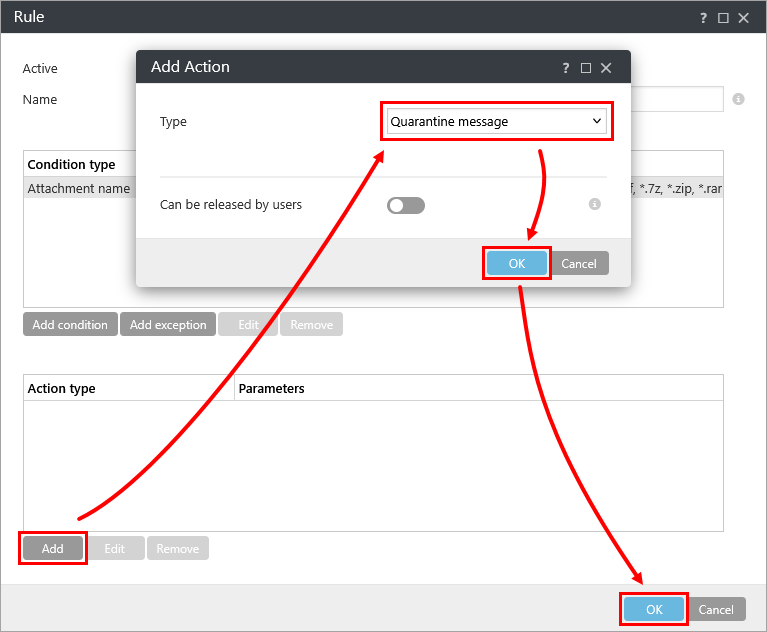
Klicken Sie im Abschnitt „Aktionsart“ auf „Hinzufügen“ und wählen Sie im Dropdown-Menü „Typ“ die gewünschte Option aus. In diesem Beispiel ist „Nachricht in Quarantäne “ ausgewählt. Klicken Sie auf „OK“ → „OK“.
-
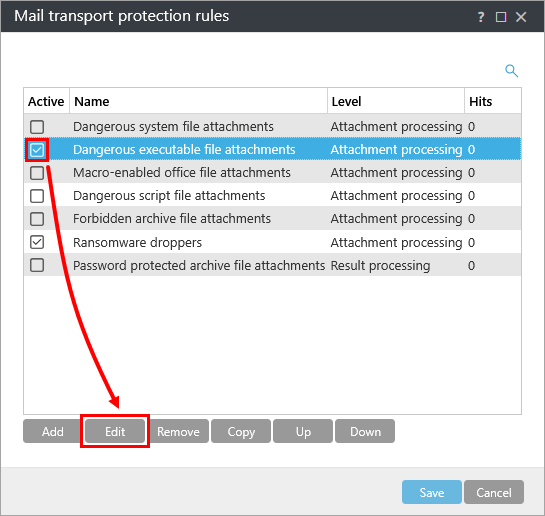
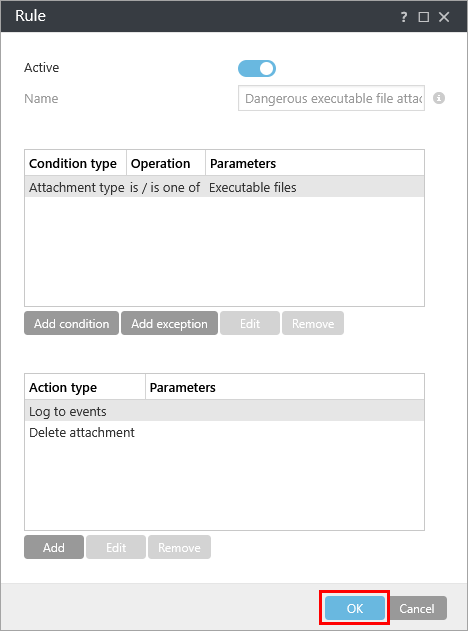
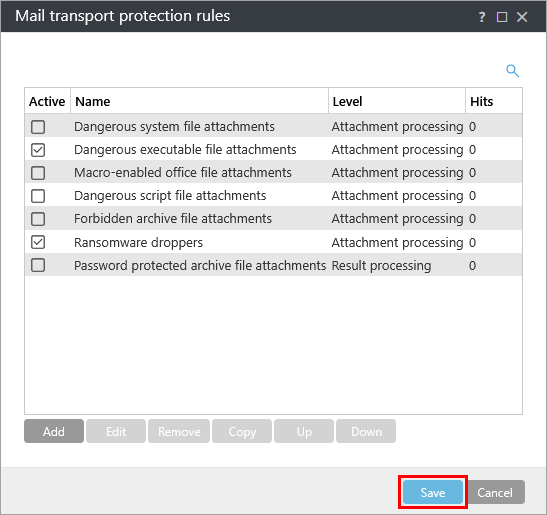
Aktivieren Sie im Fenster „Regeln für den E-Mail-Transportschutz “ das Kontrollkästchen neben „Gefährliche ausführbare Dateianhänge “ und klicken Sie auf „Bearbeiten“.
-
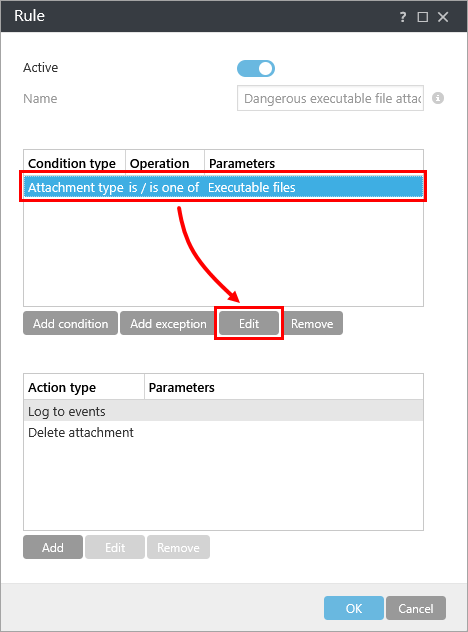
Wählen Sie in der Liste „Bedingungstyp“ den Eintrag „Anhangstyp“ aus und klicken Sie auf „Bearbeiten“.
-
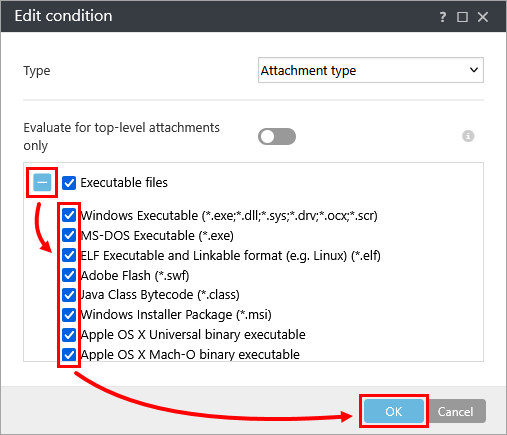
Klicken Sie auf das Erweitersymbol neben „Ausführbare Dateien“, aktivieren Sie das Kontrollkästchen neben jedem Dateityp, den Sie aus Nachrichten löschen möchten (die Datei wird gemäß dem in der Regel vorkonfigurierten Aktionstyp gelöscht), und klicken Sie auf „OK“.
-
Klicken Sie auf „OK“.
-
Klicken Sie auf „Speichern“.
-
Weisen Siedie Richtlinie einem Client oder einer Gruppe zu. Die Richtlinie wird angewendet, sobald sich die zugewiesenen Geräte bei ESET PROTECT oder ESET PROTECT On-Prem anmelden.
Laden Sie die Richtlinie für ESET PROTECT oder ESET PROTECT On-Prem herunter und importieren Sie sie
Die ESET PROTECT- oder ESET PROTECT On-Prem-Richtlinie für ESET Mail Security für Microsoft Exchange Server mit zusätzlichen Antispam-Einstellungen zum Schutz vor Ransomware (Dateiverschlüsseler) kann über den unten stehenden Link heruntergeladen und importiert werden.
Die ESET PROTECT-Richtlinie ist nur für die neueste Version der ESET-Anwendungen verfügbar. Die Kompatibilität mit früheren Versionen kann nicht garantiert werden.
-
Laden Sie die Richtlinie „Zusätzlicher Ransomware-Schutz“ für ESET PROTECT oder ESET PROTECT On-Prem herunter.
-
Importieren Sie die Richtlinie.
ESET PROTECT
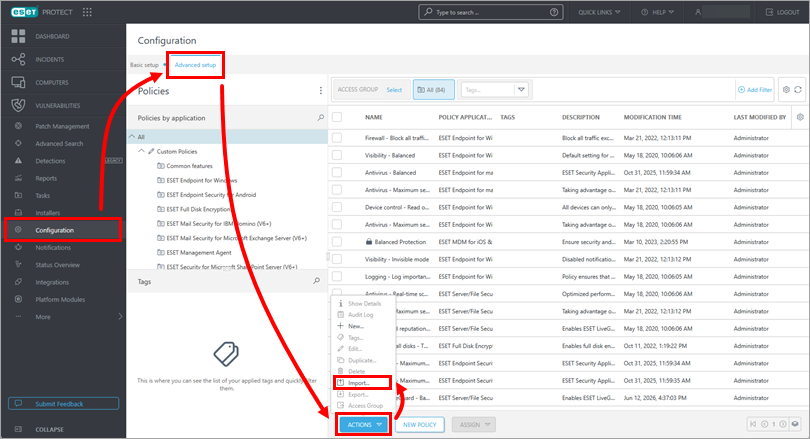
Klicken Sie auf „Konfiguration “ → „Erweiterte Einstellungen “ → „Aktionen “ → „Importieren“.
ESET PROTECT On-Prem
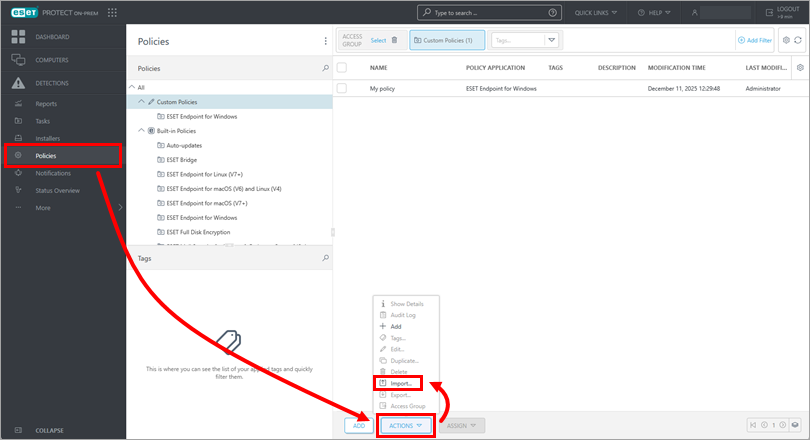
Klicken Sie auf „Richtlinien “ → „Aktionen “ → „Importieren“.
-
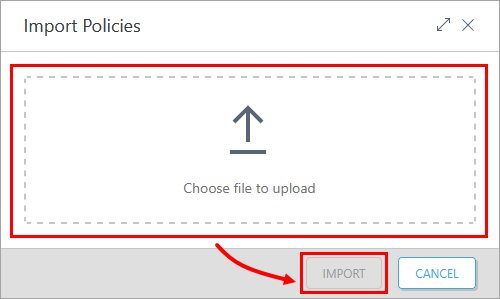
Klicken Sie auf „Datei zum Hochladen auswählen“, wählen Sie die heruntergeladene Richtlinie aus und klicken Sie auf „Importieren“.
-
Weisen Siedie Richtlinie einem Client oder einer Gruppe zu. Die Richtlinie wird angewendet, sobald sich die zugewiesenen Geräte bei ESET PROTECT oder ESET PROTECT On-Prem anmelden.
Beispiel für die Filterung eines Ransomware-Droppers
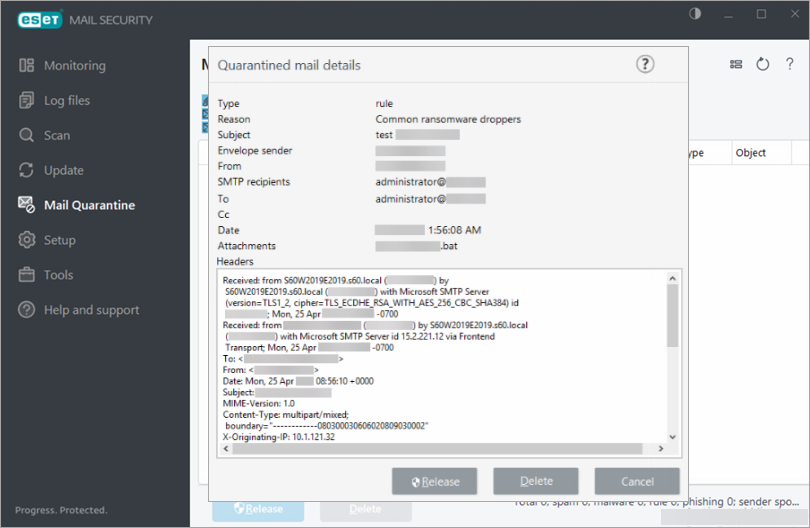
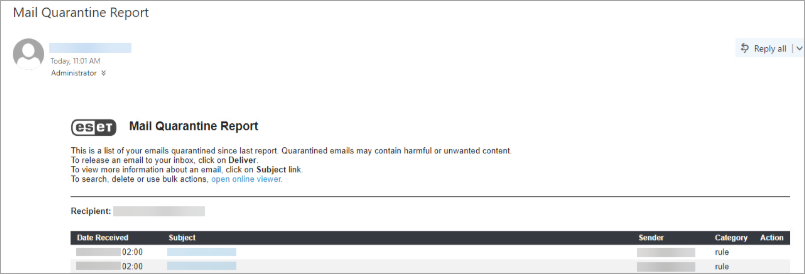
Im Folgenden finden Sie ein Beispiel für die Filterung eines Ransomware-Droppers durch die entsprechende Richtlinie sowie einen entsprechenden E-Mail-Quarantänebericht.