Problem
- Konfigurer yderligere antispam-indstillinger i ESET Mail Security for Microsoft Exchange Server for at beskytte mod ransomware-malware (filkrypteringsprogram)
- Opret en politik i ESET PROTECT eller ESET PROTECT On-Prem med yderligere antispam-indstillinger for ESET Mail Security for Microsoft Exchange Server for at beskytte mod ransomware-malware (filkrypteringsprogram)
- Download og importer politikken fra ESET PROTECT eller ESET PROTECT On-Prem
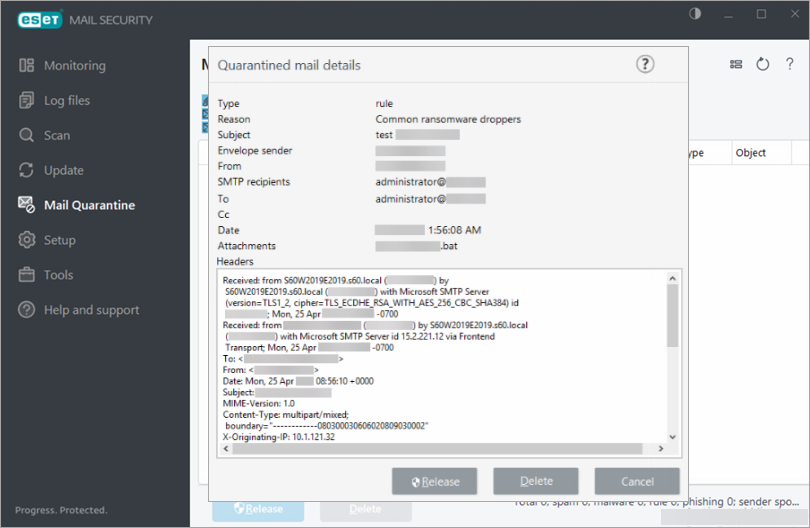
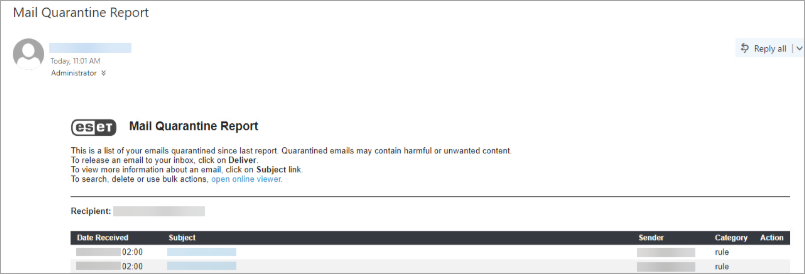
- Eksempel på filtrering af ransomware-droppere
Detaljer
Klik for at udvide
Ved hjælp af standardantispamreglerne filtreres indgående e-mails allerede på mailserveren. Dette sikrer, at vedhæftningen, der indeholder den ondsindede dropper, ikke leveres til slutbrugerens postkasse, og at ransomwaren ikke kan køres.
For yderligere at forhindre ransomware-malware på din Microsoft Exchange-server skal du oprette følgende regler i den nyeste version af ESET Mail Security for Microsoft Exchange Server eller oprette og anvende en ESET PROTECT- eller ESET PROTECT On-Prem-politik.
Løsning
Konfigurer yderligere antispam-indstillinger i ESET Mail Security for Microsoft Exchange Server for at beskytte mod ransomware-malware (filkrypteringsprogram)
-
Tryk på F5-tasten for at åbne Avanceret opsætning.
-
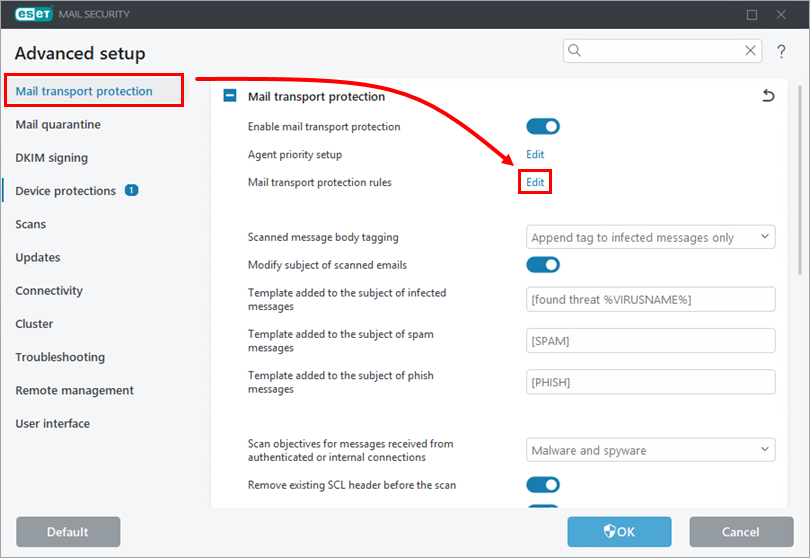
Klik på Mailtransportbeskyttelse, og klik på Rediger ud for Regler for mailtransportbeskyttelse.
-
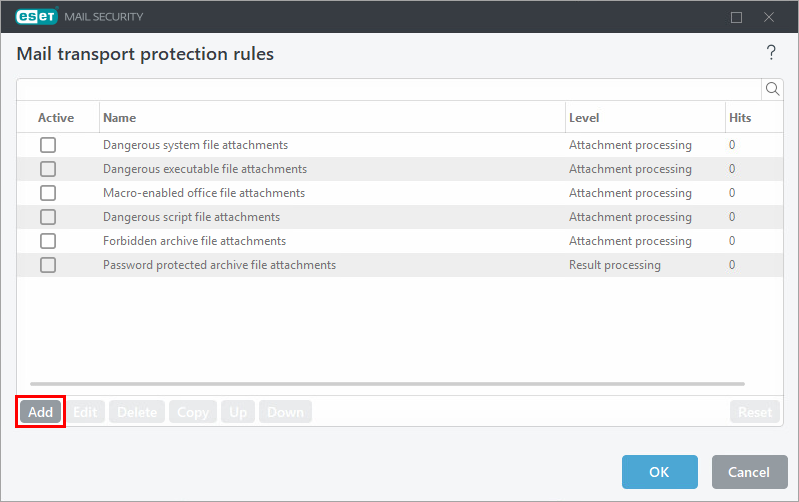
Klik på Tilføj.
-
Indtast "
Ransomware-droppere" i feltet Navn, og klik på Tilføj betingelse.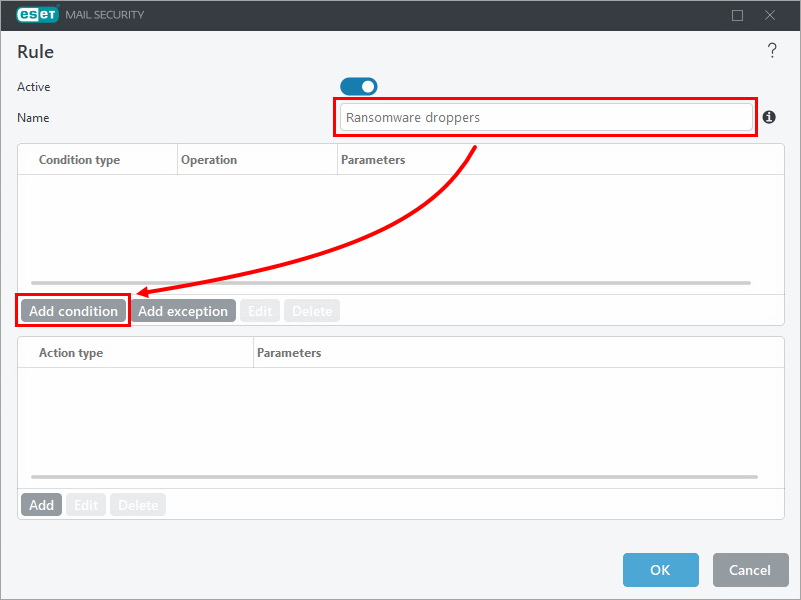
-
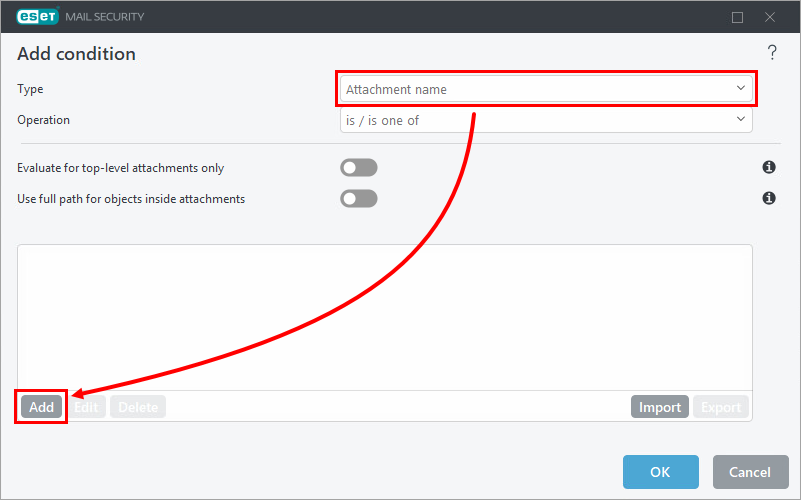
Vælg Vedhæftet filnavn i rullemenuen Type, og klik på Tilføj.
-
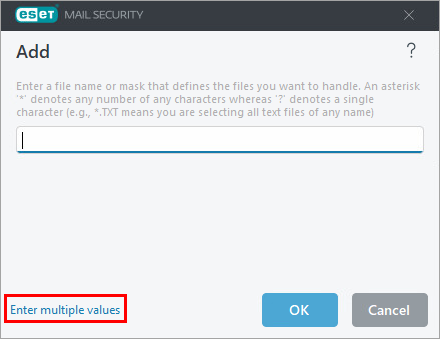
Klik på Indtast flere værdier.
-
Kopier/indsæt følgende liste over filtyper i det tomme felt, og klik på OK → OK.
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar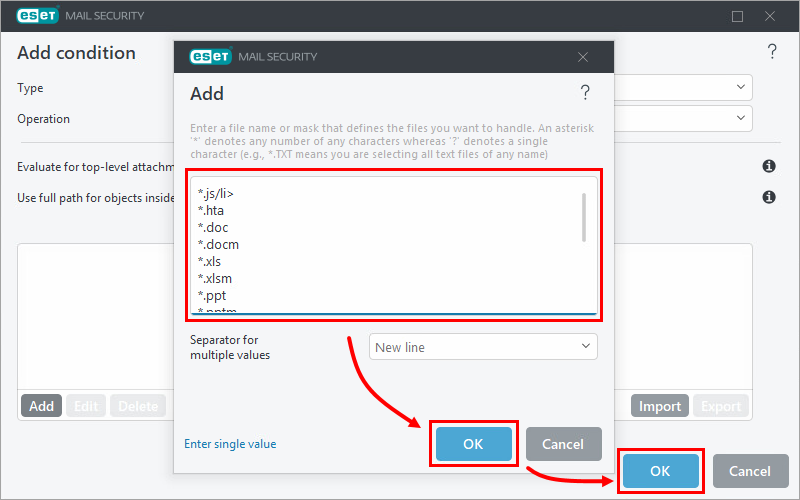
-
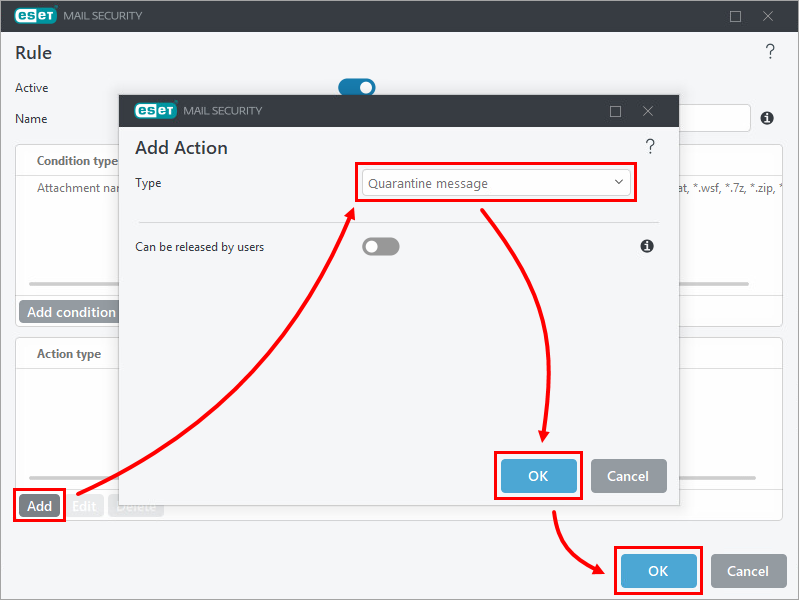
Klik på Tilføj i afsnittet Handlingstype, og vælg den ønskede indstilling fra rullemenuen Type. I dette eksempel er Karantænemeddelelse valgt. Klik på OK → OK.
-
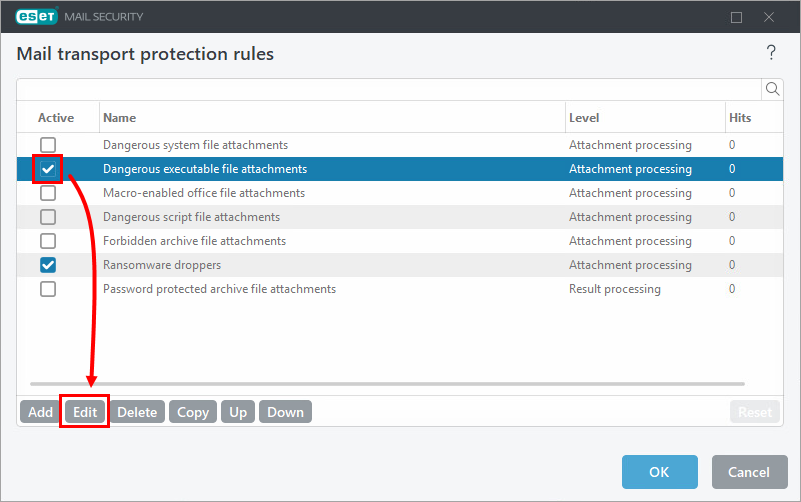
I vinduet Regler for beskyttelse af e-mail-transport skal du markere afkrydsningsfeltet ud for Farlige vedhæftede eksekverbare filer og klikke på Rediger.
-
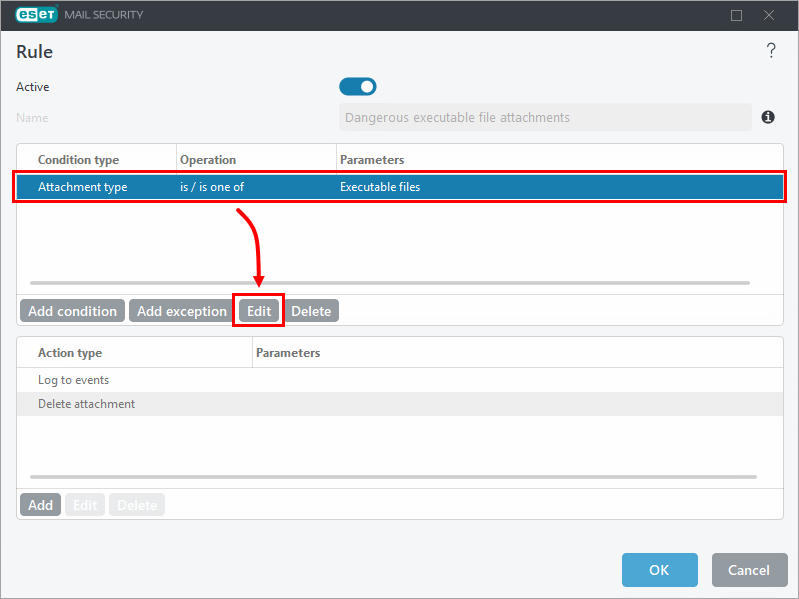
Vælg " Vedhæftningstype " på listen " Betingelsestype", og klik på "Rediger".
-
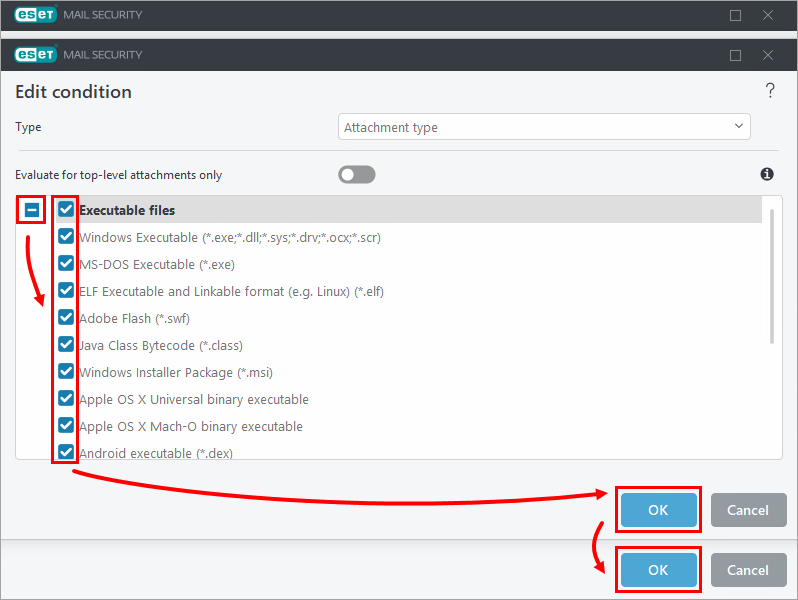
Klik på udvidelsesikonet ved siden af " Kørbare filer", marker afkrydsningsfeltet ved siden af hver filtype, du vil slette fra meddelelser (filen slettes ved hjælp af den "Handlingstype", der er forudkonfigureret i reglen), og klik på OK → OK.
-
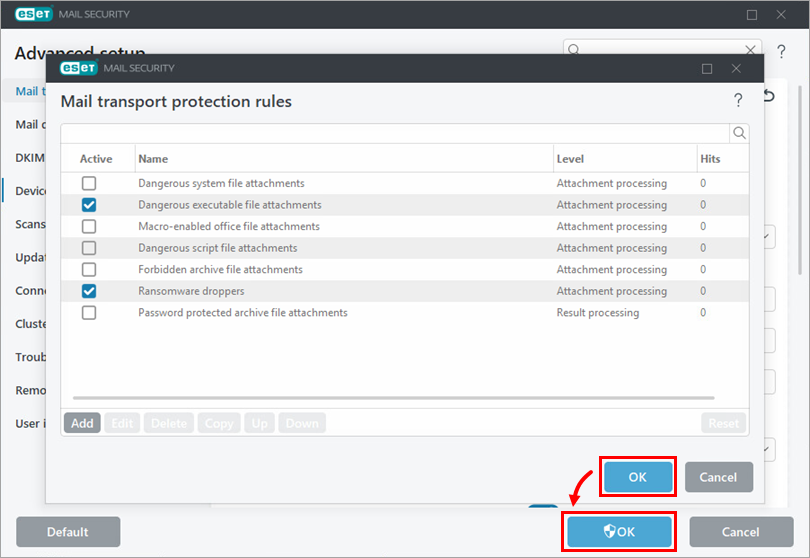
Klik på OK → OK for at gemme ændringerne og afslutte Avanceret opsætning.
Opret en politik i ESET PROTECT eller ESET PROTECT On-Prem med yderligere antispam-indstillinger for ESET Mail Security for Microsoft Exchange Server for at beskytte mod ransomware-malware (filkrypteringsprogram)
-
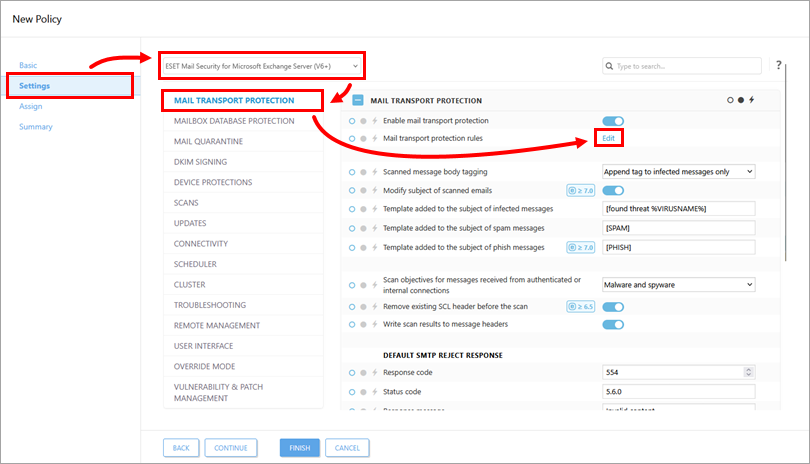
I afsnittet Indstillinger skal du vælge ESET Mail Security til Microsoft Exchange Server (V6+) fra rullemenuen, klikke på Mailtransportbeskyttelse og derefter klikke på Rediger ud for Regler for mailtransportbeskyttelse.
-
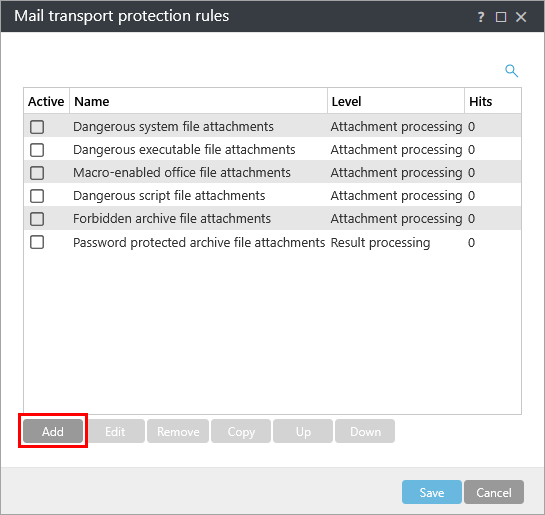
Klik på Tilføj.
-
Indtast
Ransomware-dropperei feltet Navn, og klik på Tilføj betingelse.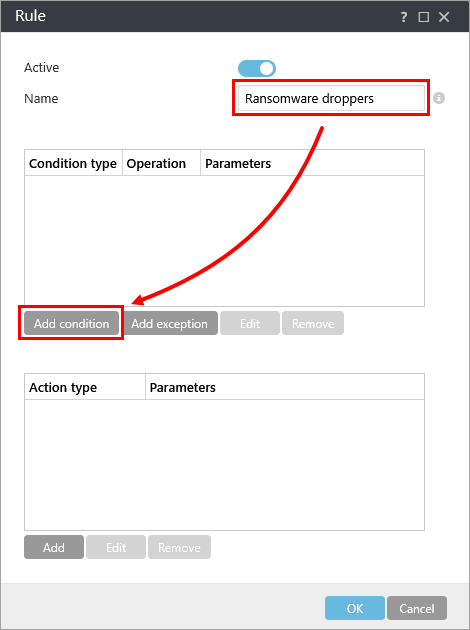
-
Vælg Vedhæftet filnavn i rullemenuen Type, og klik på Tilføj.
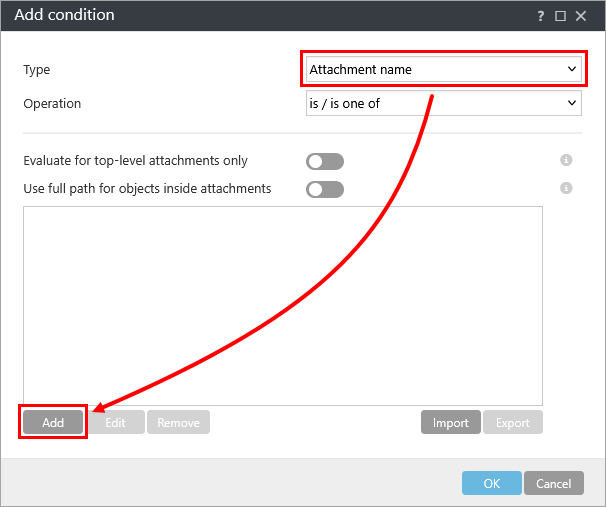
-
Klik på Indtast flere værdier.
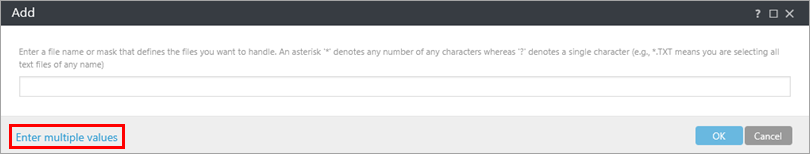
-
Kopier og indsæt følgende liste over filtyper i det tomme felt, og klik på OK.
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar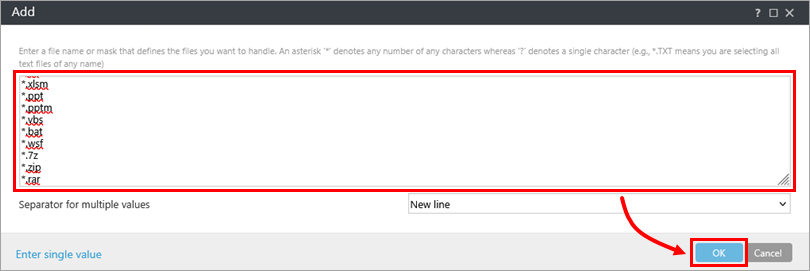
-
Klik på OK.
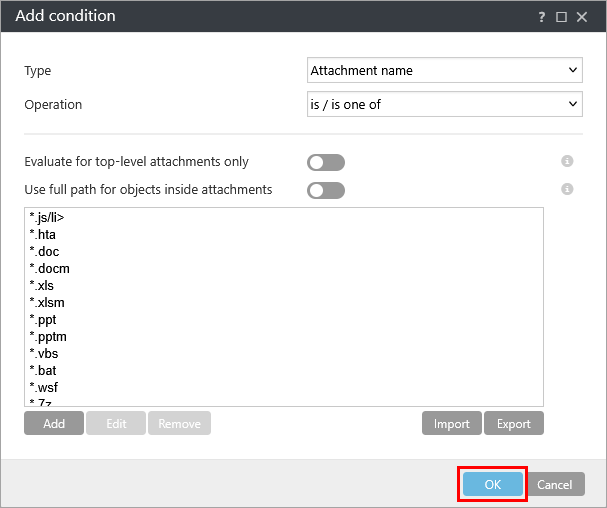
-
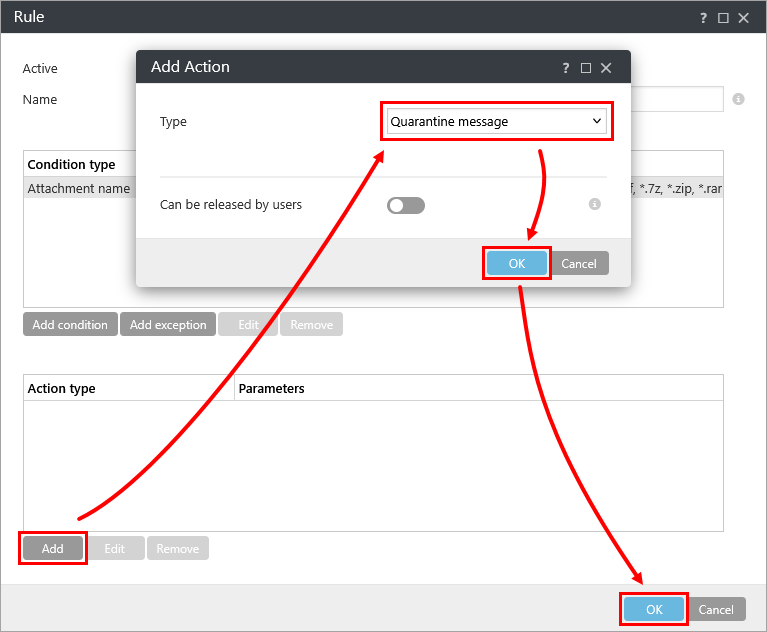
Klik på Tilføj i afsnittet Handlingstype, og vælg den ønskede indstilling fra rullemenuen Type. I dette eksempel er Karantænemeddelelse valgt. Klik på OK → OK.
-
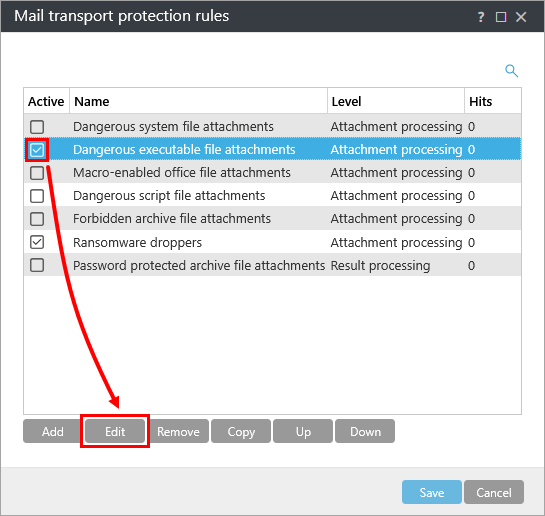
I vinduet Regler for beskyttelse af e-mail-transport skal du markere afkrydsningsfeltet ud for Farlige vedhæftede eksekverbare filer og klikke på Rediger.
-
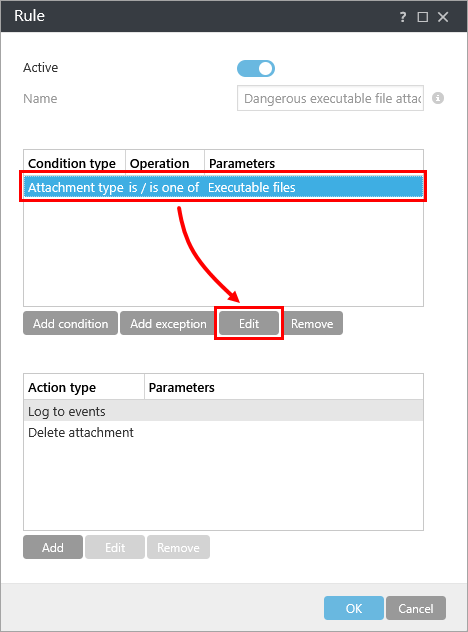
Vælg " Vedhæftningstype " på listen " Betingelsestype", og klik på "Rediger".
-
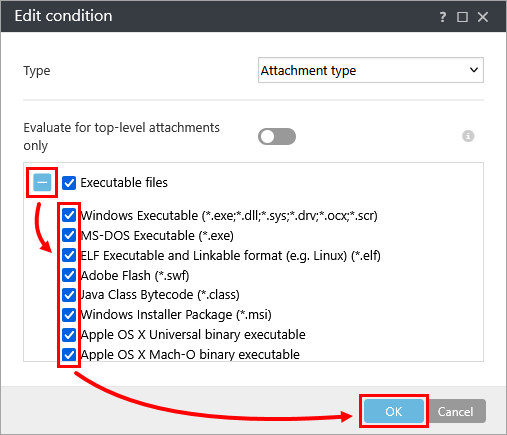
Klik på udvidelsesikonet ved siden af " Kørbare filer", marker afkrydsningsfeltet ved siden af hver filtype, du vil slette fra meddelelser (filen slettes ved hjælp af den "Handlingstype", der er forudkonfigureret i reglen), og klik på "OK".
-
Klik på OK.
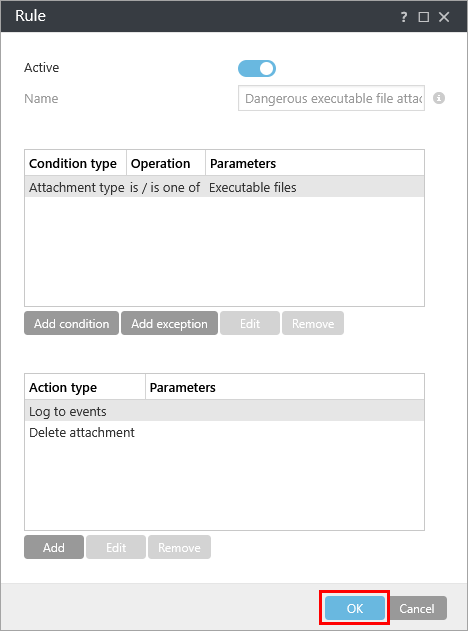
-
Klik på Gem.
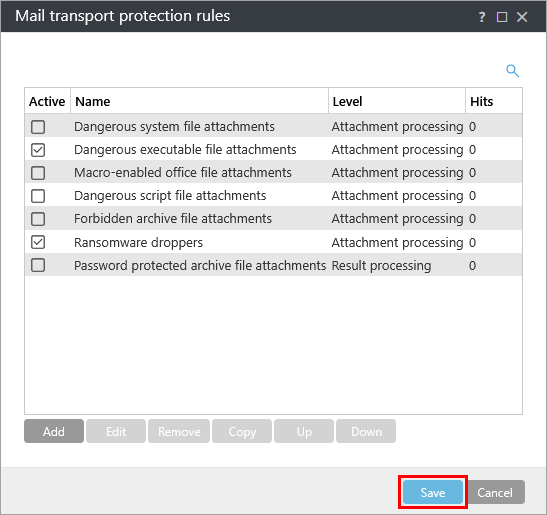
-
Tildel politikken til en klient eller en gruppe. Politikken vil blive anvendt, når de tildelte enheder logger ind på ESET PROTECT eller ESET PROTECT On-Prem.
Download og importer ESET PROTECT- eller ESET PROTECT On-Prem-politikken
ESET PROTECT- eller ESET PROTECT On-Prem-politikken til ESET Mail Security for Microsoft Exchange Server, med yderligere antispam-indstillinger til beskyttelse mod ransomware-malware (filkrypteringsprogrammer), kan downloades og importeres via linket nedenfor.
ESET PROTECT-politikken er kun tilgængelig for den nyeste version af ESET-applikationer. Kompatibilitet med tidligere versioner kan ikke garanteres.
-
Download ESET PROTECT- eller ESET PROTECT On-Prem-politikken med yderligere beskyttelse mod ransomware.
-
Importer politikken.
ESET PROTECT
Klik på Konfiguration → Avanceret opsætning → Handlinger → Importer.
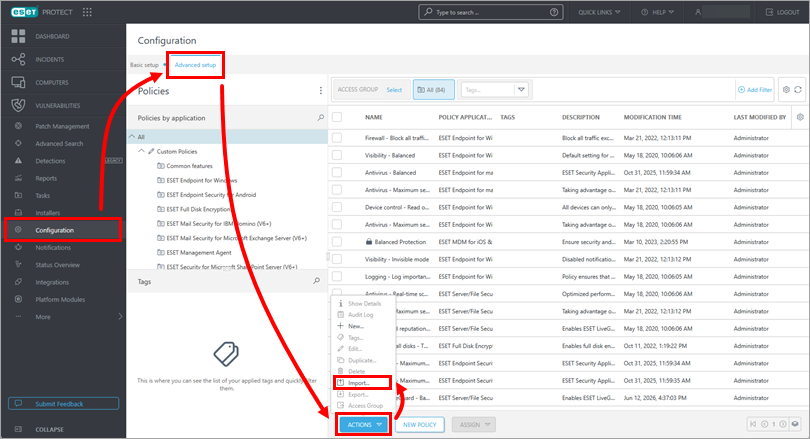
ESET PROTECT On-Prem
Klik på Politikker → Handlinger → Importer.
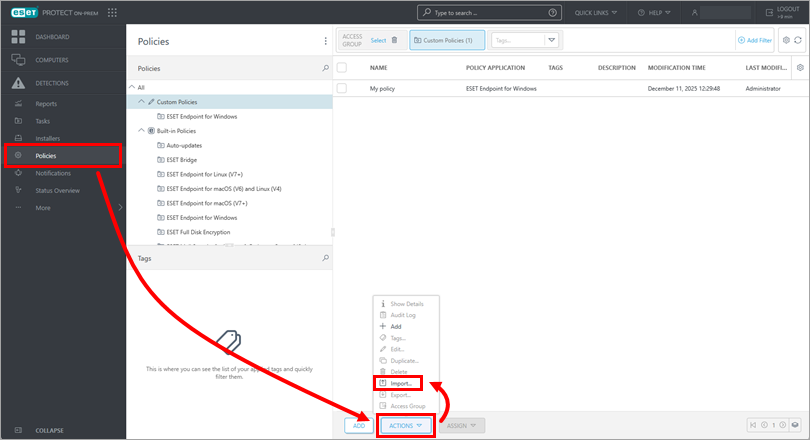
-
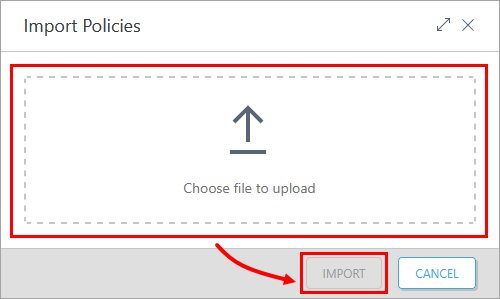
Klik på Vælg fil, der skal uploades, vælg den downloadede politik, og klik på Importer.
-
Tildel politikken til en klient eller til en gruppe. Politikken vil blive anvendt, når de tildelte enheder logger ind på ESET PROTECT eller ESET PROTECT On-Prem.
Eksempel på filtrering af ransomware-dropper
Nedenfor ses et eksempel på, hvordan en politik mod ransomware-droppere filtrerer en ransomware-dropper, sammen med en tilhørende rapport om e-mail-karantæne.