Problem
- Konfigurer tilleggsinnstillinger for antispam i ESET Mail Security for Microsoft Exchange Server for å beskytte mot ransomware-malware (filkrypteringsprogram)
- Opprett en policy i ESET PROTECT eller ESET PROTECT On-Prem med tilleggsinnstillinger for antispam for ESET Mail Security for Microsoft Exchange Server for å beskytte mot ransomware (filkrypteringsprogram)
- Last ned og importer retningslinjen for ESET PROTECT eller ESET PROTECT On-Prem
- Eksempel på filtrering av ransomware-droppere
Detaljer
Klikk for å utvide
Ved hjelp av standard antispam-reglene blir innkommende e-poster allerede filtrert på e-postserveren. Dette sikrer at vedlegget som inneholder den ondsinnede dropperen ikke blir levert til sluttbrukerens postkasse, og at ransomware ikke kan kjøres.
For å ytterligere forhindre ransomware-malware på Microsoft Exchange-serveren din, opprett følgende regler i den nyeste versjonen av ESET Mail Security for Microsoft Exchange Server, eller opprett og bruk en ESET PROTECT- eller ESET PROTECT On-Prem-policy.
Løsning
Konfigurer tilleggsinnstillinger for antispam i ESET Mail Security for Microsoft Exchange Server for å beskytte mot ransomware (filkrypteringsprogram)
-
Åpne hovedprogramvinduet til ESET-applikasjonen for Windows.
-
Trykk på F5- tasten for å åpne Avansert konfigurasjon.
-
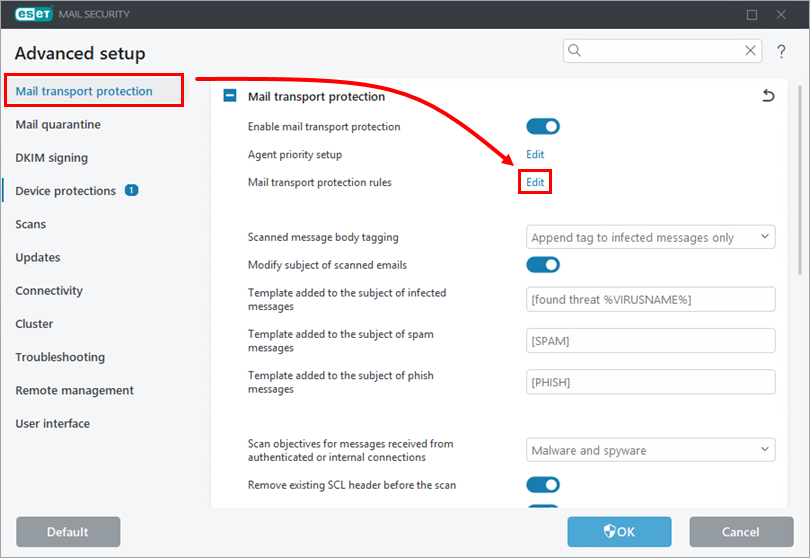
Klikk på E-posttransportbeskyttelse og klikk på Rediger ved siden av Regler for e-posttransportbeskyttelse.
-
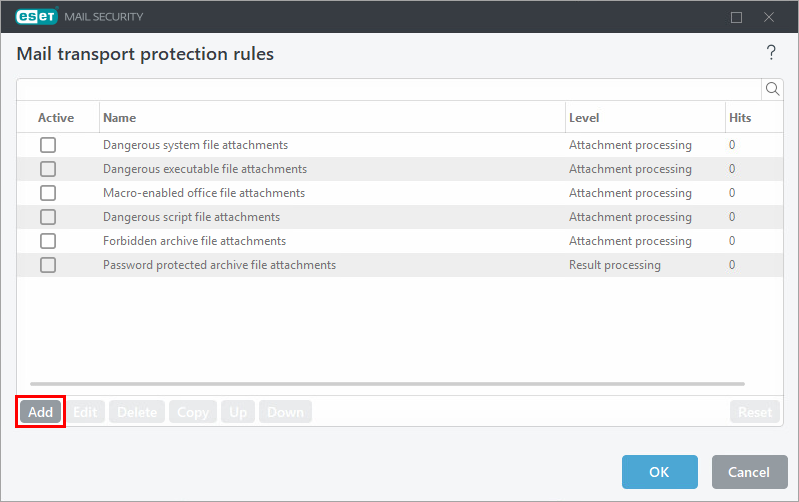
Klikk på Legg til.
-
Skriv inn
«Ransomware-droppere» i feltet «Navn » og klikk på «Legg til betingelse».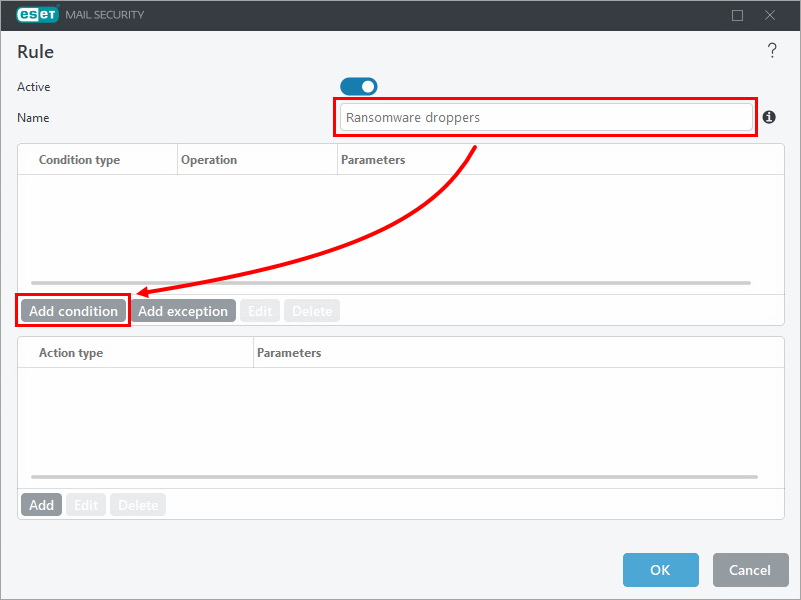
-
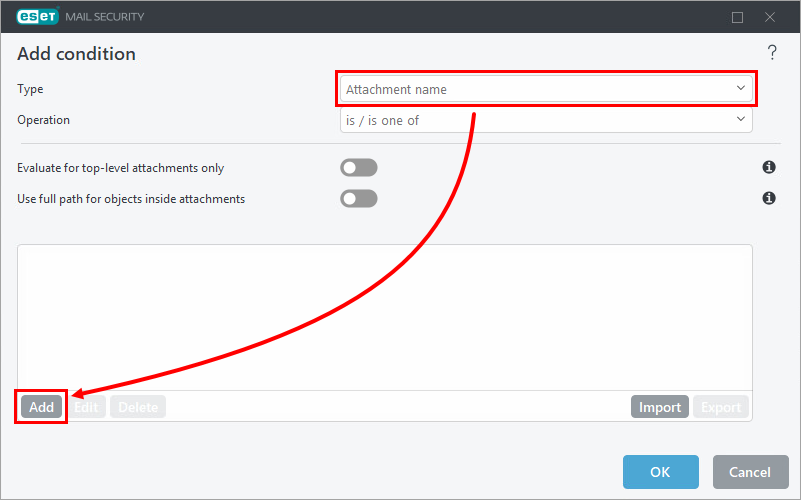
Velg Vedleggsnavn fra rullegardinmenyen Type, og klikk på Legg til.
-
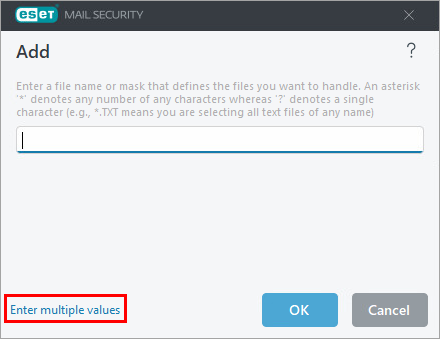
Klikk på «Angi flere verdier».
-
Kopier og lim inn følgende liste over filtyper i det tomme feltet, og klikk på OK → OK.
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar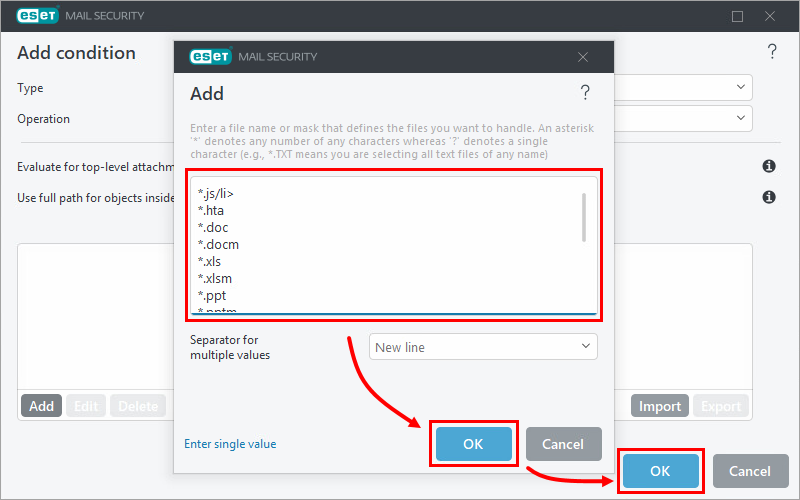
-
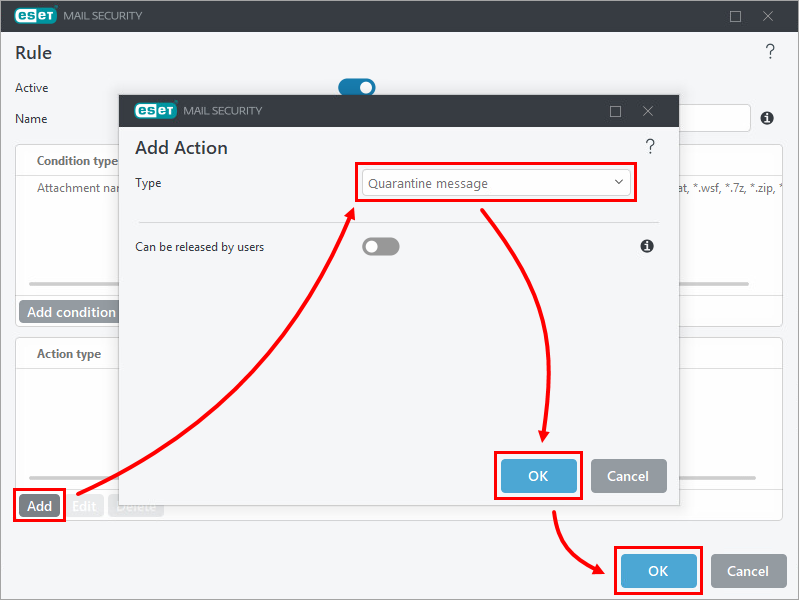
Klikk på Legg til i delen Handlingstype og velg ønsket alternativ fra rullegardinmenyen Type. I dette eksemplet er Melding om karantene valgt. Klikk på OK → OK.
-
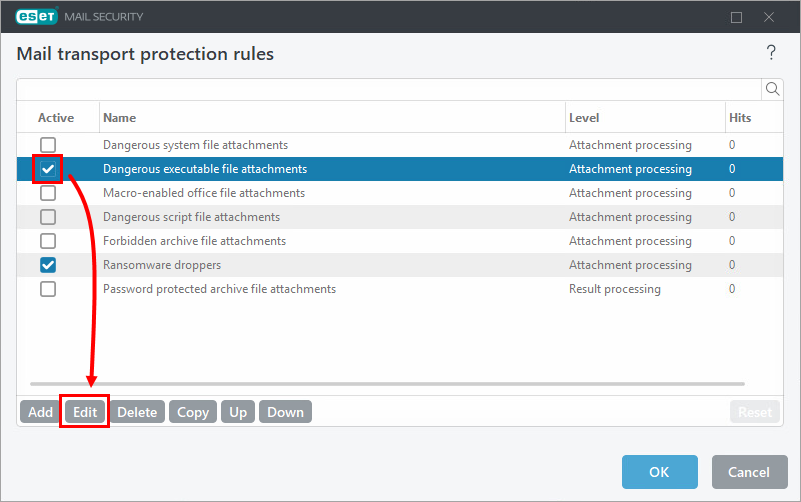
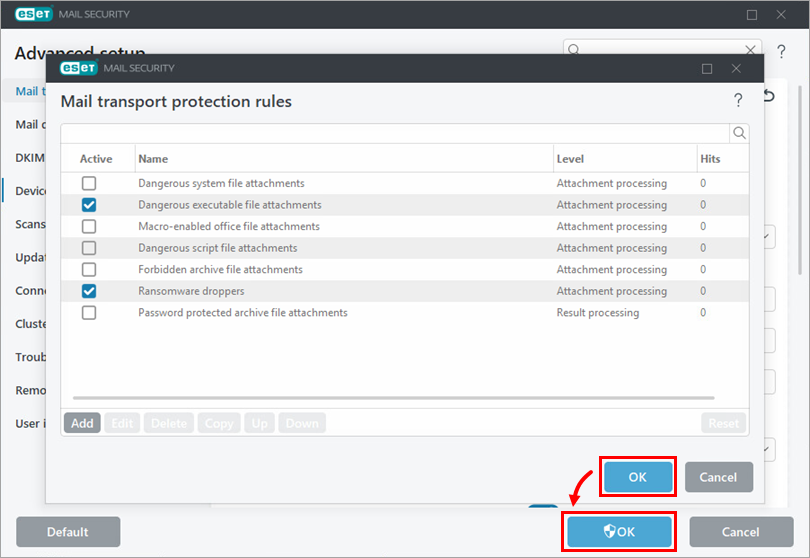
I vinduet «Regler for beskyttelse av e-posttransport » merker du av i boksen ved siden av «Farlige vedlegg med kjørbare filer » og klikker på «Rediger».
-
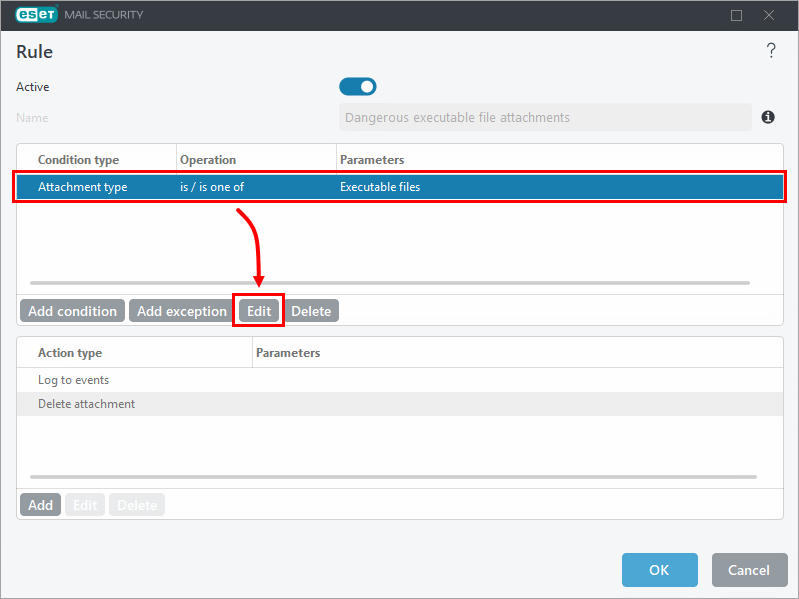
Velg «Vedleggstype » i listen «Betingelsestype » og klikk på «Rediger».
-
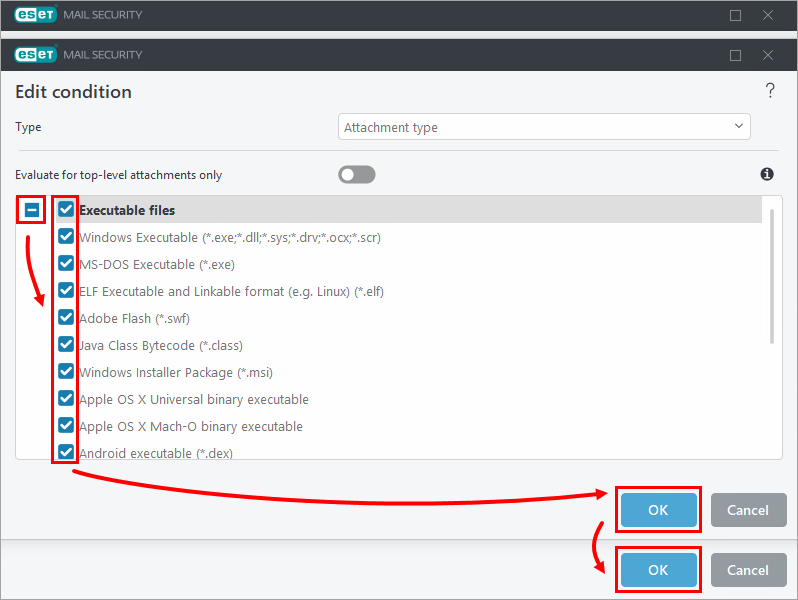
Klikk på utvidelsesikonet ved siden av Kjørbare filer, merk av i boksen ved siden av hver filtype du vil slette fra meldinger (filen vil bli slettet av Handlingstype som er forhåndskonfigurert i regelen), og klikk OK → OK.
-
Klikk på OK → OK for å lagre endringene og avslutte Avansert konfigurasjon.
Opprett en policy i ESET PROTECT eller ESET PROTECT On-Prem med tilleggsinnstillinger for antispam for ESET Mail Security for Microsoft Exchange Server for å beskytte mot ransomware-malware (filkrypteringsprogram)
-
Opprett en policy i ESET PROTECT eller ESET PROTECT On-Prem.
-
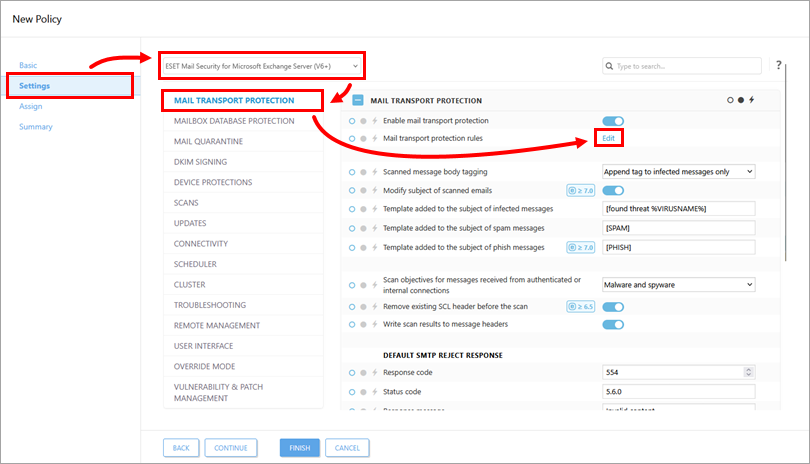
I delen Innstillinger velger du ESET Mail Security for Microsoft Exchange Server (V6+) fra rullegardinmenyen, klikker på E-posttransportbeskyttelse og deretter på Rediger ved siden av Regler for e-posttransportbeskyttelse.
-
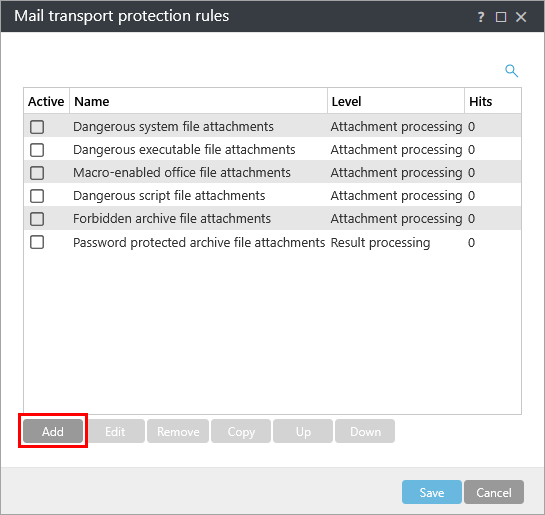
Klikk på Legg til.
-
Skriv inn
Ransomware-dropperei feltet Navn og klikk på Legg til betingelse.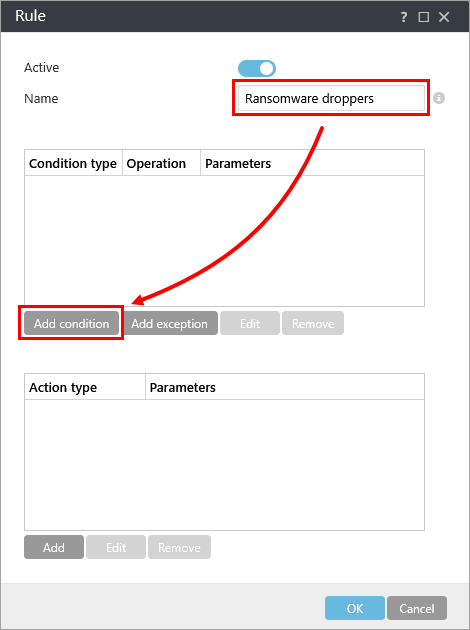
-
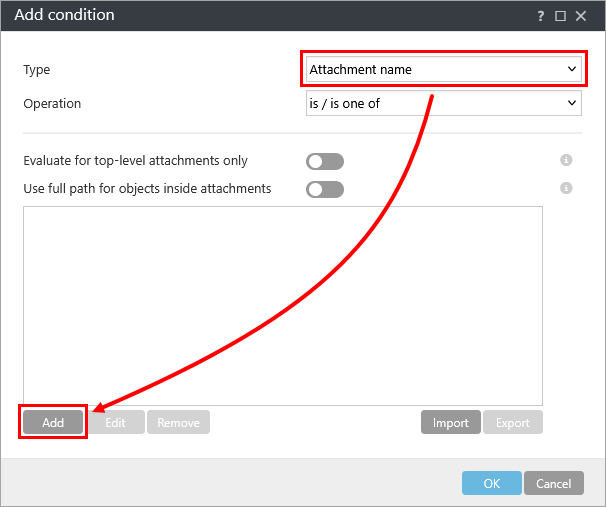
Velg Vedleggsnavn fra rullegardinmenyen Type, og klikk på Legg til.
-
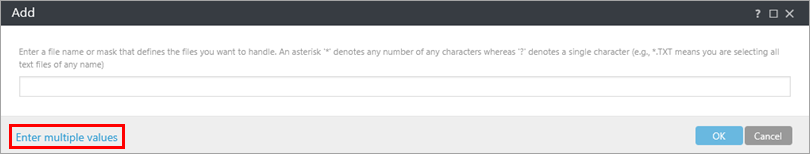
Klikk på «Angi flere verdier».
-
Kopier og lim inn følgende liste over filtyper i det tomme feltet, og klikk på OK.
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar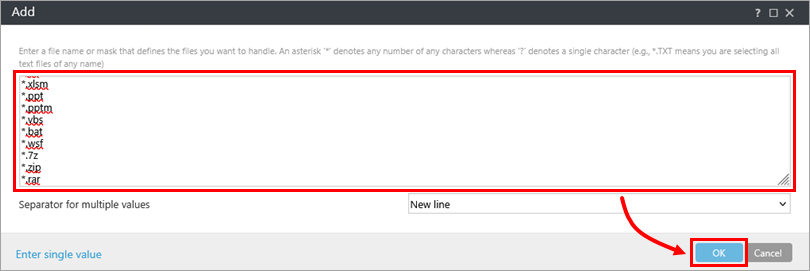
-
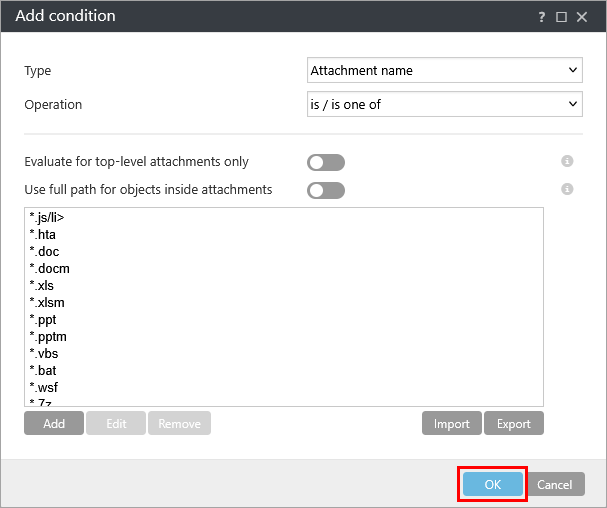
Klikk på OK.
-
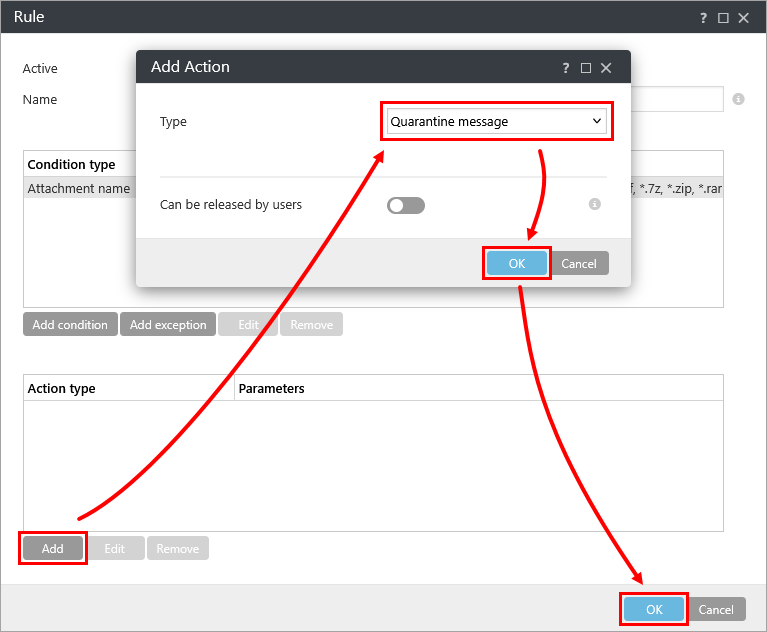
Klikk på Legg til i delen Handlingstype og velg ønsket alternativ fra rullegardinmenyen Type. I dette eksemplet er Karantene-melding valgt. Klikk på OK → OK.
-
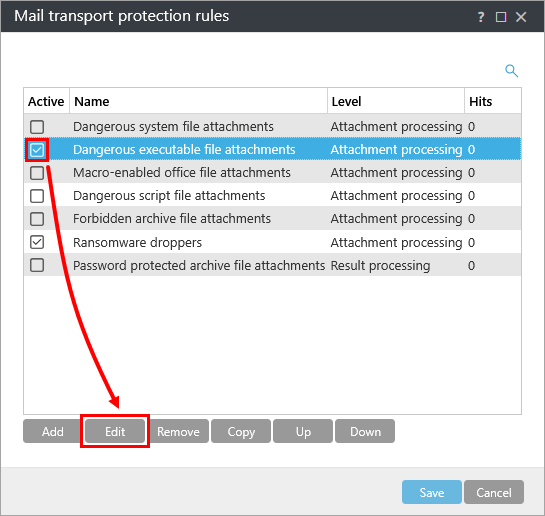
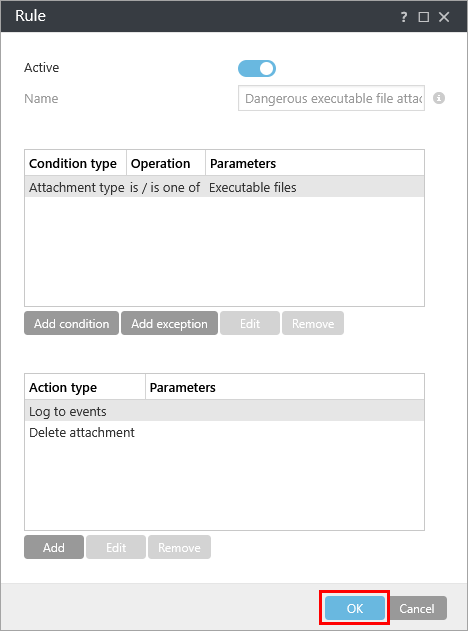
I vinduet Regler for e-posttransportbeskyttelse merker du av i boksen ved siden av Farlige vedlegg med kjørbare filer og klikker på Rediger.
-
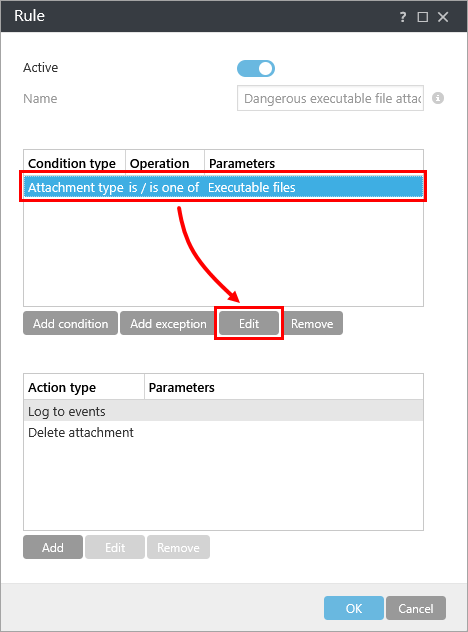
Velg oppføringen Vedleggstype i listen Betingelsestype og klikk på Rediger.
-
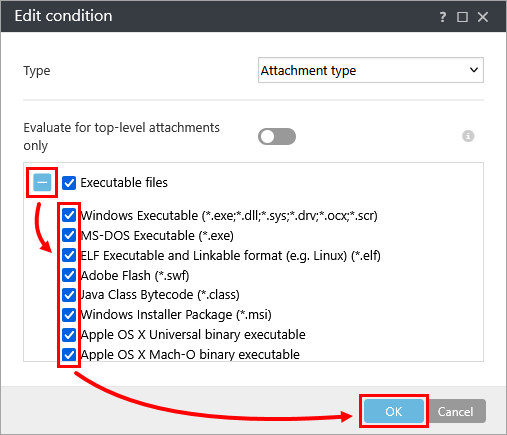
Klikk på utvidelsesikonet ved siden av Kjørbare filer, merk av i boksen ved siden av hver filtype du vil slette fra meldinger (filen vil bli slettet av Handlingstype som er forhåndskonfigurert i regelen), og klikk OK.
-
Klikk på OK.
-
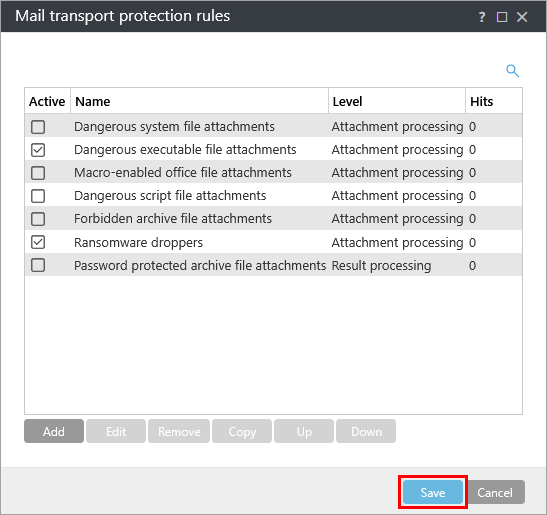
Klikk på Lagre.
-
Tilordne policyen til en klient eller tilordne policyen til en gruppe. Policyen vil bli brukt når de tilordnede enhetene sjekker inn til ESET PROTECT eller ESET PROTECT On-Prem.
Last ned og importer ESET PROTECT- eller ESET PROTECT On-Prem-retningslinjen
ESET PROTECT- eller ESET PROTECT On-Prem-retningslinjen for ESET Mail Security for Microsoft Exchange Server, med tilleggsinnstillinger for antispam for å beskytte mot ransomware-malware (filkrypteringsprogrammer), kan lastes ned og importeres fra lenken nedenfor.
ESET PROTECT-policyen er kun tilgjengelig for den nyeste versjonen av ESET-applikasjonene. Kompatibilitet med tidligere versjoner kan ikke garanteres.
-
Last ned ESET PROTECT- eller ESET PROTECT On-Prem-policyen for ekstra beskyttelse mot ransomware.
-
Importer policyen.
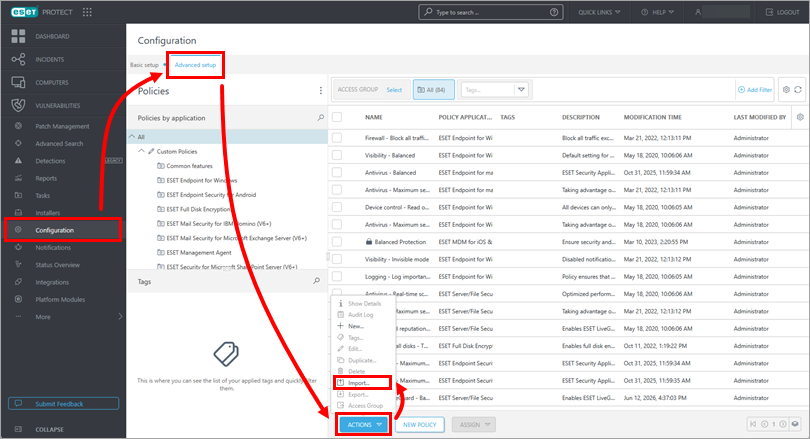
ESET PROTECT
Klikk på Konfigurasjon → Avansert oppsett → Handlinger → Importer.
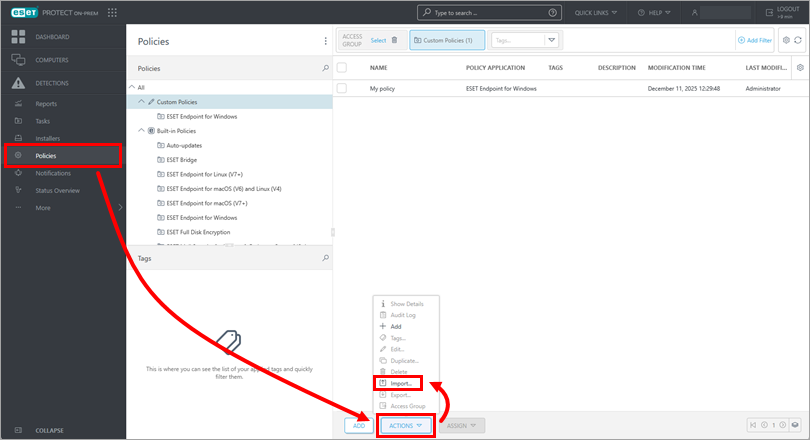
ESET PROTECT On-Prem
Klikk på Retningslinjer → Handlinger → Importer.
-
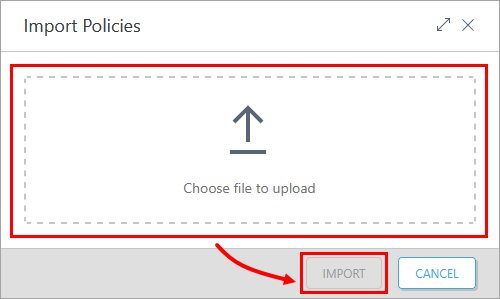
Klikk på Velg fil å laste opp, velg den nedlastede policyen og klikk på Importer.
-
Tilordne retningslinjen til en klient eller tilordne retningslinjen til en gruppe. Retningslinjen vil bli brukt når de tilordnede enhetene sjekker inn til ESET PROTECT eller ESET PROTECT On-Prem.
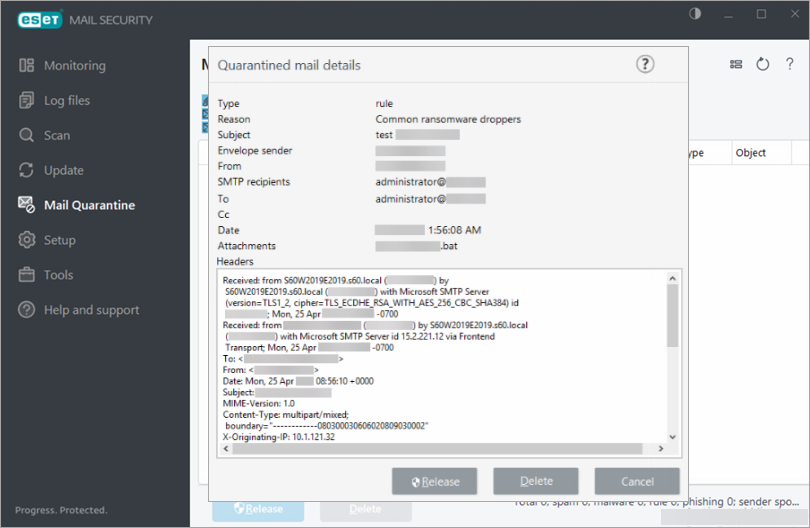
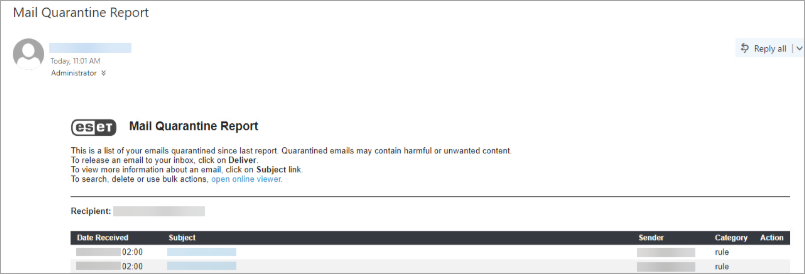
Eksempel på filtrering av ransomware-dropper
Følgende er et eksempel på en retningslinje for ransomware-droppere som filtrerer bort en ransomware-dropper, sammen med en tilhørende rapport om e-postkarantene.