Problem
- Konfigurera ytterligare antispam-inställningar i ESET Mail Security för Microsoft Exchange Server för att skydda mot ransomware (filkrypterare)
- Skapa en policy i ESET PROTECT eller ESET PROTECT On-Prem med ytterligare inställningar för skräppostskydd för ESET Mail Security för Microsoft Exchange Server för att skydda mot ransomware (filkrypterare)
- Ladda ner och importera policyn för ESET PROTECT eller ESET PROTECT On-Prem
- Exempel på filtrering av ransomware-droppare
Detaljer
Klicka för att visa mer
Med standardinställningarna för antispamfiltrering filtreras inkommande e-postmeddelanden redan på e-postservern. Detta säkerställer att bilagan som innehåller den skadliga droppern inte levereras till slutanvändarens e-postlåda och att ransomware inte kan köras.
För att ytterligare förhindra ransomware-malware på din Microsoft Exchange-server ska du skapa följande regler i den senaste versionen av ESET Mail Security for Microsoft Exchange Server, eller skapa och tillämpa en ESET PROTECT- eller ESET PROTECT On-Prem-policy.
Lösning
Konfigurera ytterligare antispam-inställningar i ESET Mail Security for Microsoft Exchange Server för att skydda mot ransomware (filkrypterare)
-
Tryck på F5- tangenten för att öppna Avancerade inställningar.
-
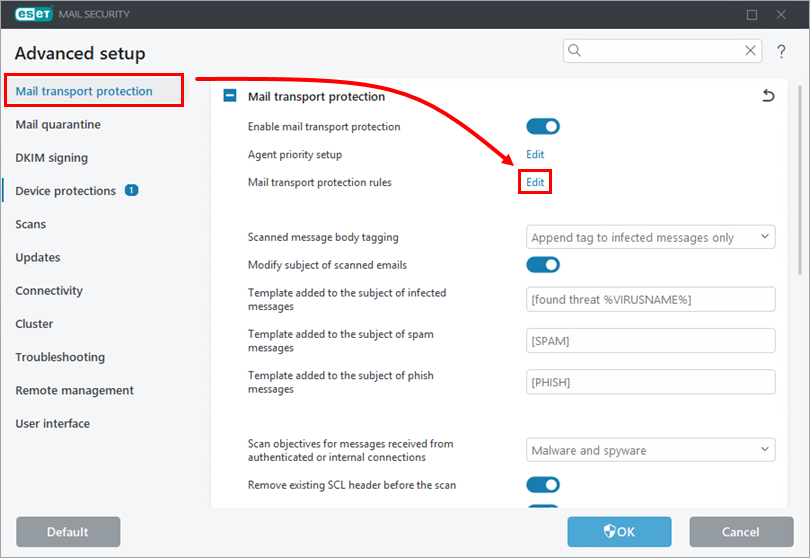
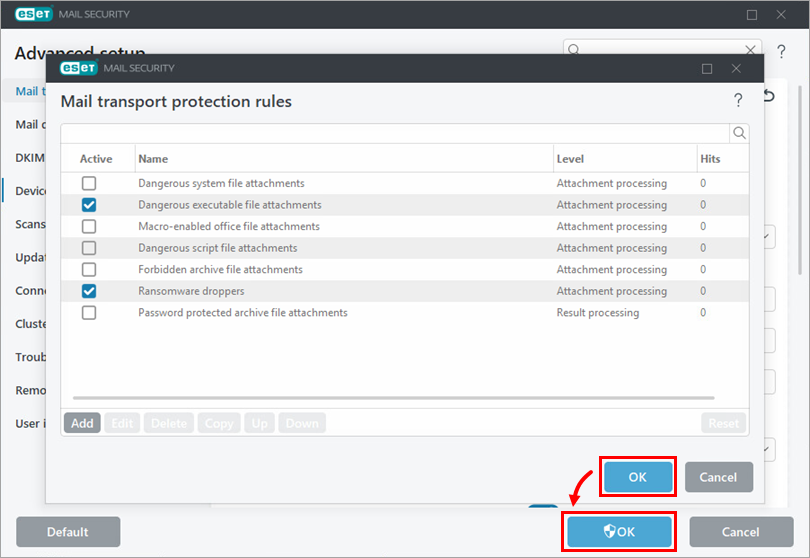
Klicka på E-posttransportskydd och sedan på Redigera bredvid Regler för e-posttransportskydd.
-
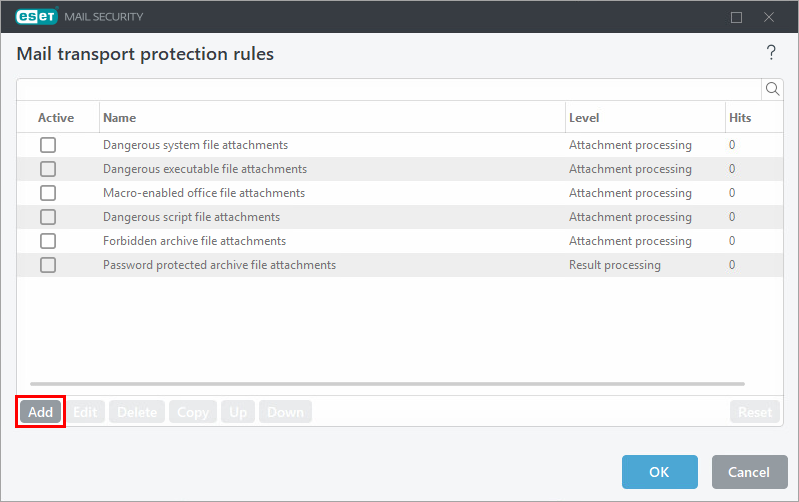
Klicka på Lägg till.
-
Skriv in
”Ransomware-droppers”i fältet Namn och klicka på Lägg till villkor.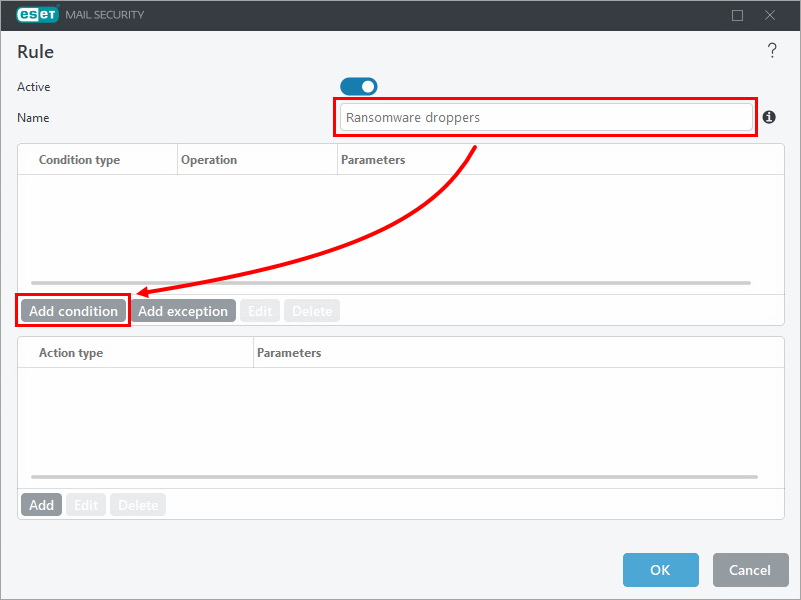
-
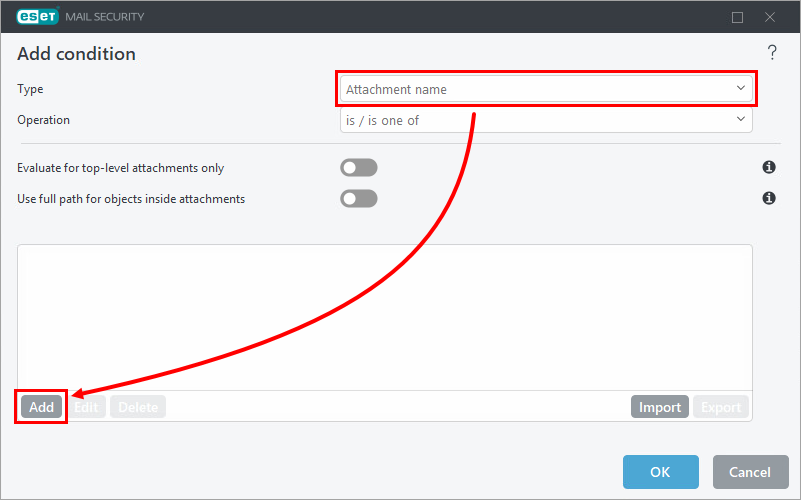
Välj Bilagans namn i rullgardinsmenyn Typ och klicka på Lägg till.
-
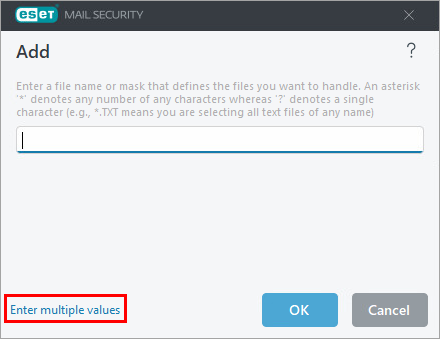
Klicka på Ange flera värden.
-
Kopiera och klistra in följande lista med filändelser i det tomma fältet och klicka på OK → OK.
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar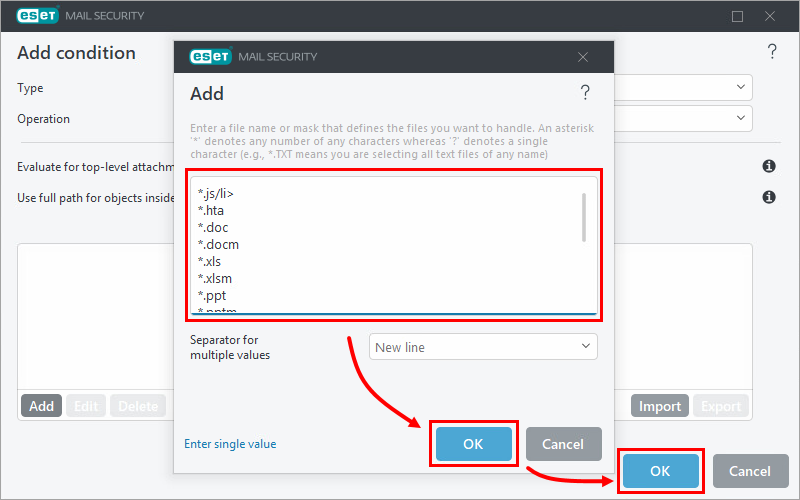
-
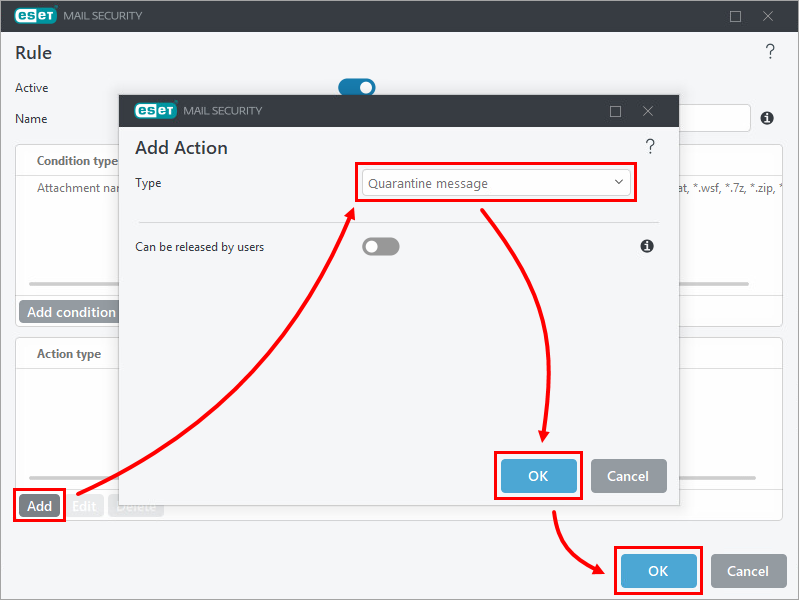
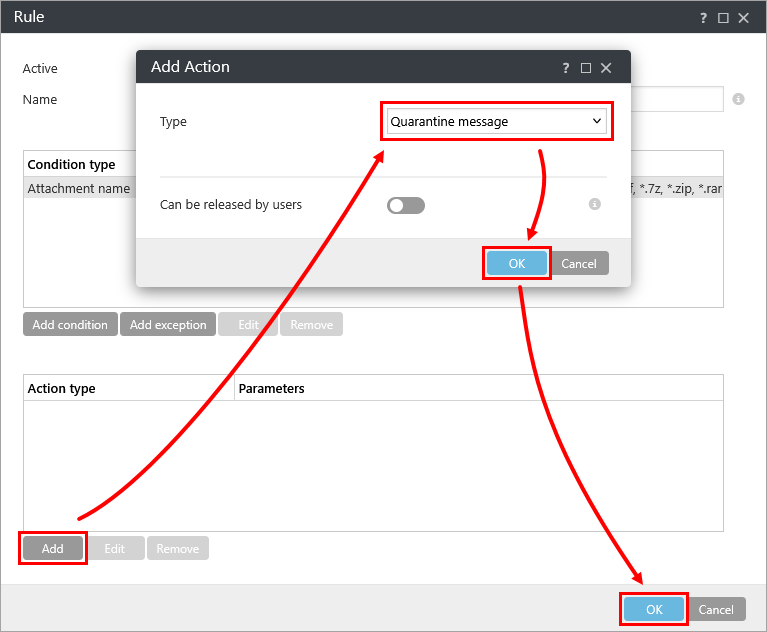
Klicka på Lägg till i avsnittet Åtgärdstyp och välj önskat alternativ i rullgardinsmenyn Typ. I det här exemplet har Meddelande om karantän valts. Klicka på OK → OK.
-
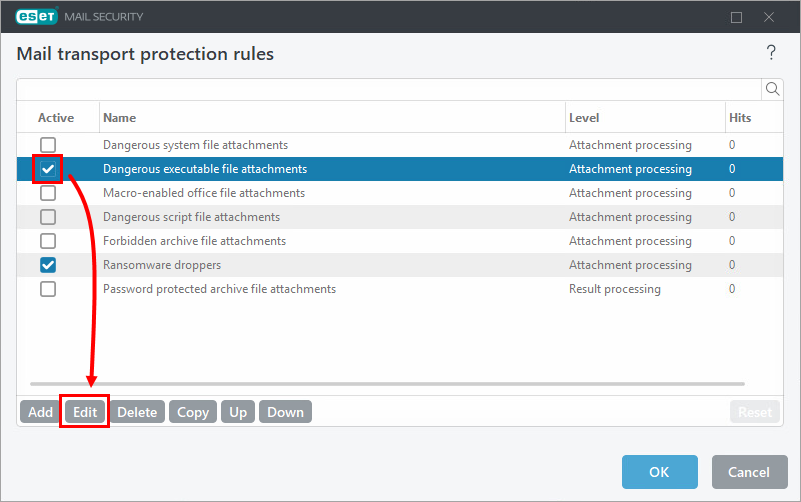
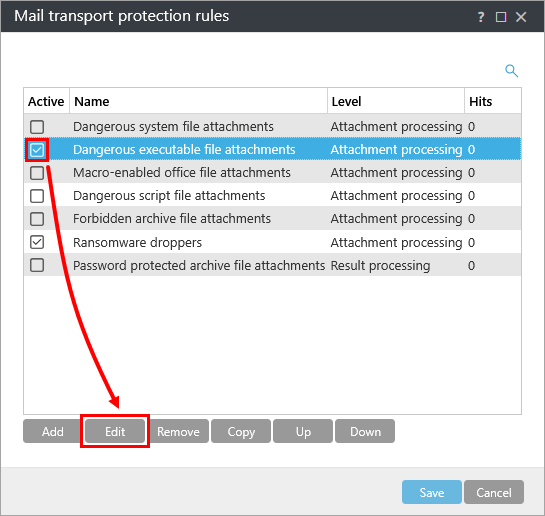
I fönstret Regler för e-posttransportsskydd markerar du kryssrutan bredvid Farliga bifogade körbara filer och klickar på Redigera.
-
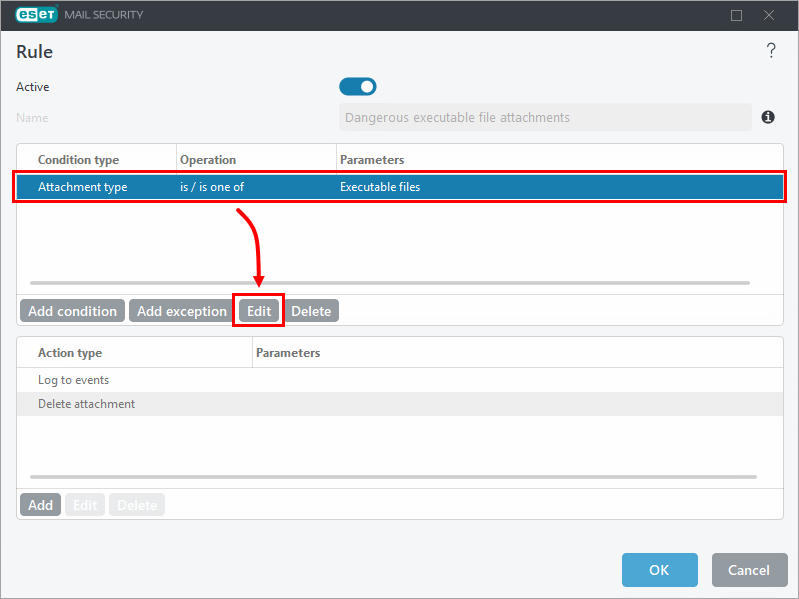
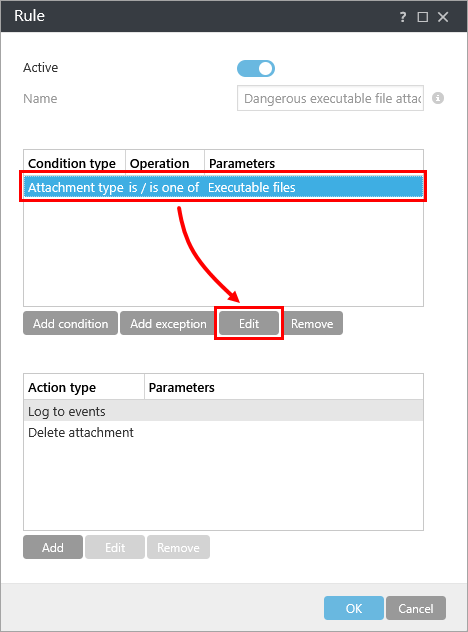
Välj posten Bilagstyp i listan Villkors typ och klicka på Redigera.
-
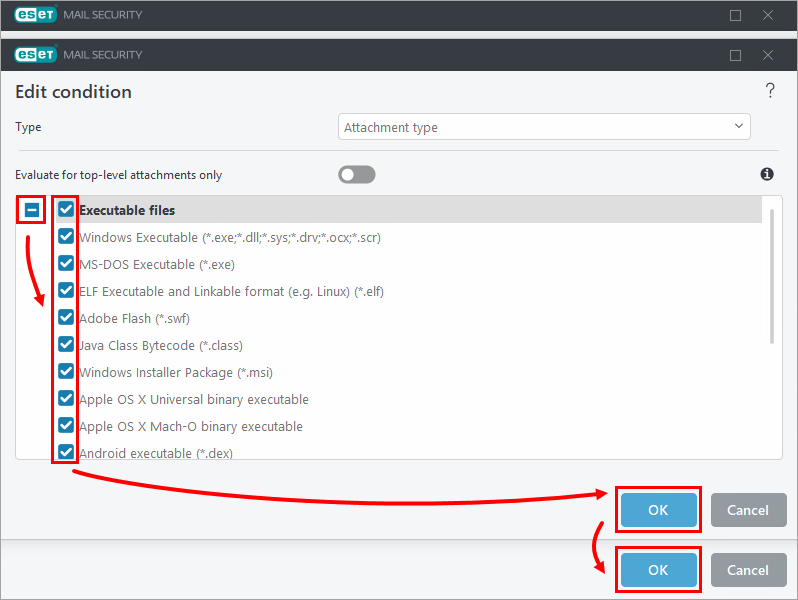
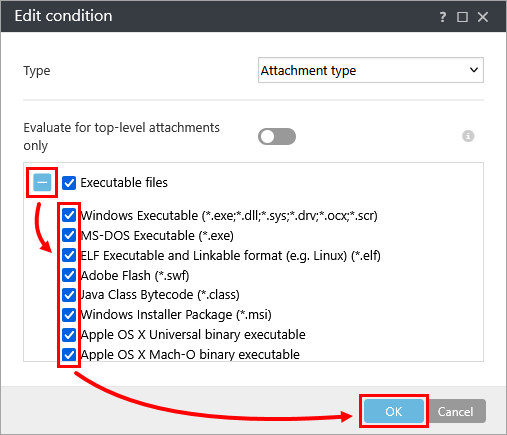
Klicka på utvidgningsikonen bredvid ”Körbara filer”, markera kryssrutan bredvid varje filtyp som du vill ta bort från meddelanden (filen kommer att tas bort enligt den åtgärdstyp som är förkonfigurerad i regeln) och klicka på OK → OK.
-
Klicka på OK → OK för att spara ändringarna och stänga Avancerad inställning.
Skapa en policy i ESET PROTECT eller ESET PROTECT On-Prem med ytterligare antispam-inställningar för ESET Mail Security för Microsoft Exchange Server för att skydda mot ransomware (filkrypterare)
-
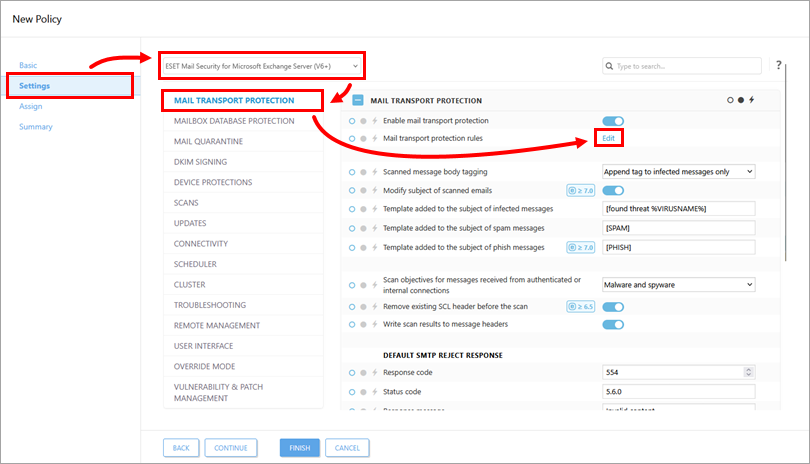
I avsnittet Inställningar väljer du ESET Mail Security för Microsoft Exchange Server (V6+) i rullgardinsmenyn, klickar på E-posttransportskydd och sedan på Redigera bredvid Regler för e-posttransportskydd.
-
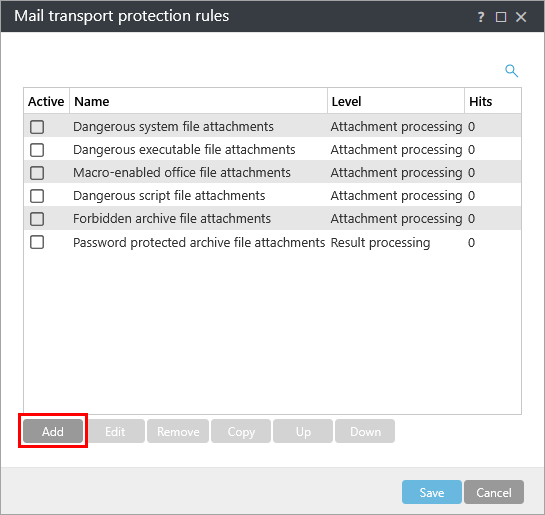
Klicka på Lägg till.
-
Skriv in
Ransomware-droppersi fältet Namn och klicka på Lägg till villkor.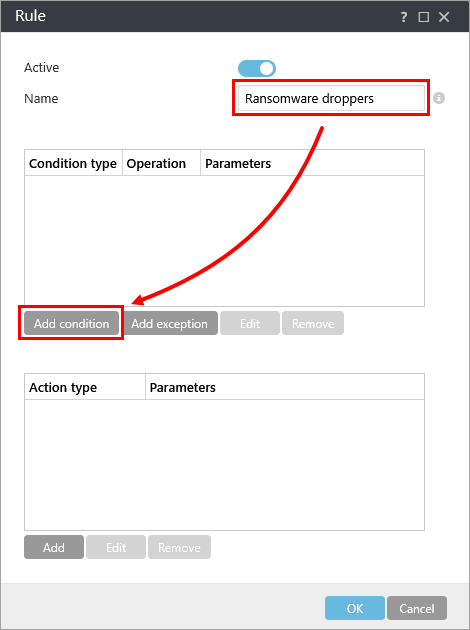
-
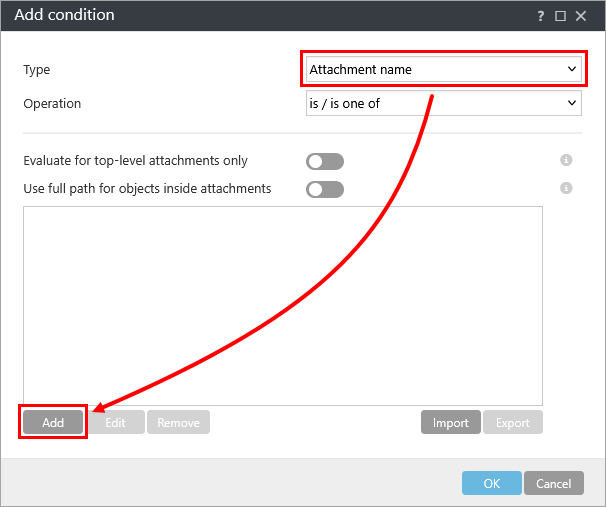
Välj Bilagans namn i rullgardinsmenyn Typ och klicka på Lägg till.
-
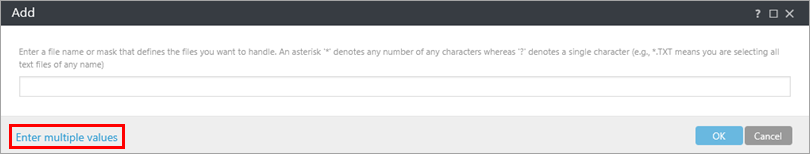
Klicka på Ange flera värden.
-
Kopiera och klistra in följande lista med filändelser i det tomma fältet och klicka på OK.
*.js
*.hta
*.doc
*.docm
*.xls
*.xlsm
*.ppt
*.pptm
*.vbs
*.bat
*.wsf
*.7z
*.zip
*.rar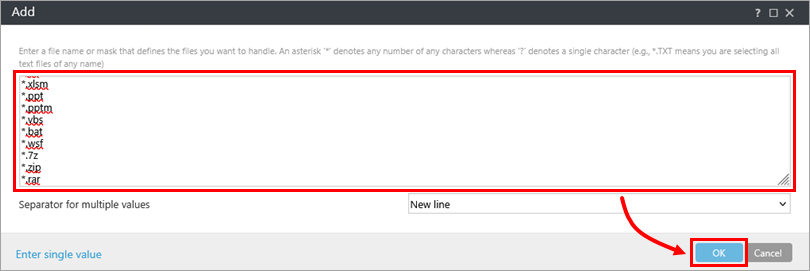
-
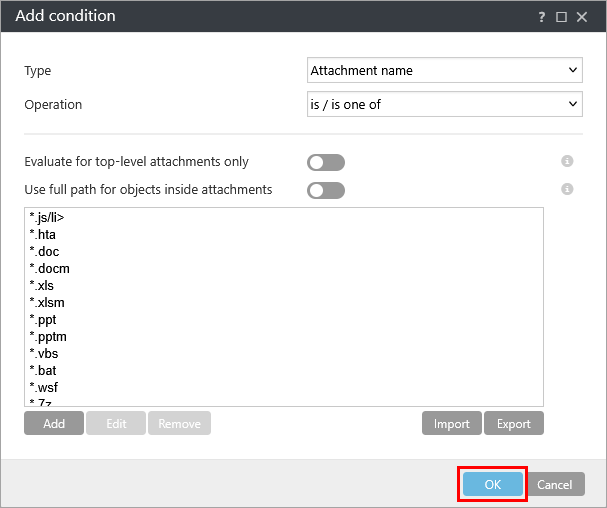
Klicka på OK.
-
Klicka på Lägg till i avsnittet Åtgärdstyp och välj önskat alternativ i rullgardinsmenyn Typ. I det här exemplet är Meddelande om karantän valt. Klicka på OK → OK.
-
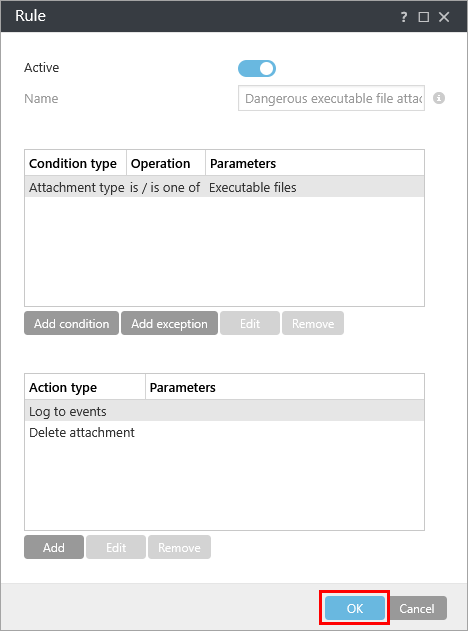
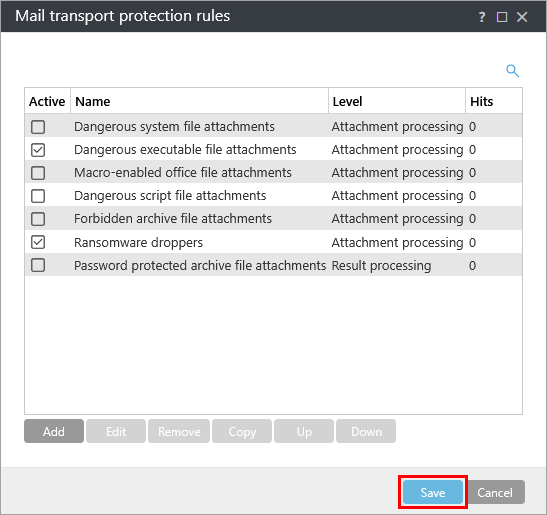
I fönstret Regler för e-posttransportsskydd markerar du kryssrutan bredvid Farliga bifogade körbara filer och klickar på Redigera.
-
Välj posten Bilagetyp i listan Villkors typ och klicka på Redigera.
-
Klicka på utvidgningsikonen bredvid ”Körbara filer”, markera kryssrutan bredvid varje filtyp som du vill ta bort från meddelanden (filen kommer att tas bort enligt den åtgärdstyp som är förkonfigurerad i regeln) och klicka på OK.
-
Klicka på OK.
-
Klicka på Spara.
-
Tilldela policyn till en klient eller tilldela policyn till en grupp. Policyn tillämpas när de tilldelade enheterna checkar in hos ESET PROTECT eller ESET PROTECT On-Prem.
Ladda ner och importera policyn för ESET PROTECT eller ESET PROTECT On-Prem
ESET PROTECT- eller ESET PROTECT On-Prem-policyn för ESET Mail Security för Microsoft Exchange Server, med ytterligare antispam-inställningar för att skydda mot ransomware (filkrypterare), kan laddas ner och importeras via länken nedan.
ESET PROTECT-policyn är endast tillgänglig för den senaste versionen av ESET-programmen. Kompatibilitet med tidigare versioner kan inte garanteras.
-
Ladda ner policyn för ytterligare skydd mot ransomware för ESET PROTECT eller ESET PROTECT On-Prem.
-
Importera policyn.
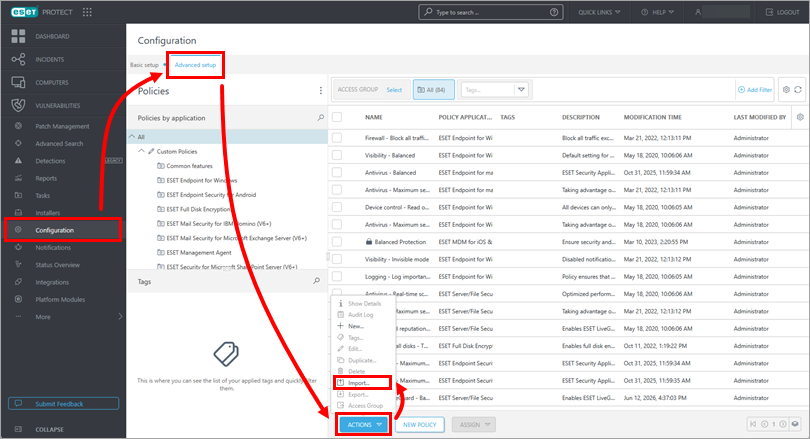
ESET PROTECT
Klicka på Konfiguration → Avancerade inställningar → Åtgärder → Importera.
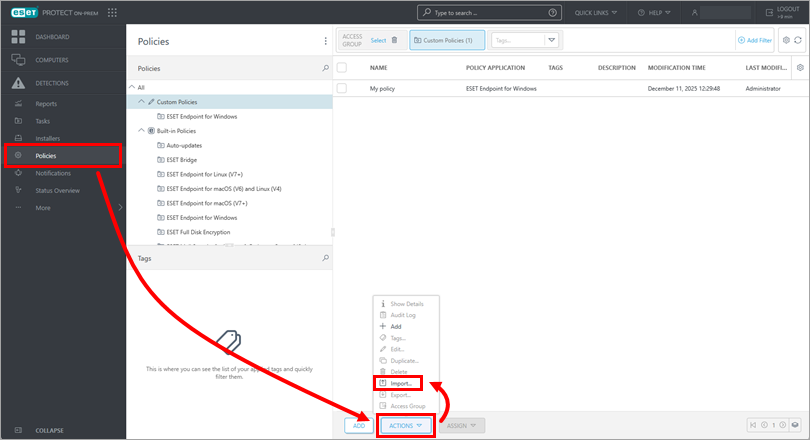
ESET PROTECT On-Prem
Klicka på Policyer → Åtgärder → Importera.
-
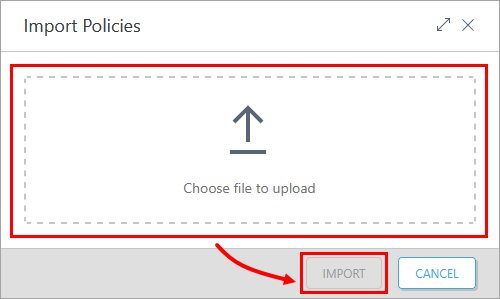
Klicka på Välj fil att ladda upp, välj den nedladdade policyn och klicka på Importera.
-
Tilldela policyn till en klient eller tilldela policyn till en grupp. Policyn tillämpas när de tilldelade enheterna checkar in hos ESET PROTECT eller ESET PROTECT On-Prem.
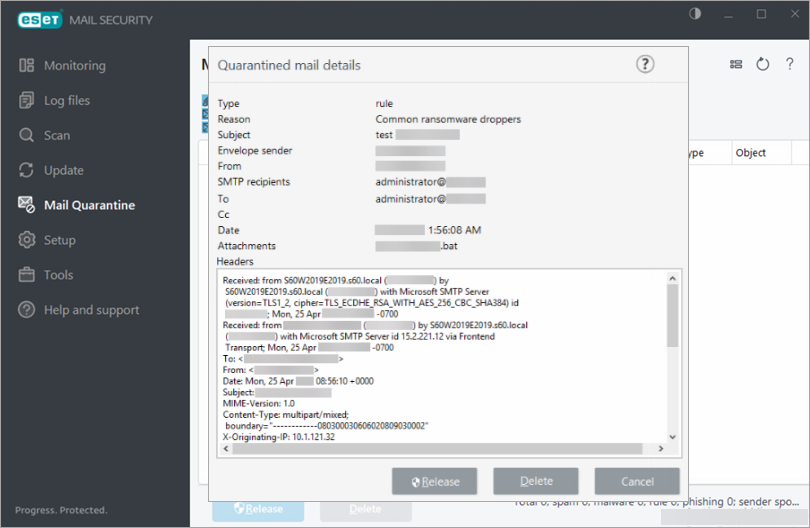
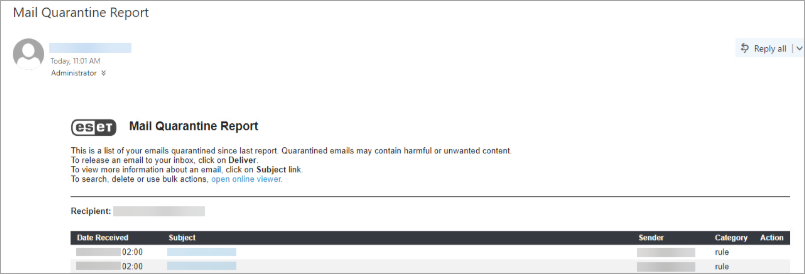
Exempel på filtrering av ransomware-dropper
Nedan följer ett exempel på en policy för ransomware-droppare som filtrerar bort en sådan droppare, tillsammans med en motsvarande rapport över e-post i karantän.