Питання
Рішення
Типи сповіщень про загрози
Залежно від типу загрози продукт ESET для дому та малого офісу для Windows може очистити, заблокувати або помістити в карантин один або кілька файлів, заблокувати доступ до веб-сайту, внести зміни до налаштувань онлайн-зв'язку або взагалі не вживати жодних заходів. Щоб переглянути записи про попередні виявлення, переглянути журнал виявлень.
Нижче наведено різні попередження та сповіщення від продукту ESET для дому або малого офісу для Windows, а також поради щодо подальших дій у разі їх появи:
Загрозу видалено
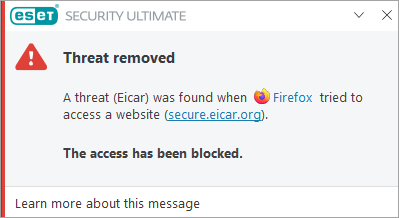
Цей тип сповіщення відображається, коли продукт ESET виявляє шкідливий файл або повідомлення, які можуть завдати шкоди вашій системі. Параметр Загроза відображає назву виявленої загрози.
У більшості випадків продукт ESET очистить, помістить у карантин або заблокує загрози, які призводять до появи цього типу сповіщень. Якщо загрозу не очищено, не видалено або не поміщено в карантин, це особливий випадок, який вимагає подальших дій.
Виявлено потенційно небажану програму
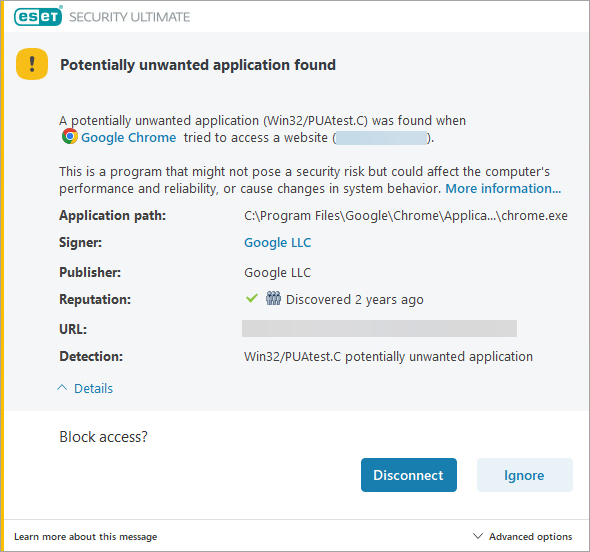
Цей тип сповіщення відображається, коли продукт ESET виявляє файл, пов'язаний із потенційною загрозою. У більшості випадків цей тип сповіщення відображається, оскільки у вашій системі виявлено потенційно небажану програму (ПНП). Потенційно небажані програми - це ліцензійне програмне забезпечення, яке компанія ESET визначила як таке, що містить рекламне ПЗ, встановлює панелі інструментів або виконує інші дії, які можуть негативно вплинути на роботу з комп'ютером.
Ви можете налаштувати продукт ESET на виявлення або ігнорування цих типів програм, виходячи з ваших уподобань. Щоб видалити всі програми цього типу, переконайтеся, що продукт ESET налаштовано на виявлення ПНП, а потім виконайте сканування з суворим очищенням.
Під час сканування виявлено загрозу
Якщо продукт ESET виявить загрозу під час запланованого сканування або сканування на вимогу і не видалить її автоматично, відобразиться діалогове вікно Виявлені загрози.
У стовпчиках Ім'я та Загроза буде показано місцезнаходження та тип загрози. За допомогою розкривних меню в стовпчику Дія виберіть тип дії проти загрози. Натисніть кнопку Готово.
Мережеву загрозу заблоковано: Підозрілий ботнет
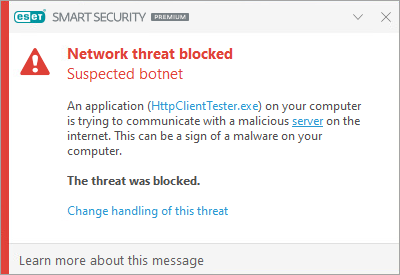
Якщо ваш продукт ESET виявить підозрілу бот-мережу, буде заблоковано мережеву загрозу: Підозріла бот-мережа відобразиться діалогове вікно Підозріла бот-мережа. Ви можете натиснути кнопку Змінити обробку цієї загрози, щоб змінити спосіб обробки цього виявлення.
Захист від бот-мереж виявляє і блокує зв'язок зі шкідливими командними серверами на основі типових шаблонів, коли комп'ютер заражений і бот намагається встановити зв'язок.
Виявлено потенційну поведінку програми-вимагача
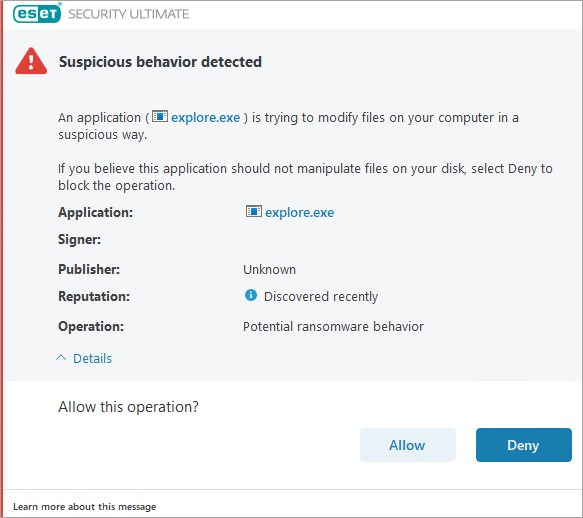
Якщо ваш продукт ESET виявить поведінку програми-вимагача, відобразиться діалогове вікно Виявлено потенційну поведі нку програми-вимагача. Натисніть Дозволити або Заборонити, щоб дозволити або заборонити операцію.
HIPS: Захист від програм-вимагачів є частиною функції Host-based Intrusion Prevention System (HIPS). Якщо HIPS не працює, захист від програм-вимагачів також не працює.
Для правильної роботи HIPS: Захист від програм-вимагачів необхідно увімкнути Система репутації ESET LiveGrid.
Особливі випадки
Якщо загрозу не вдається очистити, видалити або відправити на карантин автоматично, вам доведеться виконати додаткові дії. Нижче наведено список особливих випадків:
Заражений файл або папку приховано
Якщо в прихованому файлі або папці виявлено загрозу, а файл не було очищено, видалено або відправлено на карантин автоматично, виконайте наведені нижче дії:
-
Перейдіть до зараженого файлу або папки.
-
Клацніть правою кнопкою миші на зараженому файлі або папці та виберіть Видалити. Коли з'явиться запит на підтвердження, натисніть " Так".
-
Перейдіть на робочий стіл, клацніть правою кнопкою миші Кошик і виберіть Очистити кошик. Коли з'явиться відповідний запит, натисніть Так, щоб підтвердити.
-
Перезавантажте комп'ютер і запустити перевірку компютера focus.
Заражений файл використовується іншою програмою або заблокований в пам'яті
Якщо ви отримали це повідомлення під час сканування системи, виконайте наведені нижче дії:
-
Дочекайтеся завершення сканування.
-
Перезавантажте комп'ютер.
-
Запустіть ще одне сканування комп'ютера.
записи "не вдається відкрити", "помилка відкриття" або "архів пошкоджено" у журналі сканування
Windows використовує та блокує певні файли від запуску до завершення роботи. Ці файли та будь-які інші, що працюють у пам'яті, не можуть бути використані або змінені іншими програмами, зокрема продуктами ESET або потенційним шкідливим програмним забезпеченням.
ESET сканує ці файли під час запуску та повторно під час вимкнення, щоб переконатися, що вони не пошкоджені. Докладні відомості див. у сповіщеннях журналу сканування.
Атака отруєння кешу DNS або виявлено атаку отруєння ARP-кешу
Це повідомлення зазвичай з'являється через конфлікт між маршрутизатором і персональним брандмауером в ESET Smart Security Premium.
Загроза була виявлена всередині пошкодженого або захищеного паролем архівного файлу
Архіви (наприклад, .zip або .rar) об'єднують кілька файлів в один стислий файл. Продукти ESET не видаляють архіви, оскільки архівний файл, визначений як заражений, може містити чисті та заражені файли. Якщо ваш продукт ESET виявив заражений файл в архіві, у вас є два варіанти дій:
- Видалити файл архіву: Хоча ви втратите чисті файли в архіві, спроба відновити матеріал із зараженого архіву може призвести до поширення інфекції
- Використовуйте програму-архіватор (наприклад, WinZip, 7zip або WinRar) для переміщення окремих файлів з архіву (обов'язково перевірте ці файли, коли будете витягувати їх з архіву)
Вірус був виявлений у файлі Microsoft Outlook Express .dbx
Якщо ви виявили заражений .dbx файл, виконайте наведені нижче дії:
-
Відкрийте файл
.dbxу програмі Outlook Express. -
Знайдіть повідомлення з вірусом за відправником, датою відправлення, темою тощо.
-
Видаліть заражене повідомлення (натисніть тут для отримання інструкцій щодо надсилання зразків до ESET).
Щоб запобігти завантаженню вірусу в Outlook Exchange під час отримання пошти від вашого інтернет-провайдера в майбутньому, переконайтеся, що у вашому продукті ESET увімкнено захист поштового клієнта:
-
Відкрийте головне вікно програми вашого продукту ESET для Windows.
-
Натисніть клавішу F5, щоб відкрити Додаткові налаштування.
-
Розгорніть Інтеграція з поштовим клієнтом → Захист поштової скриньки → Інтеграції та встановіть перемикач, щоб увімкнути опцію Інтегрувати в Microsoft Outlook.
Комп'ютер було інфіковано перед інсталяцією продукту ESET
Можливо, продукт ESET не може видалити віруси та загрози, які були присутні у вашій системі до інсталяції продукту ESET.
Якщо ви вважаєте, що ваш комп'ютер був заражений до інсталяції ESET і досі залишається зараженим, зверніться до служби технічної підтримки ESET.
Вірус виявлено в каталозі кешу Java
Якщо в каталозі кешу виявлено вірус, рекомендуємо очистити кеш вручну.
Що робити, якщо ви знайшли вірус у каталозі кешу Java?
Ви бачите "збережені" записи в журналі сканування
У журналах сканування відображаються "збережені" записи, якщо:
- Рівень очищення продукту ESET встановлено на " Без очищення " (сканування комп'ютера виявить загрози без вжиття заходів для їх видалення)
- Сканування було перервано і не завершилося успішно
- Ви вирішили не очищати заражений файл в інтерактивному вікні під час сканування
Щоб вирішити цю проблему, встановіть рівень очищення на Завжди виявляти виправлення. Дивіться розширені параметри сканування в продуктах ESET для дому та малого офісу для Windows для отримання додаткової інформації.
Заражені файли знайдено в інформації про системний том
Якщо ваша система створює файли відновлення системи під час зараження вірусом, а потім видаляє його, заражені файли можуть залишитися в папці " Інформація про системний том ". Щоб вирішити цю проблему, очистіть папку System Volume Information.
Вірус було виявлено у файлі .exe або .dll, заархівованому у форматі UPX
ФайлиUPX схожі на архівні файли, але містять файли, які використовуються для запуску програми. Якщо увімкнено JavaScript, ви можете переглянути та видалити заражений UPX-файл за допомогою Провідника Windows. Якщо ваш продукт ESET не може очистити заражений UPX-файл, надішліть файл як зразок до ESET.


