Aihe
Ratkaisu
Uhkatiedotteiden tyypit
Uhkatyypistä riippuen ESET-sovelluksesi kotikäyttöön ja pienyrityksille Windows-ympäristössä saattaa puhdistaa, estää tai asettaa karanteeniin yhden tai useamman tiedoston, estää pääsyn verkkosivustolle, tehdä muutoksia verkkoliikenneasetuksiin tai olla tekemättä mitään. Voit tarkastella aiempien havaitsemisten tietoja tarkastele havaitsemislokia.
Alla on esitetty erilaisia varoituksia ja ilmoituksia, joita ESET-sovelluksesi kotikäyttöön tai pienyrityksille Windows-käyttöjärjestelmälle voi antaa, sekä ehdotuksia siitä, miten niihin tulisi reagoida:
Uhka poistettu
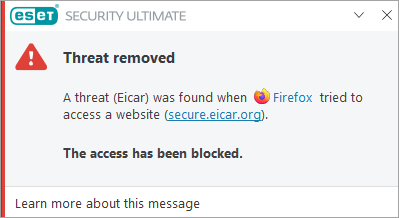
Tämäntyyppinen ilmoitus näkyy, kun ESET-sovelluksesi havaitsee haitallisen tiedoston tai viestinnän, joka saattaa vahingoittaa järjestelmääsi. Uhka- parametrissa näkyy havaitun uhan nimi.
Useimmissa tapauksissa ESET-sovelluksesi puhdistaa, asettaa karanteeniin tai estää uhat, jotka aiheuttavat tämän tyyppisen ilmoituksen. Jos uhkaa ei puhdisteta, poisteta tai aseteta karanteeniin, kyseessä on erityistapaus, joka vaatii lisätoimenpiteitä.
Mahdollisesti ei-toivottu sovellus löydetty
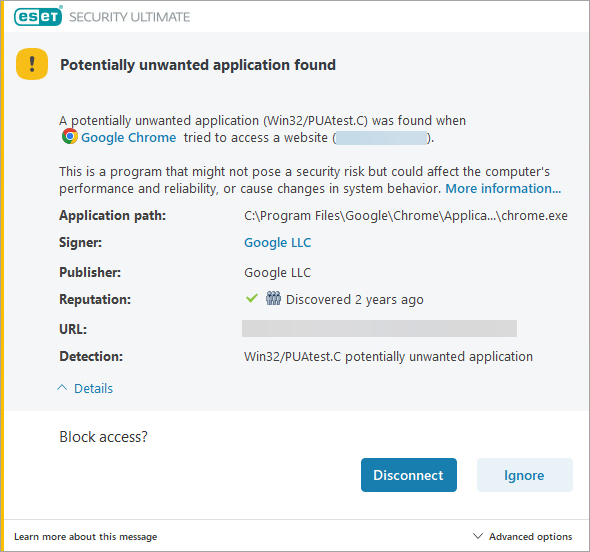
Tämäntyyppinen ilmoitus tulee näkyviin, kun ESET-sovelluksesi havaitsee tiedoston, joka liittyy mahdolliseen uhkaan. Useimmissa tapauksissa tämäntyyppinen ilmoitus tulee näkyviin, koska järjestelmästäsi on havaittu mahdollisesti ei-toivottu sovellus (PUA). Mahdollisesti ei-toivotut sovellukset ovat lisensoituja ohjelmistoja, jotka ESET on tunnistanut, koska ne sisältävät mainosohjelmia, asentavat työkalurivejä tai suorittavat muita toimintoja, jotka saattavat vaikuttaa kielteisesti tietokoneen käyttökokemukseen.
Voit määrittää ESET-sovelluksesi tunnistamaan tai ohittamaan tämän tyyppiset sovellukset omien mieltymystesi mukaan. Jos haluat poistaa kaikki tämän tyyppiset sovellukset, varmista, että olet määrittänyt ESET-sovelluksesi tunnistamaan PUA:t, ja suorita sitten tarkistus tiukalla puhdistuksella.
Skannauksen aikana löydetty uhka
Jos ESET-sovelluksesi havaitsee uhan aikataulutetun tai pyynnöstä suoritettavan tarkistuksen aikana eikä puhdista uhkaa automaattisesti, näyttöön avautuu Löydetyt uhat -valintaikkuna.
Nimi- ja Uhka-sarakkeissa näkyy uhan sijainti ja tyyppi. Valitse Toimenpide-sarakkeen avattavista valikoista, millainen toimenpide uhkalle suoritetaan. Napsauta Valmis.
Verkkouhka estetty: Epäilty botnet
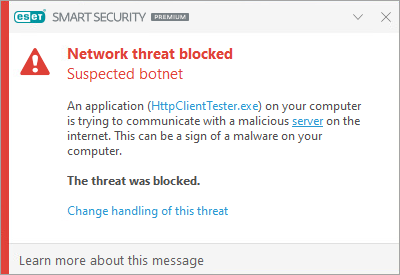
Jos ESET-sovelluksesi tunnistaa epäillyn botnetin, näyttöön tulee ”Verkkouhka estetty: Epäilty botnet” -valintaikkuna. Voit napsauttaa ”Muuta tämän uhan käsittelyä” -painiketta muuttaaksesi tämän tunnistuksen käsittelytapaa.
Botnet-suojaus havaitsee ja estää viestinnän haitallisten komento- ja ohjauspalvelimien kanssa tyypillisten mallien perusteella, kun tietokone on saanut tartunnan ja botti yrittää ottaa yhteyttä.
Mahdollista kiristysohjelman toimintaa havaittu
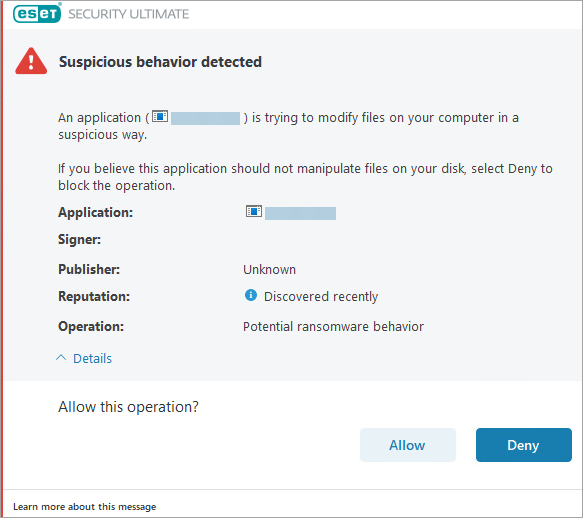
Jos ESET-sovelluksesi havaitsee kiristysohjelman käyttäytymistä, näyttöön tulee Mahdollinen kiristysohjelman käyttäytyminen havaittu -valintaikkuna. Napsauta Salli tai Estä sallidaksesi tai estääksesi toiminnon.
HIPS: Ransomware-suojaus on osa Host-based Intrusion Prevention System (HIPS) -ominaisuutta. Jos HIPS ei ole toiminnassa, myöskään ransomware-suojaus ei ole toiminnassa.
Jotta HIPS:n ransomware-suojaus toimisi oikein, ESET LiveGrid -mainejärjestelmä on oltava käytössä.
Erityistapaukset
Jos uhkaa ei puhdisteta, poisteta tai siirretä karanteeniin automaattisesti, sinun on suoritettava lisätoimenpiteitä. Katso alla oleva erityistapausten luettelo:
Tartunnan saanut tiedosto tai kansio on piilotettu
Jos piilotetusta tiedostosta tai kansiosta löytyi uhka, eikä tiedostoa puhdistettu, poistettu tai siirretty karanteeniin automaattisesti, toimi seuraavasti:
-
Siirry tartunnan saaneen tiedoston tai kansion luo.
-
Napsauta tartunnan saanutta tiedostoa tai kansiota hiiren kakkospainikkeella ja valitse Poista. Kun sinua pyydetään vahvistamaan, napsauta Kyllä.
-
Siirry työpöydälle, napsauta roskakoria hiiren kakkospainikkeella ja valitse Tyhjennä roskakori. Kun sinua pyydetään vahvistamaan, valitse Kyllä.
-
Käynnistä tietokone uudelleen ja suorita tietokoneen tarkistus.
Tartunnan saanut tiedosto on toisen ohjelman käytössä tai lukittu muistiin
Jos saat tämän ilmoituksen järjestelmän tarkistuksen aikana, toimi seuraavasti:
-
Anna tarkistuksen päättyä.
-
Käynnistä tietokone uudelleen.
-
Suorita uusi tietokoneen tarkistus.
Skannauslokissa näkyy merkintä ”Ei voi avata”, ”Virhe avattaessa” tai ”Arkisto vahingoittunut”
Windows käyttää ja lukitsee tiettyjä tiedostoja käynnistyksestä sammutukseen asti. Muut ohjelmat, mukaan lukien ESET-sovellukset tai mahdolliset haittaohjelmat, eivät voi käyttää tai muuttaa näitä tiedostoja tai muita muistissa olevia tiedostoja.
ESET tarkistaa nämä tiedostot käynnistyksen yhteydessä ja uudelleen sammutuksen yhteydessä varmistaakseen, että ne eivät ole vioittuneet. Katso lisätietoja kohdasta ilmoitukset skannauslokissa.
DNS-välimuistin myrkytyshyökkäys tai havaittu ARP-välimuistin myrkytyshyökkäys
Tämä viesti ilmestyy yleensä reitittimen ja ESET Smart Security Premium -ohjelmiston henkilökohtaisen palomuurin välisen ristiriidan vuoksi.
Uhka havaittiin vahingoittuneessa tai salasanalla suojatussa arkistotiedostossa
Arkistot (kuten .zip tai .rar) yhdistävät useita tiedostoja yhdeksi pakatuksi tiedostoksi. ESET-sovellukset eivät poista arkistoja, koska tartunnan saaneeksi tunnistettu arkistotiedosto voi sisältää sekä puhtaita että tartunnan saaneita tiedostoja. Jos ESET-sovelluksesi on havainnut tartunnan saaneen tiedoston arkistossa, sinulla on kaksi vaihtoehtoa:
- Poista arkistotiedosto: Vaikka menetätkin arkistossa olevat puhtaat tiedostot, tartunnan saaneesta arkistosta tapahtuva tiedostojen palauttaminen voi mahdollisesti levittää tartuntaa
- Käytä tiedostojen pakkausohjelmaa (kuten
WinZip,7-ZiptaiWinRAR) siirtääksesi yksittäiset tiedostot pois arkistosta (muista tarkistaa nämä tiedostot, kun purat ne arkistosta)
Virus havaittiin Microsoft Outlook Expressin .dbx-tiedostossa
Jos löydät tartunnan saaneen .dbx -tiedoston, toimi seuraavasti:
-
Avaa
.dbx-tiedosto Outlook Expressissä. -
Etsi viruksen sisältävä viesti lähettäjän, lähetyspäivän, aiheen jne. perusteella.
-
Poista tartunnan saanut viesti (napsauta tästä saadaksesi ohjeet näytteiden lähettämisestä ESET:lle).
Estääksesi Outlook Exchangea lataamasta virusta, kun se hakee sähköpostia Internet-palveluntarjoajaltasi tulevaisuudessa, varmista, että sähköpostiohjelman suojaus on käytössä ESET-sovelluksessasi:
-
Paina F5 -näppäintä avataksesi Lisäasetukset.
-
Laajenna Sähköpostiohjelman integrointi → Postilaatikon suojaus → Integroinnit ja napsauta kytkintä ottaaksesi käyttöön Integroi Microsoft Outlookiin.
Tietokoneesi oli saanut tartunnan ennen ESET-sovelluksen asentamista
ESET-sovelluksesi ei välttämättä pysty poistamaan viruksia ja uhkia, jotka olivat järjestelmässäsi jo ennen ESET-sovelluksen asentamista.
Jos epäilet, että tietokoneesi oli saanut tartunnan ennen ESET-sovelluksen asentamista ja on edelleen tartunnan saanut, ota yhteyttä ESETin tekniseen tukeen.
Virus löytyi Java-välimuistihakemistosta
Jos välimuistikansiosta löytyy virus, suosittelemme, että tyhjennät välimuistin manuaalisesti.
Tutustu tilanteeseen, jossa Java-välimuistikansiosta löytyy virus.
Tarkistuslokissa näkyy ”säilytettyjä” merkintöjä
Skannauslokissa näkyy ”säilytettyjä” merkintöjä, jos:
- ESET-sovelluksesi puhdistustaso on asetettu asetukseksi Ei puhdistusta (tietokoneen tarkistus havaitsee uhat, mutta ei poista niitä)
- Skannaus on keskeytynyt eikä se ole päättynyt onnistuneesti
- Päätät skannauksen aikana interaktiivisessa ikkunassa, ettet puhdista tartunnan saanutta tiedostoa
Voit ratkaista tämän ongelman asettamalla puhdistustasoksi ”Korjaa aina havaitut uhat”. Katso lisätietoja kohdasta ESET Home- ja Small Office -sovellusten edistyneet skannausasetukset Windowsille.
Tartunnan saaneita tiedostoja löytyi System Volume Information -kansiosta
Jos järjestelmäsi luo järjestelmän palautustiedostoja ollessaan viruksen tartuttama ja virus poistetaan myöhemmin, tartunnan saaneet tiedostot voivat jäädä System Volume Information -kansioon. Voit ratkaista tämän ongelman puhdistamalla System Volume Information -kansion.
Virus havaittiin UPX-pakatussa .exe- tai .dll-tiedostossa
UPX- tiedostot ovat samanlaisia kuin arkistotiedostot, mutta ne sisältävät ohjelman suorittamiseen käytettäviä tiedostoja. Kun JavaScript on käytössä, voit tarkastella ja poistaa tartunnan saaneen UPX- tiedoston Windowsin Resurssienhallinnassa. Jos ESET-sovelluksesi ei pysty puhdistamaan tartunnan saanutta UPX- tiedostoa, lähetä tiedosto näytteeksi ESET:lle.


