Θέμα
Λύση
Τύποι ειδοποιήσεων απειλών
Ανάλογα με τον τύπο της απειλής, η εφαρμογή ESET για οικιακή και μικρή επιχείρηση για Windows ενδέχεται να καθαρίσει, να αποκλείσει ή να θέσει σε καραντίνα ένα ή περισσότερα αρχεία, να αποκλείσει την πρόσβαση σε έναν ιστότοπο, να πραγματοποιήσει αλλαγές στις ρυθμίσεις διαδικτυακής επικοινωνίας ή να μην προβεί σε καμία ενέργεια. Για να δείτε τα αρχεία προηγούμενων ανιχνεύσεων, δείτε το αρχείο καταγραφής ανιχνεύσεων.
Δείτε παρακάτω διάφορες προειδοποιήσεις και ειδοποιήσεις από την εφαρμογή ESET για οικιακή χρήση ή μικρά γραφεία για Windows, καθώς και προτάσεις για το πώς να ενεργήσετε όταν τις δείτε:
Η απειλή έχει αφαιρεθεί
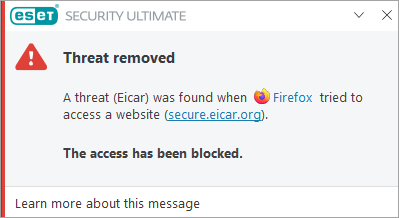
Αυτός ο τύπος ειδοποίησης εμφανίζεται όταν η εφαρμογή ESET εντοπίζει ένα κακόβουλο αρχείο ή επικοινωνίες που ενδέχεται να προκαλέσουν ζημιά στο σύστημά σας. Η παράμετρος «Απειλή» εμφανίζει το όνομα της απειλής που εντοπίστηκε.
Στις περισσότερες περιπτώσεις, η εφαρμογή ESET θα καθαρίσει, θα θέσει σε καραντίνα ή θα αποκλείσει τις απειλές που οδηγούν σε αυτόν τον τύπο ειδοποίησης. Εάν μια απειλή δεν καθαριστεί, δεν διαγραφεί ή δεν τεθεί σε καραντίνα, πρόκειται για ειδική περίπτωση που απαιτεί περαιτέρω ενέργειες.
Εντοπίστηκε πιθανώς ανεπιθύμητη εφαρμογή
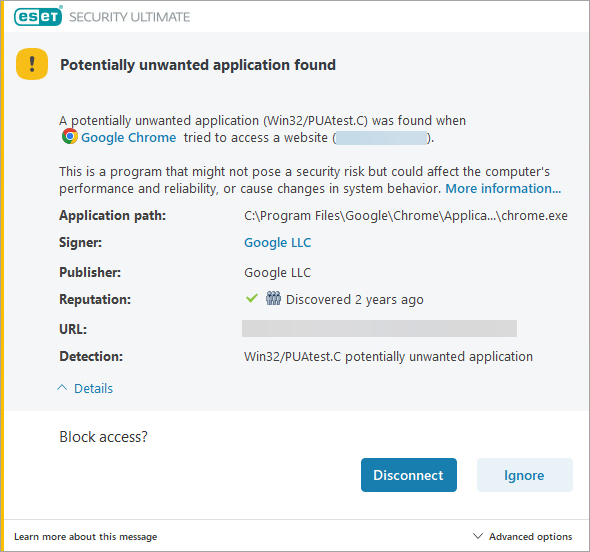
Αυτός ο τύπος ειδοποίησης εμφανίζεται όταν η εφαρμογή ESET εντοπίζει ένα αρχείο που σχετίζεται με πιθανή απειλή. Στις περισσότερες περιπτώσεις, αυτός ο τύπος ειδοποίησης εμφανίζεται επειδή εντοπίστηκε στο σύστημά σας μια εν δυνάμει ανεπιθύμητη εφαρμογή (PUA). Οι ενδεχομένως ανεπιθύμητες εφαρμογές είναι λογισμικό με άδεια χρήσης που έχει εντοπίσει η ESET, επειδή περιέχουν adware, εγκαθιστούν γραμμές εργαλείων ή εκτελούν άλλες ενέργειες που ενδέχεται να επηρεάσουν αρνητικά την εμπειρία σας κατά τη χρήση του υπολογιστή σας.
Μπορείτε να ρυθμίσετε την εφαρμογή ESET ώστε να εντοπίζει ή να αγνοεί αυτού του είδους τις εφαρμογές, ανάλογα με τις προτιμήσεις σας. Για να καταργήσετε όλες τις εφαρμογές αυτού του τύπου, βεβαιωθείτε ότι έχετε ρυθμίσει την εφαρμογή ESET ώστε να εντοπίζει τις PUA και, στη συνέχεια, εκτελέστε σάρωση με αυστηρό καθαρισμό.
Απειλή που εντοπίστηκε κατά τη διάρκεια σάρωσης
Εάν η εφαρμογή ESET εντοπίσει μια απειλή κατά τη διάρκεια μιας προγραμματισμένης ή κατά παραγγελία σάρωσης και δεν καθαρίσει αυτόματα την απειλή, θα εμφανιστεί το παράθυρο διαλόγου «Εντοπισμένες απειλές ».
Οι στήλες «Όνομα» και «Απειλή» θα εμφανίσουν τη θέση και τον τύπο της απειλής. Χρησιμοποιήστε τα αναπτυσσόμενα μενού στη στήλη «Ενέργεια» για να επιλέξετε τον τύπο της ενέργειας που θα ληφθεί κατά της απειλής. Κάντε κλικ στο «Τέλος».
Αποκλεισμός απειλής δικτύου: Ύποπτο botnet
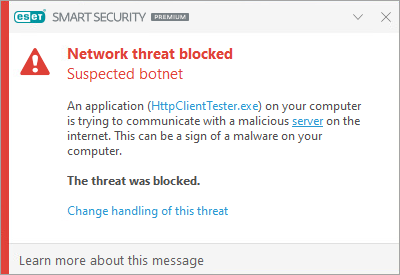
Εάν η εφαρμογή ESET εντοπίσει ένα ύποπτο botnet, θα εμφανιστεί το παράθυρο διαλόγου «Αποκλεισμένη απειλή δικτύου: Ύποπτο botnet ». Μπορείτε να κάνετε κλικ στην επιλογ ή «Αλλαγή χειρισμού αυτής της απειλής » για να αλλάξετε τον τρόπο χειρισμού αυτής της ανίχνευσης.
Η Προστασία από botnet εντοπίζει και αποκλείει την επικοινωνία με κακόβουλους διακομιστές εντολών και ελέγχου με βάση τυπικά μοτίβα, όταν ο υπολογιστής έχει μολυνθεί και ένα bot προσπαθεί να επικοινωνήσει.
Εντοπίστηκε πιθανή συμπεριφορά ransomware
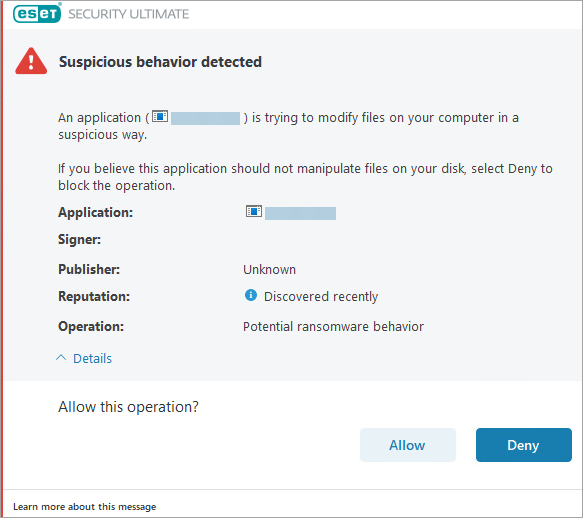
Εάν η εφαρμογή ESET εντοπίσει συμπεριφορά ransomware, θα εμφανιστεί το παράθυρο διαλόγου «Εντοπίστηκε πιθανή συμπεριφορά ransomware ». Κάντε κλικ στο «Αποδοχή» ή «Απόρριψη» για να επιτρέψετε ή να απορρίψετε τη λειτουργία.
Το HIPS: Η προστασία κατά του ransomware αποτελεί μέρος της λειτουργίας Σύστημα πρόληψης εισβολών με βάση τον κεντρικό υπολογιστή (HIPS). Εάν το HIPS δεν λειτουργεί, ούτε η προστασία κατά του ransomware λειτουργεί.
Για τη σωστή λειτουργία του HIPS: Προστασία κατά του ransomware, το Το σύστημα αξιολόγησης ESET LiveGrid πρέπει να είναι ενεργοποιημένο.
Ειδικές περιπτώσεις
Εάν μια απειλή δεν καθαριστεί, διαγραφεί ή τεθεί σε καραντίνα αυτόματα, πρέπει να εκτελέσετε επιπλέον βήματα. Δείτε τη λίστα των ειδικών περιπτώσεων παρακάτω:
Το μολυσμένο αρχείο ή φάκελο είναι κρυφό
Εάν εντοπίστηκε απειλή σε κρυφό αρχείο ή φάκελο και το αρχείο δεν καθαρίστηκε, δεν διαγράφηκε ή δεν τέθηκε σε καραντίνα αυτόματα, ακολουθήστε τα παρακάτω βήματα:
-
Μεταβείτε στο μολυσμένο αρχείο ή φάκελο.
-
Κάντε δεξί κλικ στο μολυσμένο αρχείο ή φάκελο και επιλέξτε Διαγραφή. Όταν σας ζητηθεί επιβεβαίωση, κάντε κλικ στο Ναι.
-
Μεταβείτε στην επιφάνεια εργασίας σας, κάντε δεξί κλικ στον Κάδο Ανακύκλωσης και επιλέξτε «Άδειασμα Κάδου Ανακύκλωσης». Όταν σας ζητηθεί, επιλέξτε «Ναι» για επιβεβαίωση.
-
Επανεκκινήστε τον υπολογιστή σας και εκτελέστε σάρωση του υπολογιστή.
Το μολυσμένο αρχείο χρησιμοποιείται από άλλο πρόγραμμα ή είναι κλειδωμένο στη μνήμη
Εάν λάβετε αυτήν την ειδοποίηση κατά τη σάρωση του συστήματός σας, ακολουθήστε τα παρακάτω βήματα:
-
Αφήστε τη σάρωση να ολοκληρωθεί.
-
Επανεκκινήστε τον υπολογιστή σας.
-
Εκτελέστε μια άλλη σάρωση του υπολογιστή.
Εγγραφές «Δεν είναι δυνατή η άνοιξη», «Σφάλμα κατά την άνοιξη» ή «Το αρχείο είναι κατεστραμμένο» στο αρχείο καταγραφής σάρωσης
Τα Windows χρησιμοποιούν και κλειδώνουν ορισμένα αρχεία από την εκκίνηση μέχρι τον τερματισμό λειτουργίας. Αυτά τα αρχεία και οποιαδήποτε άλλα εκτελούνται στη μνήμη δεν μπορούν να χρησιμοποιηθούν ή να παραποιηθούν από άλλα προγράμματα, συμπεριλαμβανομένων των εφαρμογών της ESET ή πιθανού κακόβουλου λογισμικού.
Η ESET σαρώνει αυτά τα αρχεία κατά την εκκίνηση και ξανά κατά τον τερματισμό, για να διασφαλίσει ότι δεν είναι κατεστραμμένα. Ανατρέξτε στο ειδοποιήσεις στο αρχείο καταγραφής σάρωσης για περισσότερες πληροφορίες.
Επίθεση δηλητηρίασης της κρυφής μνήμης DNS ή Εντοπίστηκε επίθεση δηλητηρίασης της κρυφής μνήμης ARP
Αυτό το μήνυμα εμφανίζεται συνήθως λόγω σύγκρουσης μεταξύ ενός δρομολογητή και του προσωπικού τείχους προστασίας στο ESET Smart Security Premium.
Η απειλή εντοπίστηκε μέσα σε ένα κατεστραμμένο ή προστατευμένο με κωδικό πρόσβασης αρχείο αρχειοθέτησης
Τα αρχεία συμπίεσης (όπως .zip ή .rar) συνδυάζουν πολλά αρχεία σε ένα συμπιεσμένο αρχείο. Οι εφαρμογές της ESET δεν διαγράφουν αρχεία συμπίεσης, καθώς ένα αρχείο συμπίεσης που έχει αναγνωριστεί ως μολυσμένο μπορεί να περιέχει τόσο καθαρά όσο και μολυσμένα αρχεία. Εάν η εφαρμογή της ESET έχει εντοπίσει ένα μολυσμένο αρχείο μέσα σε ένα αρχείο συμπίεσης, έχετε δύο επιλογές:
- Διαγραφή του αρχείου συμπίεσης: Αν και θα χάσετε τα καθαρά αρχεία που περιέχονται στο αρχείο συμπίεσης, η προσπάθεια ανάκτησης υλικού από ένα μολυσμένο αρχείο συμπίεσης ενδέχεται να διαδώσει τη μόλυνση
- Χρησιμοποιήστε ένα πρόγραμμα αρχειοθέτησης αρχείων (όπως
το WinZip,το 7-Zipήτο WinRAR) για να μεταφέρετε μεμονωμένα αρχεία έξω από το αρχείο (φροντίστε να σαρώσετε αυτά τα αρχεία όταν τα εξαγάγετε από το αρχείο)
Ο ιός εντοπίστηκε μέσα σε ένα αρχείο .dbx του Microsoft Outlook Express
Εάν εντοπίσετε ένα μολυσμένο αρχείο .dbx, ακολουθήστε τα παρακάτω βήματα:
-
Ανοίξτε το αρχείο
.dbxστο Outlook Express. -
Εντοπίστε το μήνυμα που περιέχει τον ιό με βάση τον αποστολέα, την ημερομηνία αποστολής, το θέμα κ.λπ.
-
Διαγράψτε το μολυσμένο μήνυμα (κάντε κλικ εδώ για οδηγίες σχετικά με την υποβολή δειγμάτων στην ESET).
Για να αποτρέψετε το Outlook Exchange από τη λήψη ιού κατά την ανάκτηση μηνυμάτων από τον πάροχο υπηρεσιών διαδικτύου σας στο μέλλον, βεβαιωθείτε ότι η προστασία του προγράμματος-πελάτη ηλεκτρονικού ταχυδρομείου είναι ενεργοποιημένη στην εφαρμογή ESET:
-
Ανοίξτε το κύριο παράθυρο του προγράμματος της εφαρμογής ESET για Windows.
-
Πατήστε το πλήκτρο F5 για να ανοίξετε τις «Σύνθετες ρυθμίσεις».
-
Αναπτύξτε την επιλογή «Ενσωμάτωση προγράμματος ηλεκτρονικού ταχυδρομείου» → «Προστασία γραμματοκιβωτίου» → «Ενσωματώσεις » και κάντε κλικ στο διακόπτη για να ενεργοποιήσετε την επιλογή «Ενσωμάτωση στο Microsoft Outlook».
Ο υπολογιστής σας είχε μολυνθεί πριν από την εγκατάσταση μιας εφαρμογής ESET
Η εφαρμογή ESET ενδέχεται να μην μπορεί να αφαιρέσει ιούς και απειλές που υπήρχαν στο σύστημά σας πριν από την εγκατάσταση της εφαρμογής ESET.
Εάν πιστεύετε ότι ο υπολογιστής σας είχε μολυνθεί πριν εγκαταστήσετε την ESET και εξακολουθεί να είναι μολυσμένος, επικοινωνήστε με την Τεχνική Υποστήριξη της ESET.
Ο ιός εντοπίστηκε στον κατάλογο προσωρινής αποθήκευσης της Java
Εάν εντοπιστεί ιός στον κατάλογο προσωρινής αποθήκευσης, σας συνιστούμε να καθαρίσετε την προσωρινή αποθήκευση χειροκίνητα.
Δείτε το σενάριο όταν εντοπίζεται ιός στον κατάλογο προσωρινής αποθήκευσης της Java.
Βλέπετε καταχωρήσεις με την ένδειξη «retained» στο αρχείο καταγραφής σάρωσης
Τα αρχεία καταγραφής σάρωσης εμφανίζουν καταχωρήσεις με την ένδειξη «διατηρήθηκε» εάν:
- Το επίπεδο καθαρισμού της εφαρμογής ESET έχει ρυθμιστεί σε «Χωρίς καθαρισμό» (η εκτέλεση σάρωσης στον υπολογιστή σας θα εντοπίσει απειλές χωρίς να λάβει μέτρα για την κατάργησή τους)
- Η σάρωση έχει διακοπεί και δεν ολοκληρώθηκε με επιτυχία
- Επιλέξετε να μην καθαρίσετε το μολυσμένο αρχείο στο διαδραστικό παράθυρο κατά τη διάρκεια της σάρωσης
Για να επιλύσετε αυτό το ζήτημα, ρυθμίστε το επίπεδο καθαρισμού σε «Πάντα να διορθώνεται η ανίχνευση». Ανατρέξτε στο προηγμένες επιλογές σάρωσης στις εφαρμογές ESET για οικιακή και μικρή επιχειρηματική χρήση για Windows για περισσότερες πληροφορίες.
Εντοπίστηκαν μολυσμένα αρχεία στο φάκελο «System Volume Information»
Εάν το σύστημά σας δημιουργήσει αρχεία «Επαναφοράς Συστήματος» ενώ είναι μολυσμένο από ιό και στη συνέχεια ο ιός αφαιρεθεί, τα μολυσμένα αρχεία ενδέχεται να παραμείνουν στο φάκελο «System Volume Information ». Για να επιλύσετε αυτό το πρόβλημα, καθαρίστε το φάκελο «System Volume Information».
Ο ιός εντοπίστηκε σε αρχείο .exe ή .dll που είχε συμπιεστεί με το UPX
Τα αρχείαUPX είναι παρόμοια με τα αρχεία αρχειοθέτησης, αλλά περιέχουν αρχεία που χρησιμοποιούνται για την εκτέλεση ενός προγράμματος. Με ενεργοποιημένο το JavaScript, μπορείτε να προβάλετε και να διαγράψετε ένα μολυσμένο αρχείο UPX χρησιμοποιώντας τον Windows Explorer. Εάν η εφαρμογή ESET δεν μπορεί να καθαρίσει ένα μολυσμένο αρχείο UPX, υποβάλετε το αρχείο ως δείγμα στην ESET.


